
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
PoC-CVE-2024-24035 — Эксплойт для проверки концепции уязвимости межсайтового скриптинга на основе DOM (DOM-based XSS) в SIL 3.1 через параметр 'hmessage', демонстрирующий вектор атаки для тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/elizeuopain/poc-cve-2024-24035
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubelizeuopain/poc-cve-2024-24035

PoC-CVE-2024-24035

Эксплойт для проверки концепции уязвимости межсайтового скриптинга на основе DOM (DOM-based XSS) в SIL 3.1 через параметр 'hmessage', демонстрирующий вектор атаки для тестирования безопасности.

Репозиторий
112 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-24035

Название: SIL 3.1 уязвим к межсайтовому скриптингу (XSS) в параметре "hmessage".

Дата: 2024-01-14

Автор: Elizeu Das Dores

Сайт производителя: https://www.setorinformatica.com/

Версия: 3.1

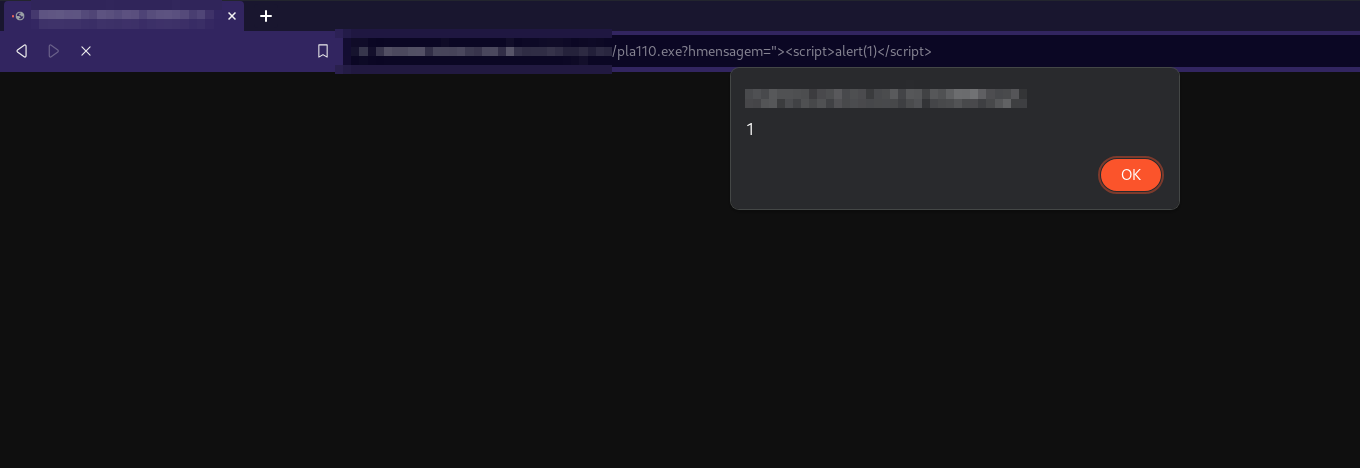
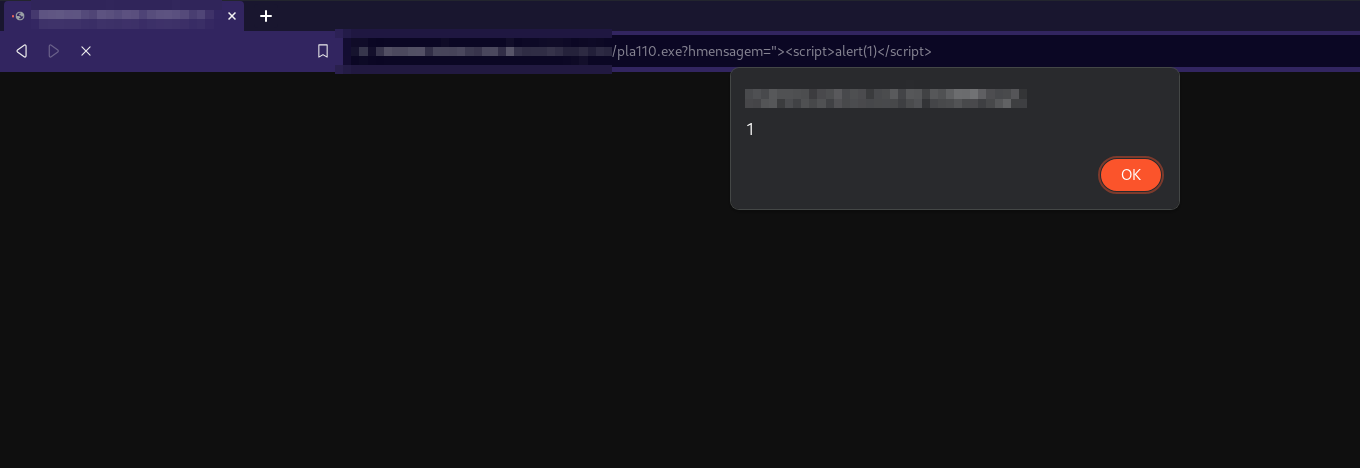
POC CVE-2024-24035

Параметр "hmessage" уязвим к межсайтовому скриптингу (XSS) на основе DOM. dom xss
Скачать инструмент