 elizeuopain/poc-cve-2024-24034
Эксплойт для проверки концепции для CVE-2024-24034, уязвимости открытого перенаправления в S.I.L 3.0 через параметр 'hprinter', что позволяет манипулировать перенаправлением URL.

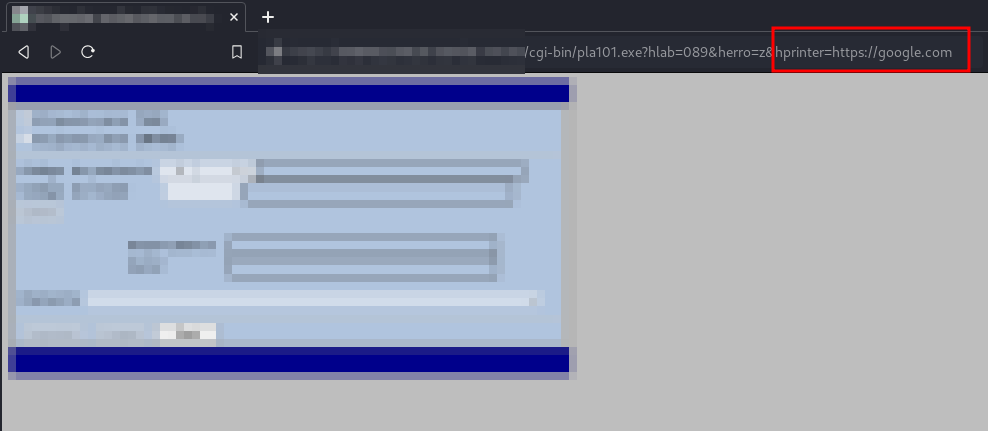
Название: S.I.L 3.0 уязвим к открытому перенаправлению через параметр "hprinter".
Дата: 2024-01-11
Автор: Elizeu Das Dores
Сайт поставщика: https://www.setorinformatica.com/
Версия: 3.0
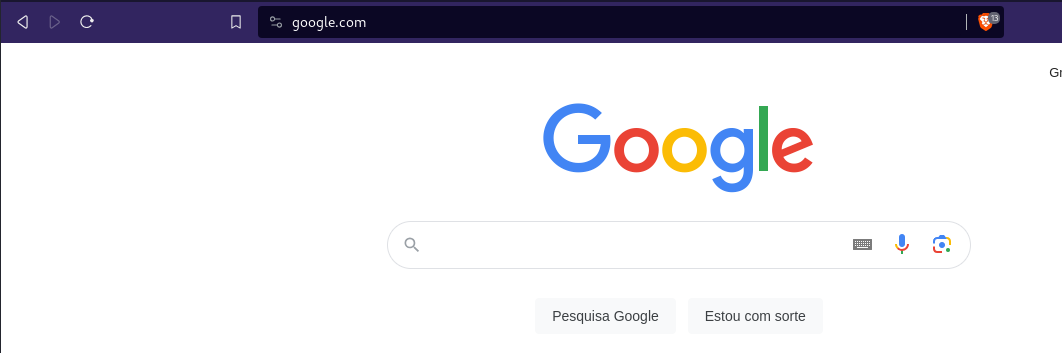
Параметр "hprinter" перенаправляет пользователя при возникновении ошибки в приложении, но путём его манипуляции можно перенаправить пользователя на любой URL.