 elhart05/airmongui
Локальный графический интерфейс для набора инструментов аудита беспроводных сетей aircrack-ng.

Локальный веб-интерфейс для набора беспроводных инструментов aircrack-ng.


Скриншоты · Быстрый старт · Возможности · Дорожная карта · Участие в разработке
[!WARNING] Используйте это только на сетях, которыми вы владеете или на тестирование которых у вас есть письменное разрешение. Сканирование, деаутентификация или перехват трафика сетей, которыми вы не управляете, в большинстве мест незаконны. См. Правовое и ответственное использование.
AirmonGUI объединяет airmon-ng, airodump-ng, aireplay-ng и aircrack-ng в одном веб-приложении, которое работает на вашей собственной машине. Вы включаете режим монитора, сканируете сети, захватываете WPA-рукопожатие и взламываете его, переходя по подписанным формам, вместо того чтобы запоминать флаги.
Оно не переписывает ни один из инструментов. Бэкенд вызывает настоящие бинарники и разбирает их вывод, так что вы видите именно то, что реально сделал набор. Интерфейс привязан к 127.0.0.1, и API никогда не выходит за пределы вашей машины.
Набор aircrack-ng отличный, но рабочий процесс разбит на четыре отдельные команды и множество флагов, которые нужно держать в голове: перевести карту в режим монитора, переключать каналы, чтобы найти цель, зафиксироваться на BSSID, запустить деаутентификацию на правильном канале, дождаться четырёхстороннего рукопожатия, а затем скормить захват словарю. Промахнётесь с каналом — и деаутентификация уйдёт в никуда. Забудете --bssid — и ваш захват будет полон шума.
Я хотел превратить всю эту последовательность в набор экранов, которые проводят вас по ней, показывают, что в эфире, и следят за состоянием между шагами. Именно это здесь и есть. Это хорошо подходит для изучения того, как атаки ведут себя на самом деле, для лабораторных работ и для ускорения авторизованной оценки.
| Область | Что делает |
|---|---|
| Режим монитора | Включает или выключает режим монитора на выбранном интерфейсе с помощью airmon-ng. Отдельное действие check-kill запускает airmon-ng check kill, когда фоновые службы, такие как NetworkManager, блокируют режим монитора. |
| Сканирование сети | Запускает задания захвата airodump-ng и показывает точки доступа и клиентов в таблице реального времени, которую можно фильтровать по имени, безопасности или диапазону. |
| Анализ сигнала | Ранжирует точки доступа по степени их уязвимости к атаке (сила сигнала, слабая защита, активные клиенты) и строит графики загруженности каналов и распределения типов защиты в зоне действия. |
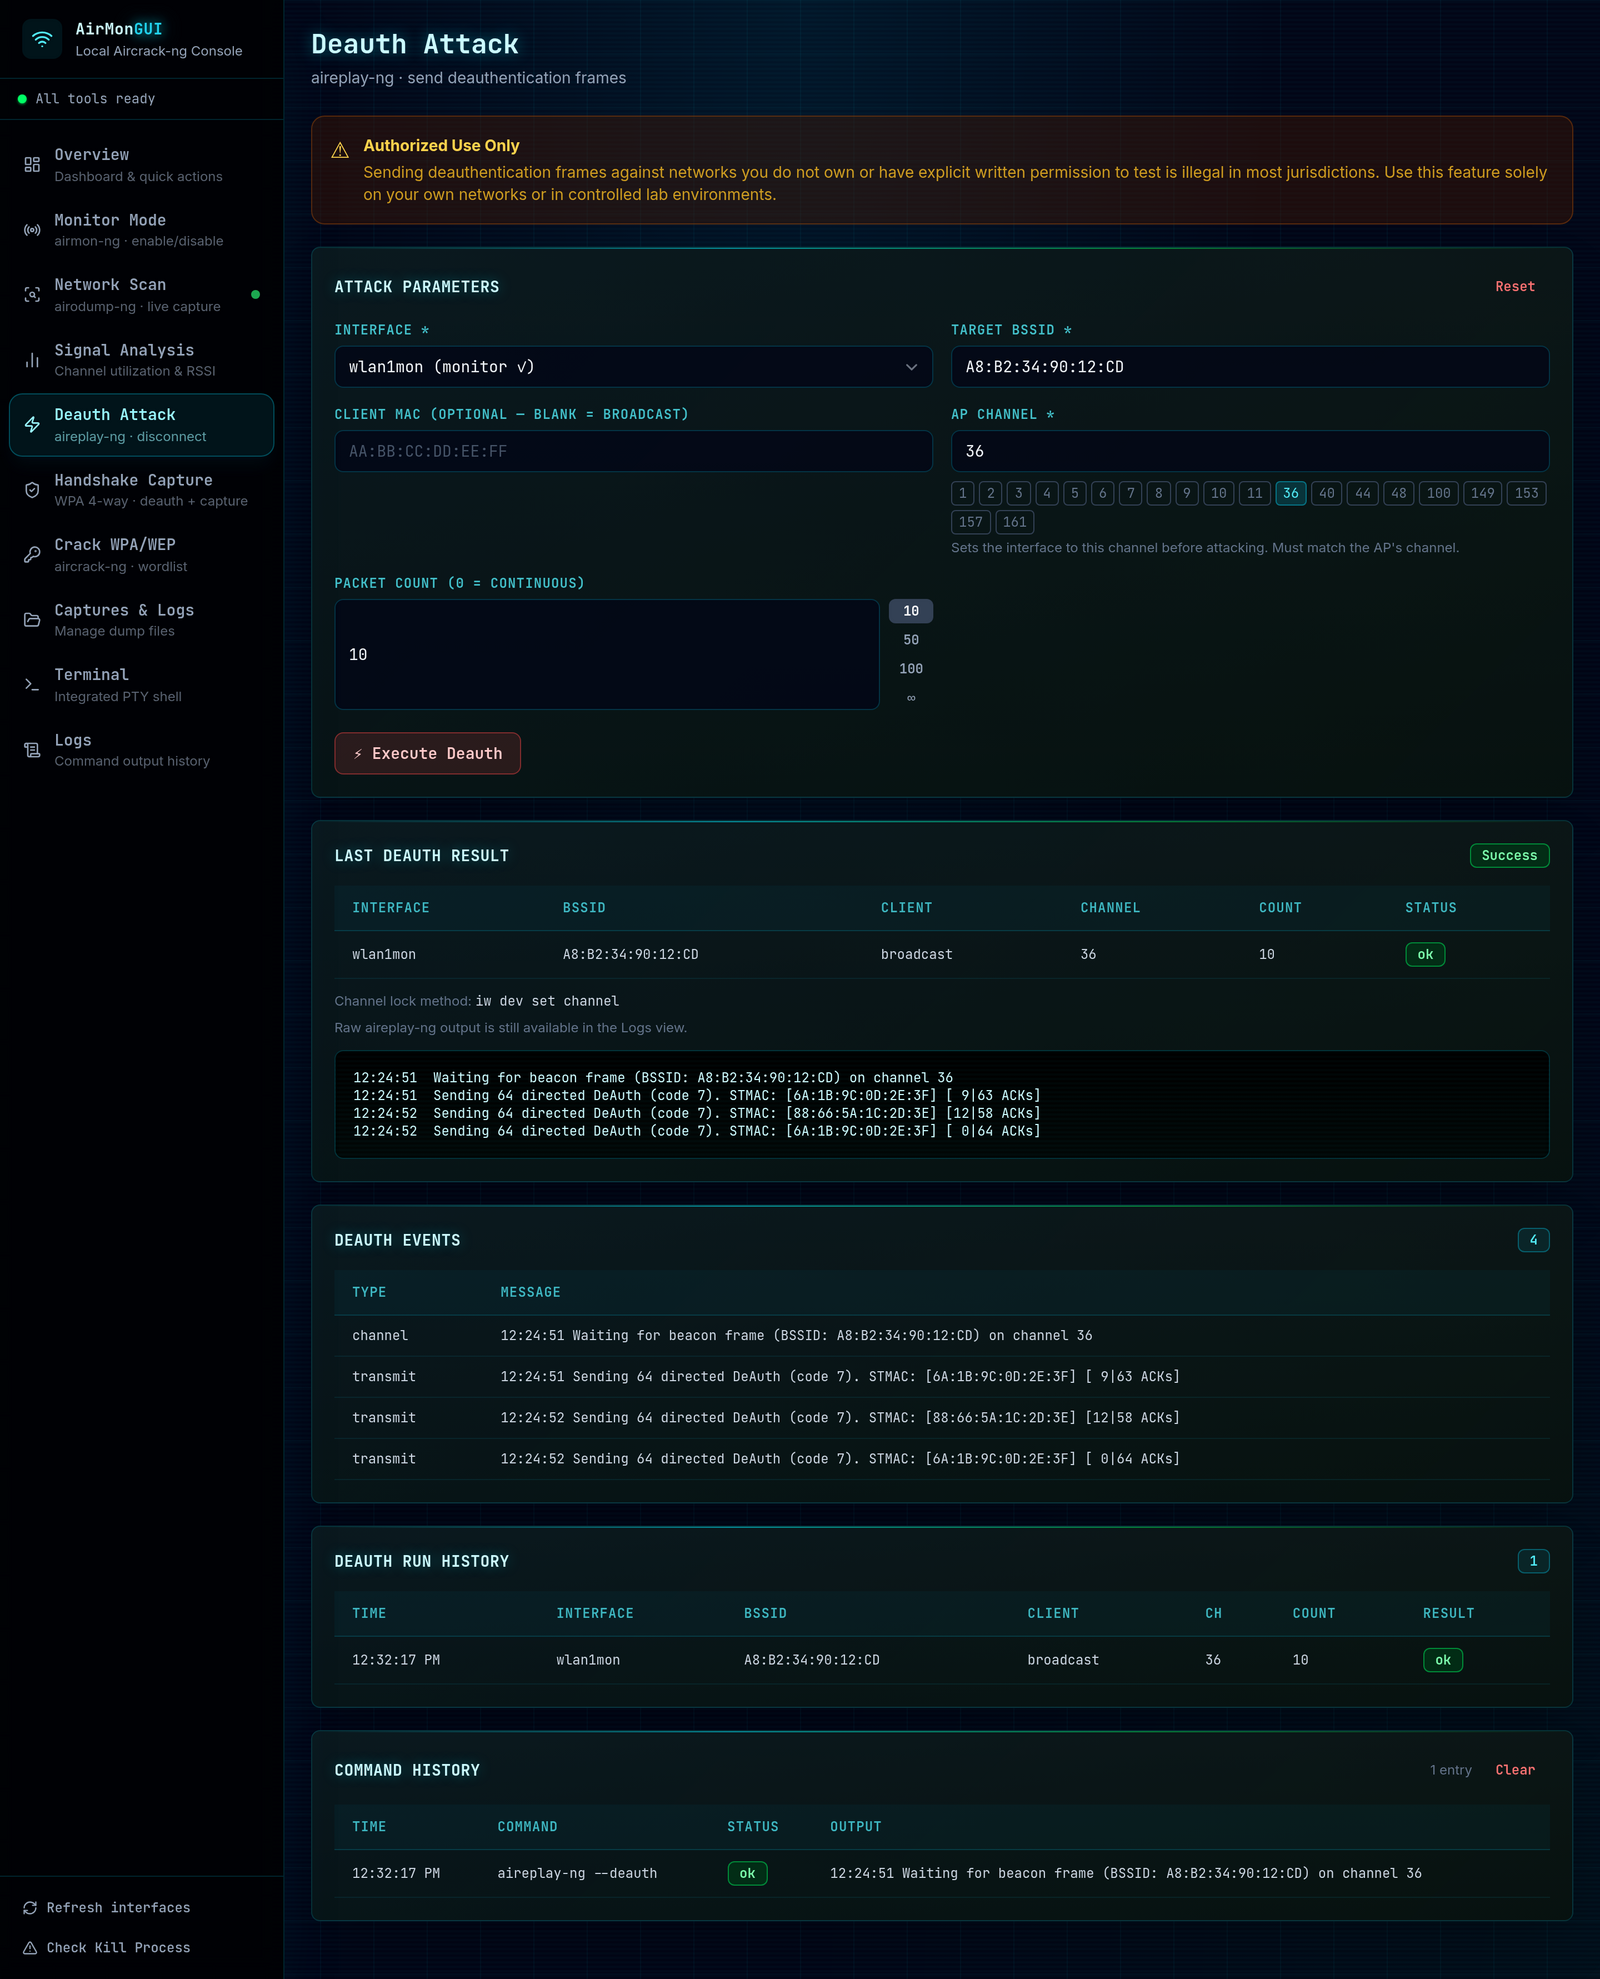
| Деаутентификация | Отправляет точечную или широковещательную деаутентификацию через aireplay-ng, сначала переводя интерфейс на канал точки доступа, чтобы кадры долетели. |
| Захват рукопожатия | Трёхшаговый процесс, который фиксирует airodump-ng на цели, запускает движок автоматической деаутентификации и самостоятельно обнаруживает четырёхстороннее WPA-рукопожатие. |
| Взлом | Передаёт захват и словарь в aircrack-ng, транслирует журнал в реальном времени и показывает восстановленный ключ в тот момент, когда он появляется. |
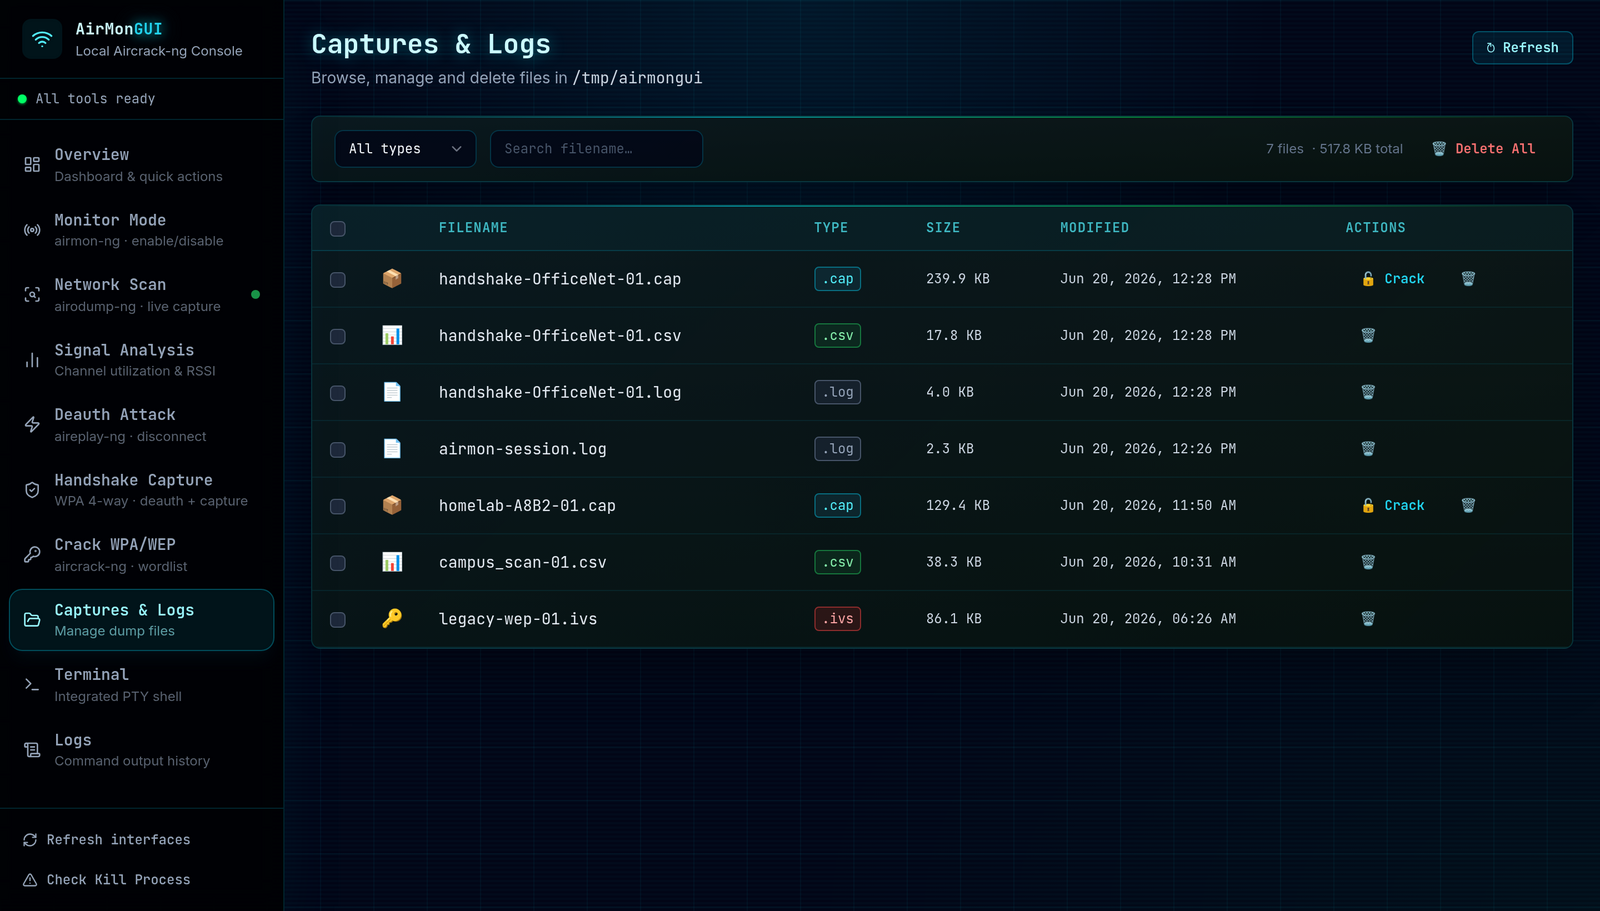
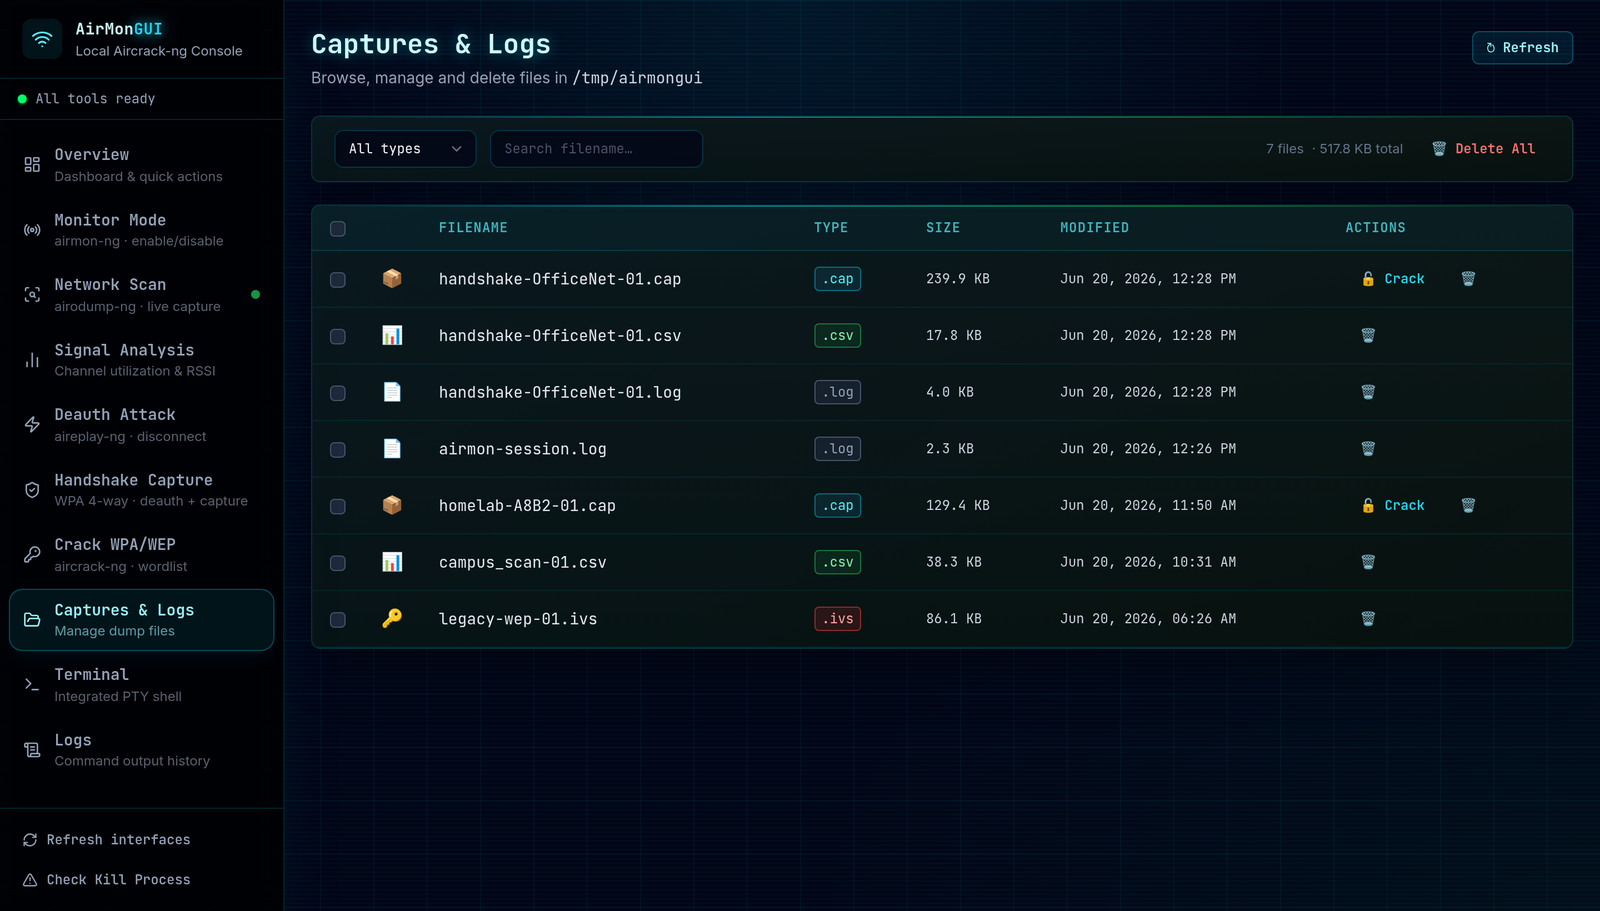
| Управление захватами | Просмотр, фильтрация, массовый выбор и удаление файлов .cap, .csv, .pcap, .ivs и .log, которые создаёт набор. |
| Встроенный терминал | Настоящая PTY-оболочка (xterm.js) на случай, когда нужна сырая командная строка в том же окне. |
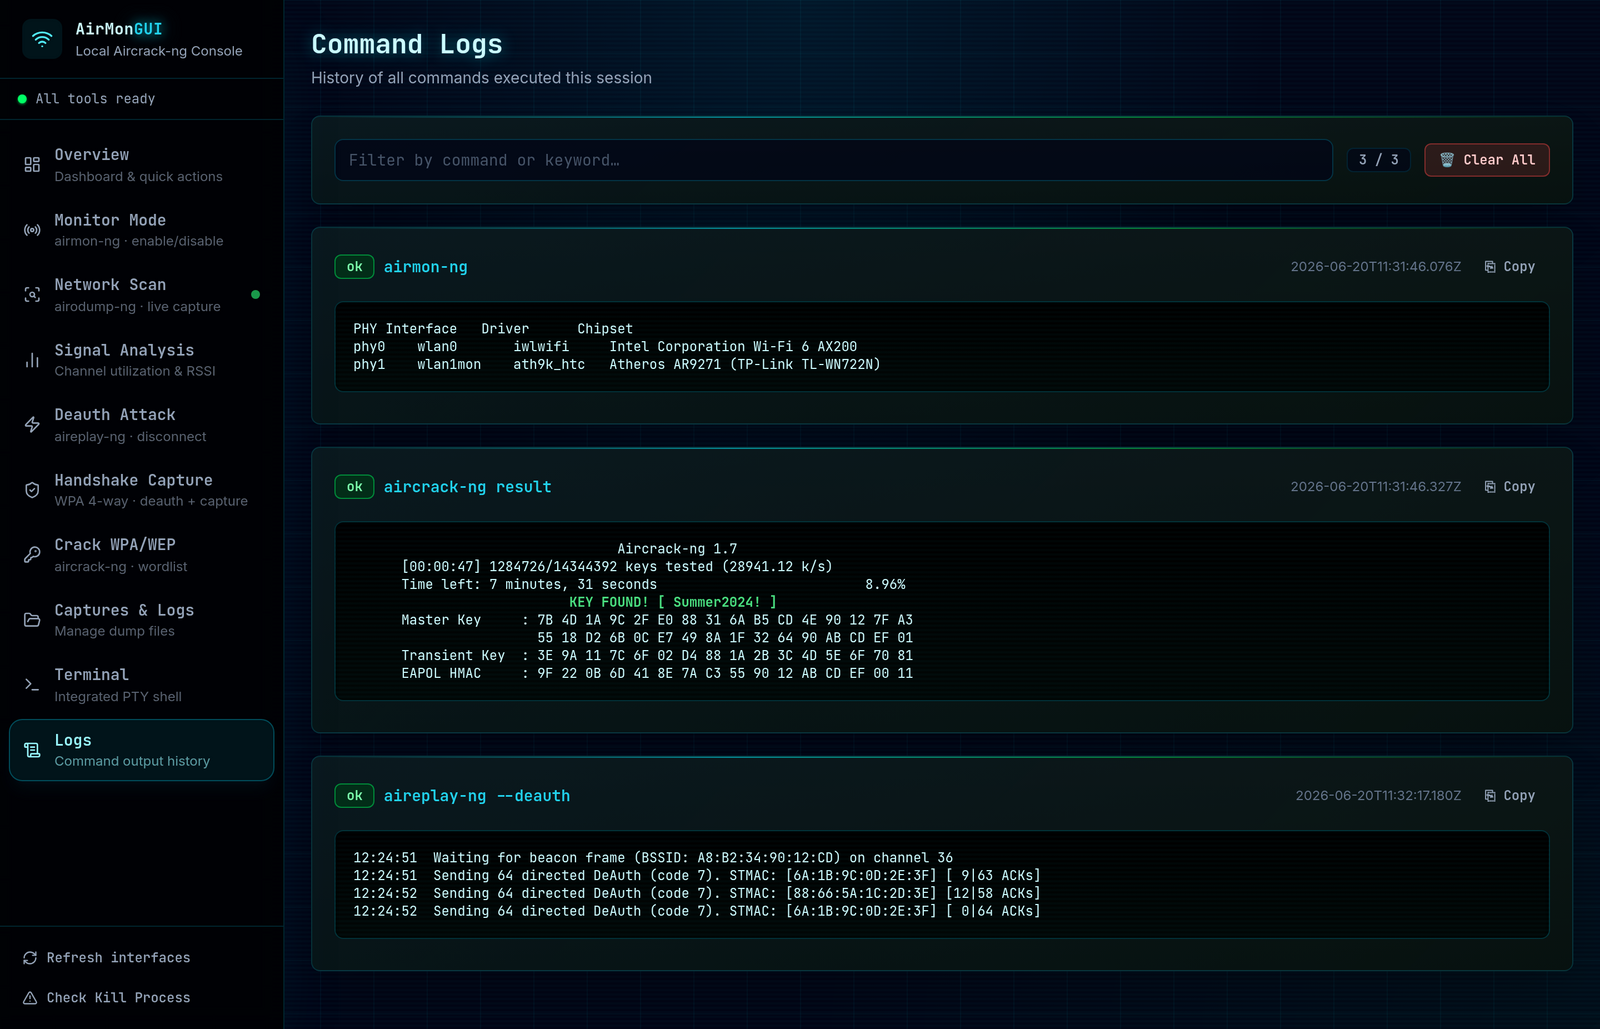
| Журналы команд | Каждая команда, выполненная в сеансе, с stdout, stderr, статусом и копированием в один клик. |
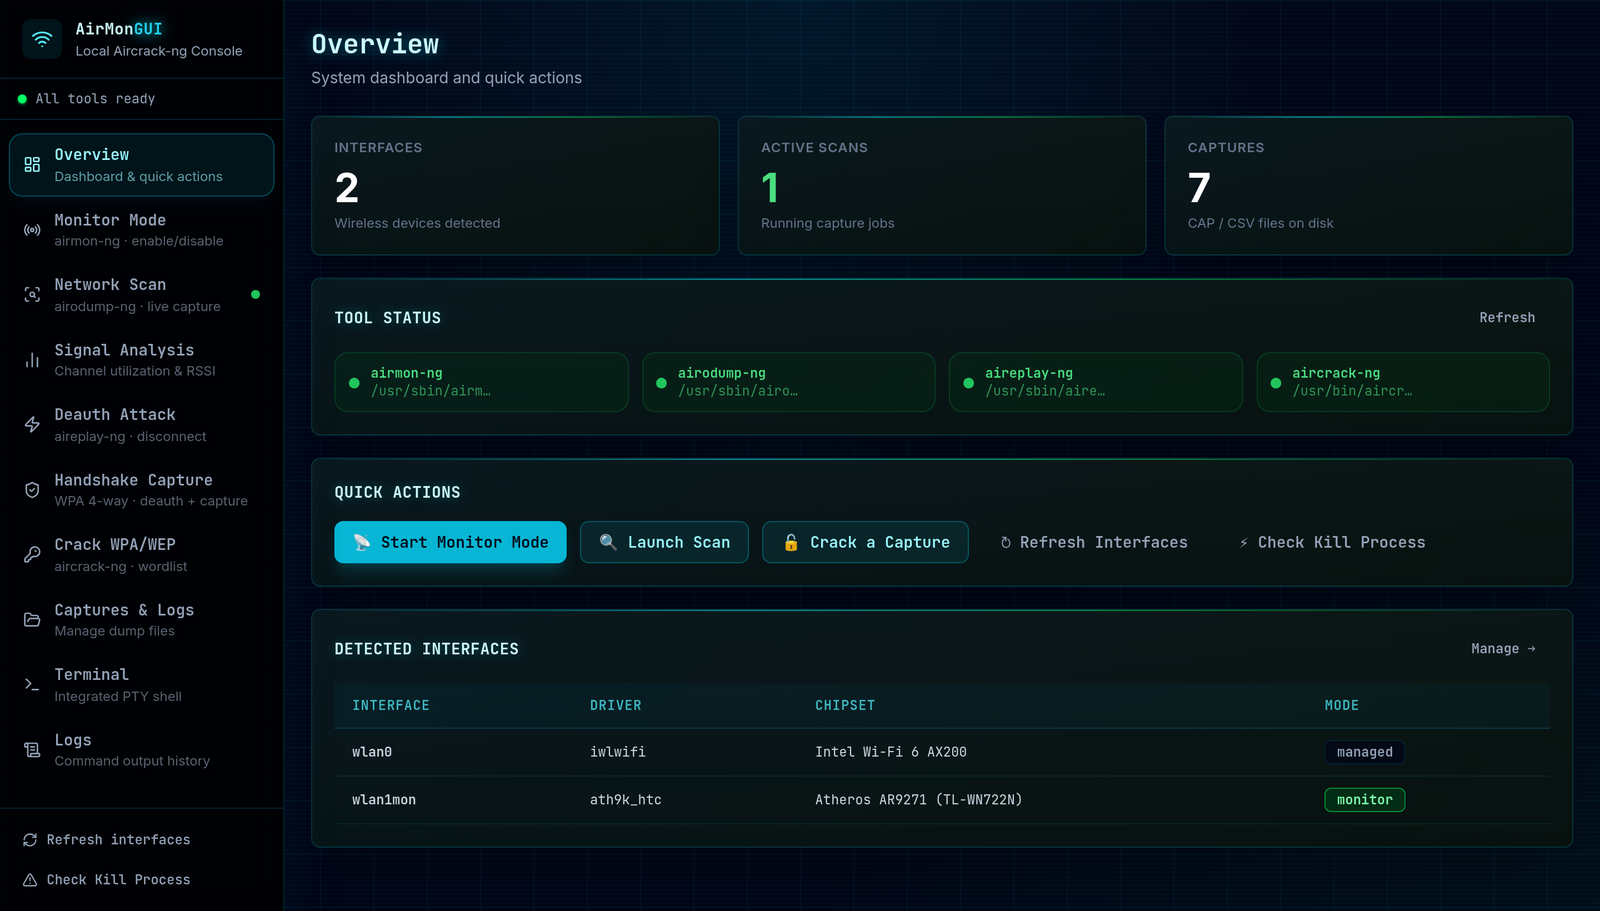
Рабочий процесс идёт сверху вниз по боковой панели. Вот каждый экран.
Сети, BSSID и клиенты на скриншотах ниже — это синтетические демонстрационные данные, а не реальный захват.
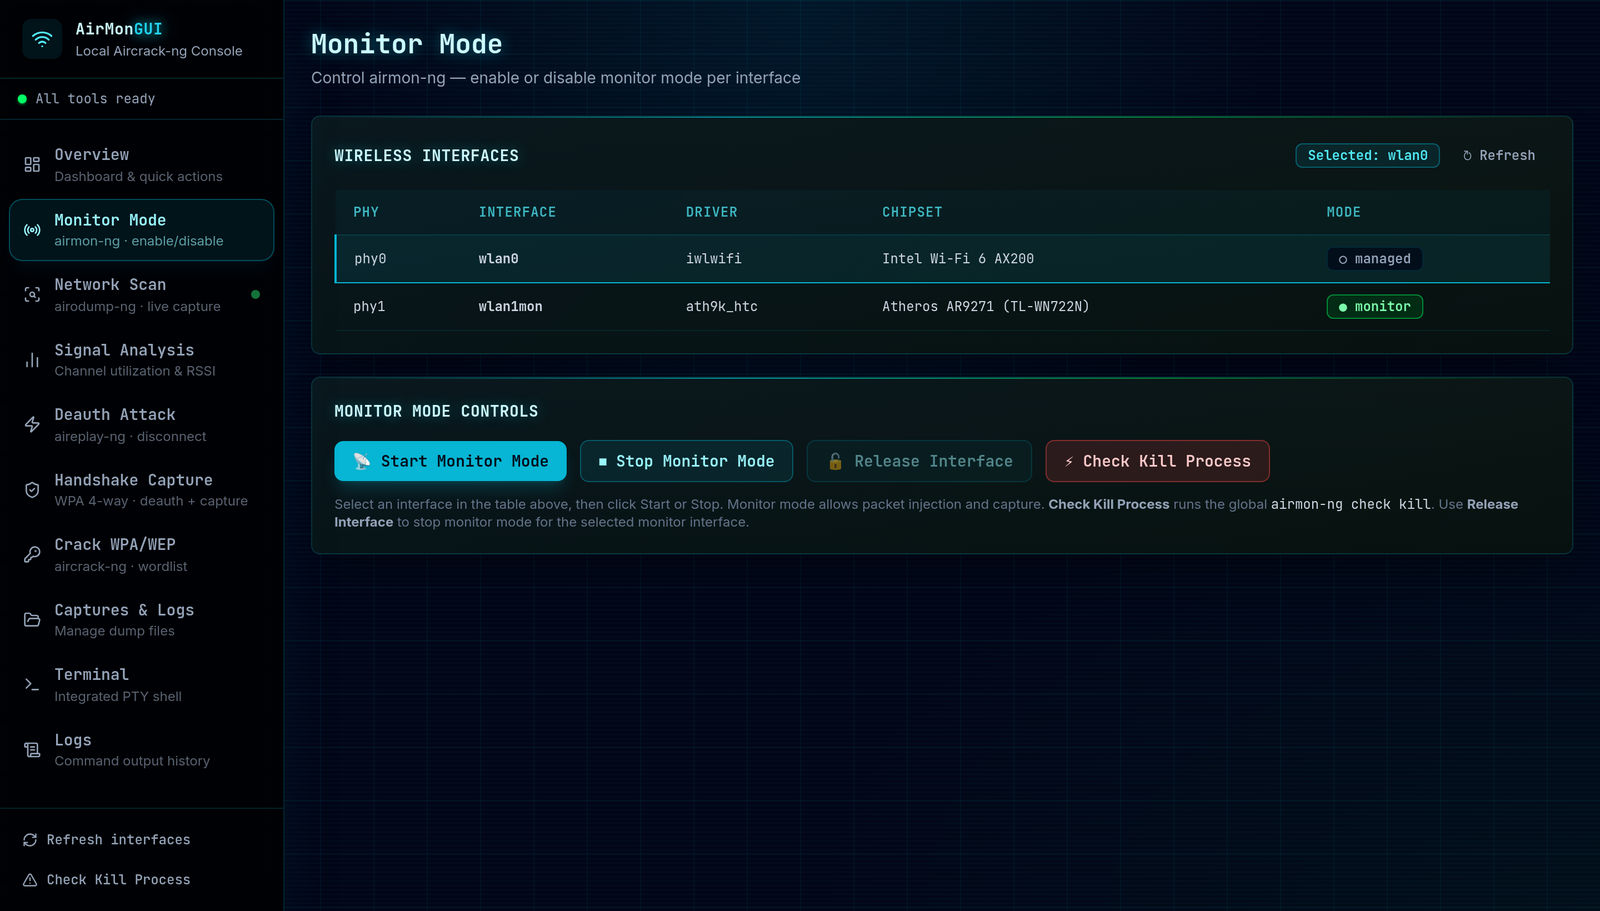
Выберите интерфейс, проверьте его драйвер, чипсет и PHY и включите режим монитора. Когда закончите, освободите именно этот интерфейс.
Запустите задание airodump-ng и наблюдайте, как таблица заполняется точками доступа и клиентами по мере их обнаружения. Отфильтруйте таблицу, затем отправьте любую сеть прямо в процесс деаутентификации или захвата рукопожатия.
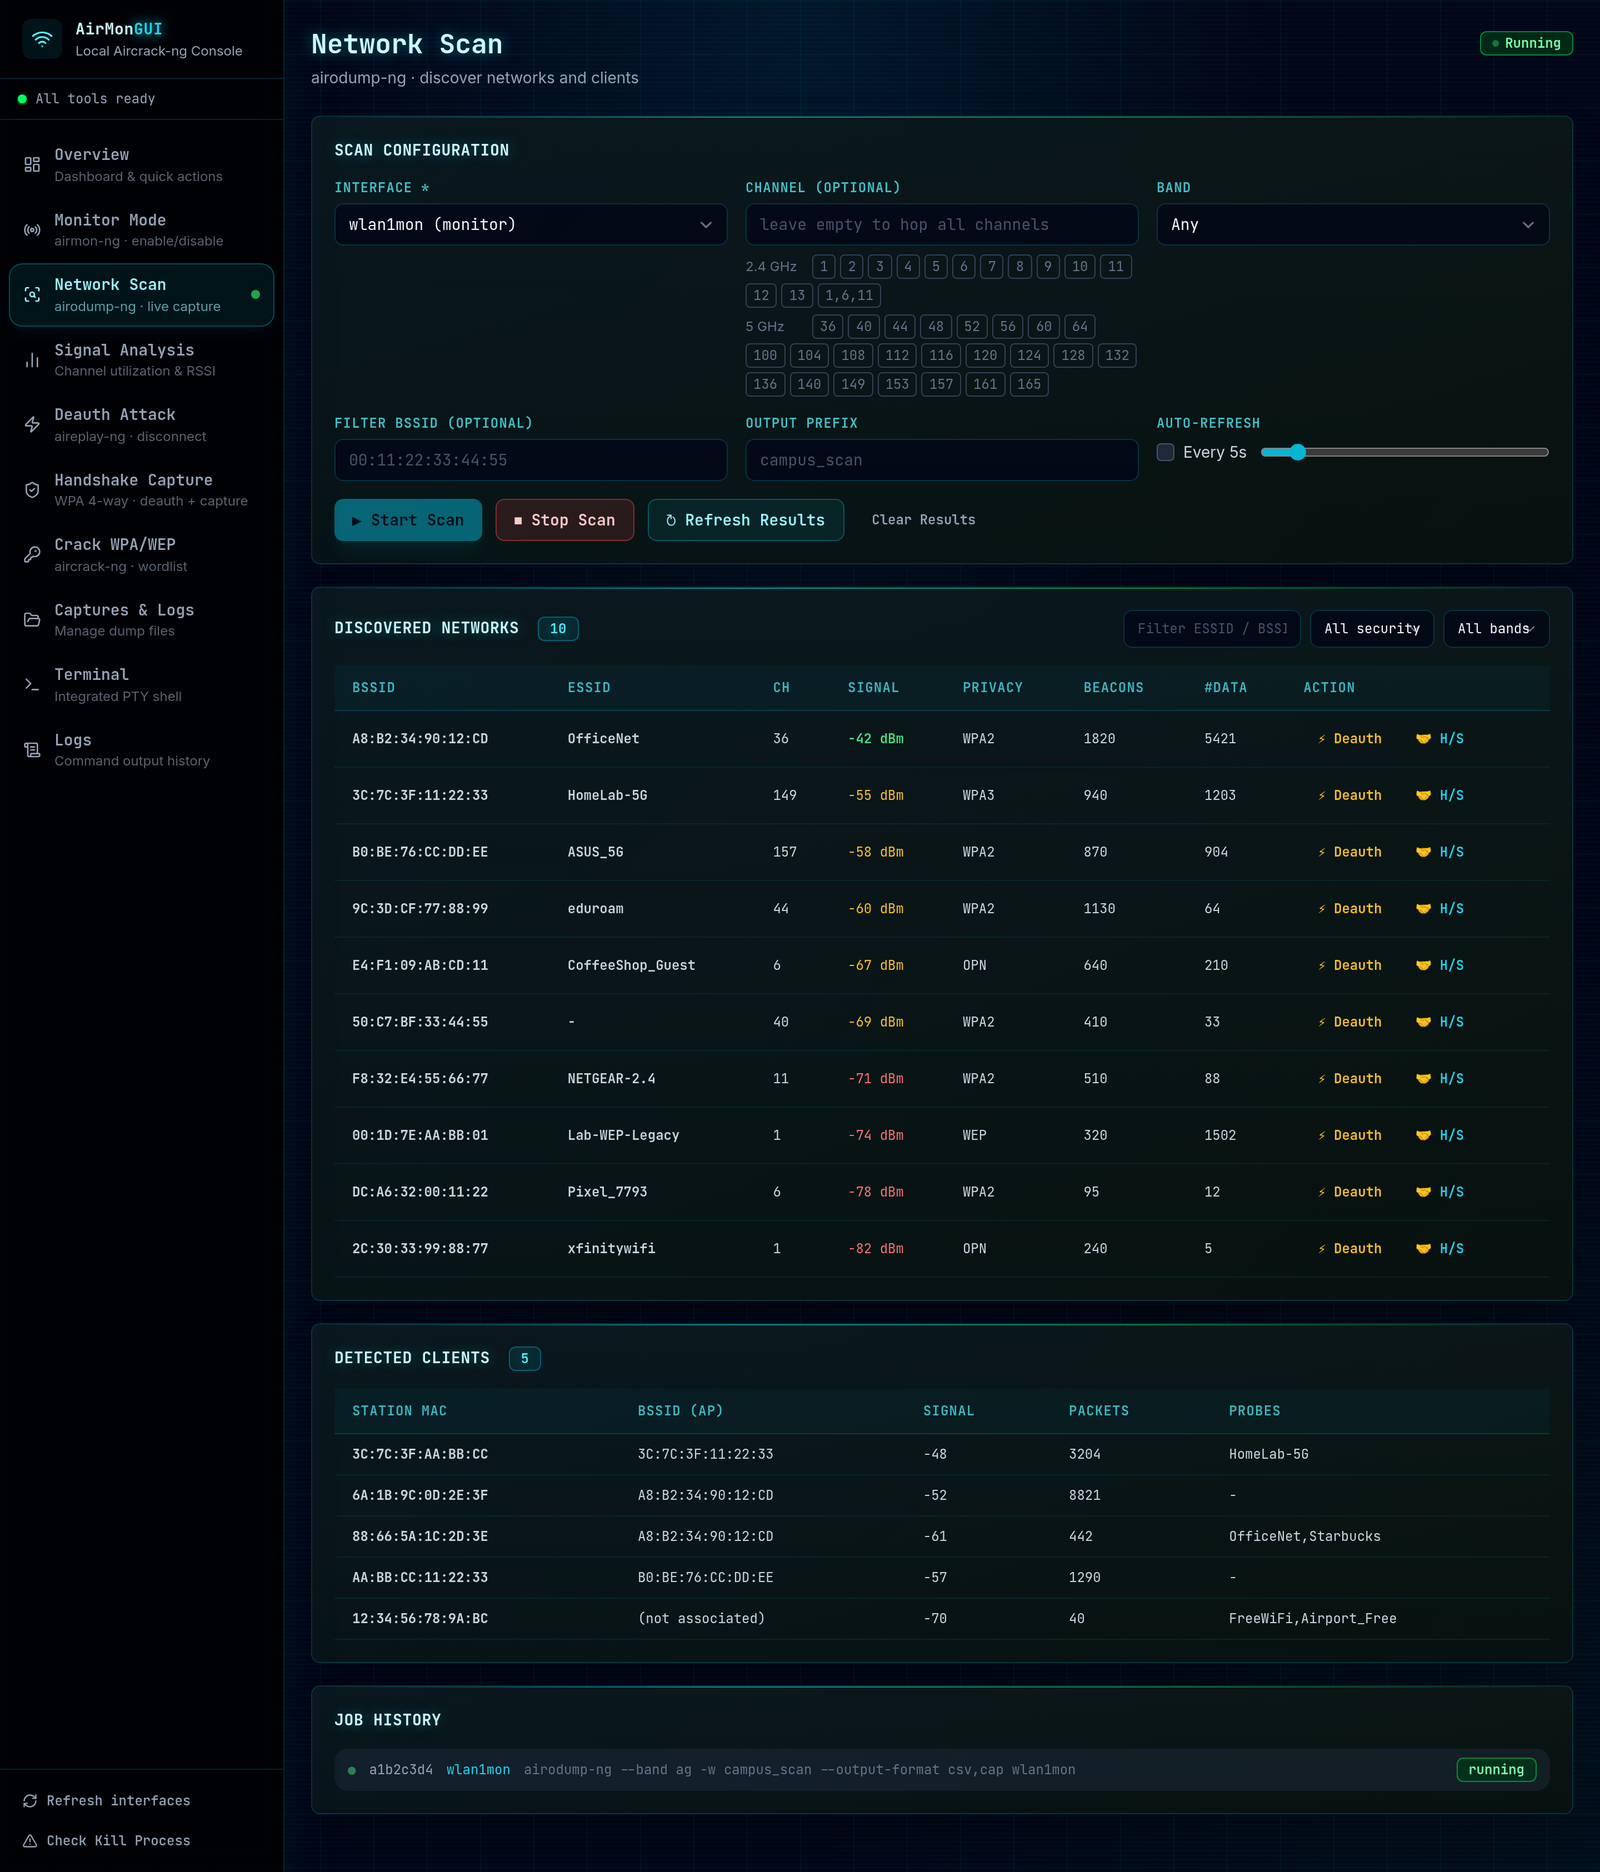
Анализ сигнала присваивает каждой точке доступа оценку, так что сильные, но слабо защищённые точки с активными клиентами поднимаются наверх. Он также показывает, насколько загружен каждый канал и какую защиту используют окружающие сети. Ваши собственные устройства помечаются, чтобы вы случайно не направили атаку на себя по ошибке.
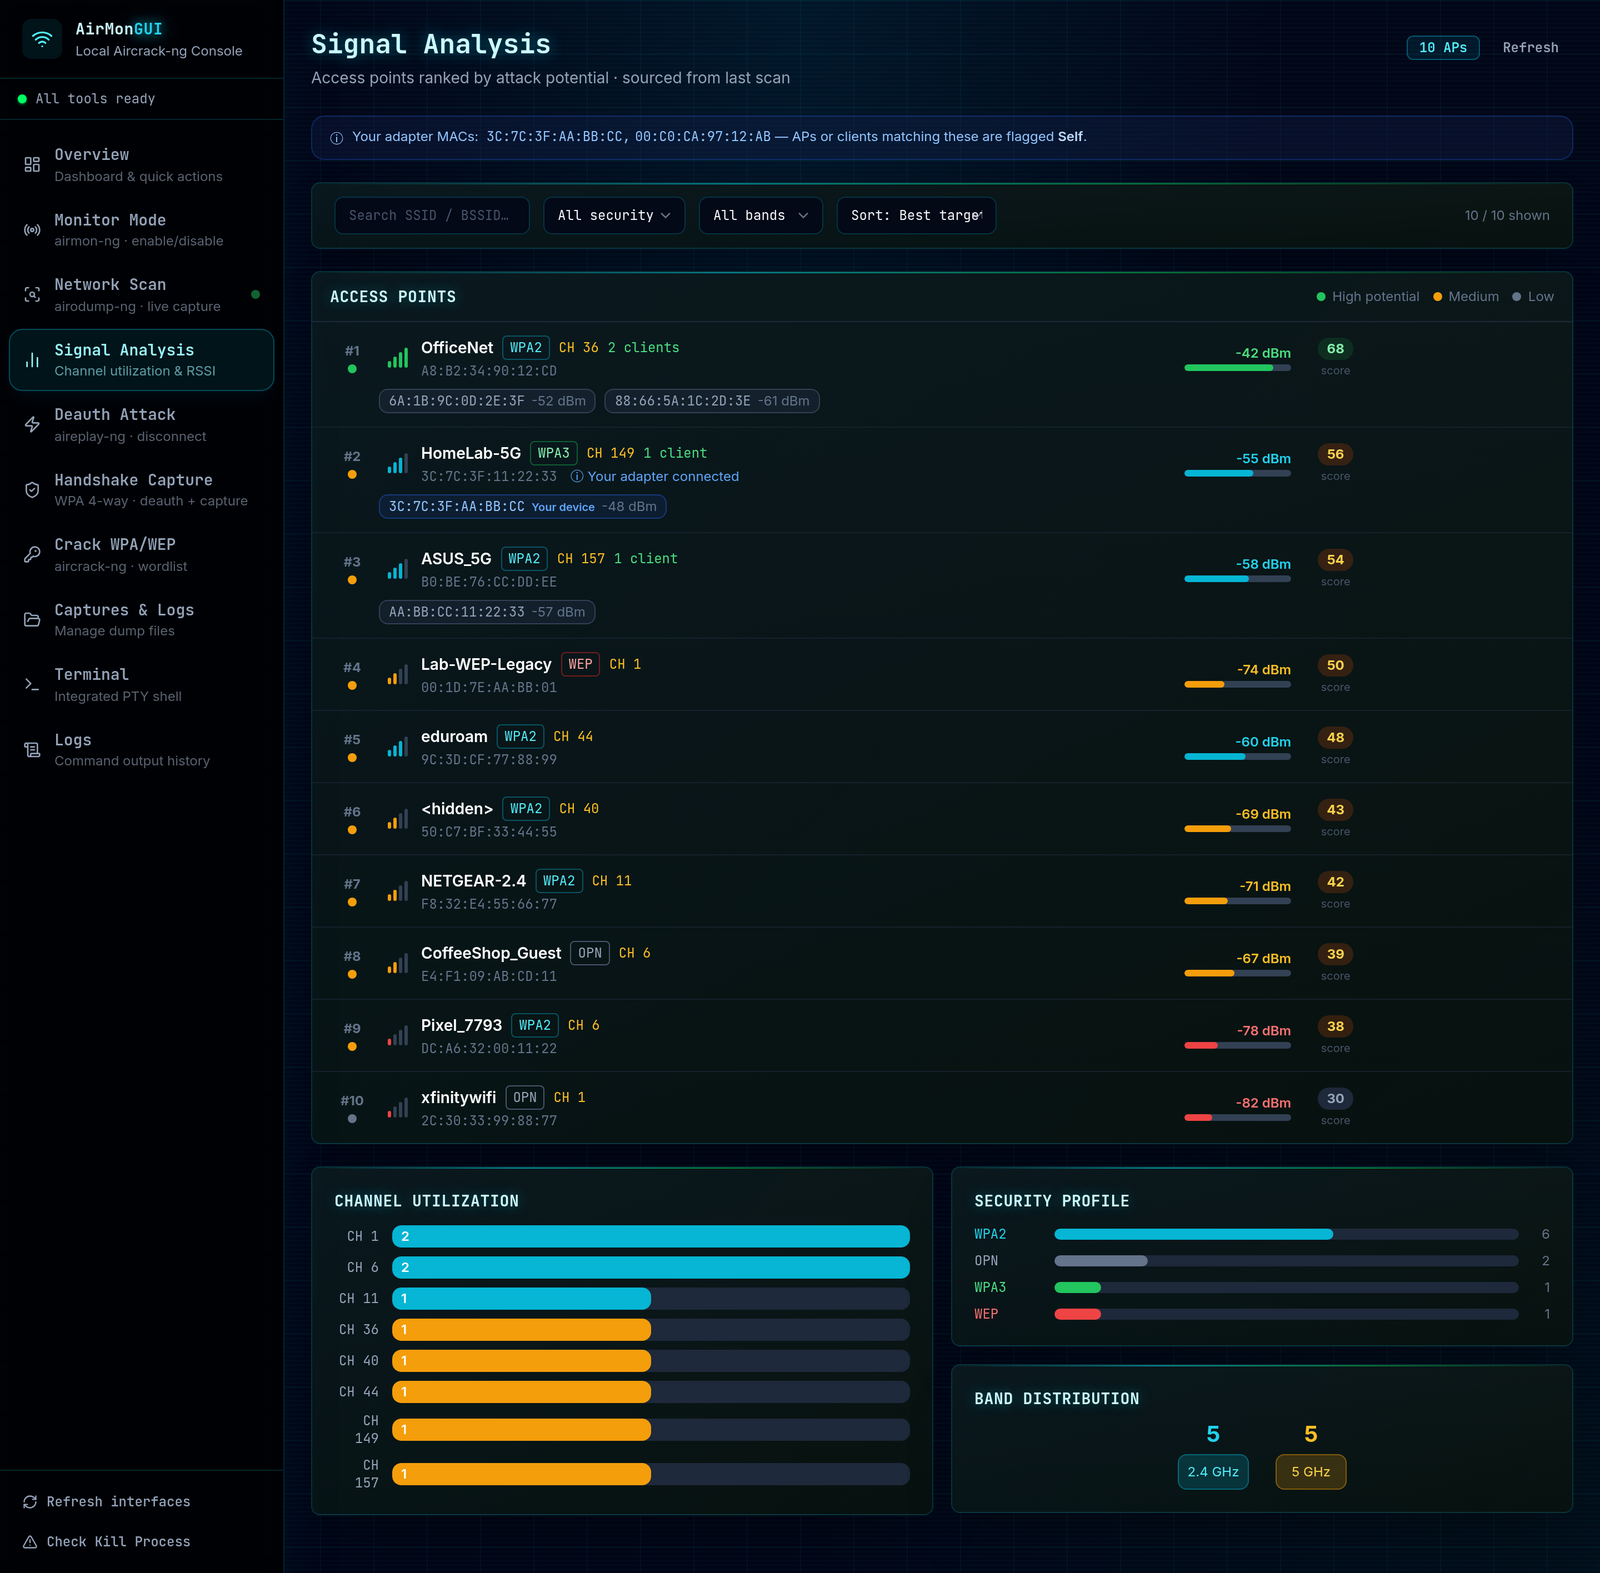
Этот экран фиксирует airodump-ng на BSSID и канале цели, запускает движок автоматической деаутентификации, чтобы сбросить клиентов и заставить их переподключиться, и становится зелёным в тот момент, когда захвачено четырёхстороннее рукопожатие.
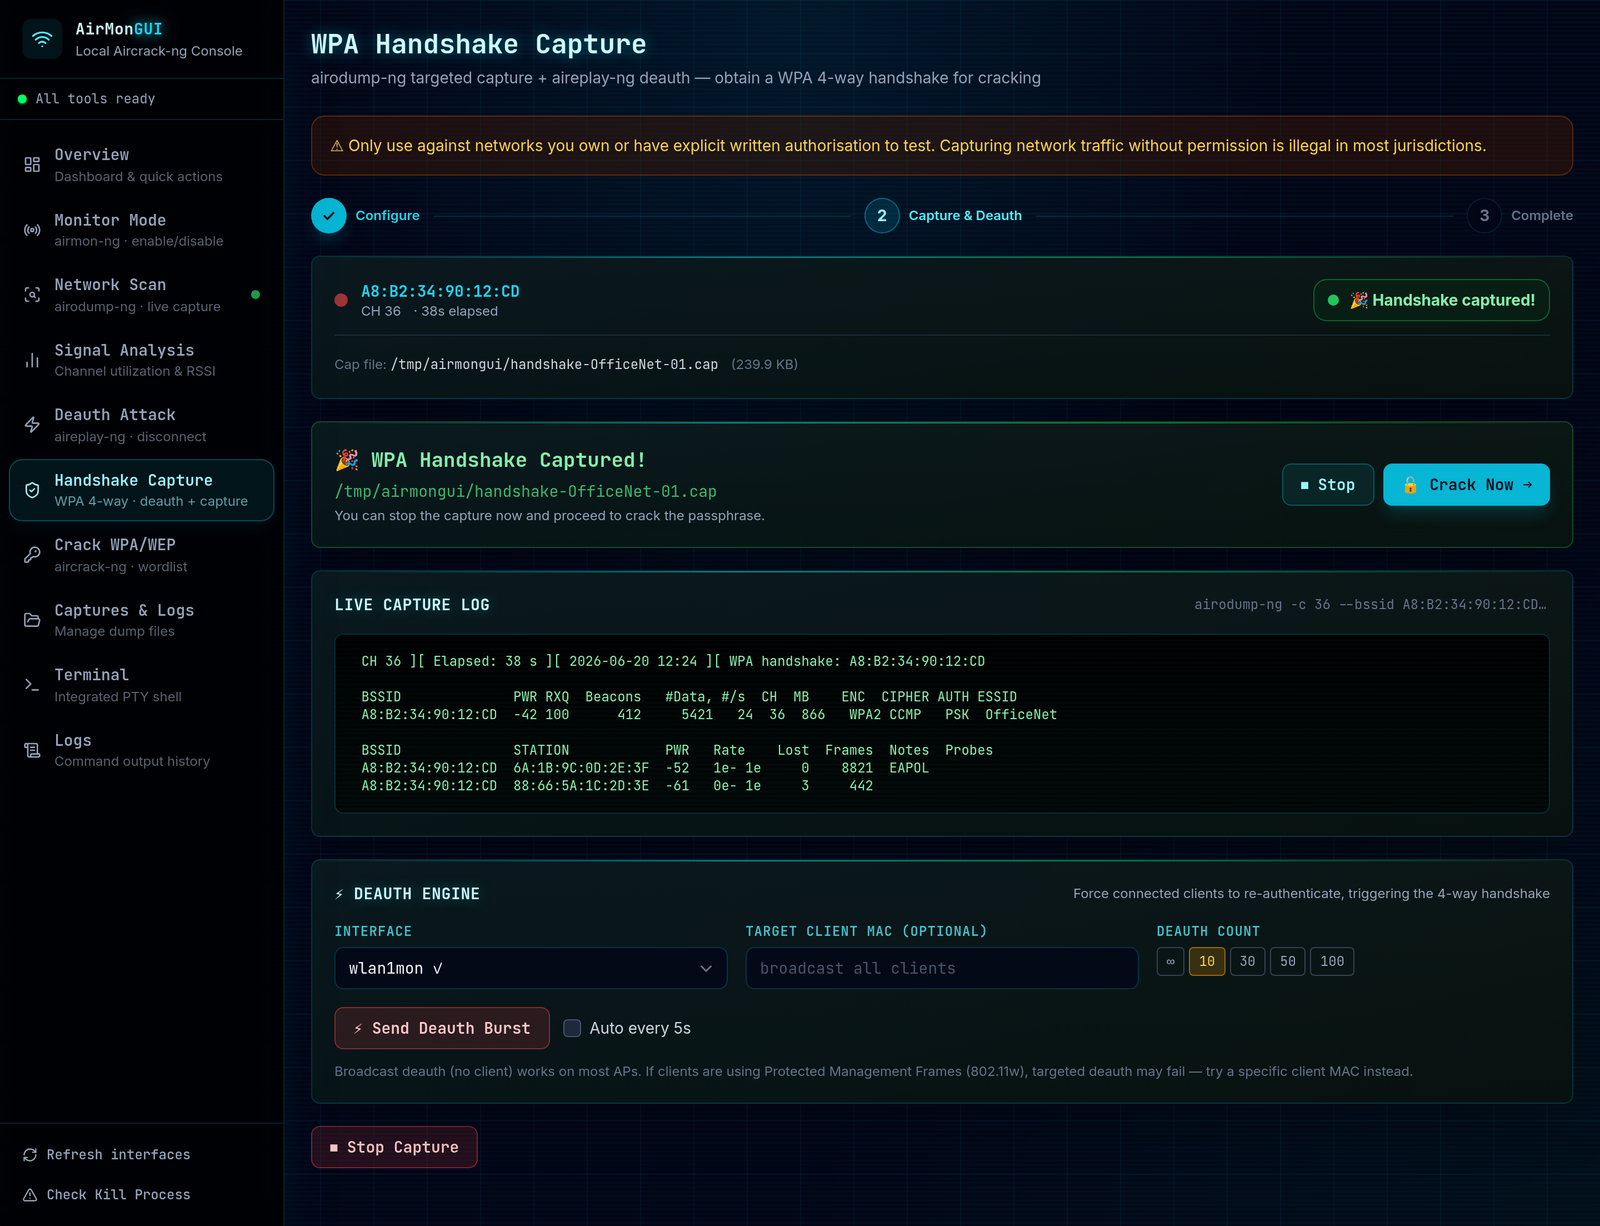
Направьте aircrack-ng на захват и словарь. Журнал транслируется по мере работы, и если парольная фраза есть в вашем списке, она появится вверху.
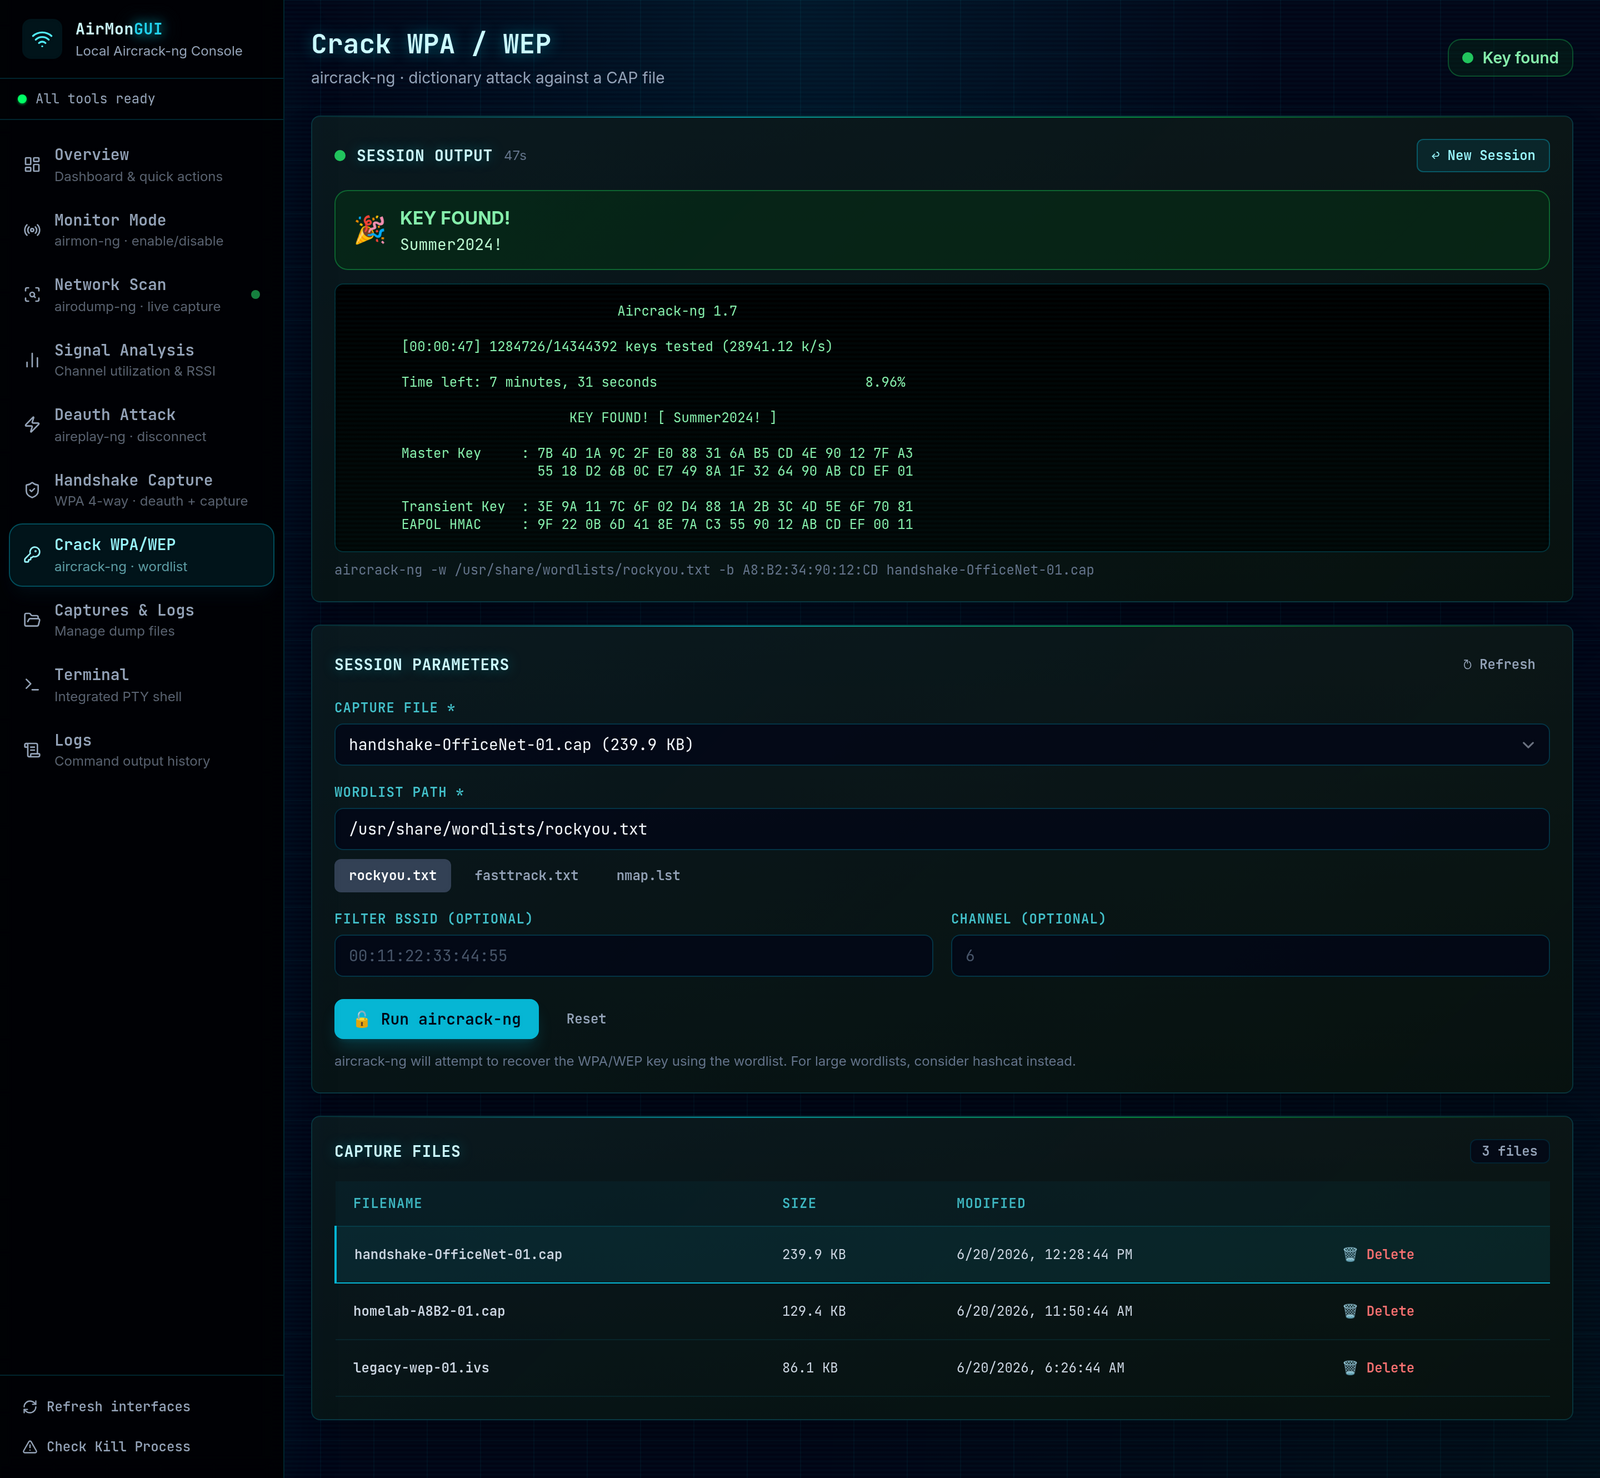
Отдельная деаутентификация с фиксацией канала, историей запусков и разобранным выводом событий:
Управление файлами захвата:
История команд сеанса: