
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Follina-MSDT-Vulnerability-CVE-2022-30190- — Обнаружение и устранение уязвимости Follina MSDT (CVE-2022-30190) | Kitploit

Инструменты/GitHubGitHub/ekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-
Сканеры уязвимостейАнализ уязвимостейАудит конфигурацииРеагирование на Инциденты
GitHubekamsinghwalia/follina-msdt-vulnerability-cve-2022-30190-

Follina-MSDT-Vulnerability-CVE-2022-30190-

Обнаружение и устранение уязвимости Follina MSDT (CVE-2022-30190)

Репозиторий
31314 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    330

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Follina-MSDT-Vulnerability-CVE-2022-30190-

Обнаружение и устранение уязвимости Follina MSDT (CVE-2022-30190)

Для получения подробной информации о Follina-MSDT-Vulnerability-CVE-2022-30190- посетите https://msrc-blog.microsoft.com/2022/05/30/guidance-for-cve-2022-30190-microsoft-support-diagnostic-tool-vulnerability/

Как использовать скрипт follina.ps1

  1. Скачайте скрипт и переместите его на диск C в вашей системе Windows

  2. Запустите Windows PowerShell от имени администратора и выполните скрипт

  .\folina.ps1 

Этот скрипт имеет три функции

  1. Проверяет систему, чтобы узнать, включен ли протокол MSDT URL

  2. Затем скрипт сообщит, уязвим ли ваш компьютер для уязвимости Follina CVE-2022-30190, и предложит отключить протокол MSDT URL и создать резервную копию ключа реестра.

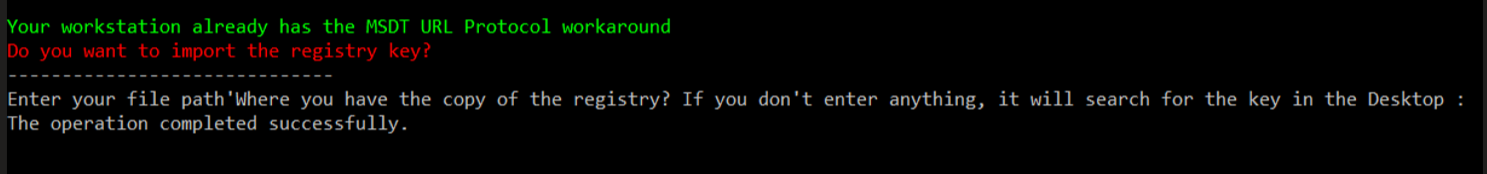
  3. Если ваш компьютер не уязвим из-за отсутствия ключа реестра, он спросит, хотите ли вы импортировать ключ реестра обратно для будущего использования или тестирования

image

Чтобы импортировать ключ, запустите скрипт снова!!!
image

Скачать инструмент




