ThreatSentry AI: Инструмент поиска угроз на основе ИИ


Автоматизируйте обнаружение внешних активов, интеллектуально обогащайте данными из нескольких источников и используйте ансамблевое машинное обучение для прогнозирования и приоритизации рисков. Превратите усталость от оповещений в полезную информацию.
🚀 Миссия
ThreatSentry AI устраняет усталость от оповещений безопасности и позволяет активно охотиться за угрозами через интеллектуальную приоритизацию рисков. Он объединяет автоматическое обнаружение активов, обогащение из нескольких источников и передовое машинное обучение для преобразования сырых данных безопасности в действенную информацию.
👨💻 Автор и благодарности
Руководитель проекта: EclipseManic
Примечание о разработке: Эта комплексная корпоративная платформа безопасности была спроектирована и разработана одним разработчиком с помощью инструментов разработки ИИ для генерации кода, оптимизации и документации — демонстрируя жизнеспособность ИИ-усиленной разработки программного обеспечения для сложных систем.
📋 Краткое описание
Современные команды безопасности сталкиваются с беспрецедентными вызовами:
- Усталость от оповещений: Тысячи ежедневных оповещений с соотношением сигнал/шум, делающим ручную триаж невозможным
- Разрозненные данные: Критический контекст разбросан по SIEM, CMDB, системам управления обновлениями и мониторингу сети
- Реактивный подход: Реагирование на известные угрозы вместо охоты за возникающими рисками
- Ограниченность ресурсов: Ограниченные бюджеты и персонал при всё более сложной инфраструктуре
ThreatSentry AI решает эти проблемы с помощью:
- Автоматического обнаружения внешних активов через Shodan API для непрерывной видимости
- Интеллектуального обогащения из нескольких источников из NVD, внутренних систем и поведенческой аналитики
- Оценки рисков на основе ИИ с использованием ансамблевых моделей для точной приоритизации угроз
- Панелей управления для руководства с полезной информацией и быстрым реагированием
- Проактивных оповещений, которые выявляют активы с высоким риском до возникновения инцидентов
✨ Основные возможности
🤖 Интеллектуальный движок оценки рисков
- Ансамблевая модель машинного обучения: Комбинирует Random Forest, Gradient Boosting и нейронные сети для надёжной классификации рисков
- Многофакторный анализ: Оценивает более 40 атрибутов безопасности и бизнес-атрибутов, выходя за рамки простого подсчёта уязвимостей:
- Временной контекст: Длительность экспонирования, задержка патчей, история инцидентов
- Сетевое положение: Статус критических сервисов, сетевой сегмент, защита брандмауэром
- Поведенческие сигналы: Ошибки аутентификации, аномалии трафика, история ложных срабатываний
- Влияние на соответствие: Чувствительность данных, нормативные требования, связанные критические активы
- Оценка уверенности: Каждый прогноз включает показатель уверенности (0–1) для оценки аналитиками надёжности
- Непрерывное обучение: Модель автоматически переобучается с настраиваемыми интервалами с интеграцией обратной связи
🌐 Автоматическое обнаружение активов и слияние информации
- Интеграция с Shodan: Непрерывное обнаружение устройств, доступных из интернета, с поддержкой расширенных запросов
- Предустановленные запросы для типовых сценариев (SSL-сертификаты, службы RDP, ICS/Modbus и т.д.)
- Поддержка пользовательских запросов для охоты за специфическими активами организации
- Обогащение из NVD: Автоматическая корреляция CVE с помощью интеллектуального парсинга баннеров
- Извлечение сервисов из баннеров с поддержкой 14+ типов продуктов (Apache, Nginx, MySQL, IIS и др.)
- Оценка CVSS и классификация серьёзности
- Предотвращает потерю данных: обновляет метрики CVE только при обнаружении уязвимостей
- Интеграция внутренних данных (расширяемая архитектура для вашей среды):
- Сборщик CMDB: Классификация активов, уровни критичности, теги соответствия
- Сборщик SIEM: Поведенческие метрики, шаблоны аутентификации, показатели аномалий
- Сборщик управления патчами: Актуальность патчей, отсутствующие обновления, анализ задержек патчей
- Сборщик мониторинга сети: Шаблоны трафика, обнаружение DDoS, показатели аномалий
- Единая база данных: SQLite с более чем 40 индексированными столбцами для эффективной работы запросов и отчётности
📊 Панель управления для руководства и инструменты анализа
- Графический интерфейс на PyQt5 с поддержкой тёмной/светлой темы:
- Визуализация распределения рисков в реальном времени (гистограммы с Matplotlib)
- Сортируемая и фильтруемая таблица устройств с цветовыми индикаторами риска
- Быстрая фильтрация по организации, стране, уровню риска
- Автопоиск по полям IP, организации, стране, риску
- Интерактивный просмотр устройства:
- Детальный список уязвимостей с оценками CVSS
- Хронология уязвимостей и отслеживание изменений
- Разбивка факторов риска с объяснением оценки
- Массовые операции:
- Ручной запуск сканирования (Shodan + обогащение из NVD)
- Импорт данных из CSV/JSON с проверкой полей
- Переобучение модели с метриками производительности
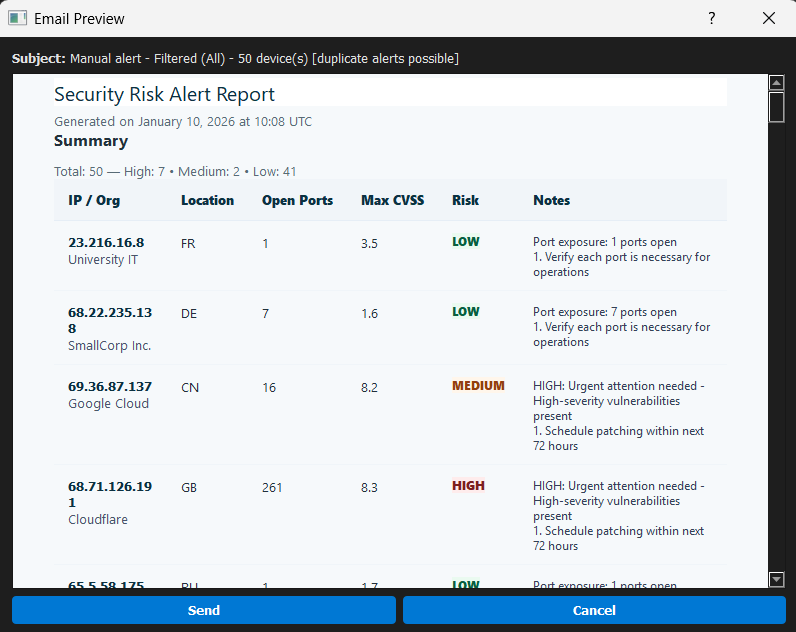
- Ручная отправка оповещений для проверки конфигураций
- Панель аналитики (расширенная):
- Тренды распределения рисков
- Анализ влияния CVE
- Метрики уязвимостей по организациям
📧 Проактивные оповещения по электронной почте
- Интеграция с SendGrid: Автоматические HTML-оповещения для активов с высоким риском
- Срабатывание немедленно при изменении метки риска (Низкий/Средний → Высокий)
- Предотвращение дублирования оповещений с отслеживанием статуса "уведомлено"
- Богатое содержимое оповещений:
- Краткая сводка для руководства с оценкой риска и уверенностью
- Детальный список уязвимостей (топ N по CVSS)
- Разбивка факторов риска для контекста команды безопасности
- Действенные рекомендации по устранению
- Гибкая конфигурация: Определение получателей оповещений, шаблонов писем и условий срабатывания
Пример оповещения по почте
![Автоматический шаблон оповещения безопасности]
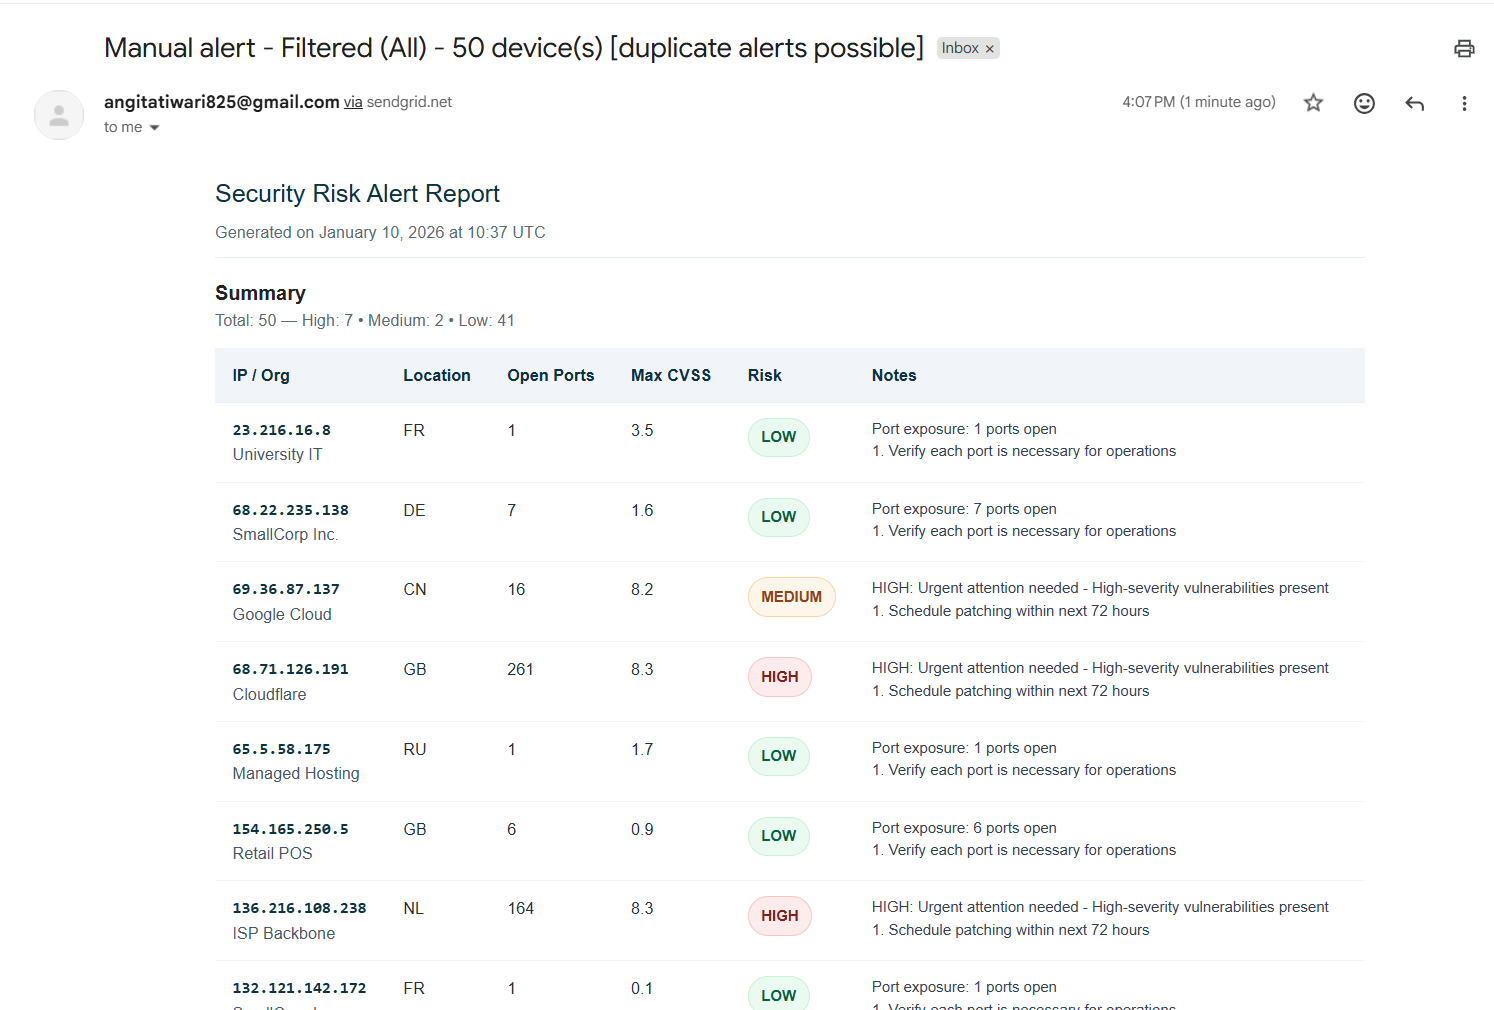
HTML-письмо со сводкой по рискам, деталями CVE и рекомендациями по устранению, отправленное через SendGrid
📈 Прозрачность модели и постоянное улучшение
- Мониторинг производительности:
- Отслеживание точности на протяжении эпох обучения
- Матрица ошибок и отчёты о классификации
- Анализ важности признаков для понимания решений модели
- Индикаторы обнаружения дрейфа данных
- Петля обратной связи:
- Ручные корректировки меток риска аналитиками
- Отслеживание верных срабатываний/ложных срабатываний
- Корректировка весов модели на основе обратной связи
- Автоматическое расписание переобучения с записью метаданных
 eclipsemanic/threatsentry-ai

