 ebrasha/abdal-cve-2026-63030

Abdal CVE-2026-63030 — это профессиональный сканер уязвимостей WordPress, предназначенный для обнаружения подверженности CVE-2026-63030 с помощью анализа версий и проверок безопасности REST API. Разработан Эбрахимом Шафиеи (EbraSha) для исследований в области кибербезопасности, тестирования на проникновение и оценки безопасности WordPress.
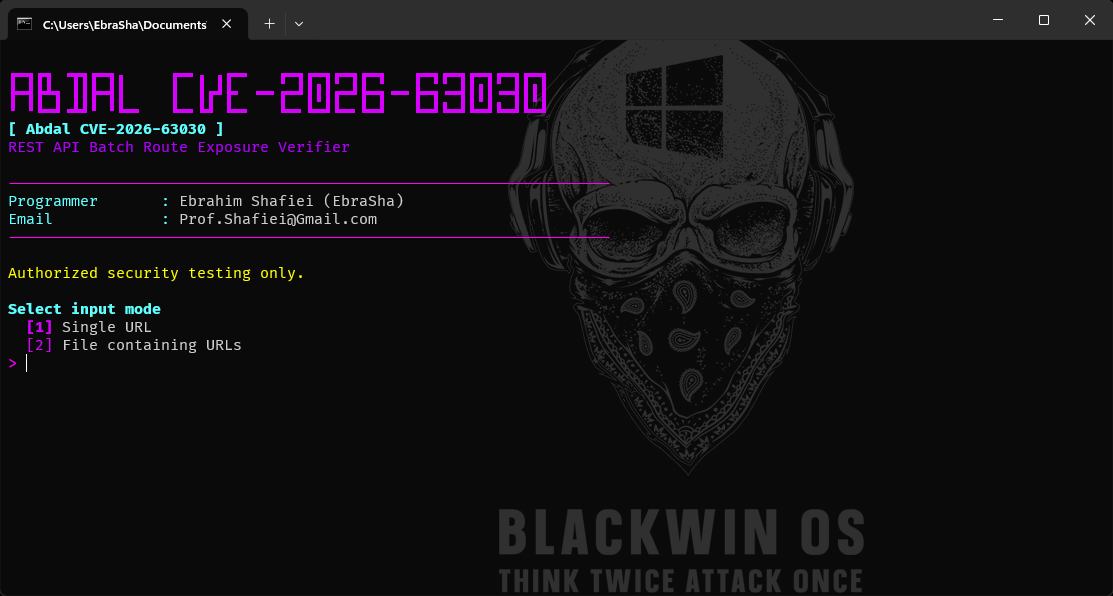
Abdal CVE-2026-63030 — это защитный верификатор WordPress для путаницы маршрутов пакетного REST API, отслеживаемой как CVE-2026-63030. Проблема может быть объединена с CVE-2026-60137 на затронутых версиях WordPress и может привести к удалённому выполнению кода.
Инструмент помогает администраторам, специалистам по реагированию на инциденты и авторизованным командам безопасности быстро проводить триаж одного веб-сайта или списка веб-сайтов без воспроизведения оружейной цепочки уязвимостей.
Проверка множества установок WordPress вручную — медленный и непоследовательный процесс. Этот верификатор автоматизирует безопасную HTTP-проверку, определение версии WordPress, проверку пакетных конечных точек REST и классификацию вердиктов, чтобы уязвимые системы можно было приоритизировать для устранения.
| Ветка WordPress | Затронутые версии | Исправленная версия |
|---|
| 6.9.x | с 6.9.0 по 6.9.4 | 6.9.5 или новее |
| 7.0.x | с 7.0.0 по 7.0.1 | 7.0.2 или новее |
Сайты на старых или неподдерживаемых ветках следует перенести на текущую поддерживаемую версию WordPress, даже если они не входят в указанный выше диапазон затронутых версий.
/wp-json/batch/v1, так и /?rest_route=/batch/v1.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID или ERROR, когда это применимо.Запустите исполняемый файл Windows:
Abdal-CVE-2026-63030.exe
Затем следуйте интерактивным подсказкам:
Пример файла с целями:
https://wordpress.example
https://blog.example
Сканируйте только те системы, которыми вы владеете или на проверку которых у вас есть явное разрешение.
| Вердикт | Значение |
|---|---|
VULNERABLE | Наблюдаемая версия и поведение конечной точки сильно соответствуют затронутому профилю. |
AFFECTED | Обнаруженная версия находится в затронутом диапазоне, но доказательства по конечной точке неполны. |
AFFECTED-WAF | Версия выглядит затронутой, при этом WAF или контроль доступа может мешать проверке. |
PATCHED | Обнаруженная версия WordPress включает исправление от вендора. |
NOT-AFFECTED | Обнаруженная версия находится за пределами опубликованного затронутого диапазона. |
UNKNOWN | Имеющихся доказательств недостаточно для надёжной классификации. |
NOT-WORDPRESS | WordPress не удалось идентифицировать на целевом объекте. |
INVALID | Указанная цель не является допустимым URL или вводом. |
ERROR | Сетевая ошибка, ошибка TLS, тайм-аут или ошибка обработки HTTP помешали проверке. |
Это программное обеспечение предоставляется исключительно для законного защитного тестирования безопасности, проверки владельцами активов, обучения и авторизованных исследований. Вы несёте ответственность за получение разрешения перед сканированием любой системы и за соблюдение всех применимых законов, контрактов и политик.
Программное обеспечение и его результаты предоставляются как есть, без гарантий точности, доступности, пригодности для конкретной цели или отсутствия ложных срабатываний и ложных отрицательных результатов. Программист и участники не несут ответственности за неправильное использование, сбои в обслуживании, потерю данных, инциденты безопасности или любые прямые или косвенные убытки, возникшие в результате использования этого проекта.
Если вы столкнулись с какими-либо проблемами или у вас возникли проблемы с конфигурацией, свяжитесь по электронной почте [email protected]. Вы также можете сообщить о проблемах на GitLab или GitHub.
Если вы находите этот проект полезным и хотите поддержать дальнейшую разработку, пожалуйста, рассмотрите возможность пожертвования:
Создано с любовью Эбрахимом Шафиеи (EbraSha)
Этот проект лицензирован под лицензией AGPLv3.
