 ebrasha/abdal-cve-2026-60137

Abdal CVE-2026-60137 — это продвинутый сканер безопасности WordPress для выявления систем, потенциально затронутых уязвимостью SQL-инъекции CVE-2026-60137. Разработан Эбрахимом Шафиеи (EbraSha) для оценки уязвимостей, исследований в области безопасности и авторизованного тестирования на проникновение.
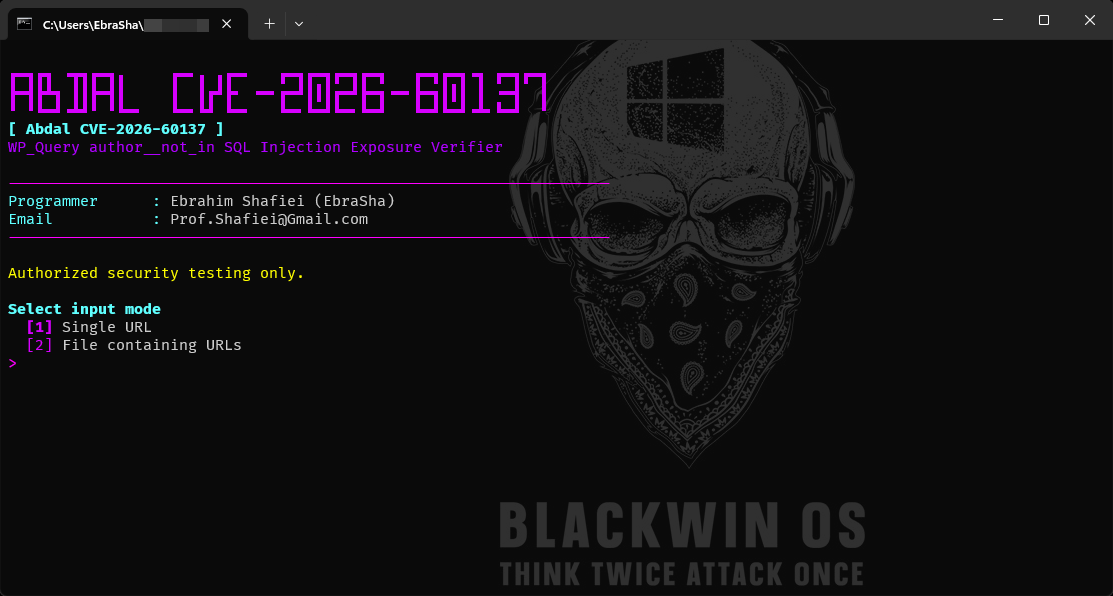
Abdal CVE-2026-60137 — это защитный верификатор WordPress для проверки недостаточной санитизации параметра author__not_in в WP_Query, отслеживаемого как CVE-2026-60137. Уязвимость может допускать SQL-инъекцию, когда непроверенные входные данные достигают затронутого параметра. В затронутых выпусках WordPress 6.9 и 7.0 она может быть объединена с CVE-2026-63030 в рамках пути удалённого выполнения кода wp2shell.
Инструмент помогает администраторам и авторизованным командам безопасности выявлять потенциально затронутые версии WordPress и подозрительную открытость REST batch-эндпоинтов без попыток доказать SQL-инъекцию с помощью разрушительной нагрузки на базу данных.
Обнаружение версий и поведение эндпоинтов могут обеспечить быструю защитную сортировку на множестве установок WordPress. Этот верификатор объединяет эти сигналы в чёткие вердикты, чтобы администраторы могли расставить приоритеты в установке исправлений и последующей проверке.
| Ветка WordPress | Затронутые версии | Исправленная версия |
|---|---|---|
| 6.8.x | с 6.8.0 по 6.8.5 | 6.8.6 или новее |
| 6.9.x | с 6.9.0 по 6.9.4 | 6.9.5 или новее |
Для WordPress 6.8.x опубликованная проблема касается облегчённой SQL-инъекции. Полная цепочка wp2shell с участием CVE-2026-63030 применима к затронутым веткам 6.9.x и 7.0.x.
/wp-json/batch/v1, так и /?rest_route=/batch/v1 в качестве защитных сигналов открытости.VULNERABLE, AFFECTED, AFFECTED-WAF, PATCHED, NOT-AFFECTED, UNKNOWN, NOT-WORDPRESS, INVALID или ERROR, когда это применимо.Запустите исполняемый файл:
Затем следуйте интерактивным подсказкам:
Пример файла с целевыми объектами:
https://wordpress.example
https://blog.example
Сканируйте только те системы, которыми вы владеете или на проверку которых у вас есть явное разрешение.
[!IMPORTANT] Вердикт — это эвристическая оценка открытости. Он не является самостоятельным доказательством того, что SQL-инъекция удалась или что целевой объект был скомпрометирован.
WP_Query, особенно параметр author__not_in.Это программное обеспечение предоставляется исключительно для законного защитного тестирования безопасности, проверки владельцами активов, обучения и авторизованных исследований. Вы несёте ответственность за получение разрешения перед сканированием любой системы и за соблюдение всех применимых законов, контрактов и политик.
Программное обеспечение и его результаты предоставляются как есть, без гарантий точности, доступности, пригодности для конкретной цели или отсутствия ложных срабатываний и ложных отрицательных результатов. Программист и участники не несут ответственности за неправильное использование, нарушение работы сервиса, потерю данных, инциденты безопасности или любые прямые или косвенные убытки, возникшие в результате использования этого проекта.
Если вы столкнулись с какими-либо проблемами или у вас возникли сложности с конфигурацией, пожалуйста, свяжитесь по электронной почте [email protected]. Вы также можете сообщить о проблемах на GitLab или GitHub.
Если вы находите этот проект полезным и хотели бы поддержать дальнейшую разработку, пожалуйста, рассмотрите возможность пожертвования:
Создано с любовью Эбрахимом Шафиеи (EbraSha)
Этот проект лицензирован в соответствии с лицензией AGPLv3.
| 7.0.x | с 7.0.0 по 7.0.1 | 7.0.2 или новее |
| Вердикт | Значение |
|---|
VULNERABLE | Обнаруженная версия и наблюдаемые сигналы открытости сильно соответствуют профилю затронутости инструмента. |
AFFECTED | Обнаруженная версия находится в пределах опубликованного диапазона затронутости, но доказательства по эндпоинту неполны. |
AFFECTED-WAF | Версия выглядит затронутой, при этом WAF или контроль доступа может мешать проверке. |
PATCHED | Обнаруженная версия WordPress включает исправление от вендора. |
NOT-AFFECTED | Обнаруженная версия находится за пределами опубликованного диапазона затронутости. |
UNKNOWN | Имеющихся доказательств недостаточно для надёжной классификации. |
NOT-WORDPRESS | WordPress не удалось идентифицировать на целевом объекте. |
INVALID | Предоставленный целевой объект не является допустимым URL или входными данными. |
ERROR | Сетевая ошибка, ошибка TLS, тайм-аут или ошибка обработки HTTP помешали проверке. |
