
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
findom-xss — Быстрый сканер уязвимостей XSS на основе DOM, отличающийся простотой. | Kitploit

Инструменты/GitHubGitHub/dwisiswant0/findom-xss
Сканеры веб-уязвимостейАнализ уязвимостейДинамический анализ кода (DAST)Сбор информацииВеб-безопасностьТестирование на ПроникновениеArchived
GitHubdwisiswant0/findom-xss

findom-xss

Быстрый сканер уязвимостей XSS на основе DOM, отличающийся простотой.

Репозиторий
863113434 лет назадПроверено Kitploit
Поделиться

FinDOM-XSS

contributions welcome

FinDOM-XSS — это инструмент, который позволяет быстро находить возможные и/или потенциальные DOM-уязвимости XSS.
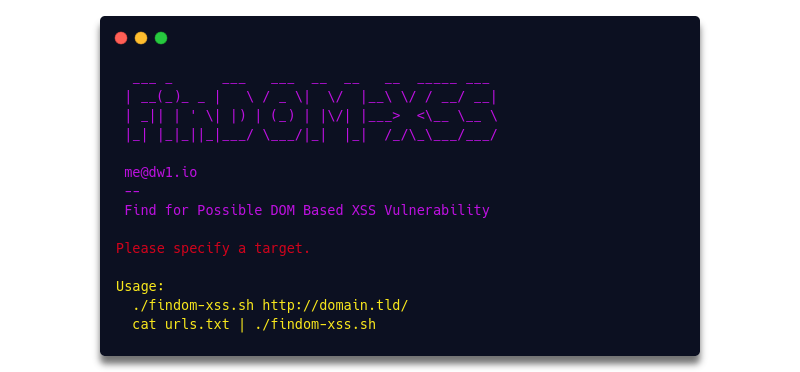
findom-xss

Установка

$ git clone https://github.com/dwisiswant0/findom-xss.git --recurse-submodules

Зависимости: LinkFinder

Использование

Чтобы запустить инструмент по цели, просто используйте следующую команду.

$ ./findom-xss.sh https://domain.tld/about-us.html

Это запустит инструмент против domain.tld.

URL-адреса также можно передавать в findom-xss для сканирования. Например:

$ cat urls.txt | ./findom-xss.sh

Второй аргумент можно использовать для указания выходного файла.

$ ./findom-xss.sh https://domain.tld/about-us.html /path/to/output.txt

По умолчанию вывод будет сохранён в директории results/ в репозитории под именем domain.tld.txt.

Лицензия

FinDOM-XSS лицензирован по Apache. Ознакомьтесь с LICENSE для получения дополнительной информации.


Благодарности

  • @dark_warlord14 — вдохновлён инструментом JSScanner, поэтому и был создан этот инструмент.
  • @aslanewre — с возможными шаблонами.
  • Все участники
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




