
 dozermx/argus
Многоэтапный сканер разведки и поверхности атаки, который отображает домены, IP-адреса, ASN, облачные активы и CVE в граф знаний с оценкой CVSS и сопоставлением с требованиями соответствия.





Фреймворк security-аналитики
Argus — это многофазный фреймворк для разведки и анализа безопасности, созданный для профессионального пентеста и оценки поверхности атаки. Он работает полностью автономно — без API-ключей, внешних сервисов и учётных записей. Одна команда даёт полную картину внешней экспозиции организации.
argus/
├── sources/          Certificate Transparency, пассивный DNS, brute force
├── correlators/      DNS-резолвинг, обход CDN, сканирование портов
├── intelligence/     43 аналитических модуля
│   ├── Core          TLS, HTTP, email, контент-дискавери, JS-секреты
│   ├── Graph         Векторы атак, соответствие стандартам, CVE, обнаружение аномалий
│   ├── Advanced      SSRF-цепочки, OAuth/GraphQL/WebSocket, BGP, stealth
│   └── Intelligence  Углублённый CVE, перечисление API, облачные хранилища, threat intel
├── ontology/         Граф знаний (NetworkX), модель сущностей, движок пивотинга
├── output/           HTML-отчёт, executive-отчёт, CSV, JSON, терминал
└── web/              Интерактивная FastAPI-панель с WebSocket
Движок строит граф знаний всех обнаруженных сущностей — доменов, IP-адресов, сертификатов, организаций, технологий, открытых портов — и связей между ними. Каждая находка — это аномалия, привязанная к узлу графа, с оценкой CVSS 3.1, привязкой к вектору атаки и маппингом на требования стандартов.
| Диапазон | Категория | Покрытие |
|---|---|---|
| 1–9 | Разведка | Сбор CT-логов, пассивный DNS, AXFR, brute force поддоменов (2 500+ слов + перестановки), DNS-резолвинг, IPv6, аналитика ASN, обнаружение оригинального IP за CDN |
| 10–17 | Анализ поверхности | TLS-фингерпринтинг, анализ HTTP-заголовков, контент-дискавери (100+ путей), поиск секретов в JavaScript, CVE в цепочке поставок, cache poisoning, CORS, проверка на HTTP smuggling |
| 18–30 | Интеллект | Безопасность почты (SPF/DMARC/DKIM), Wayback Machine, reverse IP, JARM-фингерпринтинг C2, обнаружение аномалий, оценка CVSS 3.1, синтез векторов атак, маппинг на стандарты (OWASP/GDPR/ISO 27001/NIST/PCI-DSS), корреляция CVE, аналитика графа, сравнение сканов |
| 31–35 | Активное тестирование | HTTP request smuggling (CL.TE/TE.CL/TE.TE), межорганизационная корреляция, предсказание поддоменов через GNN, анализ аутентификации (формы/JWT/Basic Auth), фаззинг параметров (SQLi/XSS/SSRF/IDOR/traversal) |
| 36–39 | Продвинутое | Корреляция BGP/AS-путей и облачных провайдеров, пивотинг через SSRF-цепочки (метаданные облака, внутренние сервисы, Gopher), фаззинг протоколов OAuth/GraphQL/WebSocket, обнаружение honeypot |
| 40–43 | Интеллект+ | Углублённый CVE-фингерпринтинг (22 технологии), перечисление API/OpenAPI/Swagger, перечисление облачных хранилищ (S3/Azure/GCS/DO), threat intelligence (DNS-блэклисты, Tor exit-ноды, репутация ASN) |
Требования: Python 3.9+, Linux/macOS/Termux
git clone https://github.com/DozerMx/Argus
cd Argus
pip install -r requirements.txt
Веб-интерфейс (опционально):
pip install fastapi uvicorn websockets
python argus.py -d TARGET [OPTIONS]
# Сбор CT-логов + DNS-резолвинг + обнаружение аномалий
python argus.py -d target.com

# Полное сканирование из 43 фаз
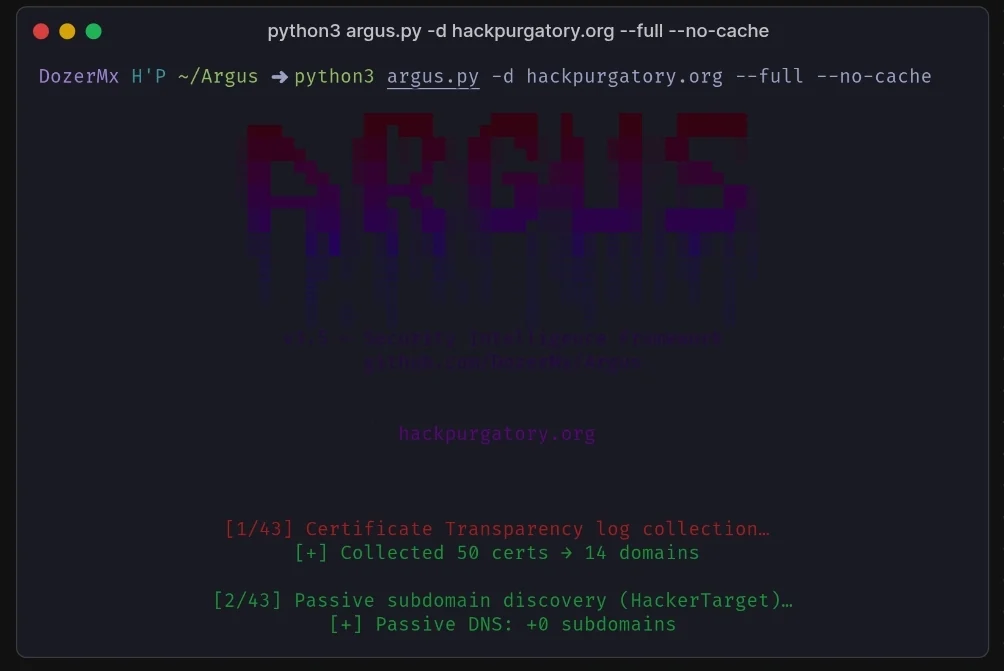
python argus.py -d target.com --full

# Полное сканирование с executive-отчётом
python argus.py -d target.com --full --output executive

# Полное сканирование с аутентификацией и фаззингом
python argus.py -d target.com --full --fuzz --auth

# Сканирование с известными учётными данными
python argus.py -d target.com --full --auth --user admin --password admin123
# Brute force поддоменов + AXFR
python argus.py -d target.com --brute --axfr

# Углублённая инфраструктура: ASN + обход CDN + порты
python argus.py -d target.com --deep --cdn-bypass --ports

# Стелс-сканирование (параноидальный профиль джиттера)
python argus.py -d target.com --full --stealth-profile paranoid

# Через Tor
python argus.py -d target.com --full --proxy socks5://127.0.0.1:9050
# Пакетное сканирование из файла
python argus.py -f targets.txt --full --output json

# Непрерывный мониторинг с алертами в Slack
python argus.py -d target.com --daemon --webhook https://hooks.slack.com/...

# Веб-панель
python argus.py --serve --ui-port 8080
Target:
  -d DOMAIN             Один целевой домен
  -f FILE               Файл с одним доменом на строку

Scan Modules:
  --full                Включить все модули
  --deep                ASN, обнаружение облака, Wayback, reverse IP
  --brute               Brute force поддоменов + перестановки
  --axfr                DNS zone transfer
  --cdn-bypass          Обнаружение исходного IP за CDN/WAF
  --ports               Сканирование TCP-портов + сбор баннеров (178 портов)
  --jarm                JARM TLS-фингерпринтинг
  --fuzz                Фаззинг параметров (SQLi, XSS, SSRF, IDOR, traversal)
  --auth                Анализ аутентификации
  --user USER           Имя пользователя для сканирования с аутентификацией
  --password PASS       Пароль для сканирования с аутентификацией

Output:
  --output FORMAT       terminal | html | executive | json | csv
  --outfile PATH        Путь к выходному файлу
  -v                    Подробное логирование
  -q                    Тихий режим

Performance:
  --threads N           Количество параллельных потоков (по умолчанию: 30)
  --timeout N           Таймаут запроса в секундах (по умолчанию: 10)
  --proxy URL           Прокси (socks5://host:port или http://host:port)
  --no-cache            Отключить дисковый кэш
  --stealth-profile     paranoid | careful | normal | aggressive

Web UI:
  --serve               Запустить интерактивную веб-панель
  --ui-port N           Порт веб-интерфейса (по умолчанию: 8080)

Daemon:
  --daemon              Режим непрерывного мониторинга
  --webhook URL         URL вебхука для алертов (Slack/Telegram)
  --interval N          Интервал сканирования в часах (по умолчанию: 6)

