
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
hammer — Dow Jones Hammer : Защитите облако с помощью облака (AWS) | Kitploit

Инструменты/GitHubGitHub/dowjones/hammer
Безопасность облачной инфраструктурыСканеры уязвимостейАудит конфигурацииБезопасность облачных средDevSecOpsНеправильная Конфигурация
GitHubdowjones/hammer

hammer

Dow Jones Hammer : Защитите облако с помощью облака (AWS)

Репозиторий
45059417 лет назадПроверено Kitploit
Поделиться

HammerLogo

Обзор

Dow Jones Hammer — это инструмент облачной безопасности для нескольких аккаунтов AWS. Он выявляет неверные конфигурации и небезопасные утечки данных в наиболее популярных ресурсах AWS во всех регионах и аккаунтах. Он обладает возможностями отчетности почти в реальном времени (например, JIRA, Slack) для быстрой обратной связи с инженерами и может выполнять автоматическое исправление некоторых неверных конфигураций. Это помогает защитить продукты, развернутые в облаке, создавая безопасные ограждения.
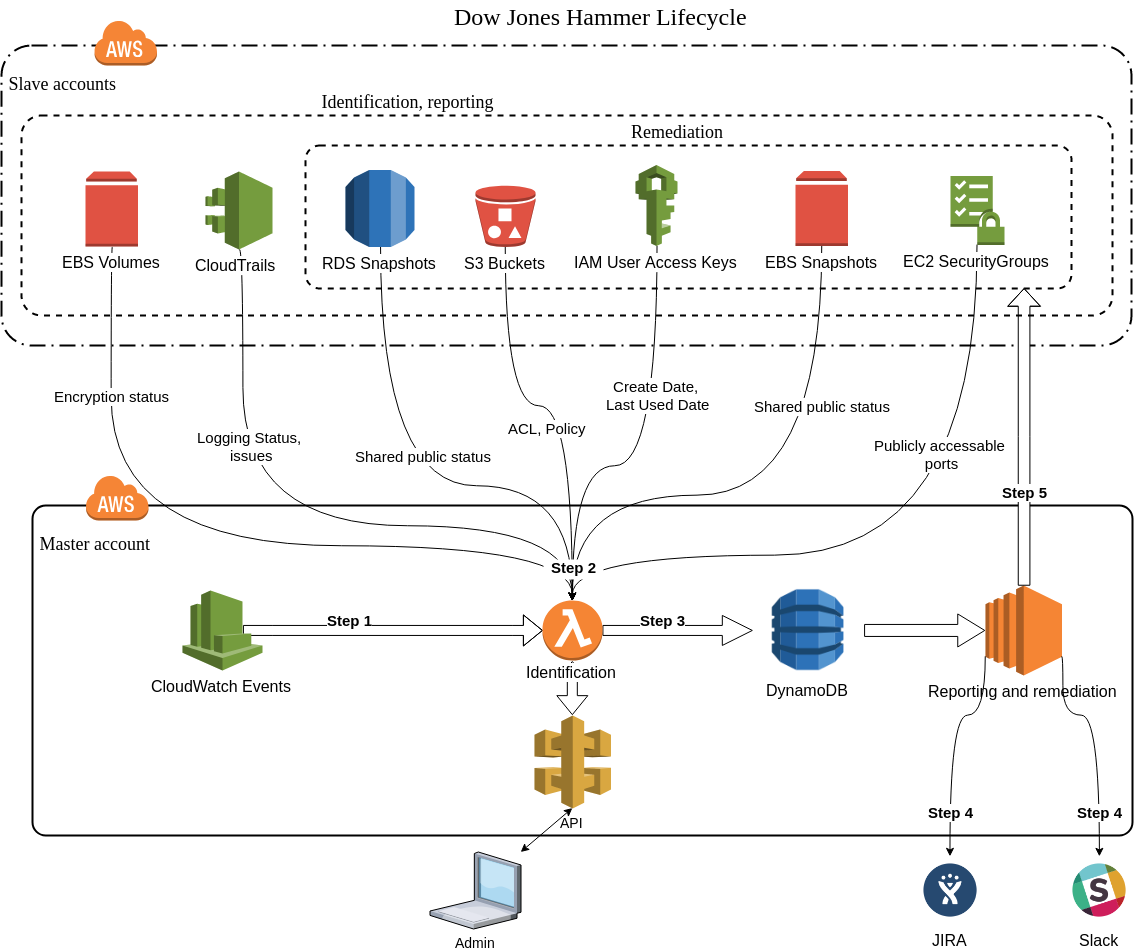
HammerLifecycleDiagram

Документация

Документация Dow Jones Hammer доступна на GitHub Pages по адресу https://dowjones.github.io/hammer/.

Функции безопасности

  • Небезопасные сервисы
  • Публичный доступ S3 ACL
  • Публичный доступ через политику S3
  • Неактивные ключи IAM-пользователей
  • Ротация ключей IAM-пользователей
  • Проблемы ведения журнала CloudTrail
  • Незашифрованные тома EBS
  • Публичные снимки EBS
  • Публичные снимки RDS
  • Публичный доступ через политику SQS
  • Незашифрованные корзины S3
  • Незашифрованные экземпляры RDS
  • Публичный доступ к AMI

Технологии

  • Python 3.6
  • AWS (Lambda, Dynamodb, EC2, SNS, CloudWatch, CloudFormation)
  • Terraform
  • JIRA
  • Slack

Участие в разработке

Вы можете внести свой вклад!

Проблемы:

Вы можете использовать GitHub Issues для сообщения о проблемах. Опишите, что идет не так и какое поведение вы считаете правильным.

Исправления:

В настоящее время мы используем ветку dev для текущей разработки. Пожалуйста, открывайте PR в эту ветку.

Запуск тестов:

Запустите тесты с помощью этой команды:

tox

Свяжитесь с нами

Не стесняйтесь создавать issue report, pull request или просто пишите нам на [email protected] с любыми другими вопросами или проблемами.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





