 douglas-042/douglas-042-hq
Центральная консоль для коллекторов Douglas-042 HEADQUARTERS. Сканирует парк хостов, сопоставляет результаты между хостами и управляет фидами IOC и доставкой в SIEM из одного места.

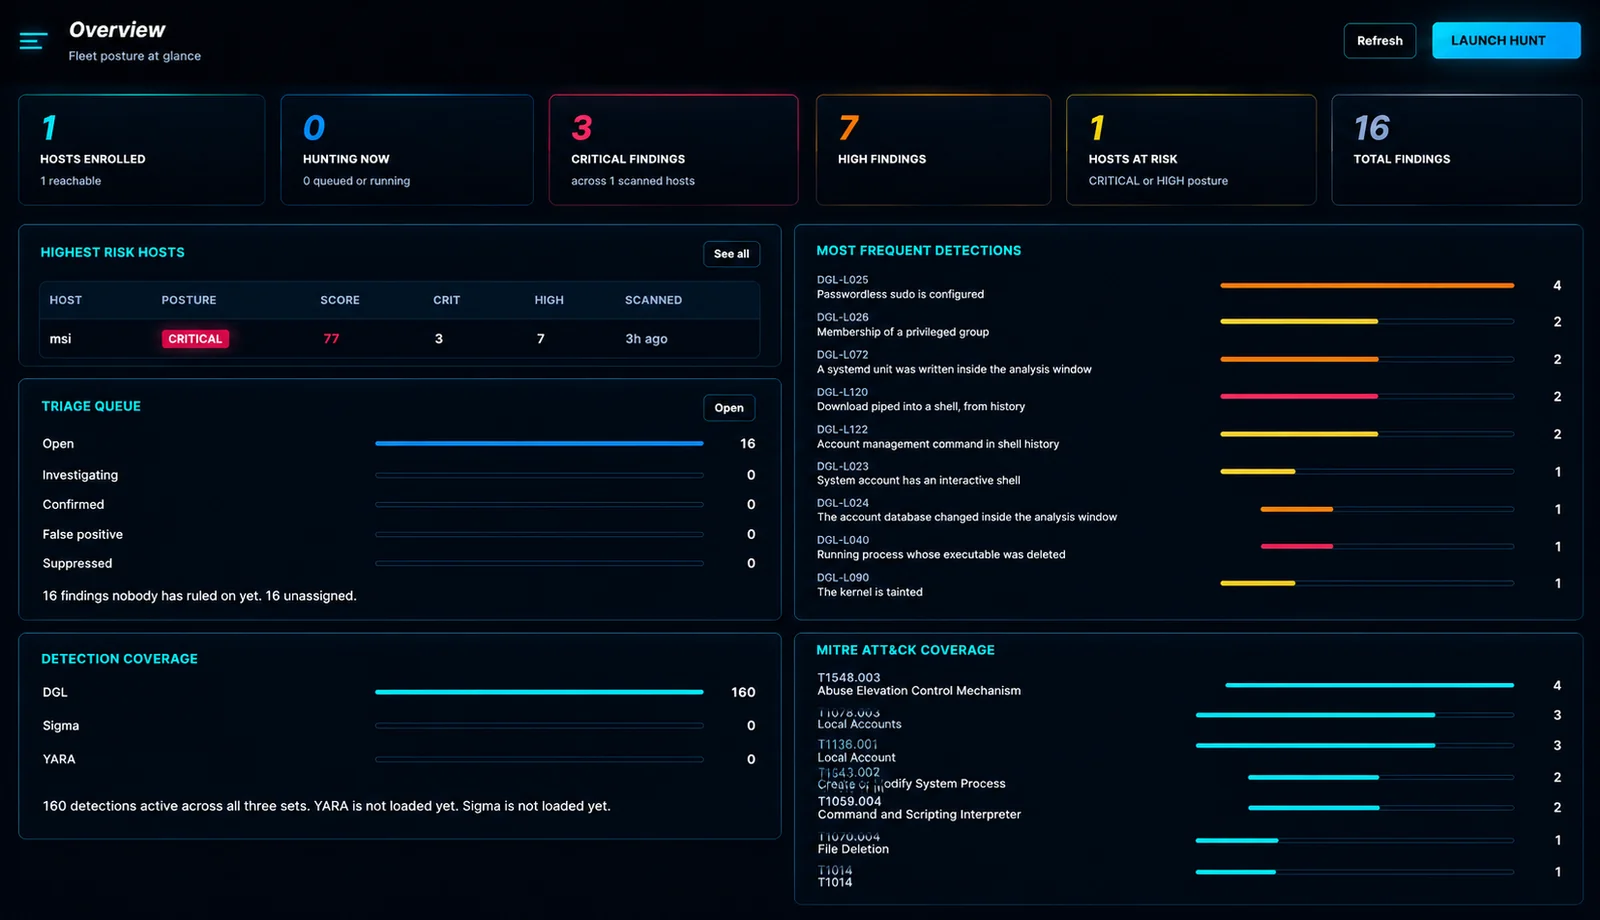
Просканируйте парк хостов Windows и Linux на признаки компрометации, решите, что действительно важно, и действуйте — из одной консоли, одной командой на хост.
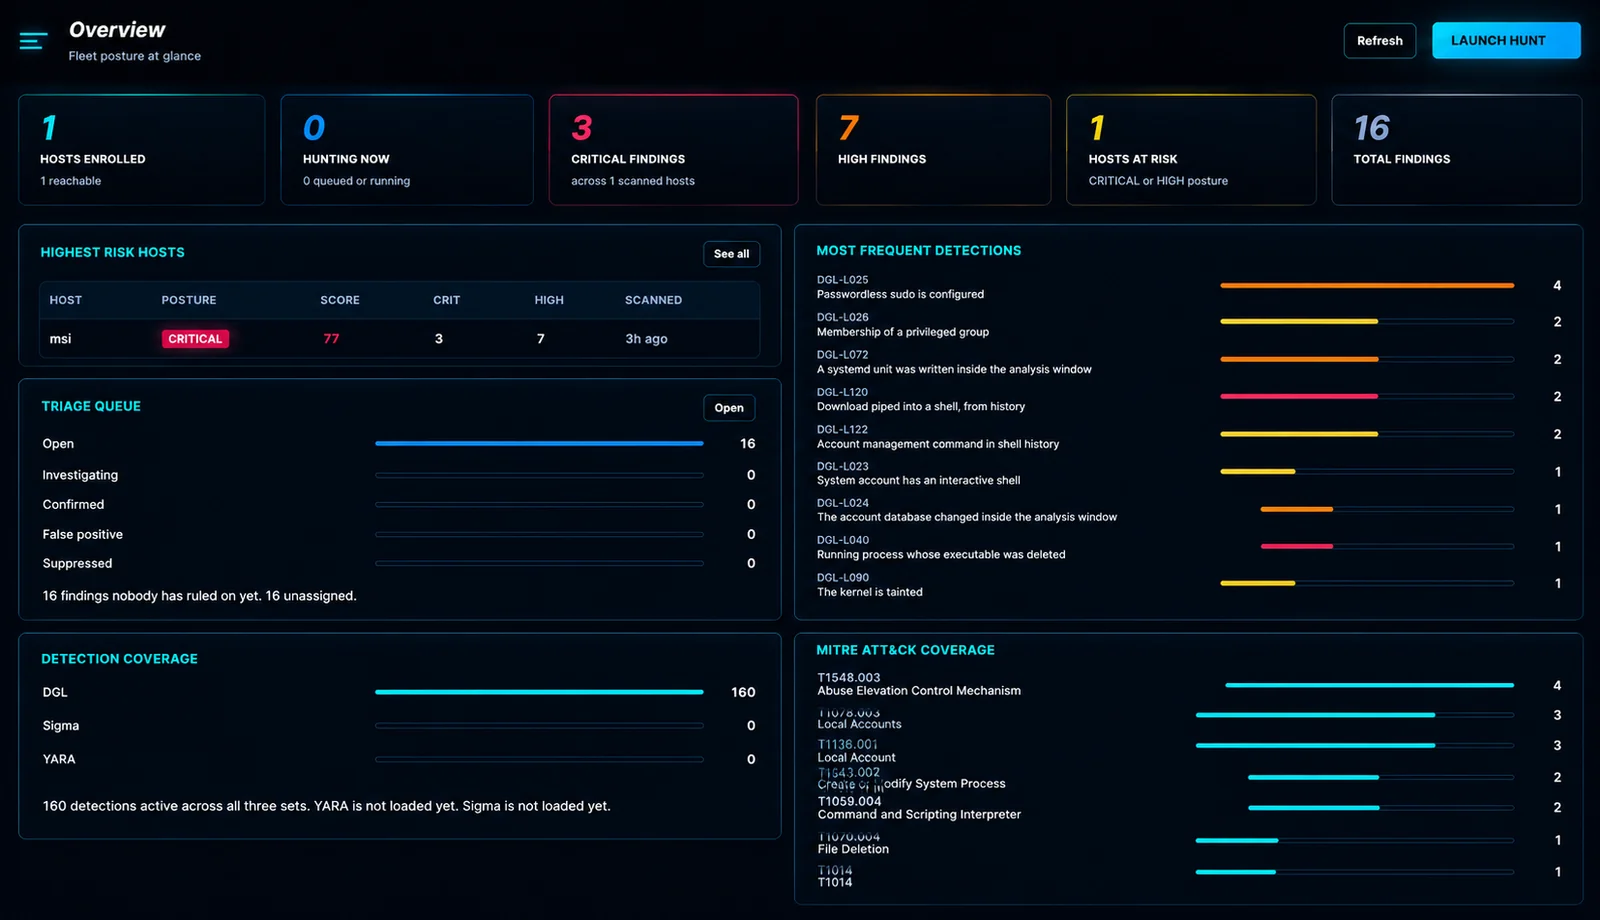
Охота — это не сканирование. Douglas собирает артефакты, которые аналитик собирал бы вручную — процессы, службы, запланированные задачи, автозапуск, соединения, учётные записи, драйверы, журналы событий, cron, systemd, историю оболочки, веб-корни — и запускает по ним 201 встроенную детекцию, а также ваши собственные правила Sigma, YARA и пользовательские правила.
Затем он делает то, что большинство инструментов оставляют вам: он говорит, какие находки всё ещё требуют решения, на какой из шестидесяти внешних адресов смотреть в первую очередь, и позволяет что-то с этим сделать, не открывая сессию RDP.
   разверните одной командой  ──▶  охота  ──▶  находки появляются в реальном времени
                                            │
                     ┌──────────────────────┼──────────────────────┐
                     ▼                      ▼                      ▼
              совпадение с IOC-фидом   оценка репутации        действия реагирования
              "это известный C2"       "92/100, 340 отчётов"   изоляция · завершение · сбор
Инфраструктуры, которым охота нужнее всего, часто оказываются теми, где нет EDR: несколько десятков серверов, нет бюджета на агентов и инцидент, начавшийся три дня назад. Выбор обычно стоит между коммерческой платформой, которую никто не согласовал, и папкой скриптов PowerShell, которые кто-то запускает вручную.
Douglas находится между ними. На исследуемом хосте ничего не устанавливается — коллектор запускается один раз и завершается — и каждый результат попадает в одну консоль, которую можно передать тому, кто возьмётся за инцидент следующим.
Находки легко создавать и дорого читать. Этот экран существует, чтобы очередь оставалась достаточно короткой, чтобы кто-то всё ещё читал её на третьем проходе.
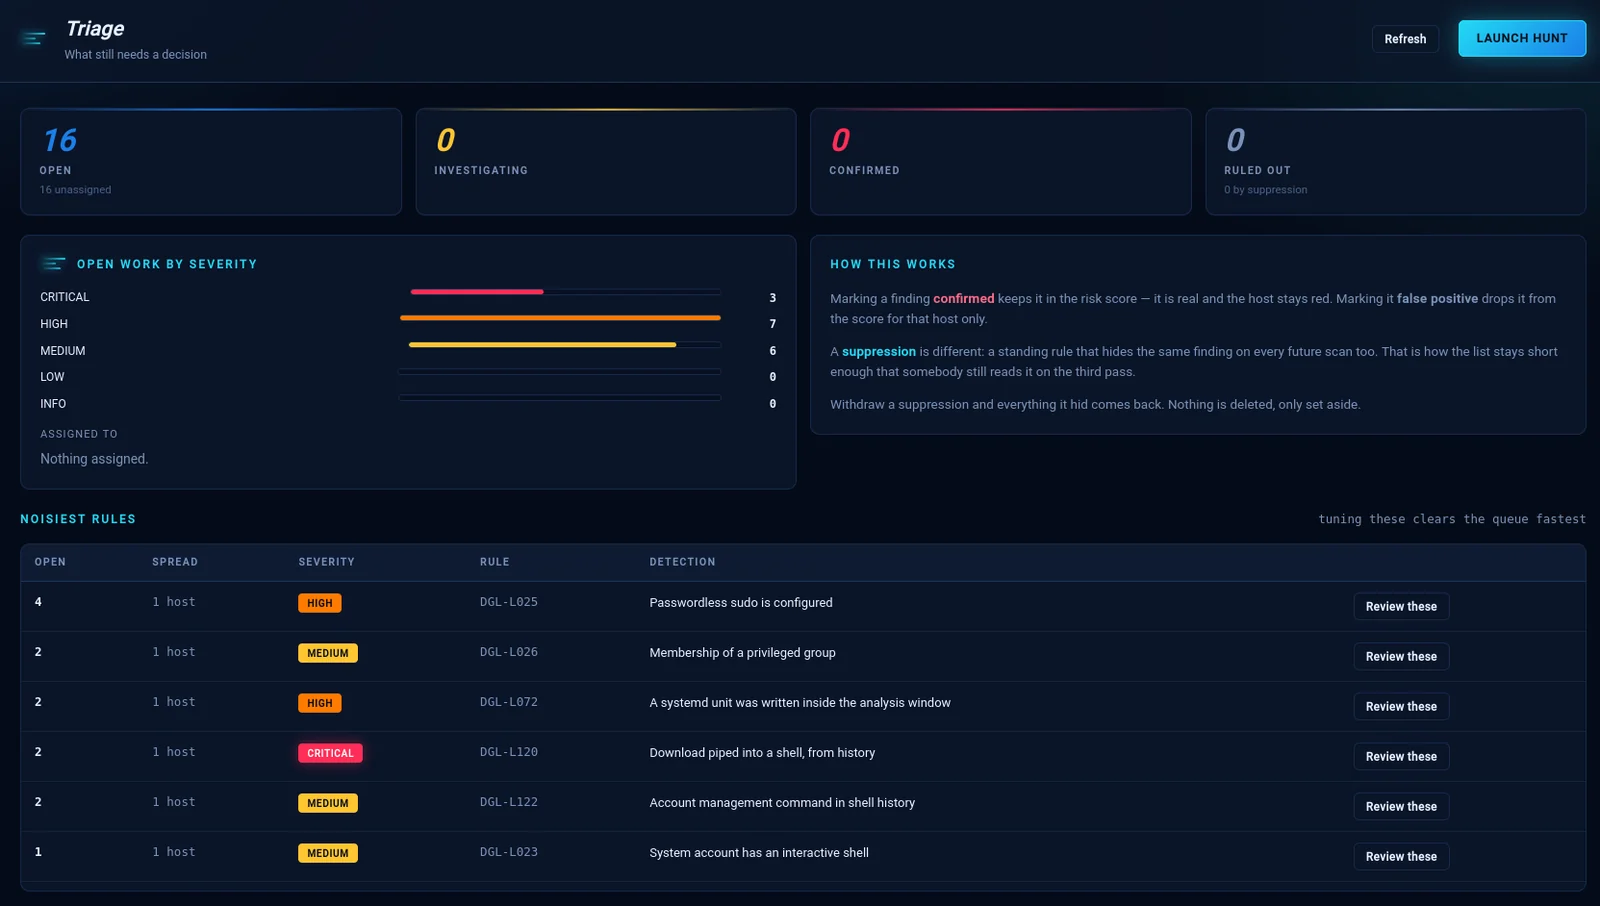
Три исхода, и разница между ними важна полгода спустя:
| Решение | Что оно делает |
|---|---|
| Подтверждено | Реально. Остаётся в оценке риска, хост остаётся красным. |
| Ложное срабатывание | Убирается из оценки только для этого хоста. |
| Подавление | Постоянное правило, скрывающее ту же находку при каждом будущем сканировании. |
Ничего никогда не удаляется. Отзовите подавление — и всё, что оно скрывало, вернётся. Самые шумные правила находятся внизу, потому что их настройка очищает очередь быстрее, чем разбор её находка за находкой.
Все 201 детекция сгруппированы в 15 категорий — переключаемых по одной или целым семейством сразу. Нажмите на любое правило, чтобы прочитать, что оно проверяет, как оно срабатывает легитимно и что делать дальше.
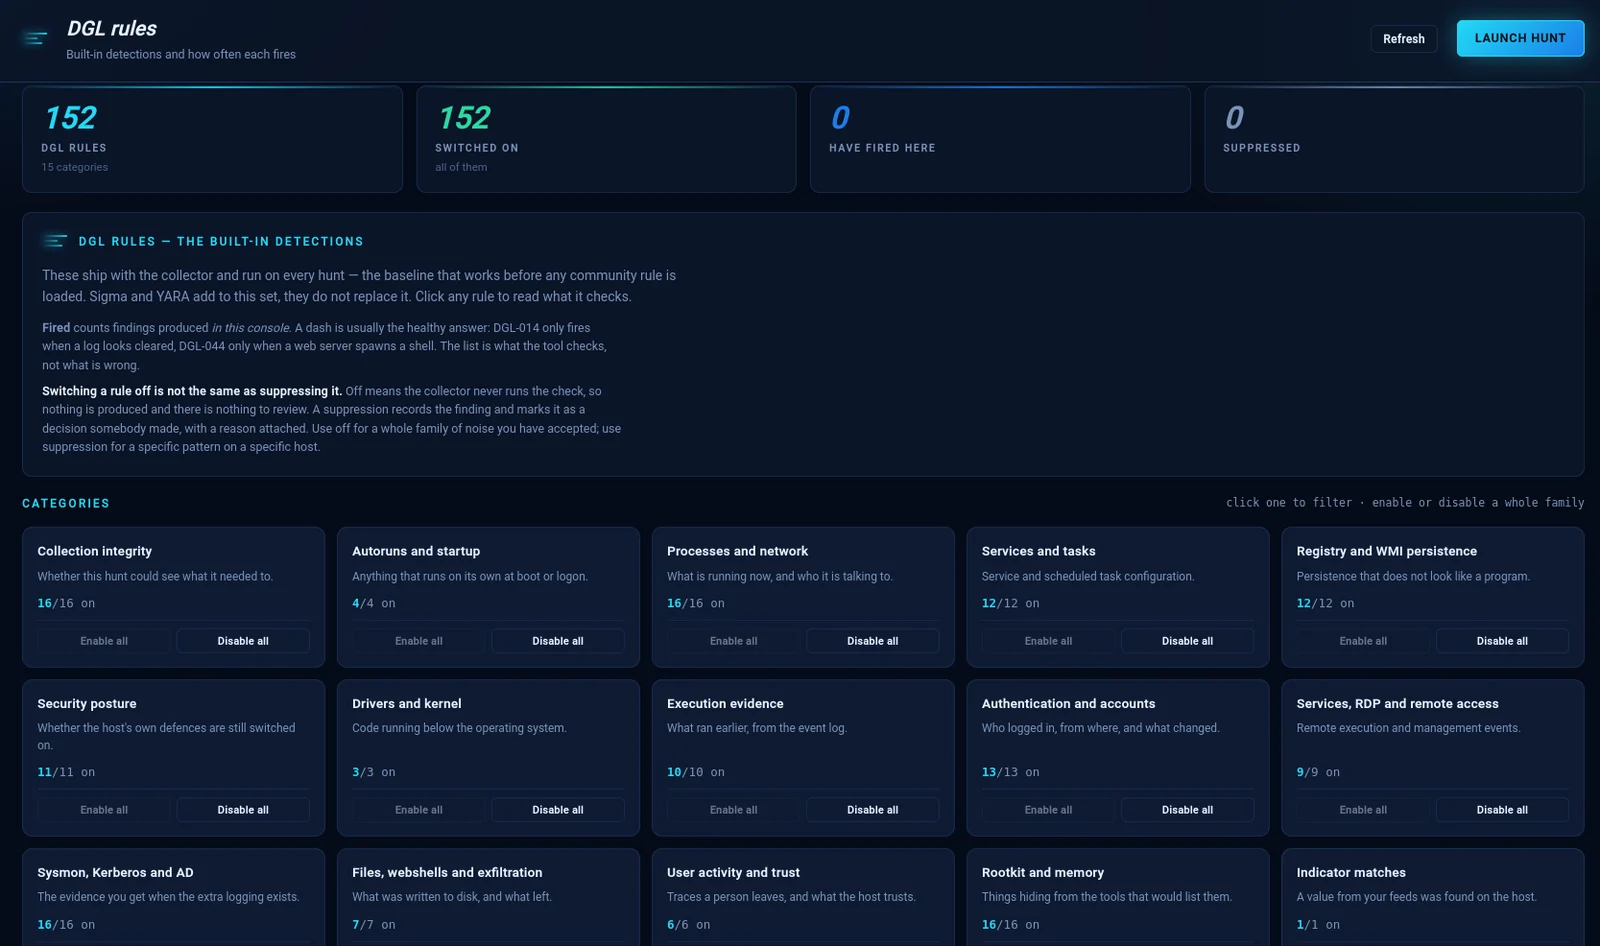
Различие, которое разъясняет экран, потому что ошибиться здесь легко:
Отключить правило — не то же самое, что подавить его. Отключено означает, что коллектор вообще не выполняет проверку — ничего не создаётся и нечего рассматривать. Подавление фиксирует находку и помечает её как решение, принятое кем-то, с указанием причины.
Используйте отключение для семейства шума, с которым вы смирились. Используйте подавление для конкретного шаблона на конкретном хосте.
Прочерк в столбце Сработало обычно и есть здоровый ответ: DGL-014 срабатывает только когда журнал выглядит очищенным. Список — это то, что проверяет инструмент, а не то, что не так.
Форма быстрее для вашего первого правила и медленнее для двадцатого. Поэтому правила можно также писать как текст — с проверкой по мере ввода, по 11 таблицам артефактов и 13 операторам.
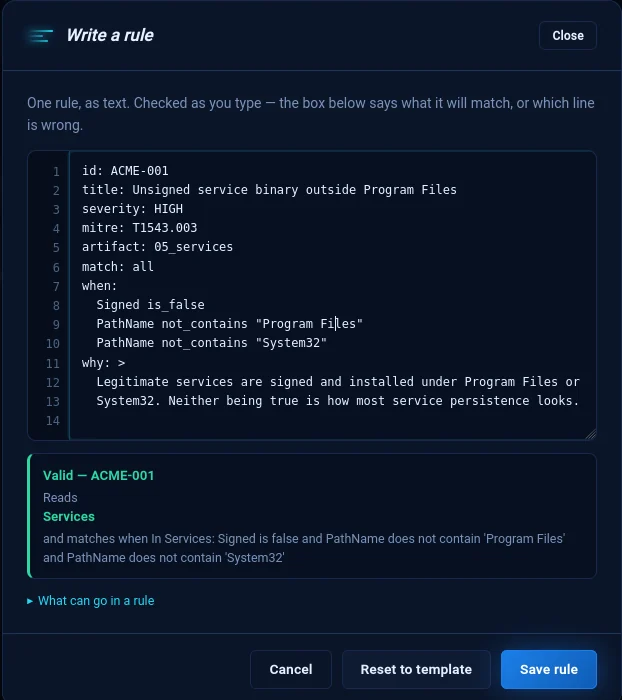
Поле под ним выполняет две задачи. Когда правило неверно, оно называет строку, а не правило:
line 7: Condition 1: 'is_maybe' is not an operator.
Когда оно верно, оно говорит, чему правило на самом деле будет соответствовать — потому что правило, которое проходит проверку, а затем соответствует не тому, что имел в виду его автор, и есть та ошибка, которую стоит поймать:
Valid — ACME-001 Reads Services and matches when Signed is false and PathName does not contain 'Program Files' and PathName does not contain 'System32'
Импорт и экспорт в JSON, YAML или CSV. Круговой обмен гарантирован — наш собственный экспорт проходит наш собственный валидатор во всех трёх форматах.
| Вопрос | Когда | Результат | |
|---|---|---|---|
| IOC-фид | Есть ли что-то из этого списка C2 на моих хостах? | Во время охоты | DGL-IOC — подтверждённое совпадение, а не оценка |
| Обогащение | Этот хост общался с 60 адресами — с какими в первую очередь? | После охоты | 92/100, 340 отчётов, известный C2 Cobalt Strike |
Пятнадцать источников фидов поставляются готовыми к использованию — Feodo, ThreatFox, URLhaus, TweetFeed, USOM, SSL Blacklist, Emerging Threats, OpenPhish, MISP — плюс пользовательский фид, читающий любой URL, возвращающий данные в форме индикаторов.
Четыре провайдера репутации: AbuseIPDB, VirusTotal, ThreatFox (бесплатные тарифы) и GreyNoise (платный, по умолчанию отключён). Вердикты никогда не смешиваются в одно число — AbuseIPDB считает жалобы, VirusTotal считает движки, ThreatFox знает инфраструктуру, и среднее из них — это цифра, которую ни один из них не стал бы защищать. Значок показывает худший вердикт с указанием провайдера, который его выдал.
Бесплатные тарифы защищены: результаты кэшируются на 12 часов, 40 адресов за запуск и ежедневный счётчик, который останавливается раньше, чем провайдер. Приватные адреса никогда не отправляются.

