 dominicbreuker/stego-toolkit
Коллекция инструментов стеганографии — помогает в решении задач CTF

Этот проект представляет собой Docker-образ, полезный для решения задач по стеганографии, подобных тем, что встречаются на CTF-платформах, таких как hackthebox.eu.
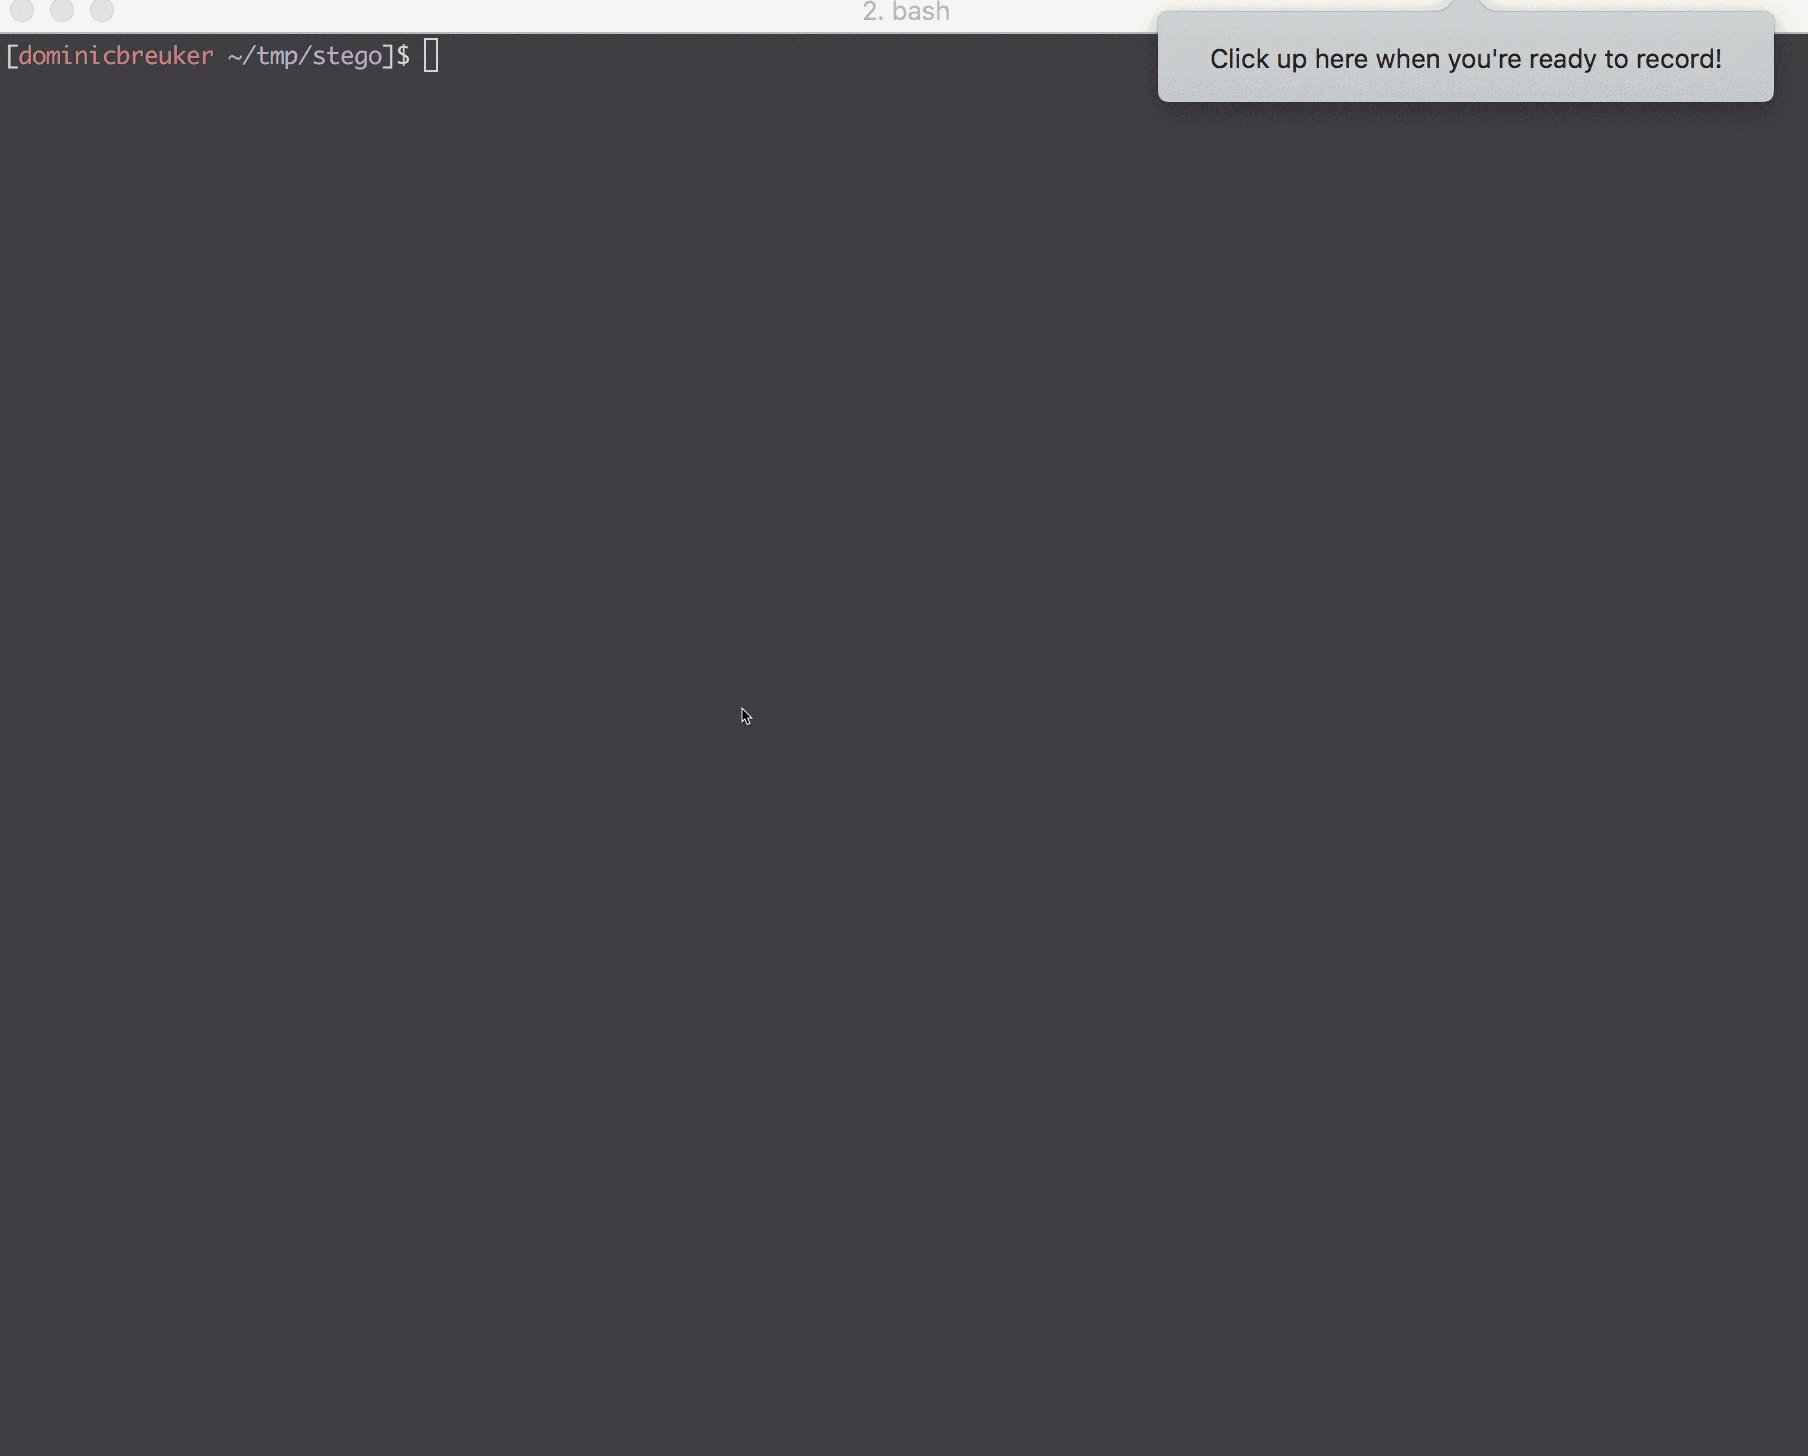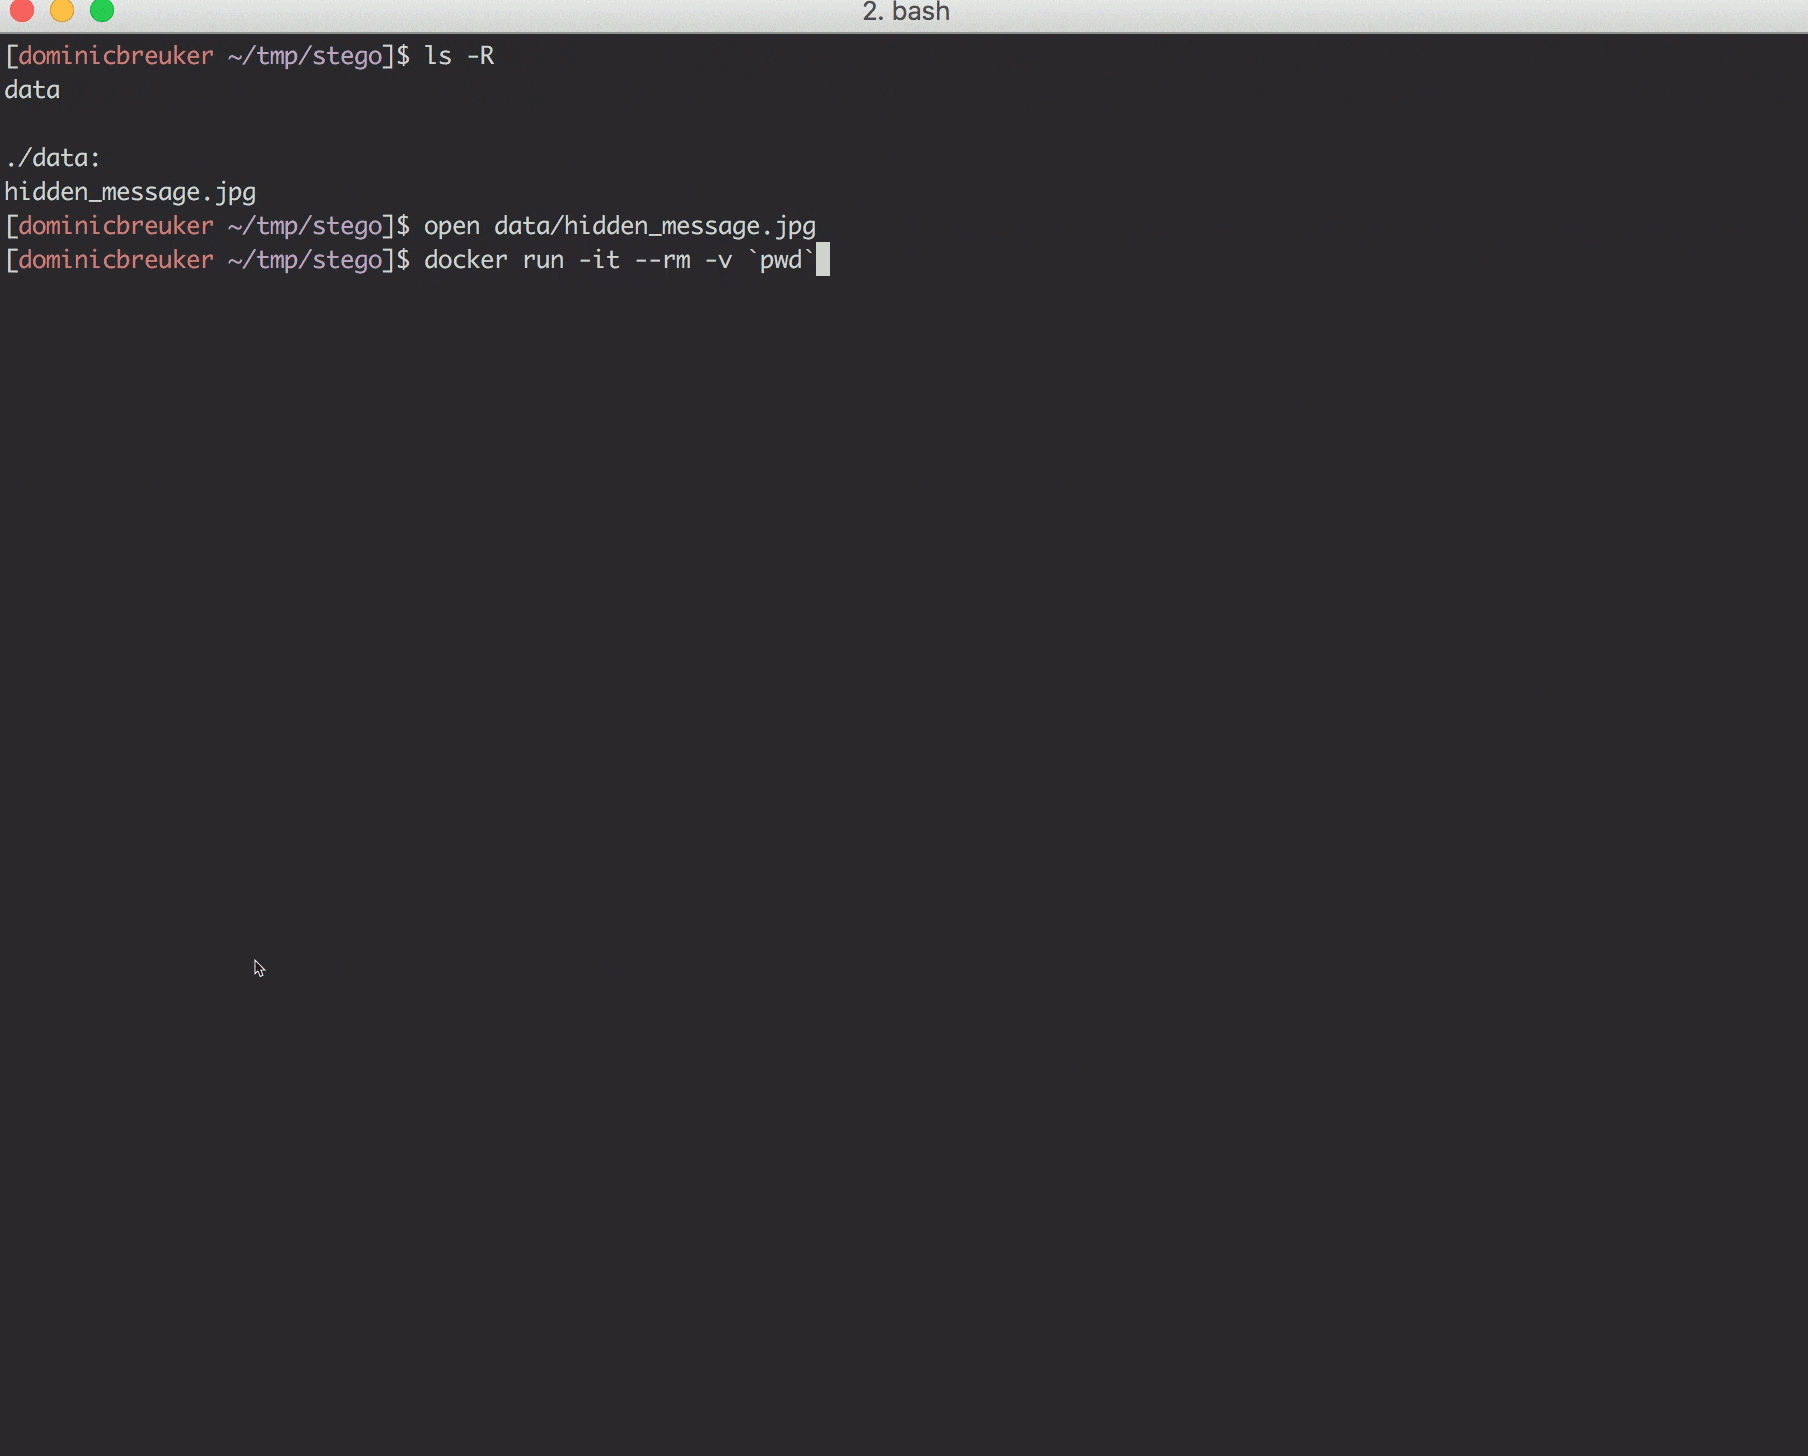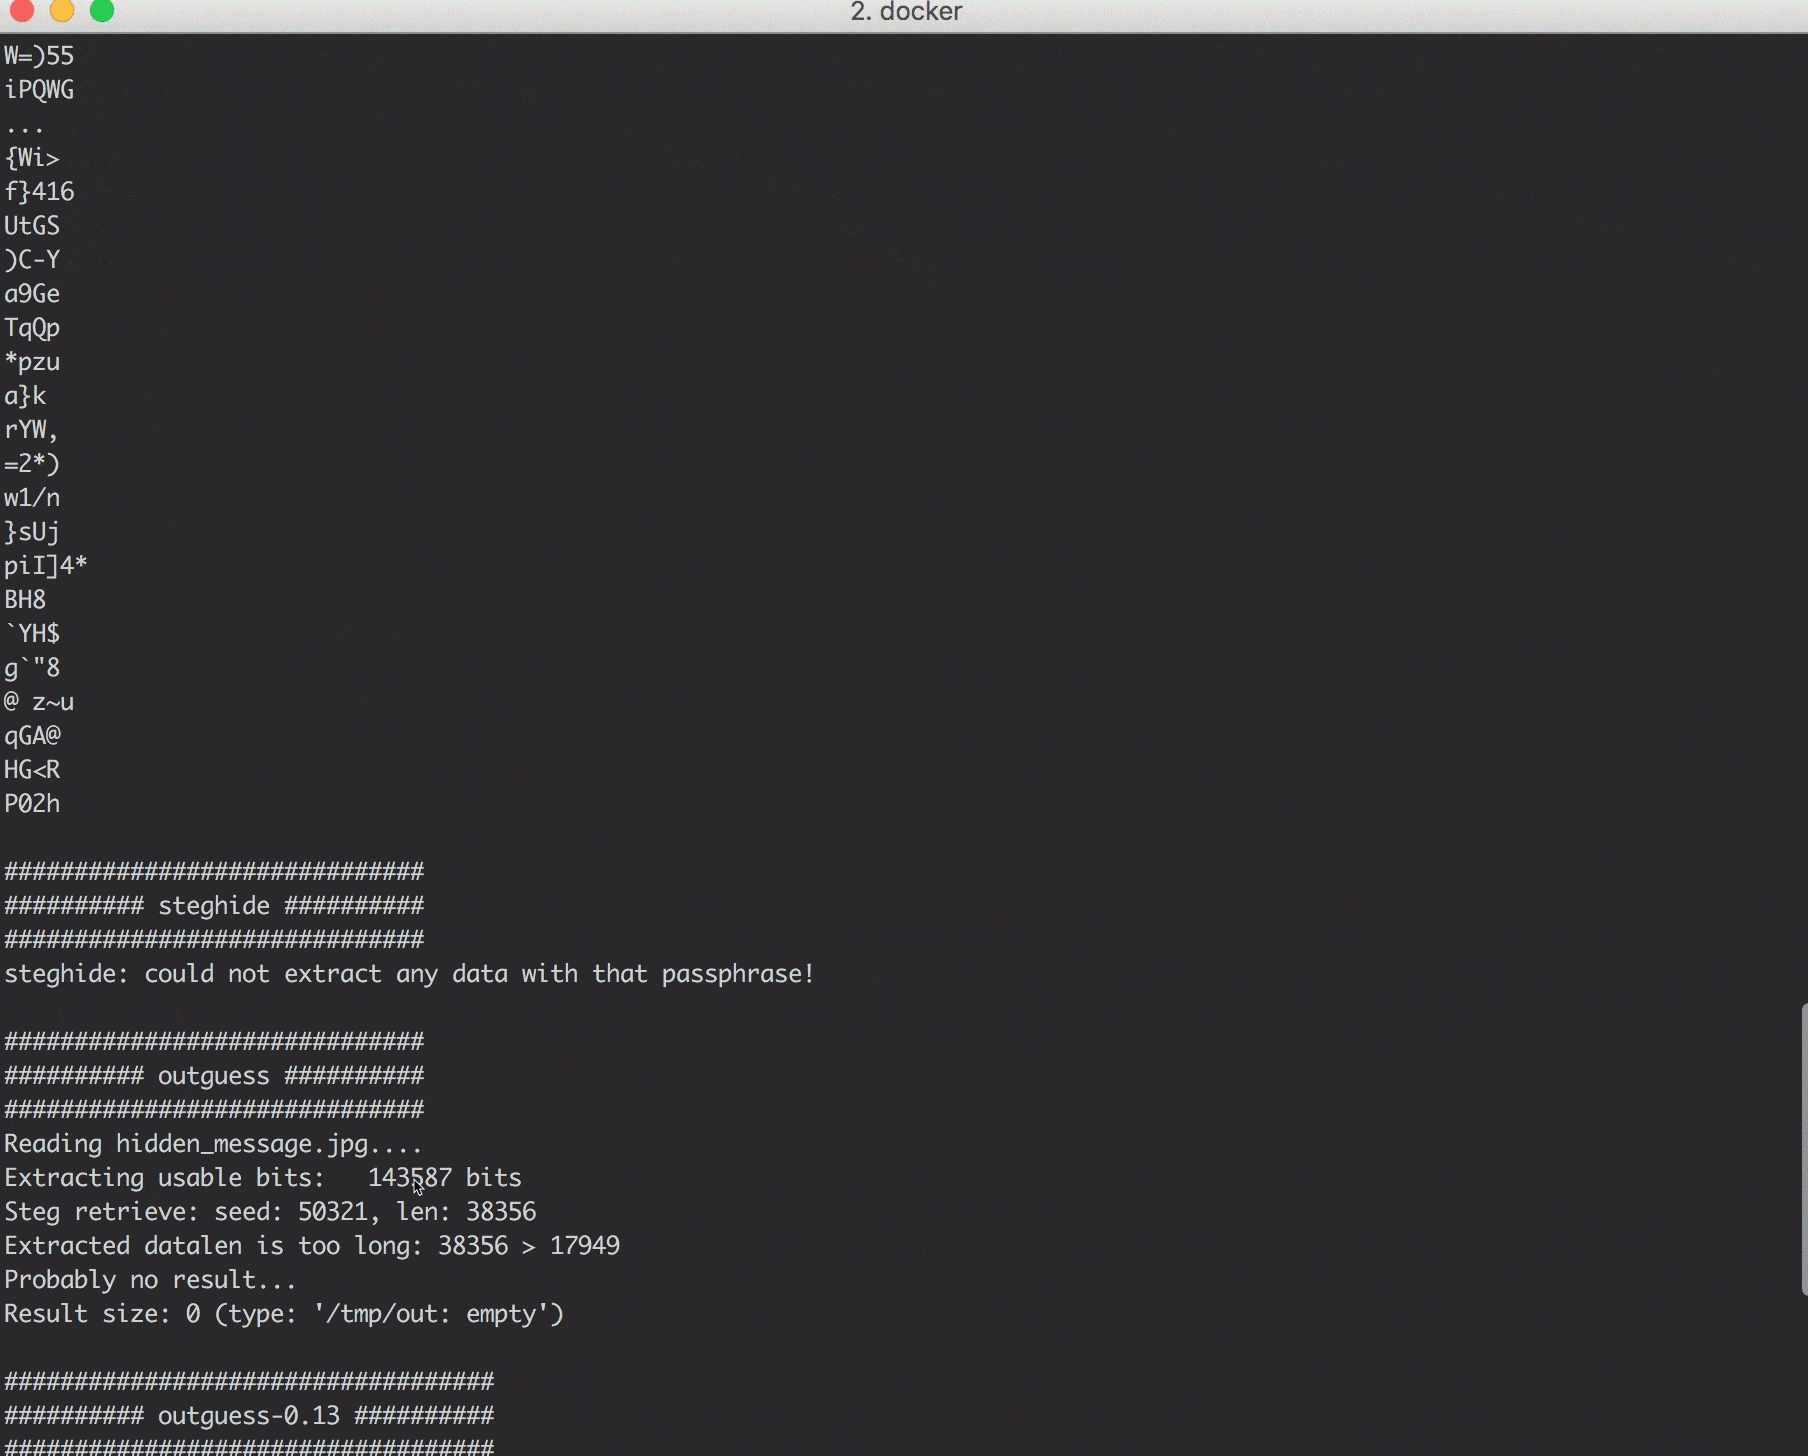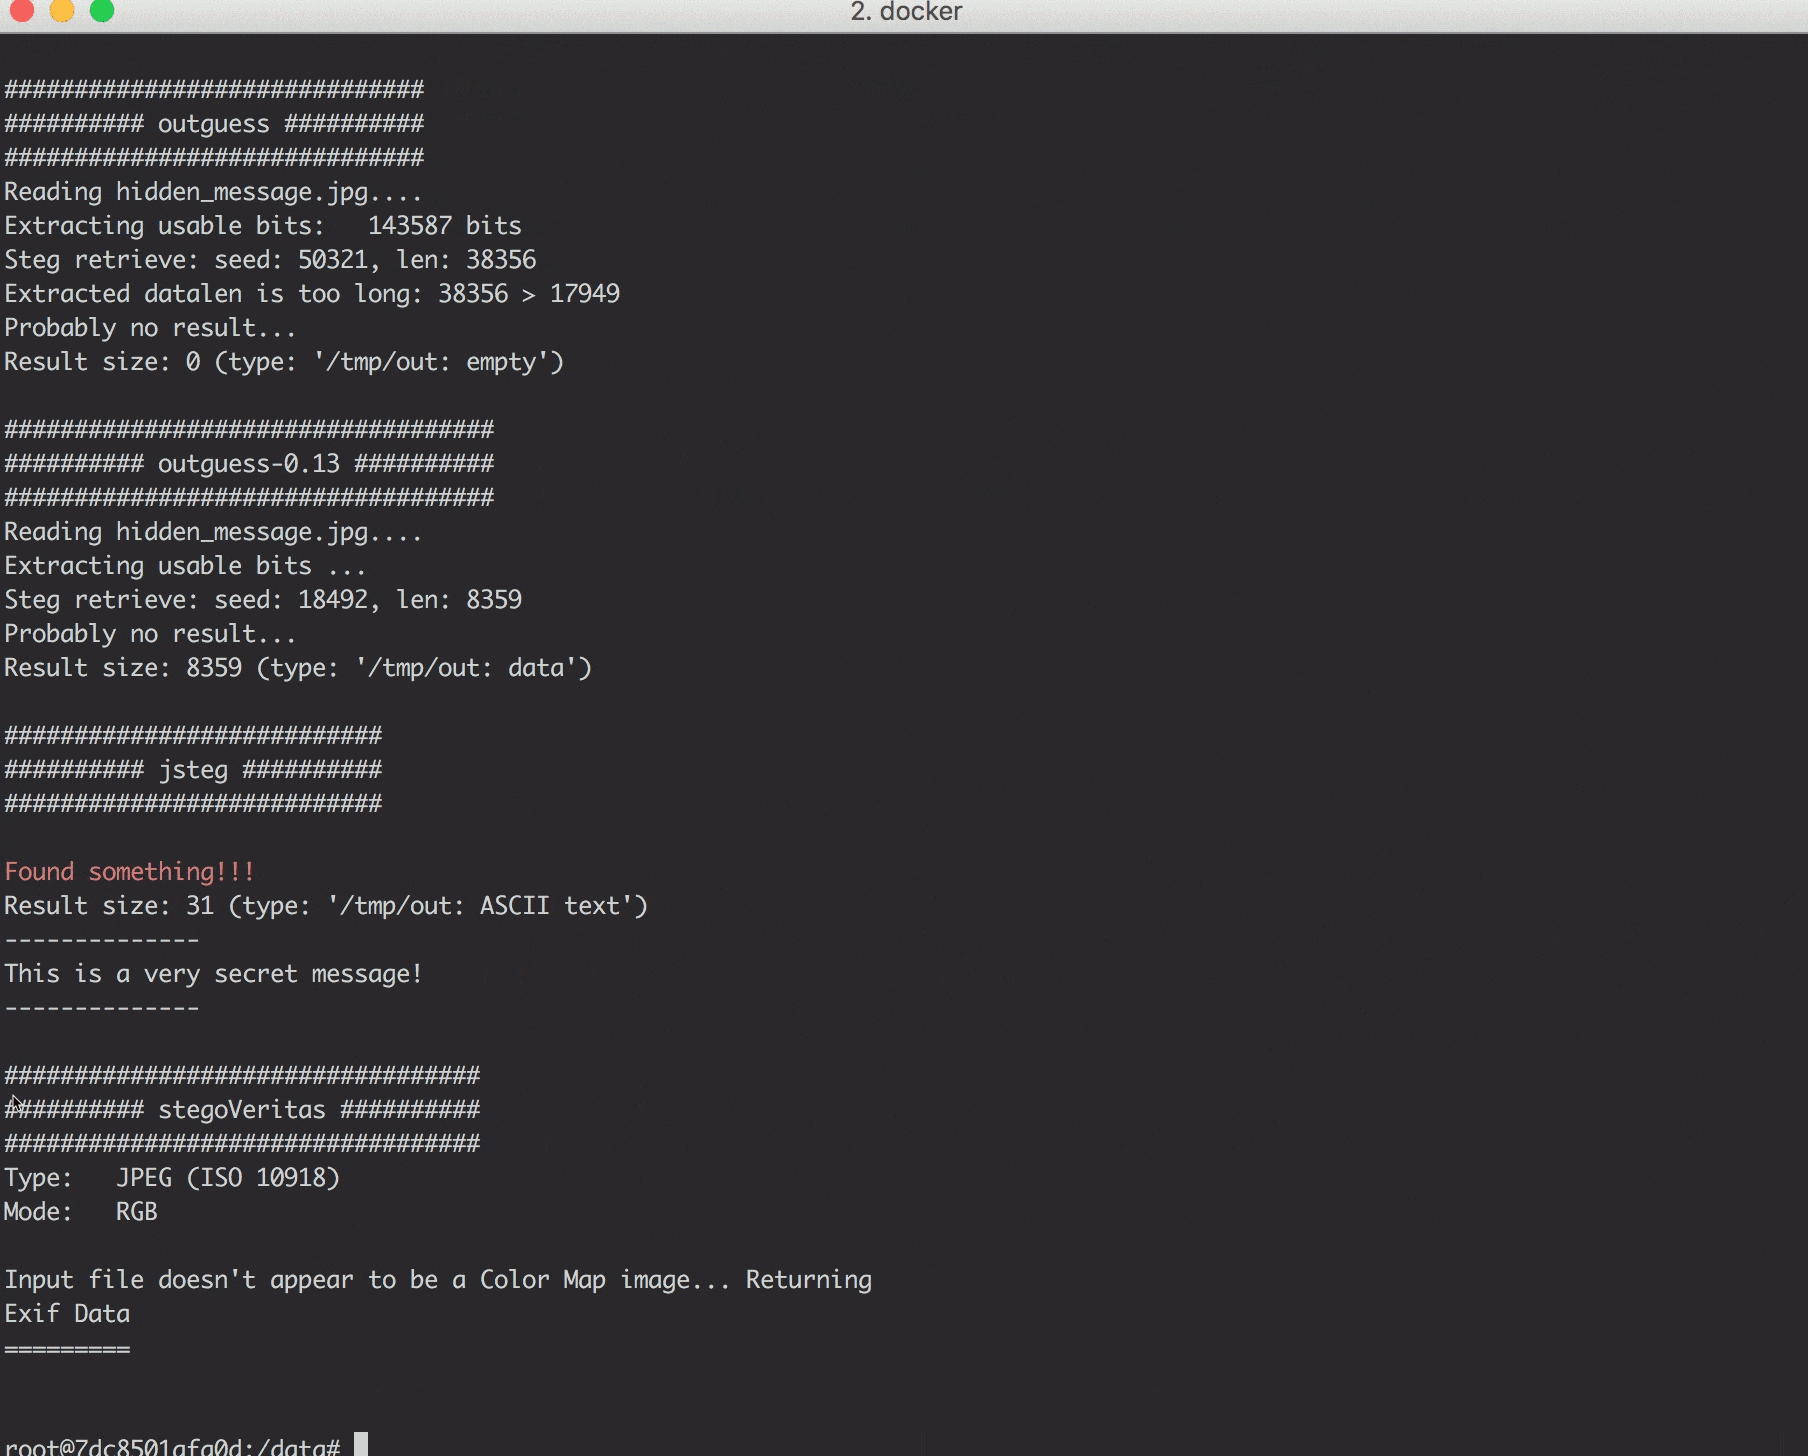
Образ поставляется с предустановленным множеством популярных инструментов (см. список ниже) и несколькими скриптами первичной проверки, которые можно использовать для быстрой оценки (например, выполните check_jpg.sh image.jpg, чтобы получить отчёт для JPG-файла).

Сначала убедитесь, что у вас установлен Docker (инструкция).
Затем вы можете использовать скрипты оболочки bin/build.sh и bin/run.sh из этого репозитория для сборки образа и запуска контейнера.
Вы попадёте в оболочку bash внутри контейнера.
В контейнере будет смонтирована папка data, в которую вы можете поместить файлы для анализа.
Если вы не используете скрипты, выполните следующие шаги:
docker build -t <имя_образа> .) или скачайте из Docker Hub (docker pull dominicbreuker/stego-toolkit)/data (docker run -it <имя_образа> -v /локальная/папка/с/данными:/data /bin/bash)check_jpg.sh image.jpg для быстрого отчёта или brute_jpg.sh image.jpg wordlist.txt для попытки извлечения скрытых данных с помощью различных инструментов и паролейstart_ssh.sh и подключитесь к контейнеру с перенаправлением X11start_vnc.sh и подключитесь к рабочему столу контейнера через браузерДополнительную информацию смотрите в следующих разделах:
Начните с docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash.
Вы попадёте в оболочку контейнера в рабочем каталоге /data.
Ваша локальная папка $(pwd)/data будет смонтирована, и изображения внутри неё станут доступны.
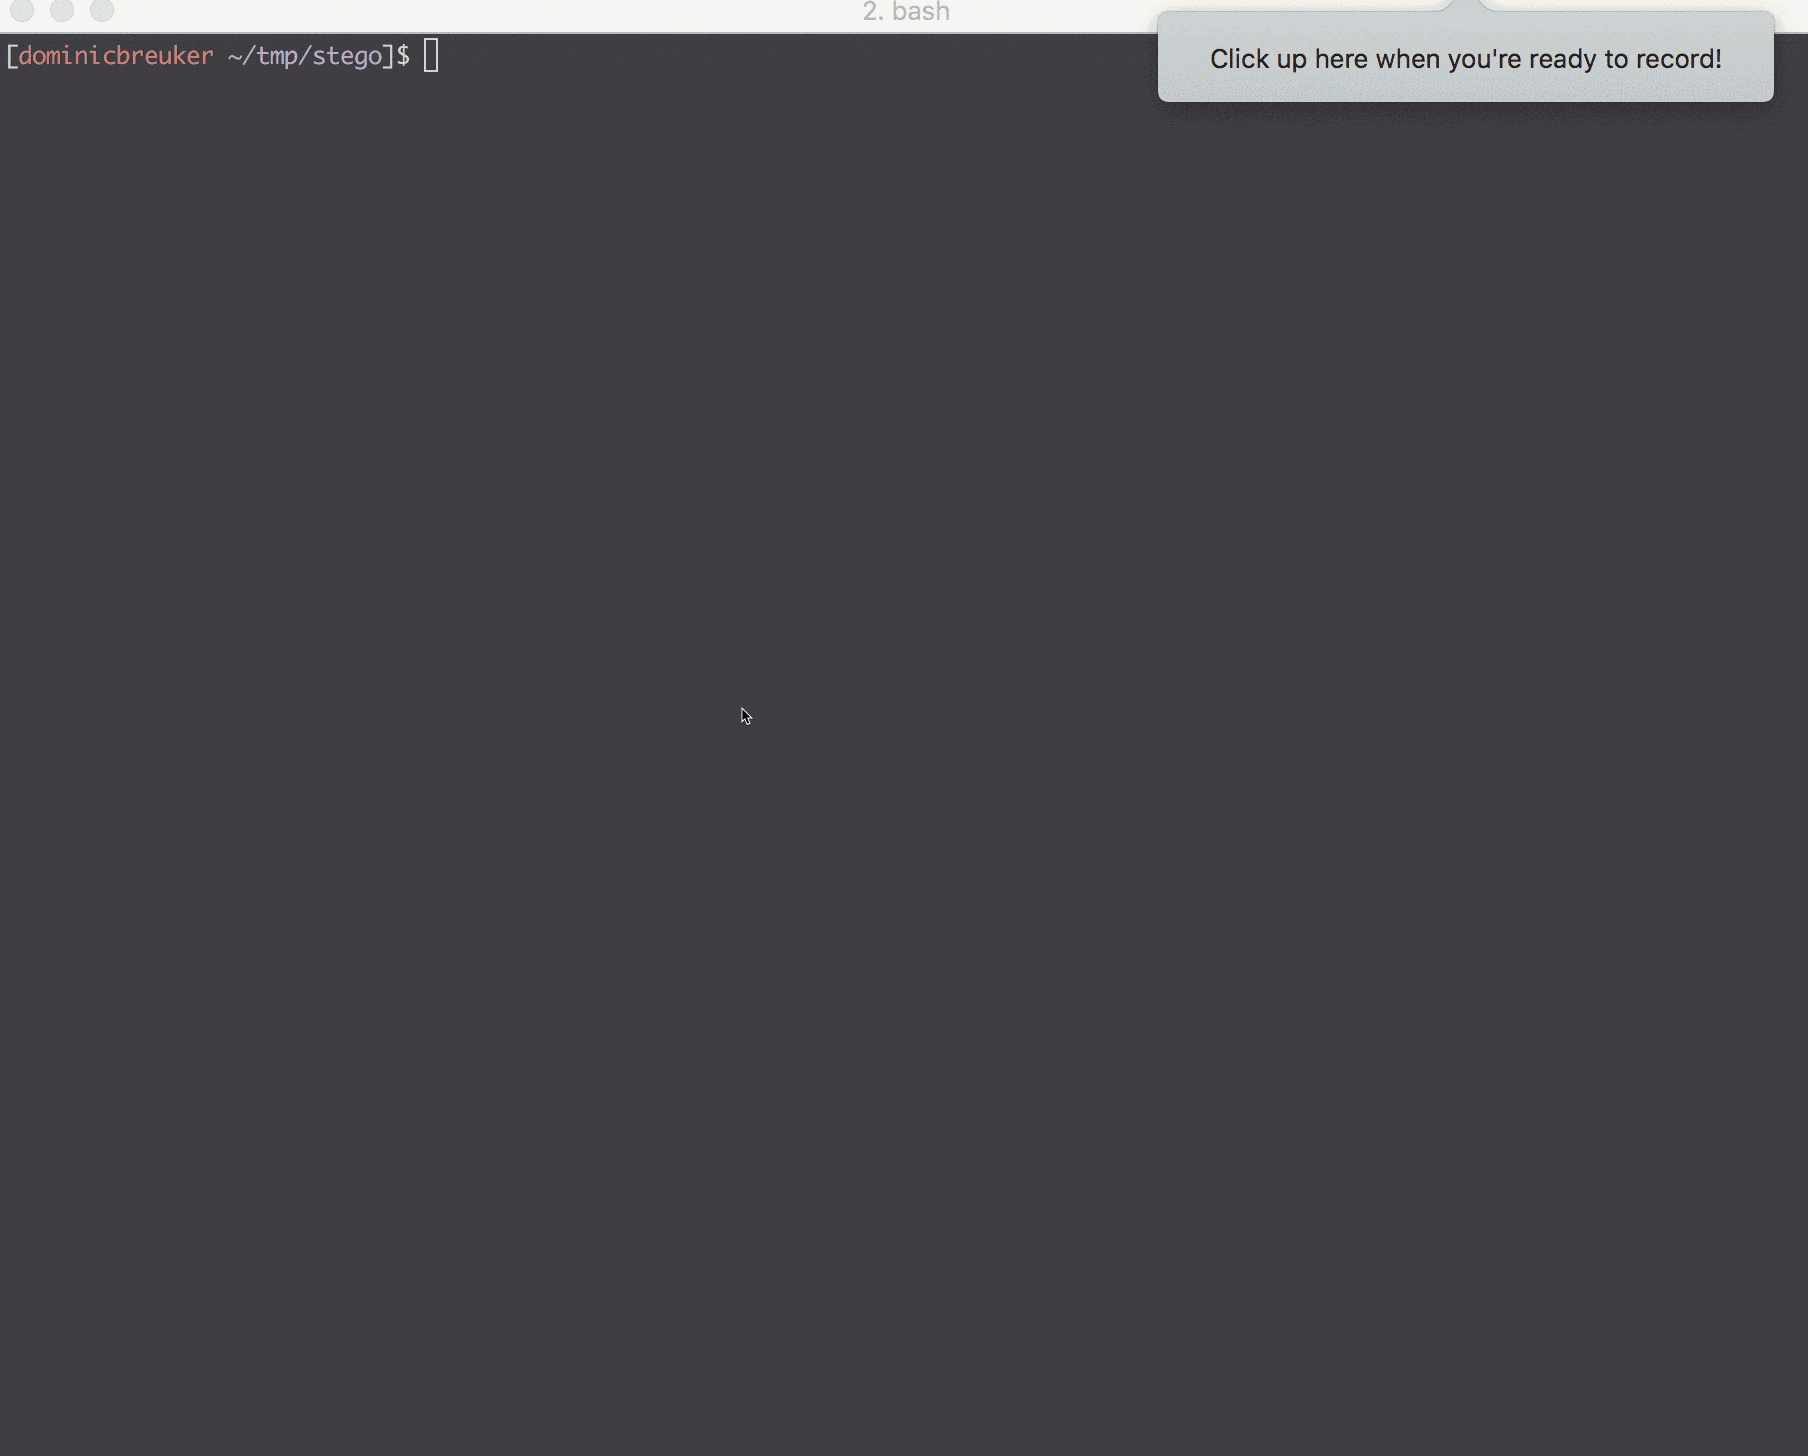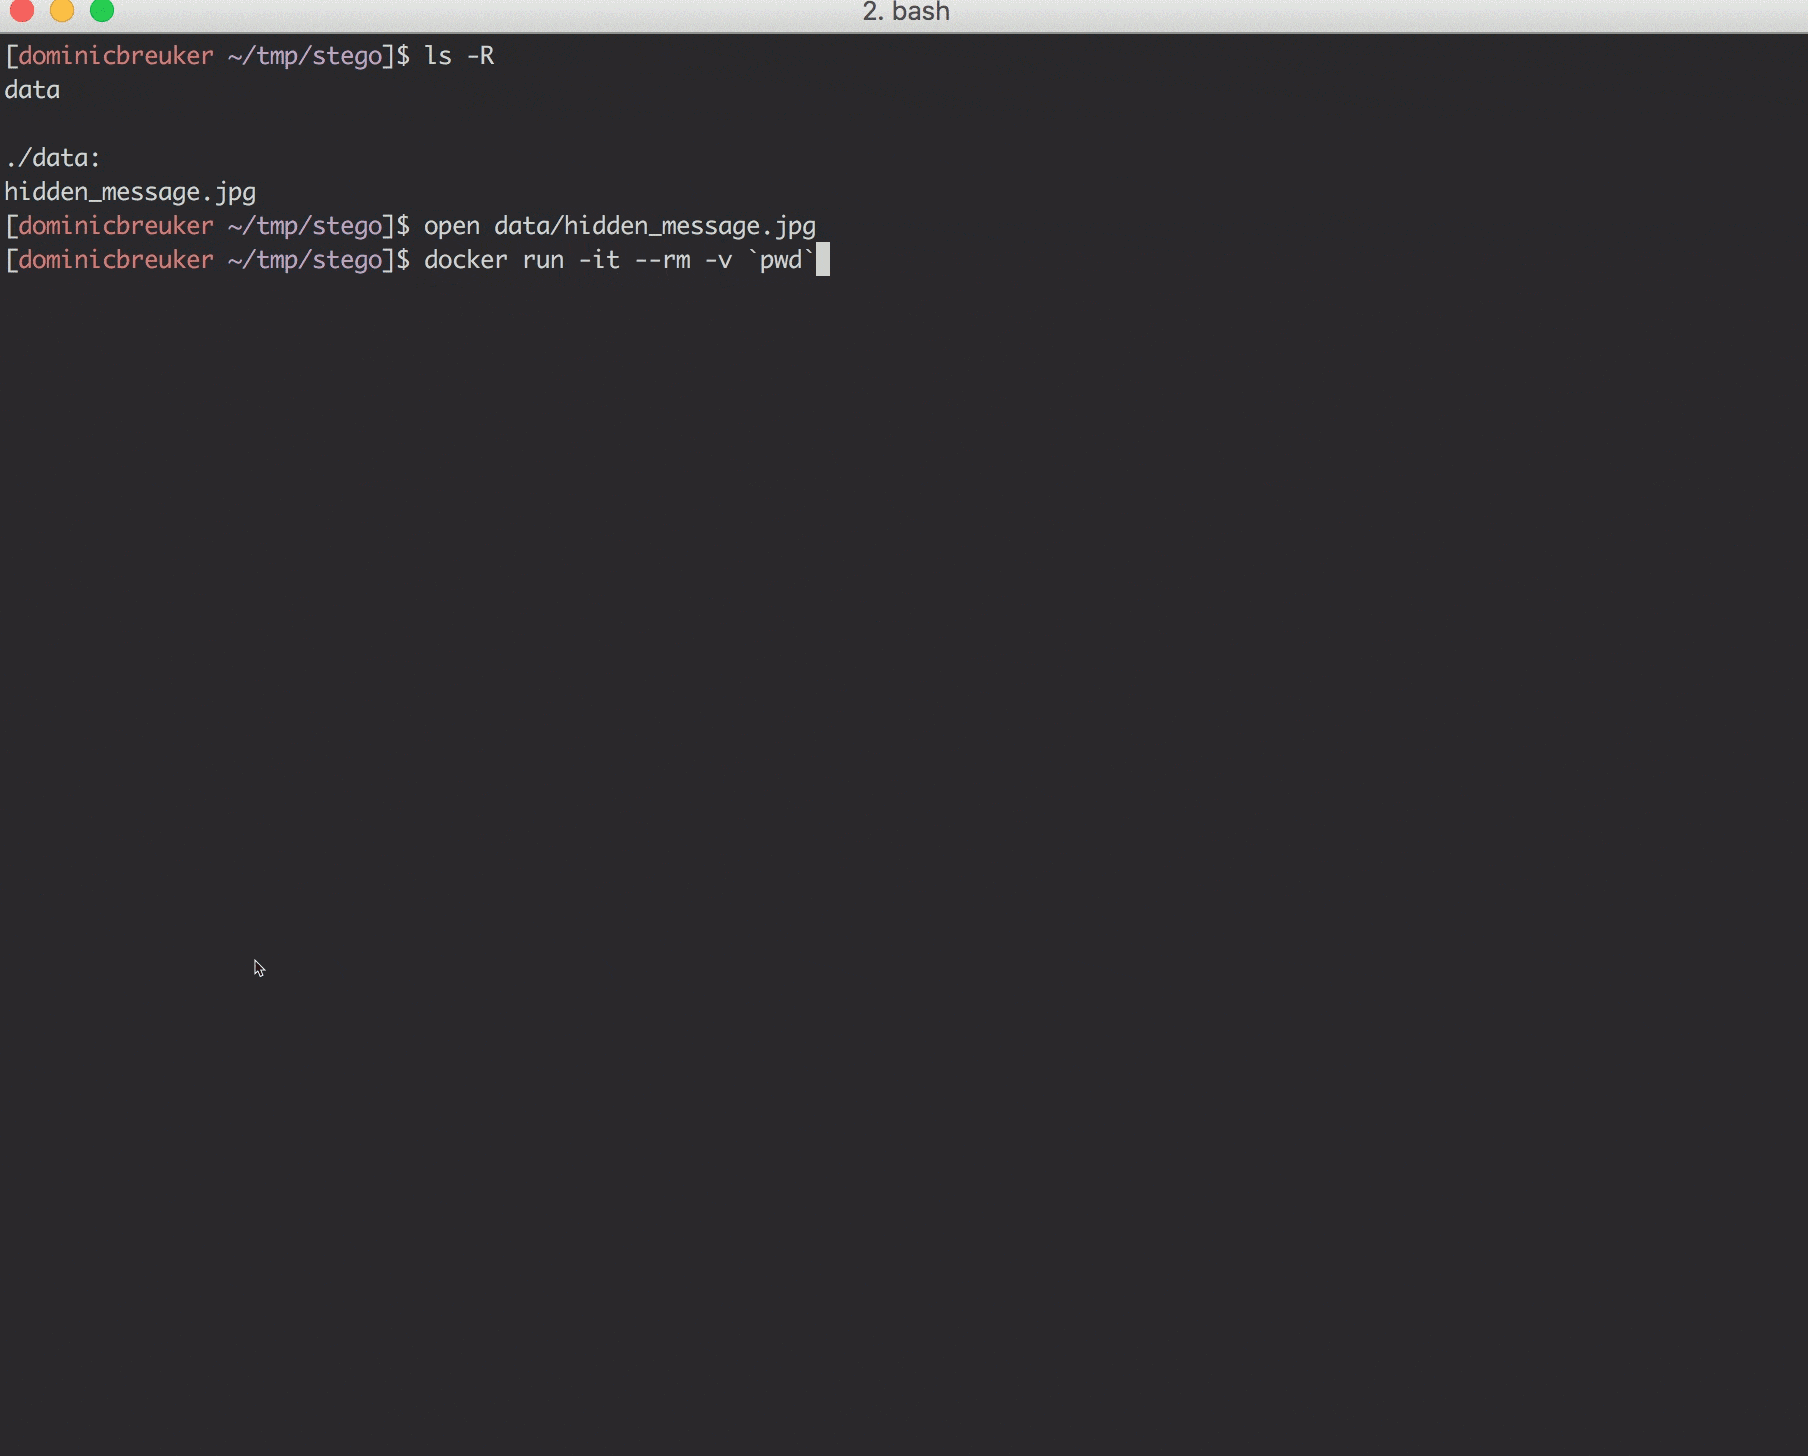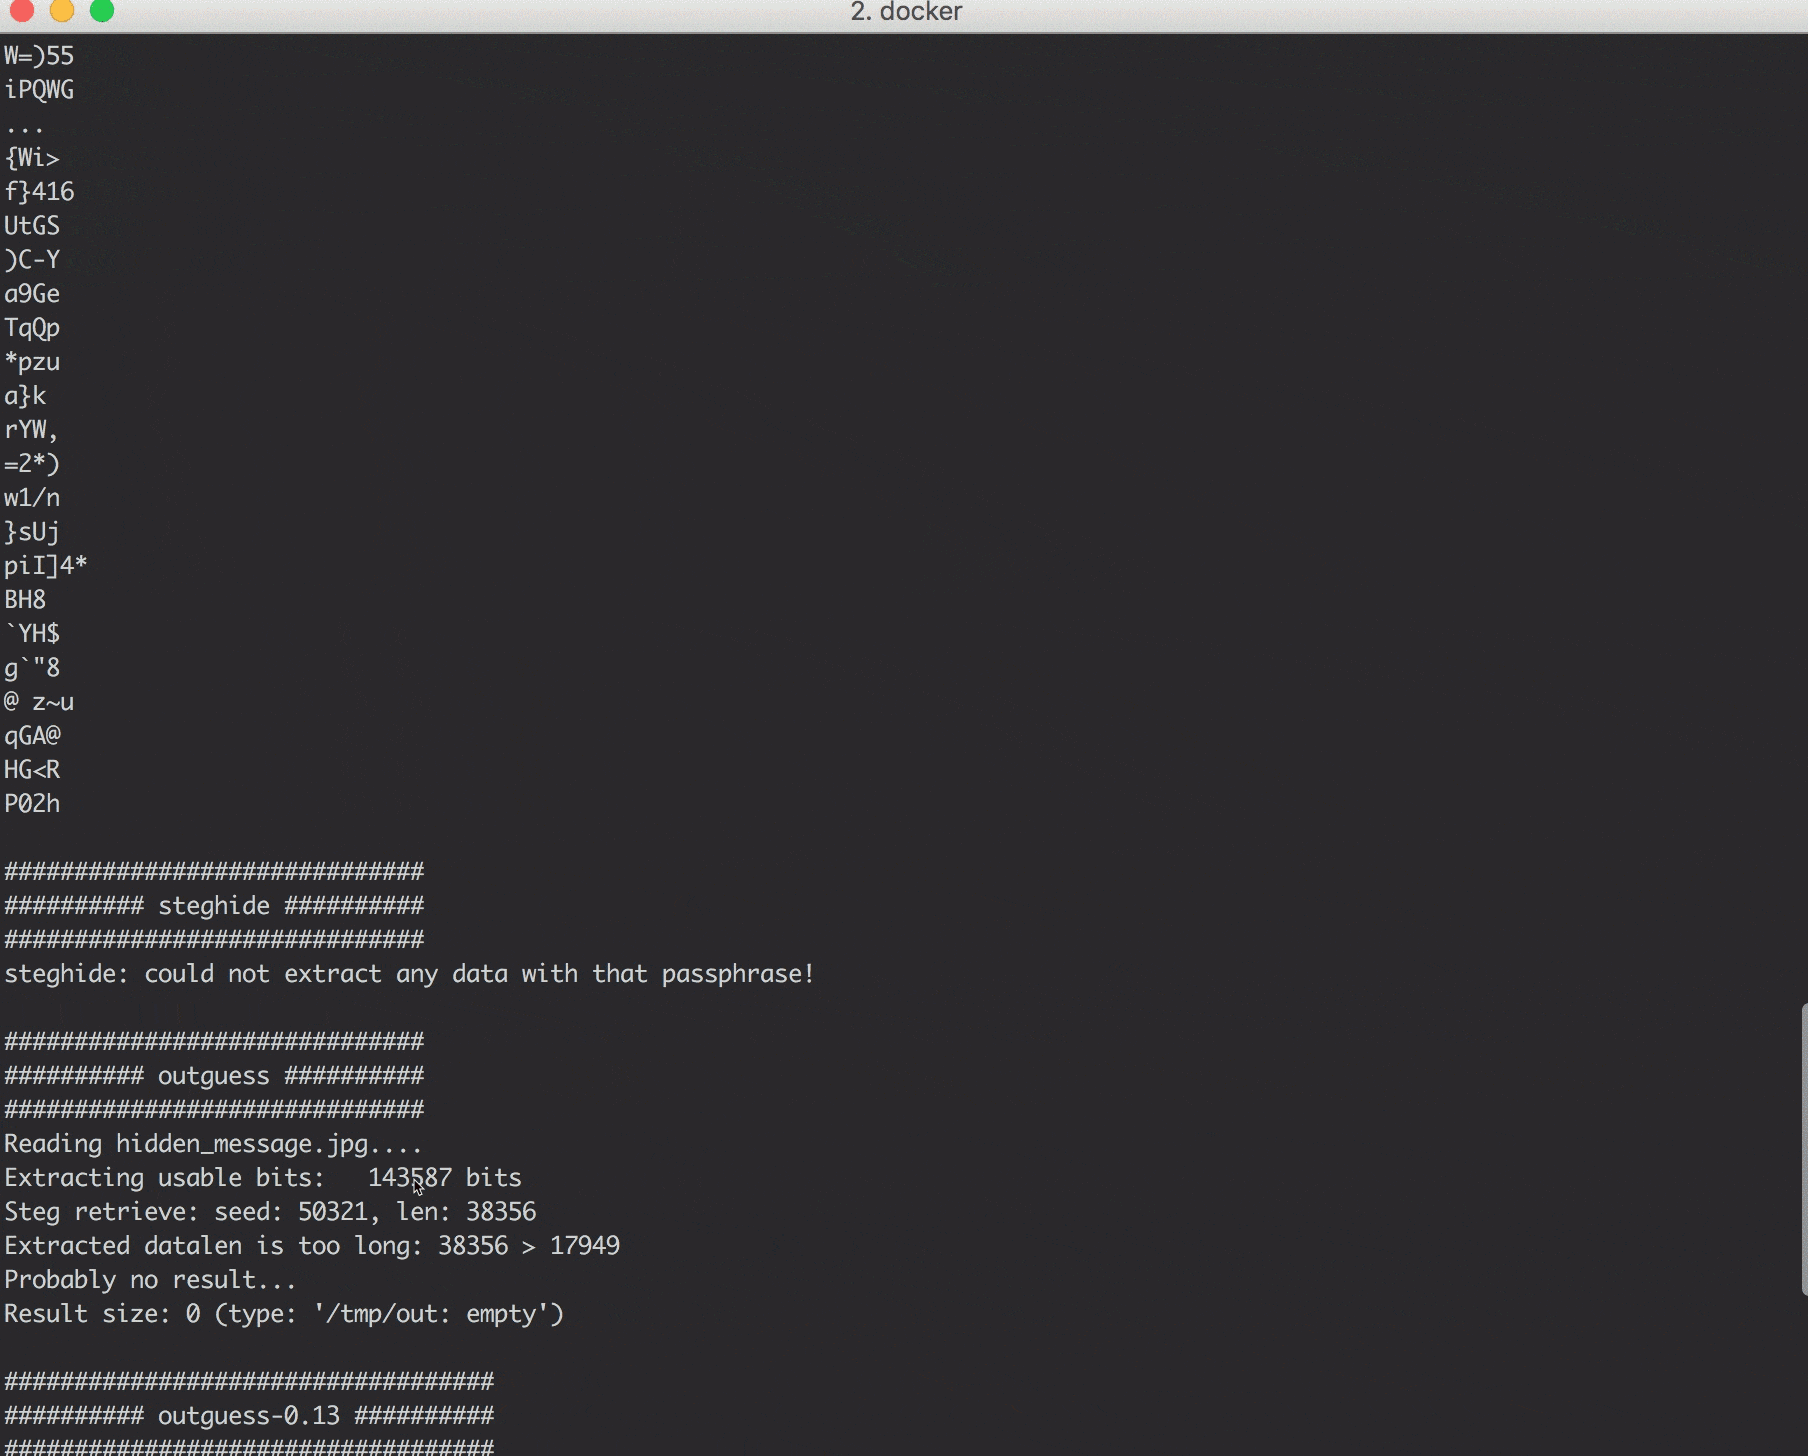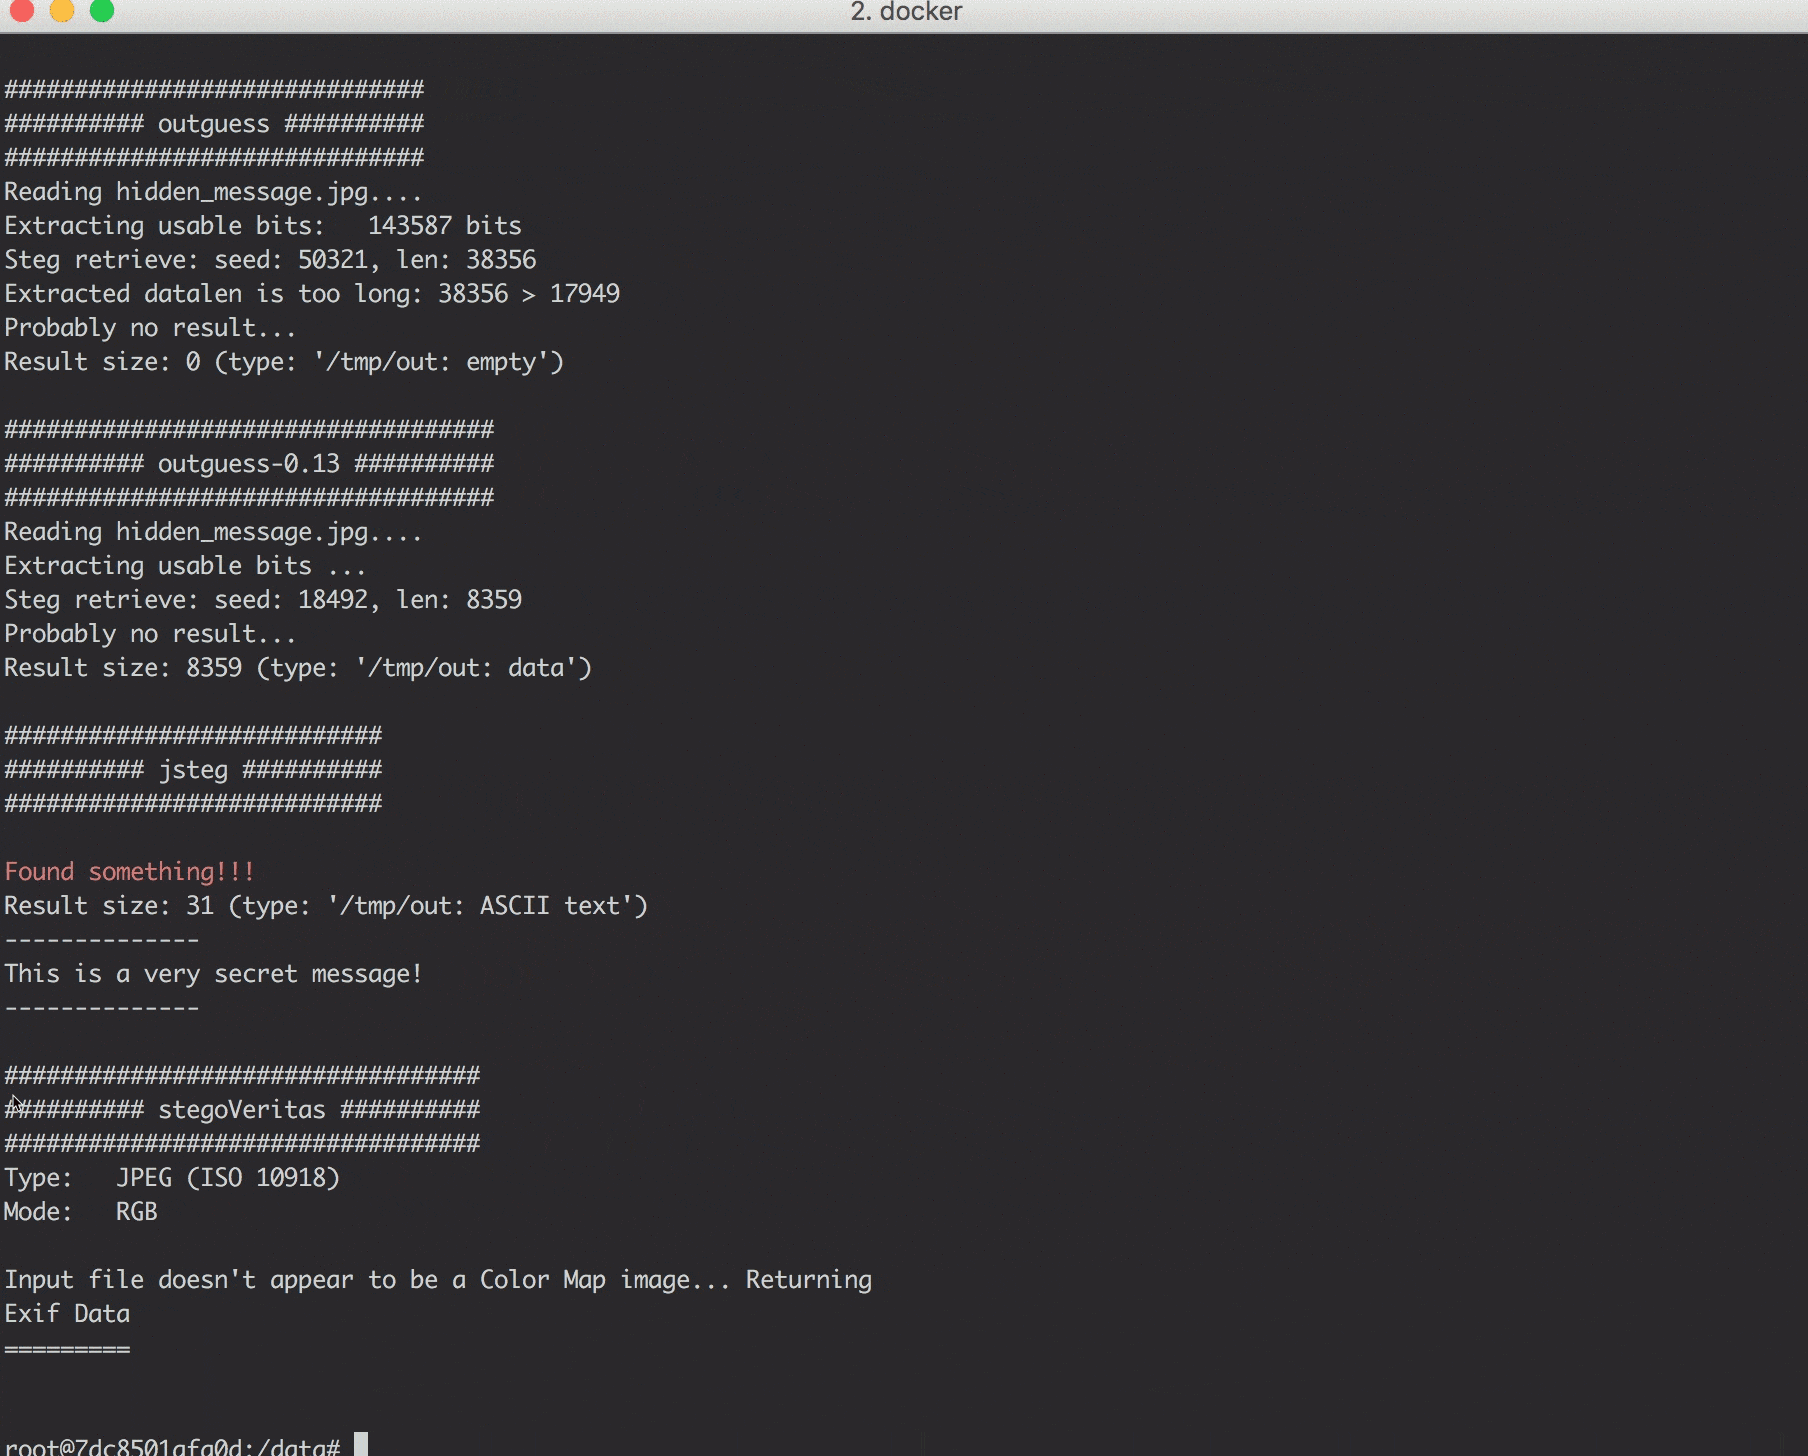
Установлено множество различных инструментов для Linux и Windows. Инструменты для Windows поддерживаются через Wine. Некоторые инструменты можно использовать в командной строке, другие требуют поддержки графического интерфейса!
Эти инструменты можно использовать в командной строке. Всё, что вам нужно сделать, — это запустить контейнер и смонтировать файлы стеганографии, которые вы хотите проверить.
Инструменты для запуска в начале. Позволяют получить общее представление о том, с чем вы имеете дело.
| Инструмент | Описание | Как использовать |
|---|---|---|
| file | Проверить, что это за файл | file stego.jpg |
| exiftool | Проверить метаданные медиафайлов | exiftool stego.jpg |
| binwalk | Проверить, нет ли встроенных или прикреплённых файлов | binwalk stego.jpg |
| strings | Проверить, есть ли в файле интересные читаемые символы | strings stego.jpg |
| foremost | Извлечь встроенные/прикреплённые файлы | foremost stego.jpg |
| pngcheck | Получить информацию о PNG-файле (или выяснить, является ли он чем-то другим) | pngcheck stego.png |
| identify | Инструмент GraphicMagick для определения типа изображения. Также проверяет, не повреждено ли изображение. | identify -verbose stego.jpg |
| ffmpeg | ffmpeg можно использовать для проверки целостности аудиофайлов и получения информации и ошибок | ffmpeg -v info -i stego.mp3 -f null - для перекодирования файла и отбрасывания результата |
Инструменты, предназначенные для обнаружения стеганографии в файлах. В основном выполняют статистические тесты. Они покажут скрытые сообщения только в простых случаях. Однако они могут дать подсказки, что искать, если обнаружат интересные аномалии.
| Инструмент | Типы файлов | Описание | Как использовать |
|---|---|---|---|
| stegoVeritas | Изображения (JPG, PNG, GIF, TIFF, BMP) | Широкий спектр простых и продвинутых проверок. Ознакомьтесь с stegoveritas.py -h. Проверяет метаданные, создаёт множество преобразованных изображений и сохраняет их в каталог, брутфорсит LSB, ... | stegoveritas.py stego.jpg для выполнения всех проверок |
| zsteg | Изображения (PNG, BMP) | Обнаруживает различные LSB-стего, а также openstego и инструмент Camouflage | zsteg -a stego.jpg для выполнения всех проверок |
| stegdetect | Изображения (JPG) | Выполняет статистические тесты, чтобы определить, использовался ли стего-инструмент (jsteg, outguess, jphide, ...). Подробнее см. man stegdetect. | stegdetect stego.jpg |
| stegbreak | Изображения (JPG) | Брутфорс-взломщик для JPG-изображений. Утверждается, что может взломать outguess, jphide и jsteg. | stegbreak -t o -f wordlist.txt stego.jpg, используйте -t o для outguess, -t p для jphide или -t j для jsteg |
Инструменты, которые можно использовать для сокрытия сообщений и последующего их раскрытия. Некоторые шифруют сообщения перед сокрытием. Если они это делают, то требуют пароль. Если у вас есть догадка, какой инструмент использовался или какой пароль может быть верным, попробуйте эти инструменты. Некоторые инструменты поддерживаются скриптами брутфорса, доступными в этом Docker-образе.
