
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-35793-CSRF-On-Web-SSH — Репозиторий содержит описание для CVE-2023-35793 | Kitploit

Инструменты/GitHubGitHub/dodge-mptc/cve-2023-35793-csrf-on-web-ssh
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеArchived
GitHubdodge-mptc/cve-2023-35793-csrf-on-web-ssh

CVE-2023-35793-CSRF-On-Web-SSH

Репозиторий содержит описание для CVE-2023-35793

Репозиторий
6223 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    366
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-35793-CSRF-On-Web-SSH

Репозиторий содержит описание CVE-2023-35793, обнаруженной командой Dodge Industrial для платформы Dodge OPTIFY.


CVE ID: CVE-2023-35793
Производитель: Cassia Networks
Продукт: Access Controller
Версия: Cassia-AC-2.1.1.2303271039


Уязвимость: межсайтовая подделка запроса (CSRF)
Затронуто: веб-SSH, шлюзы
Описание: функциональность WebSSH может быть инициализирована с помощью CSRF.
Статус: подтверждено производителем, исправлено
Исправленная версия: Cassia-AC-2.1.1.2308181707


Подробности

Cassia использует WebSSH2 от billchurch для установления SSH-сеансов от AC к шлюзам. WebSSH2 — это веб-SSH-клиент, использующий ssh2, socket.io, xterm.js и express. Это простейший пример HTML5-терминала и SSH-клиента на базе веб-технологий. Он использует SSH2 в качестве клиента на хосте для проксирования Websocket/Socket.io-соединения к SSH2-серверу.

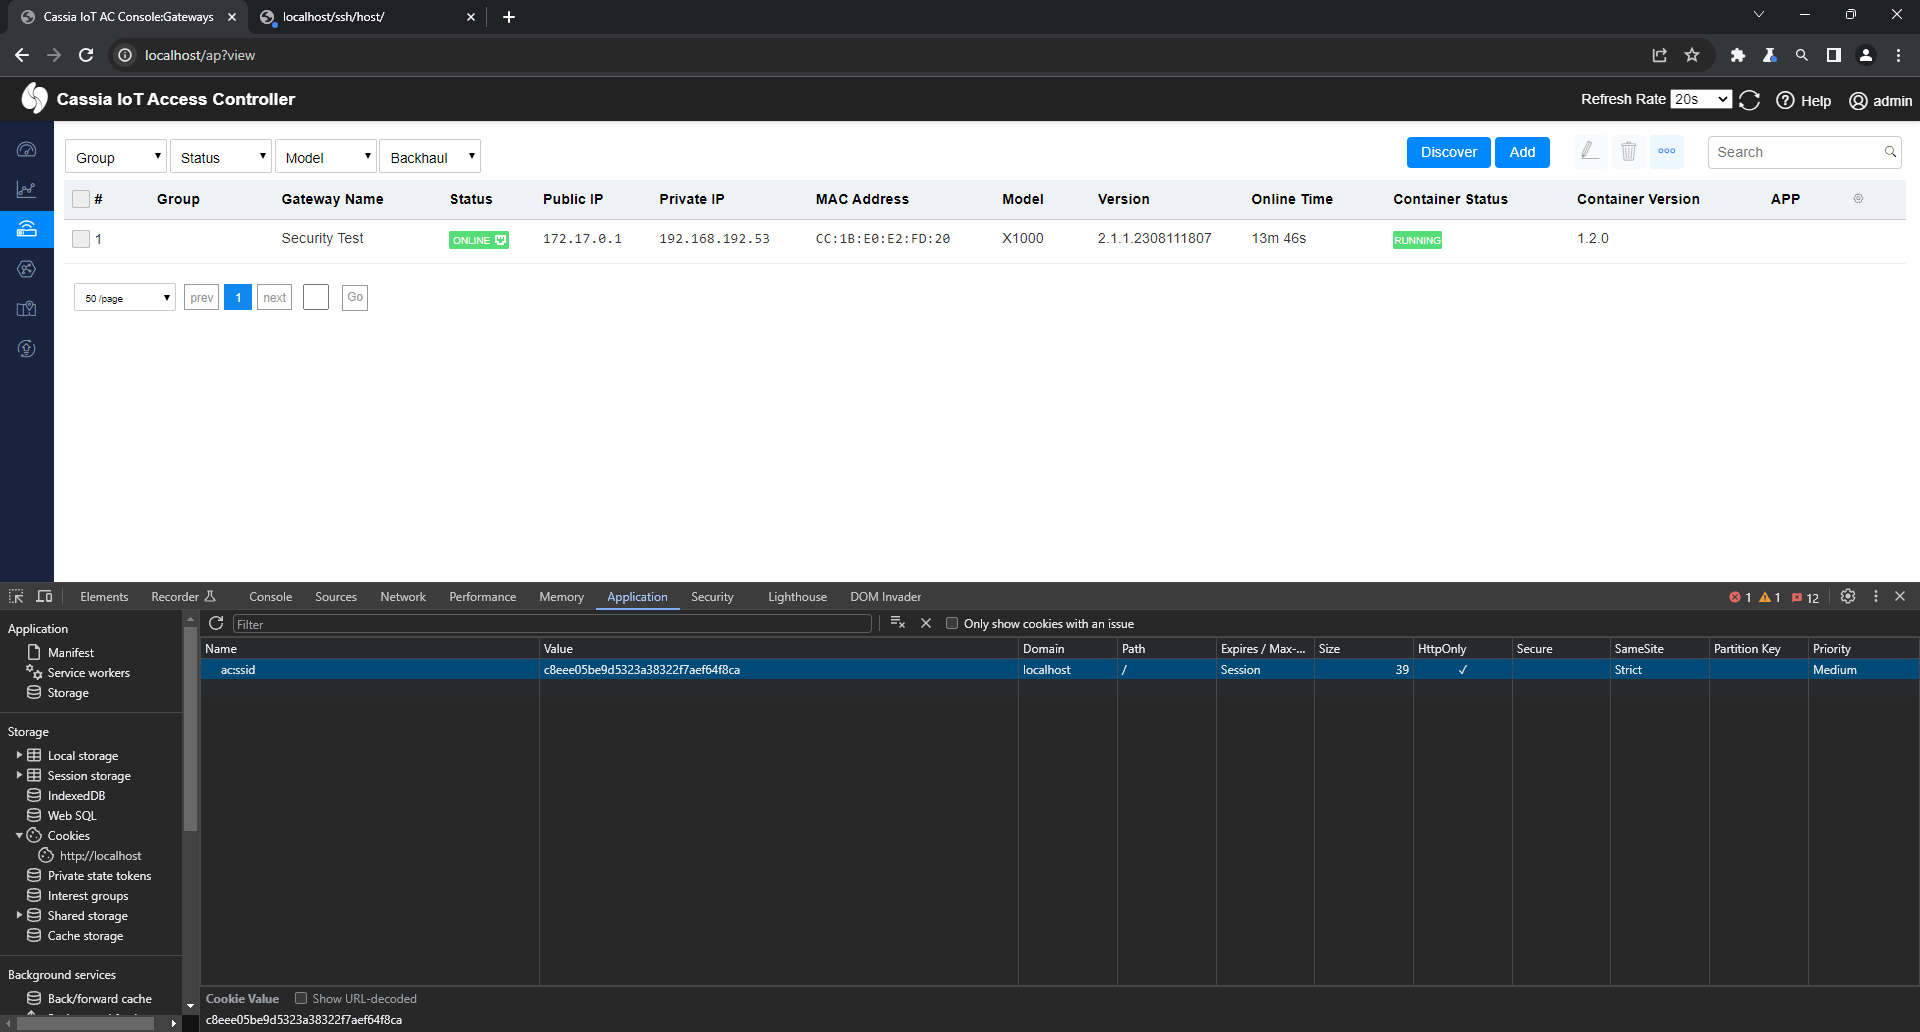
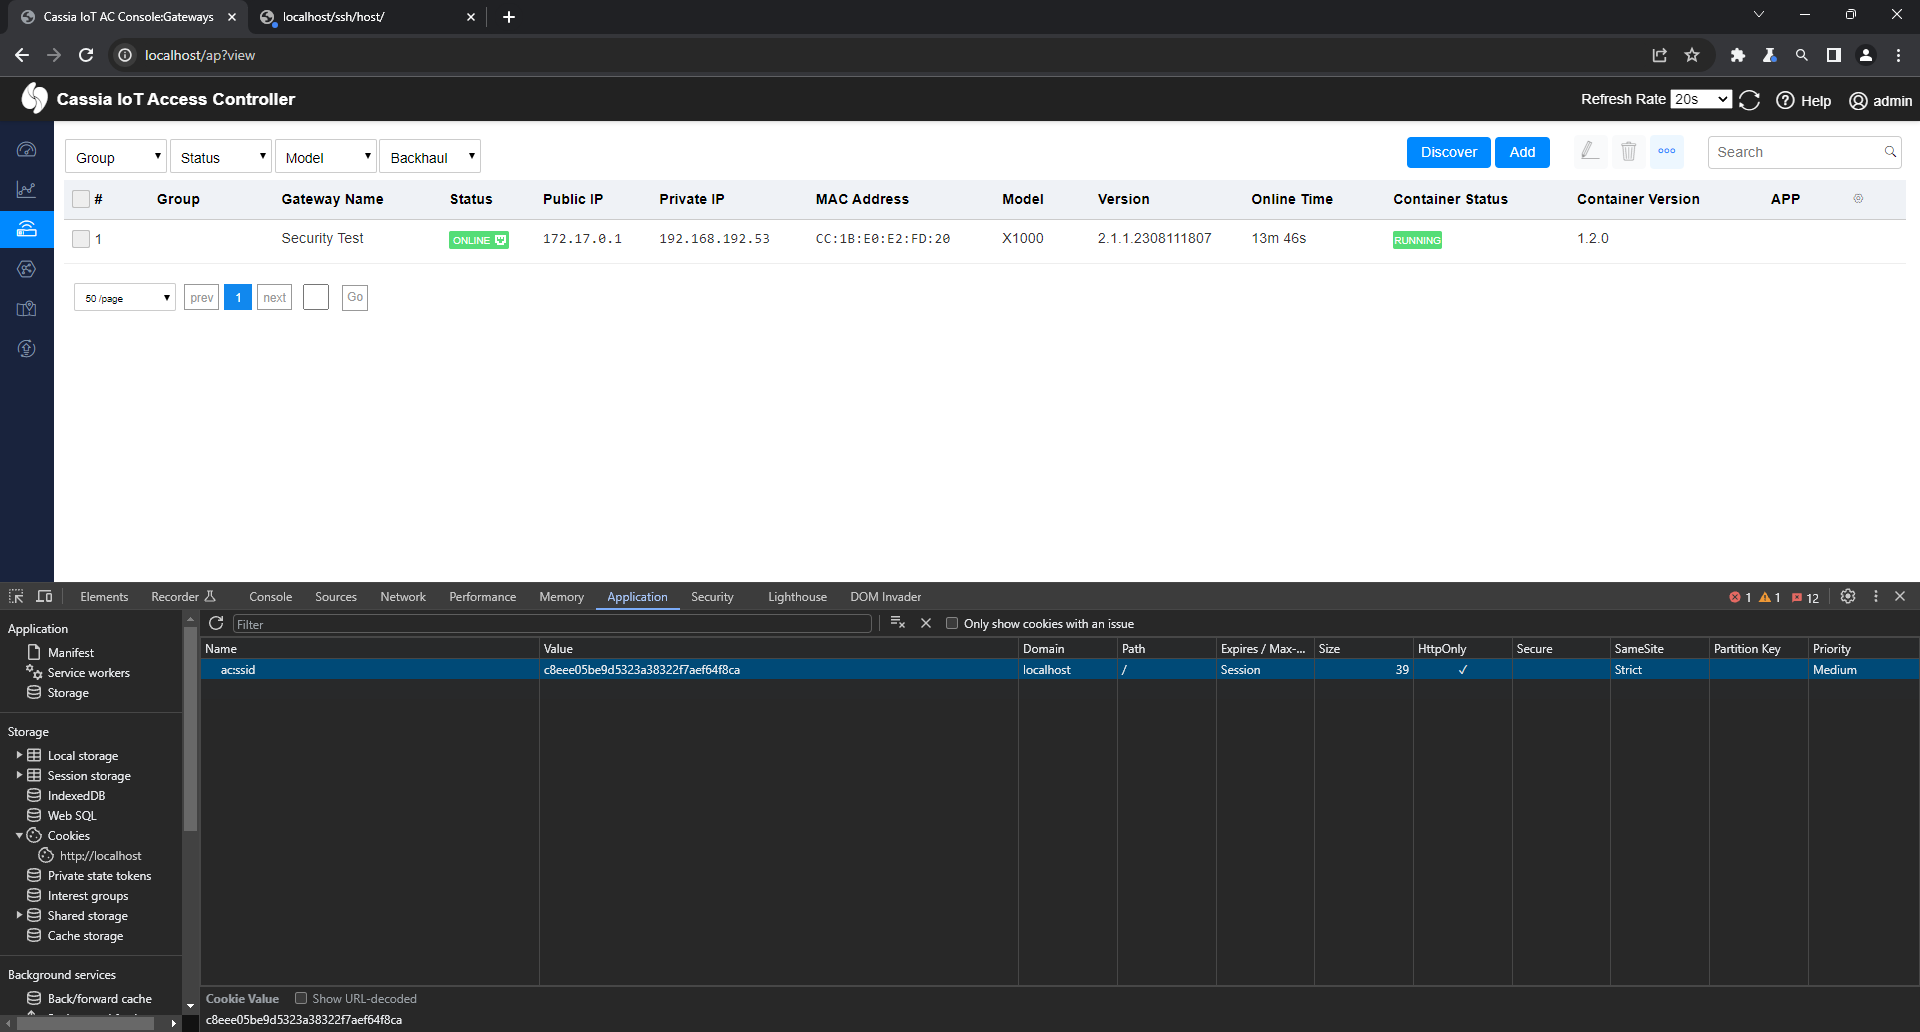
Когда пользователь входит в AC, используется cookie ac:ssid с атрибутом Same Site Strict.
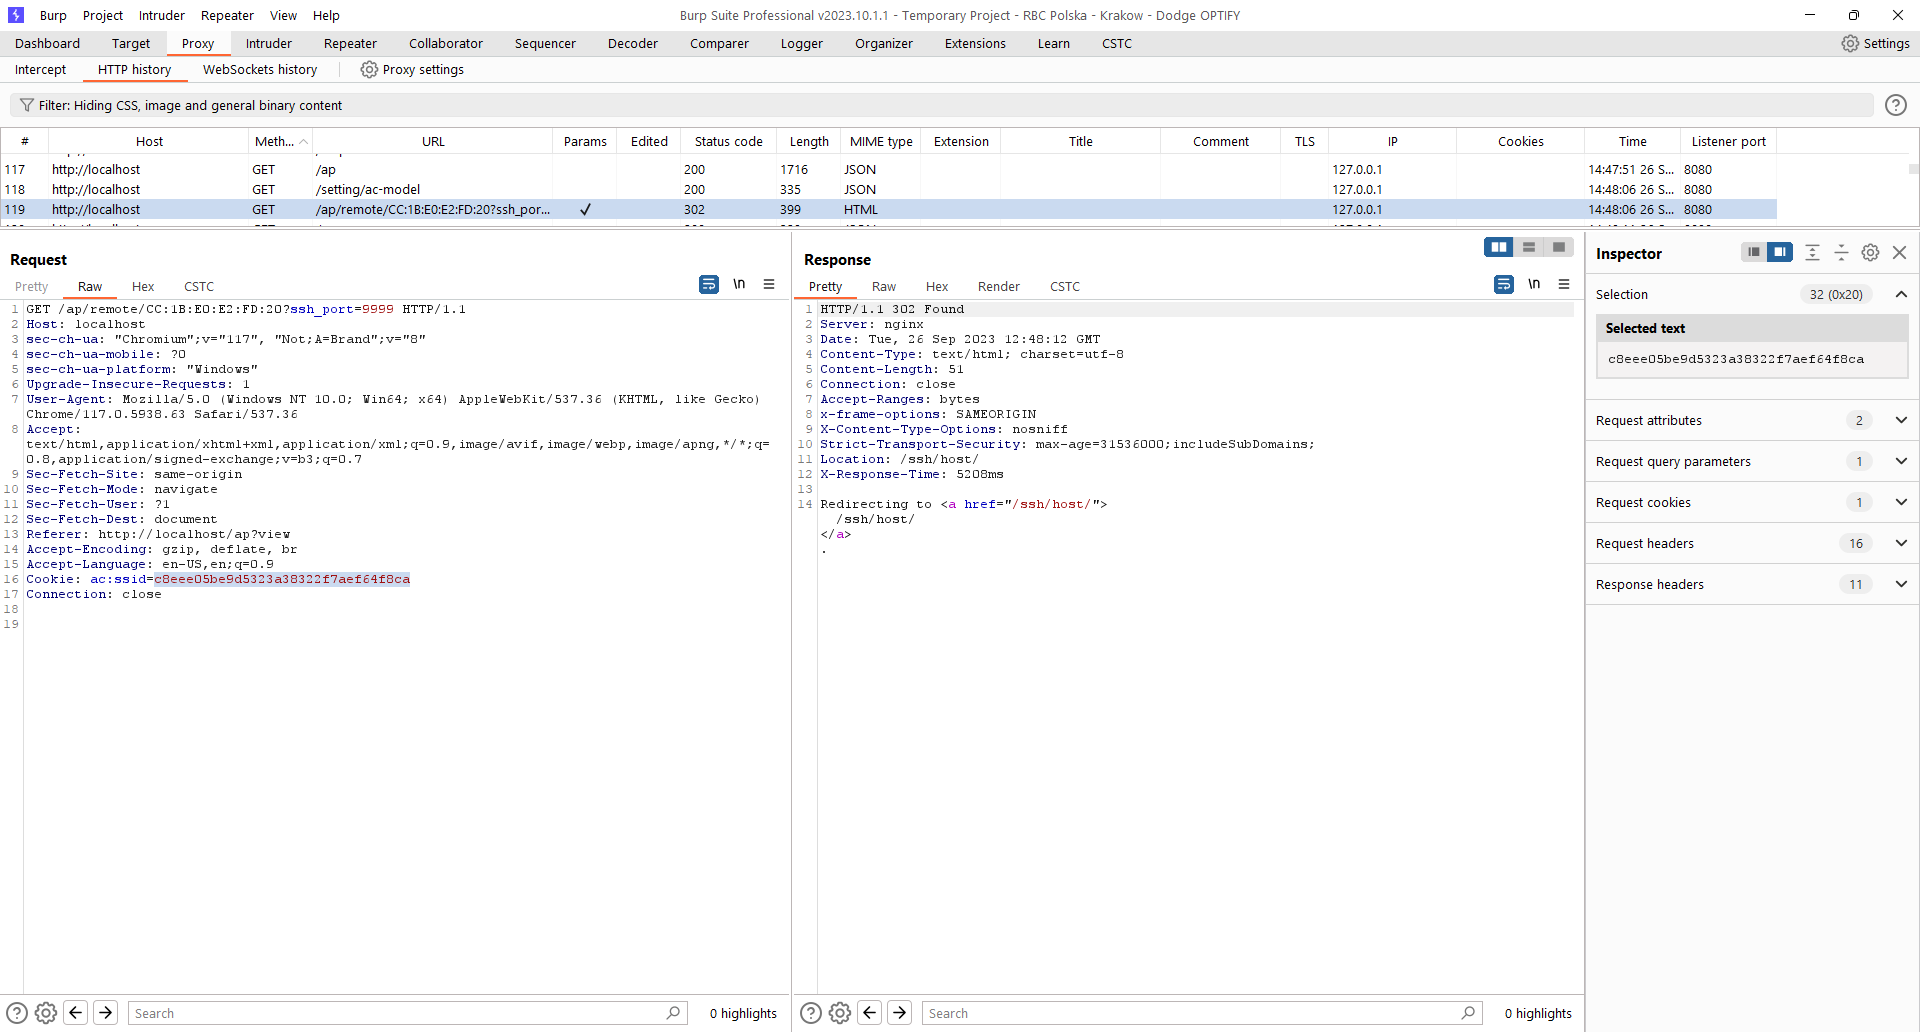
Чтобы инициировать веб-SSH-сеанс со шлюзом, пользователи отправляют GET-запрос с MAC-адресом и номером порта (обратный SSH) без использования CSRF-токена.

http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
Злоумышленник может обмануть пользователя, отправив ему ссылку. Это приведёт к установлению SSH-сеанса пользователем (кроме того, выясняется, что пользователь может обладать только правами на чтение).


Эксплуатация

Злоумышленник может обмануть уже аутентифицированного пользователя, заставив его перейти по ссылке в чате Teams или электронном письме, что приведёт к установлению соединения с указанным устройством.

  1. Администратор выполняет некоторые действия в AC:
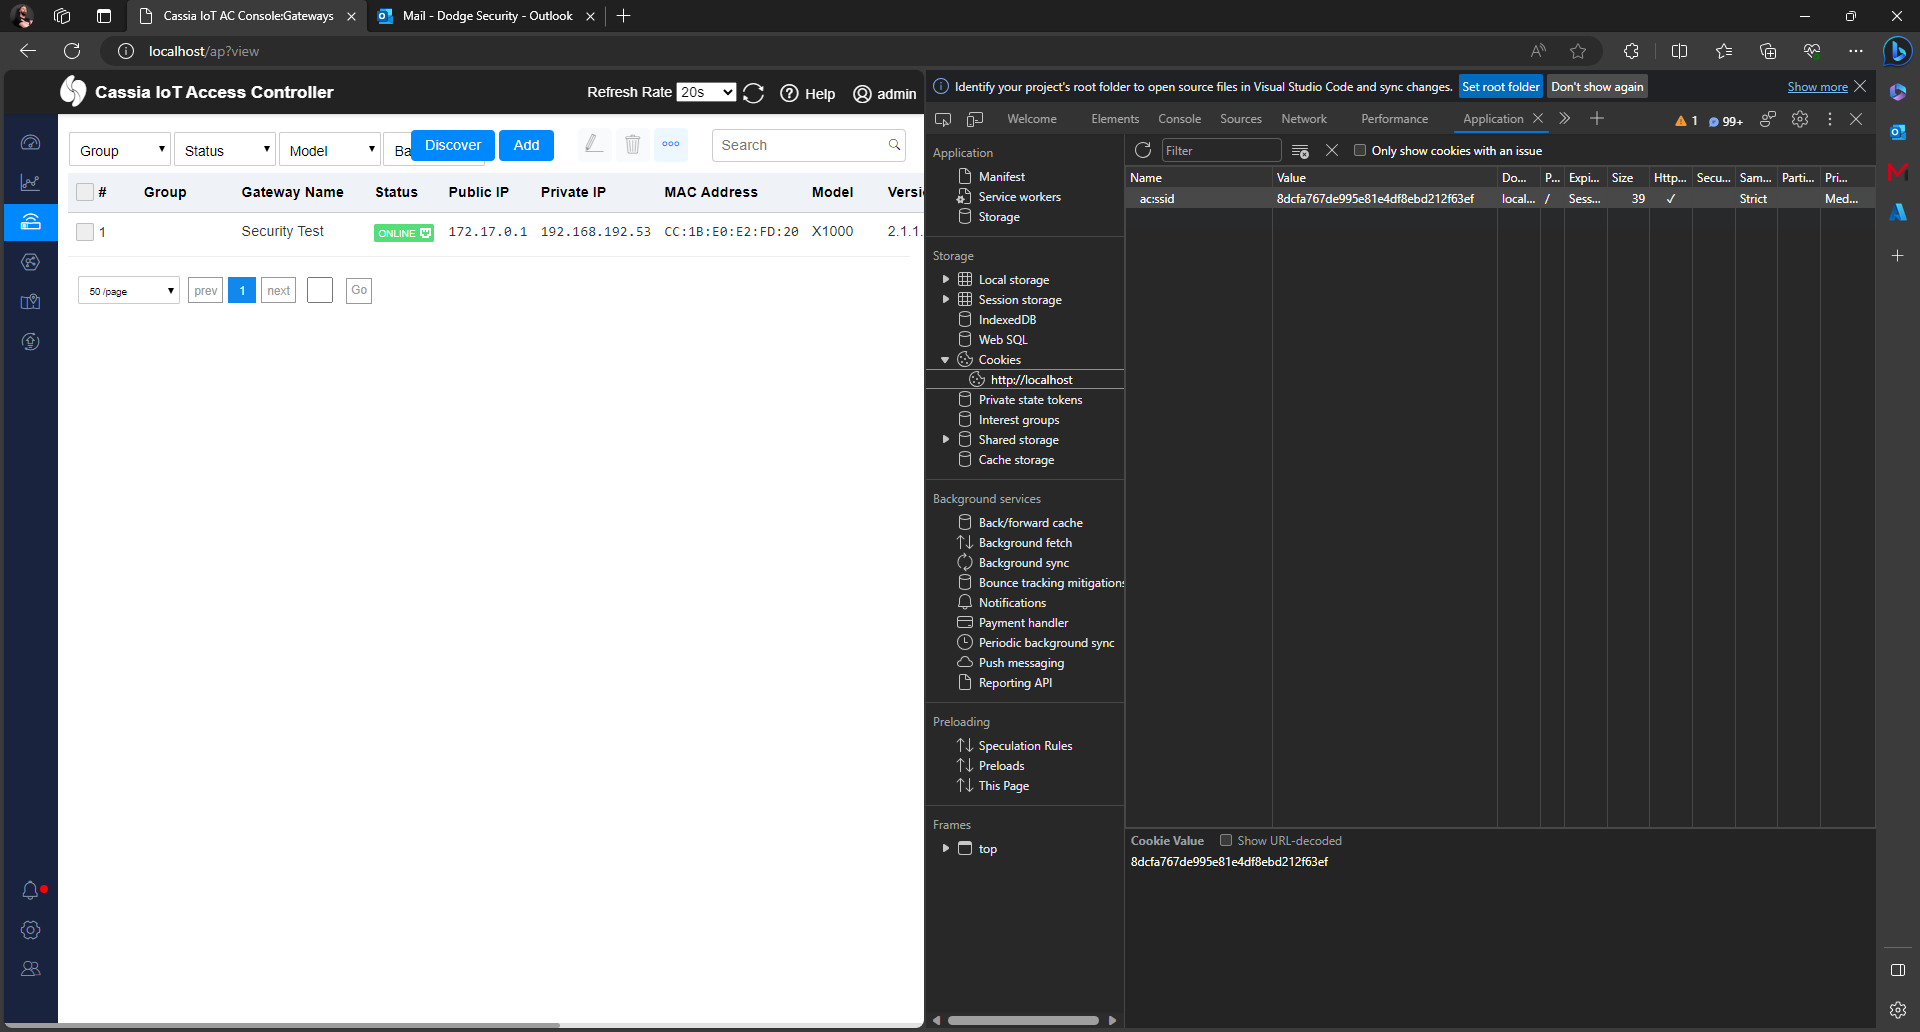
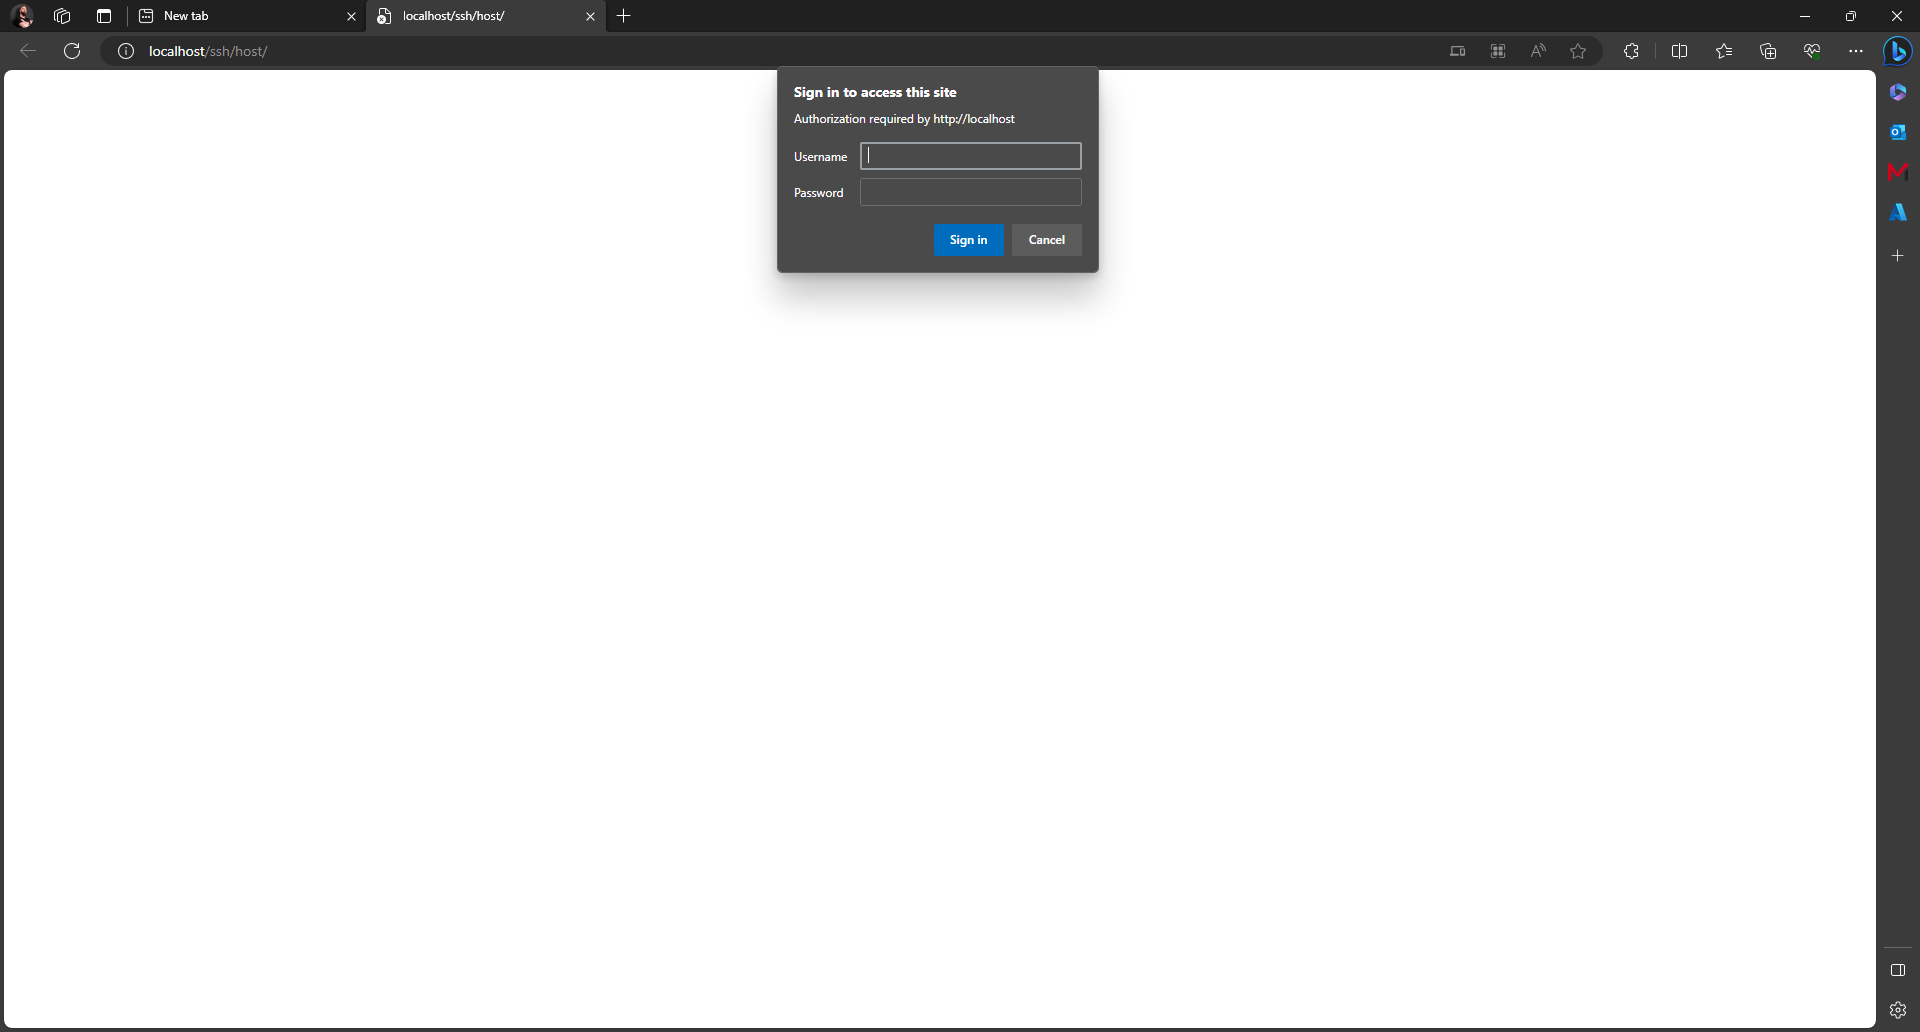
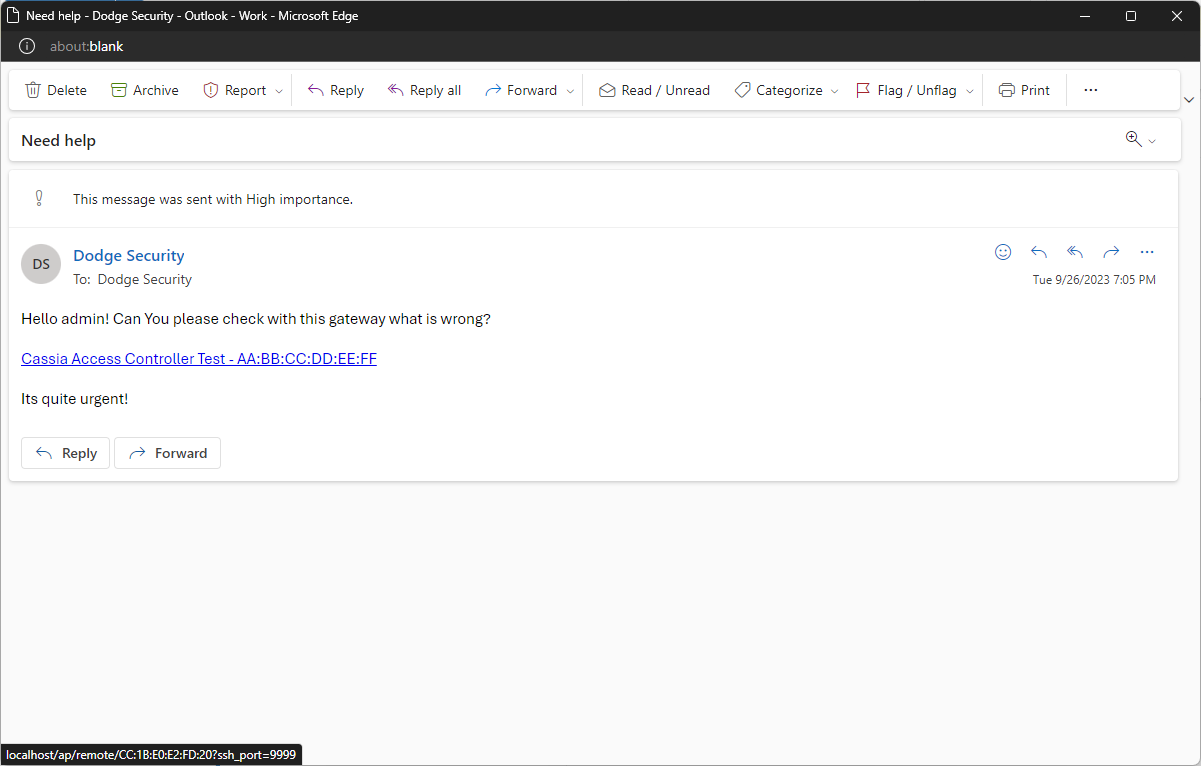
  2. Злоумышленник, знающий email администратора, отправляет SE-профилированное сообщение (или публикует его в тикете ITSM) со встроенным URL. Затем администратор может перейти по ссылке, и его браузер запустит сеанс (обратите внимание: сеанс постоянный — даже если пользователь закроет браузер, сеанс уже будет работать):
  3. Сеанс запускается, так как не используется CSRF-токен или какая-либо другая защита! _AC отправляет запрос к шлюзу с предоставленным MAC-адресом для установления обратного SSH к AC — злоумышленник может использовать проброс локального порта (используемый в решении) для удалённого перебора SSH-доступа (что может быть легко, если используются пароли по умолчанию)
Устранение

  • Установите обновление до максимально возможной версии, доступной на Cassia Networks
Скачать инструмент