Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2019-9787 — Обзор PoC для CSRF CVE-2019-9787 WordPress версии 5.1.1 | Kitploit
Инструменты/GitHubGitHub/dexxxed/cve-2019-9787
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubdexxxed/cve-2019-9787

CVE-2019-9787

Обзор PoC для CSRF CVE-2019-9787 WordPress версии 5.1.1

Репозиторий
115 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    350
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    283

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2019-9787 CSRF PoC

Обзор

PoC CSRF для CVE-2019-9787 WordPress версии 5.1.1 CVE-2019-9787

Не используйте это, ЗА ИСКЛЮЧЕНИЕМ целей ТЕСТИРОВАНИЯ.

Установка

docker-compose up -d

Атака

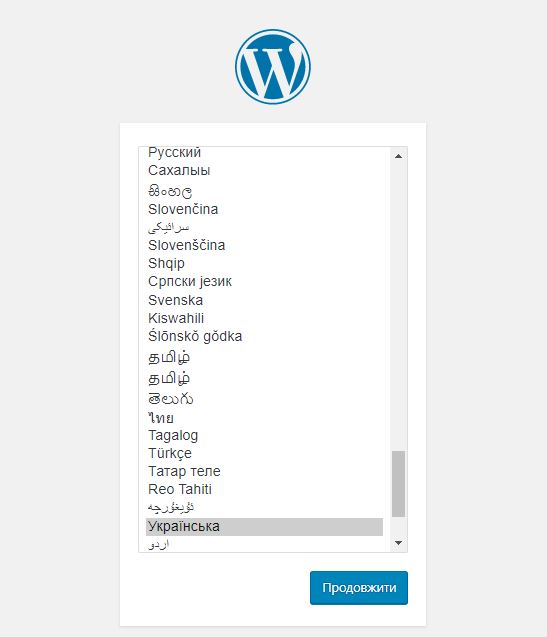
  1. Перейдите на http://localhost:8080/wp-admin/install.php и установите WordPress. Вам нужно только создать учетную запись администратора WP.
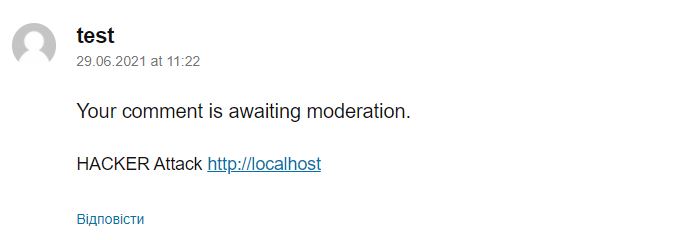
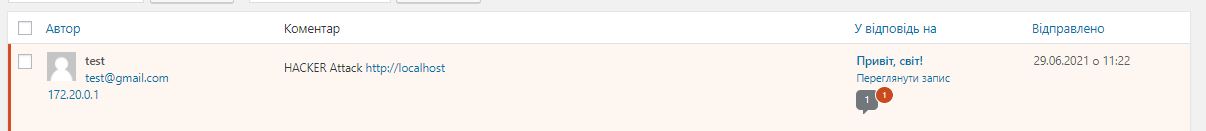
  1. Зайдите на http://localhost:8080/?p=1#comments как посетитель и оставьте комментарий вида "Hacker Attack http://localhost/".
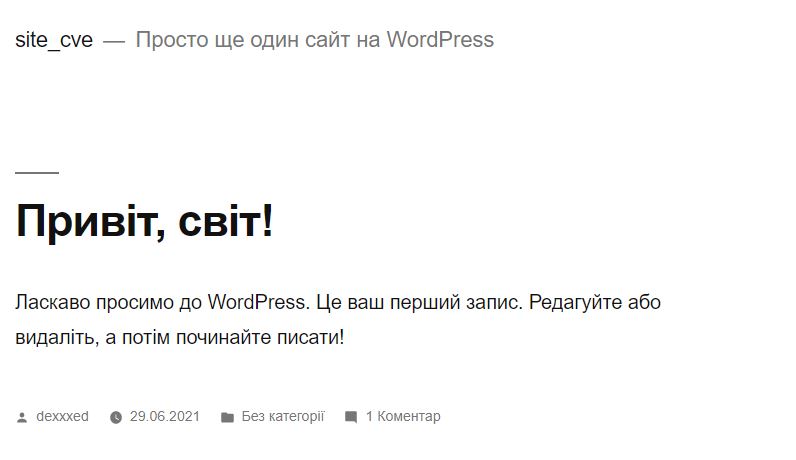
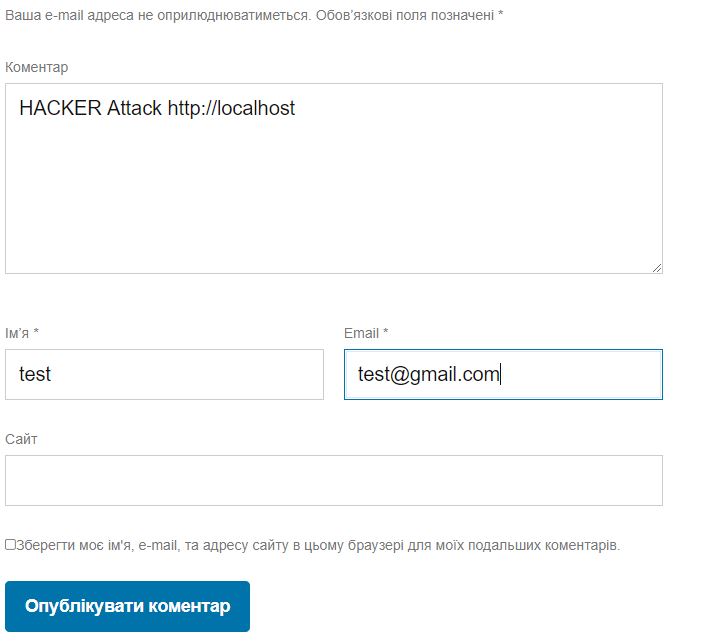
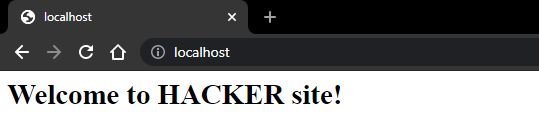
  1. Нажмите на ссылку, опубликованную в шаге 2.
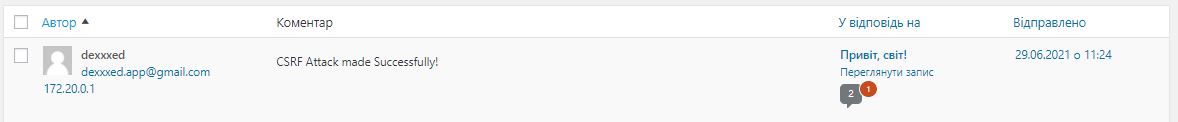
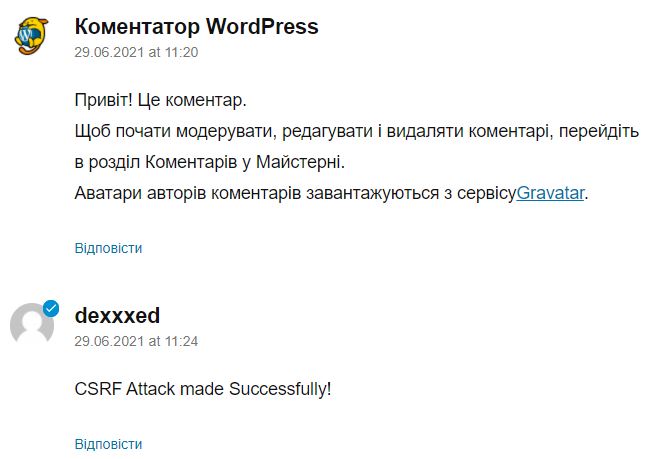
  1. Вы увидите, что комментарий "CSRF Attack made Successfully!" был опубликован от имени пользователя, под которым вы сейчас вошли.
Скачать инструмент