
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CertEagle — Использование журналов Live CT для автоматизированного мониторинга активов | Kitploit

Инструменты/GitHubGitHub/devanshbatham/certeagle
OSINT (Разведка открытых источников)РазведкаПеречисление Поддоменов
GitHubdevanshbatham/certeagle

CertEagle

Использование журналов Live CT для автоматизированного мониторинга активов
Репозиторий
13535455 лет назадПроверено Kitploit
Поделиться

CertEagle - Утилита для мониторинга активов с использованием потоков журналов CT в реальном времени

certeagle

Подробное описание можно найти здесь :

Читайте блог здесь : https://medium.com/@Asm0d3us/weaponizing-live-ct-logs-for-automated-monitoring-of-assets-39c6973177c7

Введение

В Bugbounty «Если ты не первый, то ты последний» — нет такого понятия, как серебряная или бронзовая медаль. Разведка играет очень важную роль, и если вы сможете обнаружить/идентифицировать недавно добавленный актив раньше других, то ваши шансы найти/сообщить об уязвимости безопасности на этом активе и получить за это вознаграждение будут выше, чем у других.

Лично я уже довольно давно отслеживаю CT-логи на предмет доменов/поддоменов, и это дало мне много успешных результатов. Вдохновением для этого послужил «Sublert: от yassineaboukir», который проверяет crt.sh на поддомены и может выполняться периодически. Однако я использую несколько иной подход: вместо периодического просмотра crt.sh я извлекаю домены из потоков журналов CT в реальном времени. Таким образом, мои шансы найти новый актив раньше других выше.

Рабочий процесс

  • Мониторинг потока журналов CT в реальном времени и извлечение доменных имен из этого потока
  • Сопоставление извлеченных поддоменов/доменов с доменами/ключевыми словами для сопоставления
  • Отправка уведомления в Slack в случае совпадения доменного имени

Требования :

  • VPS (работающий UNIX)
  • Python 3x (протестировано с Python 3.6.9)
  • Рабочее пространство Slack (необязательно)

Настройка

Я предполагаю, что вы уже настроили рабочее пространство Slack.

Теперь создайте канал с именем «subdomain-monitor» и настройте входящий вебхук.

Включение уведомлений Slack :

Отредактируйте файл config.yaml и вставьте туда URL вашего Slack-вебхука. Должно выглядеть примерно так config

Ключевые слова и домены для сопоставления :

Вы можете указать ключевые слова и домены для сопоставления в файле domains.yaml. Вы можете указать имена.

Для сопоставления поддоменов : domains.yaml Примечание: обратите внимание на точку перед [ . ]
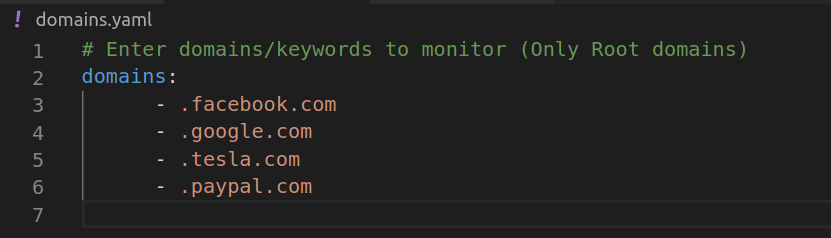
Возьмем «.facebook.com» в качестве примера. Домены, извлеченные из CT-логов в реальном времени, будут сопоставляться со словом «.facebook.com». При совпадении они будут записаны в наш выходной файл (found-domains.log). Стоит отметить, что это даст некоторые ложные срабатывания, такие как «test.facebook.com.test.com», «example.facebook.company», но мы можем отфильтровать их позже с помощью магии регулярных выражений.

Для сопоставления доменов/поддоменов с определёнными ключевыми словами :

Допустим, вы хотите отслеживать и записывать домены/поддомены, содержащие слово «hackerone». Тогда наш файл domains.yaml будет выглядеть примерно так. domains.yaml
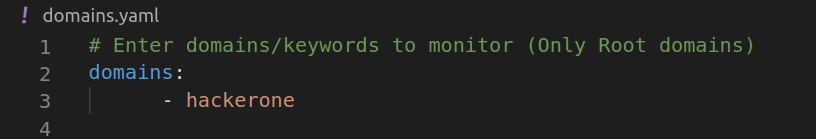
Теперь все извлеченные домены/поддомены, содержащие слово «hackerone», будут сопоставлены и записаны (и вам будет отправлено уведомление в Slack для них).

Итак, мы закончили с первоначальной настройкой. Давайте установим необходимые зависимости и запустим наш инструмент.

$ pip3 install -r requirements.txt

$ python3 certeagle.py
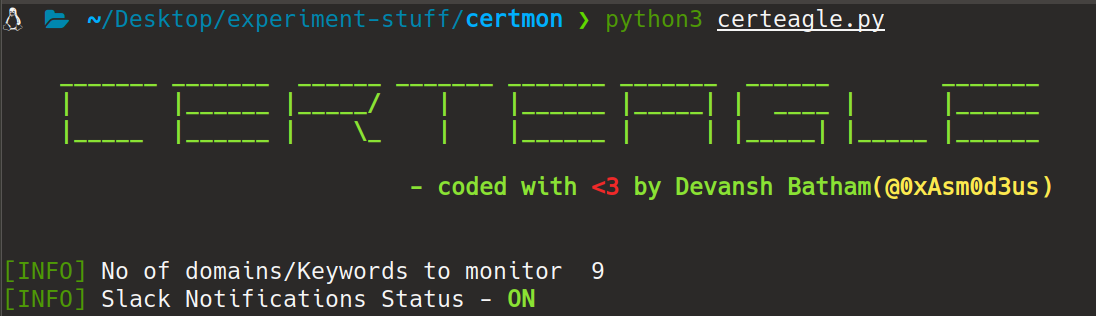
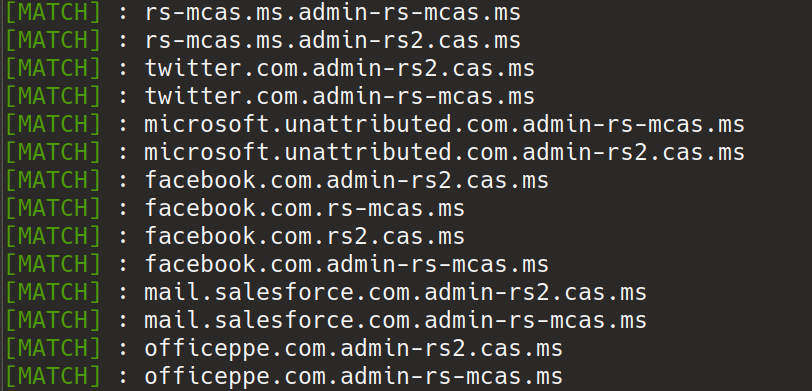
Совпавшие домены будут выглядеть так:

Уведомления Slack будут выглядеть так:
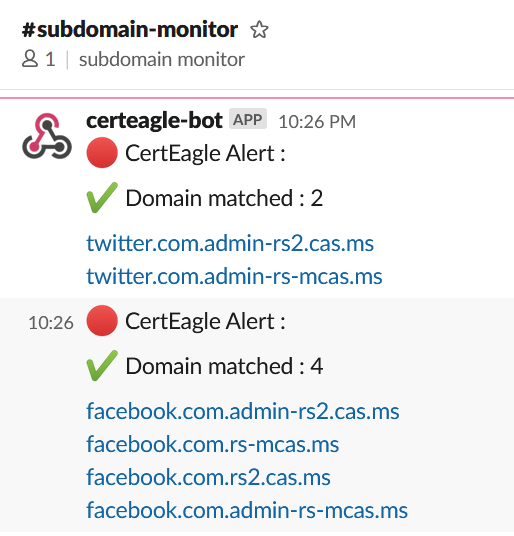
enter image description here

Выходные файлы:

Программа будет продолжать работать, все совпавшие домены будут сохранены в каталоге output в файле found-domains.log.

Строгое предупреждение: не отслеживайте активы какой-либо организации без предварительного согласия.

Вдохновение

Sublert

Phishing Catcher

Контакты

Пишите мне в личку : @0xAsm0d3us

Хотите поддержать мою работу?

Если вы считаете, что моя работа принесла пользу вашим существующим знаниям, вы можете купить мне кофе здесь (а кто не любит хорошую чашку кофе?')

name

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





