 derv82/wifite2
Переработка популярного аудитора беспроводных сетей "wifite"

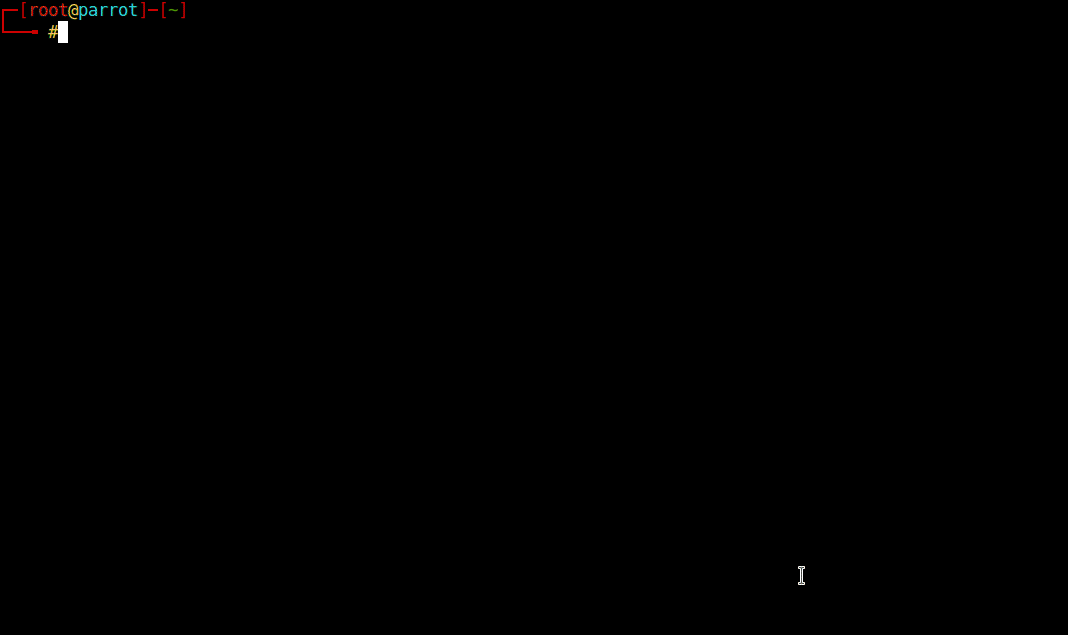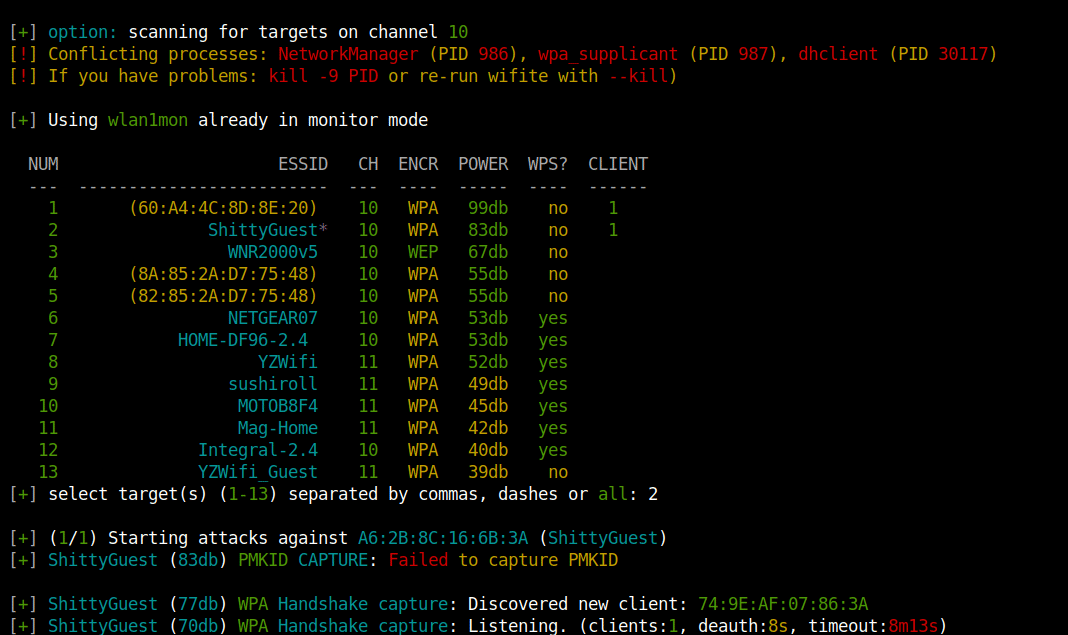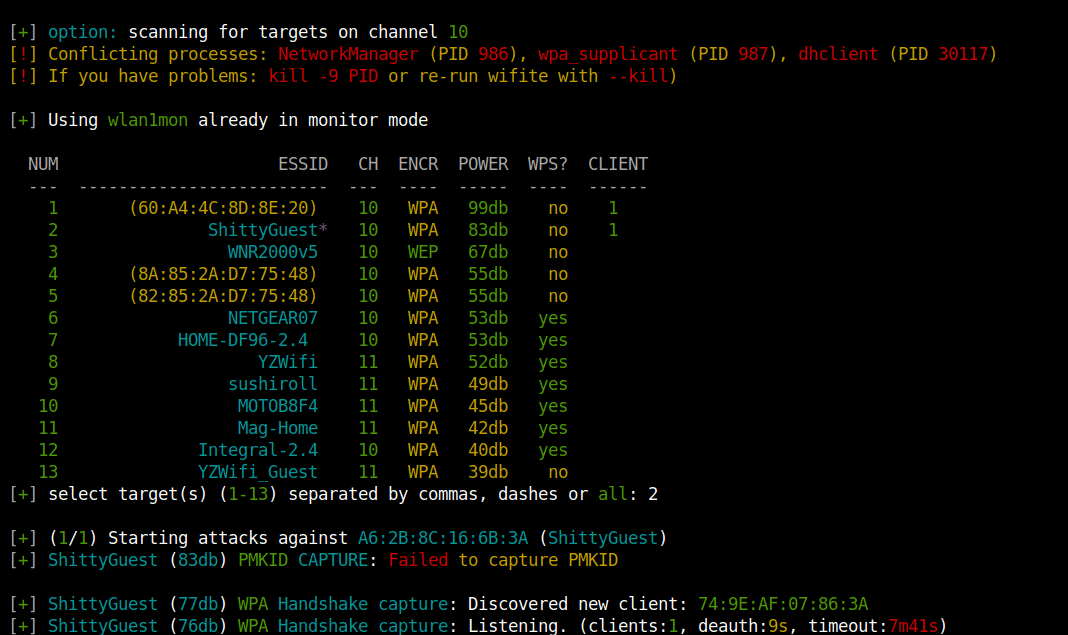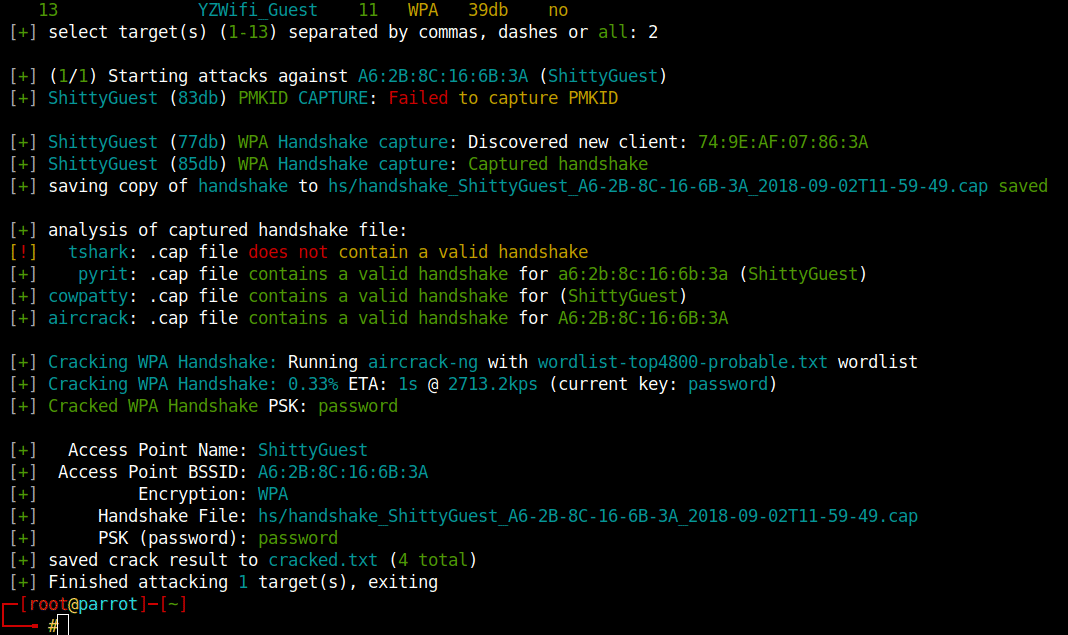
Wifite ====== Этот репозиторий — полная переработка [`wifite`](https://github.com/derv82/wifite), сценария на Python для аудита беспроводных сетей. Wifite запускает существующие инструменты аудита беспроводных сетей за вас. Хватит запоминать аргументы команд и ключи! Wifite предназначен для использования всех известных методов получения пароля беспроводной точки доступа (роутера). Эти методы включают: 1. WPS: [Офлайн-атака Pixie-Dust](https://en.wikipedia.org/wiki/Wi-Fi_Protected_Setup#Offline_brute-force_attack) 1. WPS: [Онлайн-атака перебором PIN-кода](https://en.wikipedia.org/wiki/Wi-Fi_Protected_Setup#Online_brute-force_attack) 2. WPA: [Захват рукопожатия WPA](https://hashcat.net/forum/thread-7717.html) + офлайн-взлом. 3. WPA: [Захват хэша PMKID](https://hashcat.net/forum/thread-7717.html) + офлайн-взлом. 4. WEP: Различные известные атаки на WEP, включая *fragmentation*, *chop-chop*, *aireplay* и др. Запустите wifite, выберите цели, и Wifite автоматически начнёт попытки захвата или взлома пароля. Поддерживаемые операционные системы --------------------------- Wifite специально разработан для последней версии [**Kali** Linux](https://www.kali.org/). Также поддерживается [ParrotSec](https://www.parrotsec.org/). Другие дистрибутивы для пентеста (например, BackBox или Ubuntu) имеют устаревшие версии инструментов, используемых Wifite. Не рассчитывайте на поддержку, если вы не используете последние версии *необходимых инструментов*, а также [патченные беспроводные драйверы с поддержкой инжекции](). Необходимые инструменты -------------- Прежде всего, вам понадобится беспроводная карта, способная работать в режиме монитора и осуществлять инжекцию пакетов (см. [это руководство по проверке совместимости беспроводной карты](http://www.aircrack-ng.org/doku.php?id=compatible_cards) и также [эту статью](https://en.wikipedia.org/wiki/Wi-Fi_Protected_Setup#Offline_brute-force_attack)). В интернет-магазинах доступно много дешёвых беспроводных USB-карт. Во-вторых, поддерживаются только последние версии следующих программ, которые должны быть установлены для корректной работы Wifite: **Обязательные:** * `python`: Wifite совместим как с `python2`, так и с `python3`. * [`iwconfig`](https://wiki.debian.org/iwconfig): Для определения беспроводных устройств, уже находящихся в режиме монитора. * [`ifconfig`](https://en.wikipedia.org/wiki/Ifconfig): Для запуска/остановки беспроводных устройств. * Пакет [`Aircrack-ng`](http://aircrack-ng.org/), включающий: * [`airmon-ng`](https://tools.kali.org/wireless-attacks/airmon-ng): Для перечисления и включения режима монитора на беспроводных устройствах. * [`aircrack-ng`](https://tools.kali.org/wireless-attacks/aircrack-ng): Для взлома WEP-файлов .cap и захватов рукопожатий WPA. * [`aireplay-ng`](https://tools.kali.org/wireless-attacks/aireplay-ng): Для деаутентификации точек доступа, повторного воспроизведения файлов захвата, различных WEP-атак. * [`airodump-ng`](https://tools.kali.org/wireless-attacks/airodump-ng): Для сканирования целей и создания файлов захвата. * [`packetforge-ng`](https://tools.kali.org/wireless-attacks/packetforge-ng): Для подделки файлов захвата. **Опциональные, но рекомендуемые:** * [`tshark`](https://www.wireshark.org/docs/man-pages/tshark.html): Для обнаружения WPS-сетей и проверки файлов захвата рукопожатий. * [`reaver`](https://github.com/t6x/reaver-wps-fork-t6x): Для атак WPS Pixie-Dust и перебора. * Примечание: инструмент `wash` из Reaver может использоваться для обнаружения WPS-сетей, если `tshark` не найден. * [`bully`](https://github.com/aanarchyy/bully): Для атак WPS Pixie-Dust и перебора. * Альтернатива Reaver. Укажите `--bully`, чтобы использовать Bully вместо Reaver. * Bully также используется для получения PSK, если `reaver` не может этого сделать после взлома WPS PIN-кода. * [`coWPAtty`](https://tools.kali.org/wireless-attacks/cowpatty): Для обнаружения захватов рукопожатий. * [`pyrit`](https://github.com/JPaulMora/Pyrit): Для обнаружения захватов рукопожатий. * [`hashcat`](https://hashcat.net/): Для взлома хэшей PMKID. * [`hcxdumptool`](https://github.com/ZerBea/hcxdumptool): Для захвата хэшей PMKID. * [`hcxpcaptool`](https://github.com/ZerBea/hcxtools): Для преобразования захватов пакетов PMKID в формат `hashcat`. Запуск Wifite ---------- ``` git clone https://github.com/derv82/wifite2.git cd wifite2 sudo ./Wifite.py ``` Установка Wifite -------------- Чтобы установить на ваш компьютер (чтобы можно было просто запускать `wifite` из любого терминала), выполните: ```bash sudo python setup.py install ``` Это установит `wifite` в `/usr/sbin/wifite`, который должен находиться в вашем пути терминала. **Примечание:** Удаление [не так просто](https://stackoverflow.com/questions/1550226/python-setup-py-uninstall#1550235). Единственный способ удалить — записать файлы, установленные вышеуказанной командой, и *удалить* эти файлы: ```bash sudo python setup.py install --record files.txt \ && cat files.txt | xargs sudo rm \ && rm -f files.txt ``` Краткий список возможностей ------------------ * [Захват хэша PMKID](https://hashcat.net/forum/thread-7717.html) (включён по умолчанию, принудительно: `--pmkid`) * Офлайн-атака перебором WPS, также известная как "Pixie-Dust". (включена по умолчанию, принудительно: `--wps-only --pixie`) * Онлайн-атака перебором WPS, также известная как "PIN-атака". (включена по умолчанию, принудительно: `--wps-only --no-pixie`) * Офлайн-атака перебором WPA/2 через захват 4-стороннего рукопожатия (включена по умолчанию, принудительно: `--no-wps`) * Проверка рукопожатий с помощью `pyrit`, `tshark`, `cowpatty` и `aircrack-ng` (при наличии) * Различные WEP-атаки (replay, chopchop, fragment, hirte, p0841, caffe-latte) * Автоматическое раскрытие скрытых точек доступа во время сканирования или атаки. * Примечание: работает только при фиксированном канале. Используйте `-c <channel>`. * Отключите это с помощью `--no-deauths` * Поддержка 5Ghz для некоторых беспроводных карт (через ключ `-5`). * Примечание: Некоторые инструменты плохо работают на каналах 5GHz (например, `aireplay-ng`). * Сохранение взломанных паролей и рукопожатий в текущую директорию (`--cracked`) * Включает информацию о взломанной точке доступа (Имя, BSSID, Дата и т.д.). * Простая попытка взлома рукопожатий или хэшей PMKID по словарю (`--crack`) Что нового? ----------- Сравнение этого репозитория со "старым wifite" @ https://github.com/derv82/wifite * **Меньше ошибок** * Более чистое управление процессами. Не оставляет процессы, работающие в фоне (старый `wifite` этим грешил). * Больше не "один монолитный сценарий". Есть рабочие модульные тесты. Pull-реквесты теперь менее болезненны! * **Скорость** * Целевые точки доступа обновляются каждую секунду вместо каждых 5 секунд. * **Точность** * Отображает уровень мощности в реальном времени для атакуемой цели. * Отображает больше информации во время атаки (например, % во время WEP chopchop-атак, индекс шага Pixie-Dust и т.д.). * **Обучающий** * Опция `--verbose` (расширяемая до `-vv` или `-vvv`) показывает, какие команды выполняются и их вывод. * Это может помочь отладить, почему Wifite не работает у вас. Или чтобы вы могли узнать, как используются эти инструменты. * Более активная разработка. * Поддержка Python 3. * Классный новый ASCII-баннер. Что исчезло? ------------ * Некоторые аргументы командной строки (`--wept`, `--wpst` и другие запутанные ключи). * Вы всё ещё можете получить доступ к некоторым из этих редко используемых опций, попробуйте `wifite -h -v` Что не ново? --------------- * (В основном) Обратная совместимость с аргументами оригинального `wifite`. * Тот же текстовый интерфейс, который все знают и любят. Скриншоты ----------- Взлом WPS PIN-кода с помощью атаки Pixie-Dust в `reaver`, затем получение WPA-ключа с помощью `bully`: 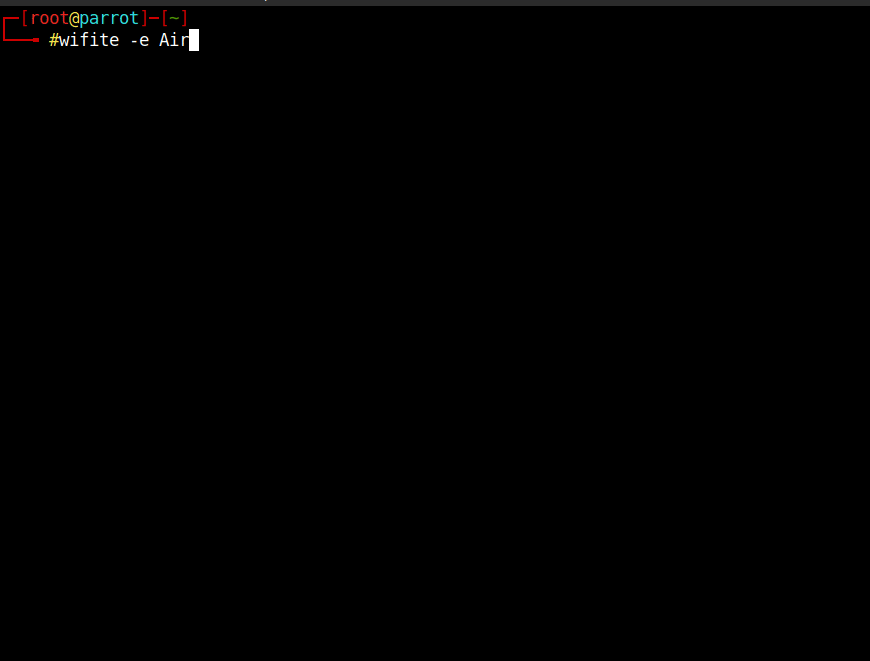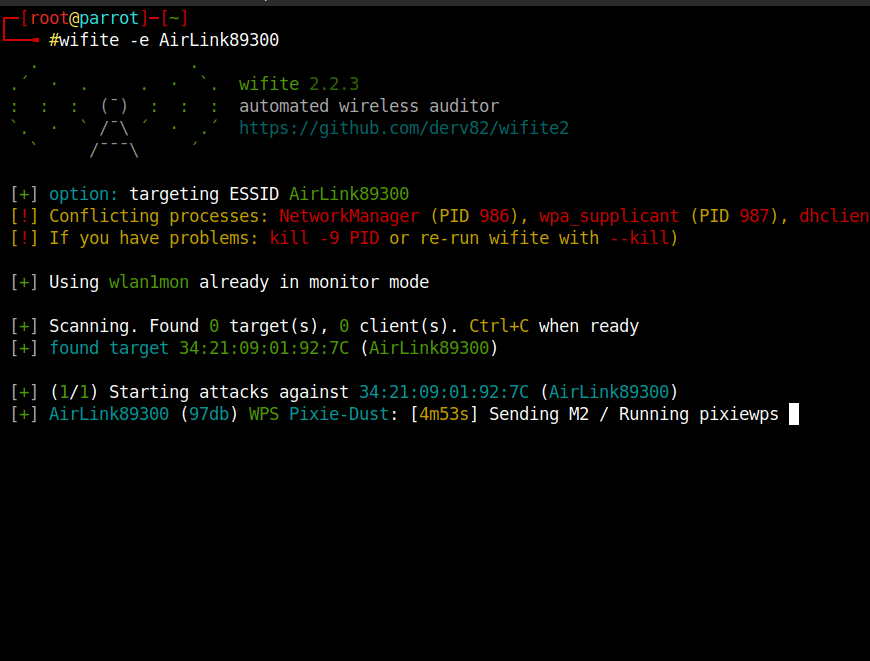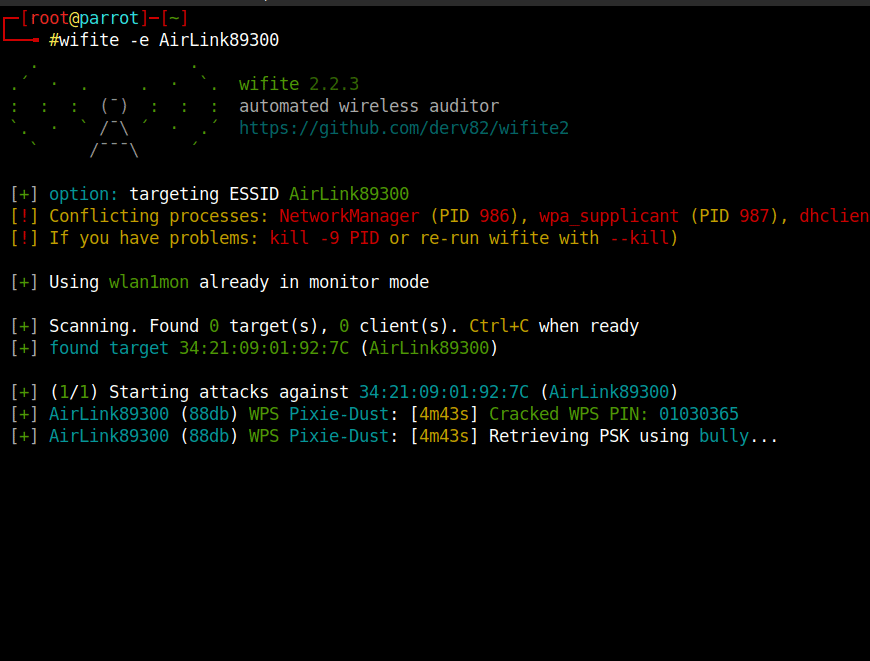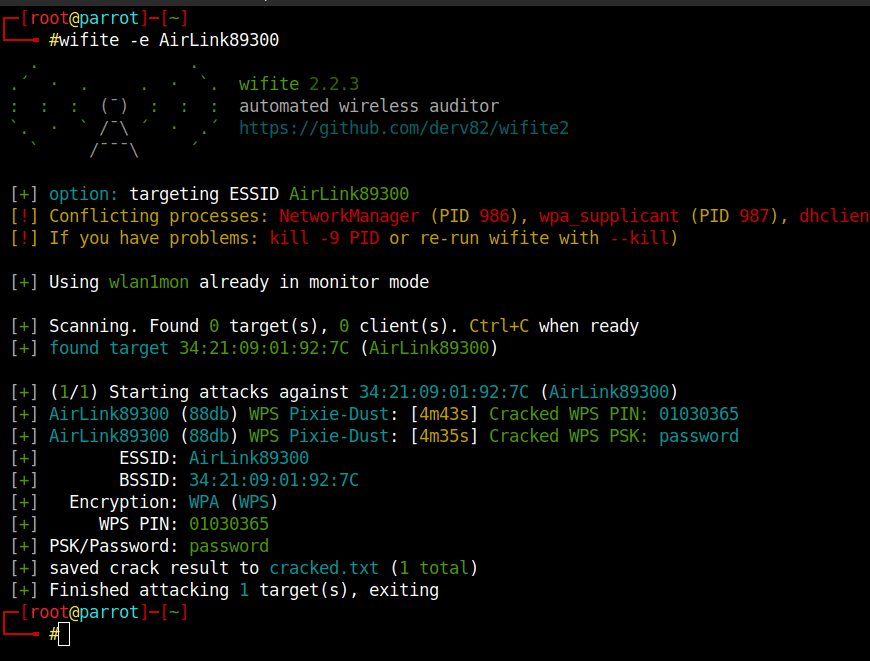 ------------- Взлом WPA-ключа с помощью атаки PMKID:  ------------- Раскрытие и взлом скрытой точки доступа (через атаку WPA Handshake):  ------------- Взлом слабого WEP-пароля (с помощью атаки WEP Replay):  ------------- Взлом предварительно захваченного рукопожатия с помощью John The Ripper (через опцию `--crack`): 
