
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2007-4559 — Доказательство концепции, демонстрирующее обход пути CVE-2007-4559 в модуле tarfile Python, позволяющее произвольную перезапись файлов через вредоносные TAR-архивы. | Kitploit
Инструменты/GitHubGitHub/depers-rus/cve-2007-4559
Анализ уязвимостейАнализ КодаЭксплуатацияБезопасность Цепочки ПоставокОбучение и Образование
GitHubdepers-rus/cve-2007-4559

CVE-2007-4559

Доказательство концепции, демонстрирующее обход пути CVE-2007-4559 в модуле tarfile Python, позволяющее произвольную перезапись файлов через вредоносные TAR-архивы.

Репозиторий
1281 год назадЕщё не проверено
Поделиться

PoC или эксплойт для CVE-2007-4559

Вредоносный TAR-архив может содержать пути к файлам, такие как ../../../../etc/passwd, которые пытаются «подняться» за пределы целевой папки извлечения.

Если Python-скрипт использует tarfile.extract() или extractall() без проверки путей к файлам, он распакует файлы в указанные места — даже если они указывают за пределы целевого каталога.

Это означает, что злоумышленник может перезаписать конфиденциальные или системные файлы, особенно если пользователь запускает скрипт с повышенными привилегиями.

Уязвимые

По состоянию на 2025 год как Debian 11–12, так и Ubuntu 24 всё ещё подвержены этой уязвимости. Другие операционные системы не тестировались, но эти две являются одними из самых широко используемых, поэтому уже одно это вызывает беспокойство. Хотя эта уязвимость датируется 2007 годом, она всё ещё присутствует в LTS-версиях (с долгосрочной поддержкой) — и уязвимое программное обеспечение не исправляется автоматически через стандартное обновление apt.
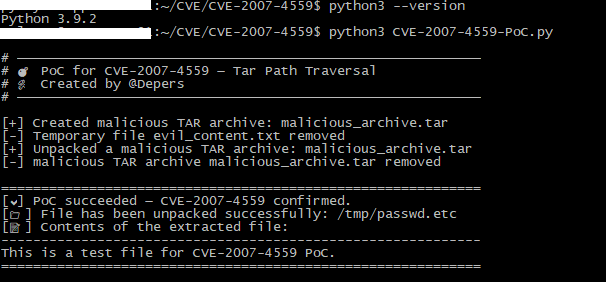

Доказательство

изображение

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    340
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    314
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    295

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





