 demining/pixnapping-attack-on-android
Атака Pixnapping: Компрометация приватных ключей и сид-фраз через уязвимость CVE-2025-48561 представляет собой новую критическую угрозу для сети Bitcoin и инфраструктуры Android

В этой статье рассматривается эволюция угроз безопасности в сфере хранения криптовалют, с акцентом на современные методы компрометации приватных ключей и сид-фраз, которые обеспечивают безопасность цифровых кошельков. Современная криптовалютная экосистема сталкивается с растущей угрозой кибератак, направленных на компрометацию приватных ключей и сид-фраз, являющихся основой безопасности цифровых кошельков. Сложность и изощрённость атак, эксплуатирующих не только программное, но и аппаратное обеспечение современных мобильных устройств, растёт с каждым годом. Наряду с традиционными угрозами, такими как перехват буфера обмена, кейлоггинг, подмена QR-кодов и эксплуатация уязвимостей в реализациях кошельков BIP32/BIP39, исследователи всё чаще выявляют новые способы компрометации криптографических данных, хранящихся на смартфонах.
В начале октября 2025 года исследователи из Университета Карнеги-Меллона и нескольких американских университетов представили результаты исследования, вызвавшего резонанс в научном и криптографическом сообществах. Они обнаружили критическую уязвимость в операционной системе Android, получившую название «Pixnapping» и зарегистрированную под идентификатором CVE-2025-48561. Эта уязвимость позволяет злоумышленникам поэтапно реконструировать содержимое экрана Android-устройств, извлекая тем самым конфиденциальную визуальную информацию, включая приватные ключи, сид-фразы , а также одноразовые коды двухфакторной аутентификации из таких приложений, как Google Authenticator.
Угроза, выявленная исследователями, основана на глубоком взаимодействии между программным и аппаратным уровнями Android — от системных API до механизма графического сжатия GPU. Pixnapping сочетает методы побочного канала GPU.zip с легитимным использованием Android Intents и API размытия окон, что позволяет скрытно реконструировать экран попиксельно. Такой подход превращает обычный смартфон в источник потенциальной утечки ключевой информации, используемой для управления цифровыми активами, включая Bitcoin (BTC), Ethereum (ETH), Litecoin (LTC), XRP и другие криптовалюты.
Опасность заключается в том, что пользователю не нужно предоставлять злоумышленнику какие-либо разрешения — вредоносное приложение может работать в фоновом режиме, оставаясь невидимым для системы безопасности Android. В результате злоумышленник может получить визуальный доступ к сид-фразам во время резервного копирования кошельков или вывода средств, что фактически означает полный контроль над криптоактивами жертвы.
Сочетание таких угроз — от атак Pixnapping до аппаратных утечек через Rowhammer, Spectre, Meltdown и связанных с ними методов побочных каналов — подчёркивает необходимость пересмотра стратегий безопасности на стыке мобильных операционных систем и финансовых технологий. Каждая новая уязвимость, подобная CVE-2025-48561, демонстрирует, насколько хрупким может быть баланс между удобством мобильного доступа к криптовалютам и обеспечением фундаментальной криптографической безопасности.
Расшифрованная транзакция 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba представляет собой документальное подтверждение исследовательской работы, зафиксированное в неизменяемом реестре блокчейна Bitcoin. Структурный анализ RawTX выявляет классическую архитектуру транзакции Bitcoin версии 1, содержащую критический элемент — поле OP_RETURN с встроенным URL-адресом, ведущим на исследование атаки Pixnapping.
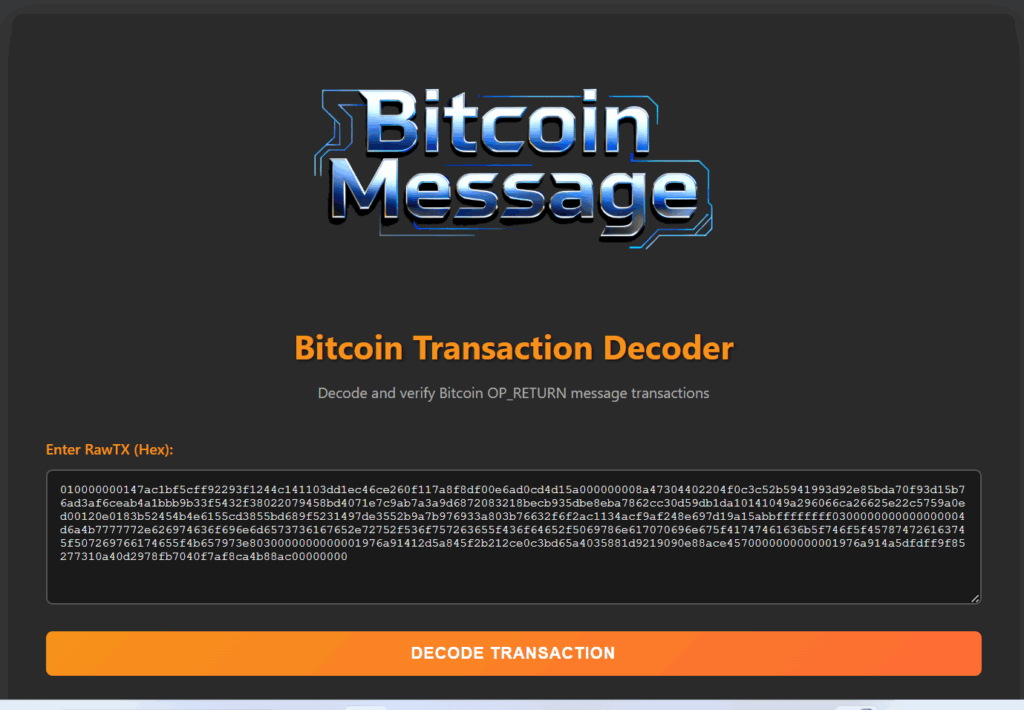
https://github.com/zoeir/Bitcoin-Message-Transaction
Декомпозиция структуры транзакции:
Транзакция использует один вход (UTXO) из предыдущей транзакции и создаёт три выхода: первый выход с нулевой стоимостью содержит сообщение OP_RETURN (77 байт данных), второй выход переводит 1000 сатоши (0.00001 BTC) на адрес получателя 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr , а третий выход возвращает сдачу в размере 22 500 сатоши на адрес отправителя 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW . Комиссия за транзакцию составляет 1000 сатоши, что обеспечивает приоритетную обработку майнерами сети.
