 demining/phoenix-rowhammer-attack-cve-2025-6202
# Атака Phoenix Rowhammer: Системный риск компрометации закрытых ключей биткоин-кошельков в глобальной блокчейн-инфраструктуре из-за критической уязвимости SK Hynix DDR5 (CVE-2025-6202)

В данной статье рассматриваются системные криптографические угрозы безопасности, создаваемые атакой Phoenix Rowhammer (CVE-2025-6202), которая позволяет извлекать закрытые ключи из памяти DDR5 посредством манипуляции битами на аппаратном уровне. В последние годы динамичное развитие криптовалютных технологий привело к росту зависимости экосистем цифровых активов от аппаратных компонентов и микросхем, которые хранят и обрабатывают криптографические данные. На этом фоне уязвимости аппаратного уровня, способные привести к прямой компрометации закрытых ключей криптовалютных кошельков, становятся всё более значимым фактором риска. Одной из самых опасных угроз сегодня являются атаки на оперативную память, в частности, продвинутые варианты эксплойтов Rowhammer, воздействующие на физические свойства ячеек DRAM. Эти атаки позволяют злоумышленникам изменять отдельные биты данных и получать доступ к конфиденциальной информации, включая закрытые ключи кошельков Bitcoin и Ethereum.
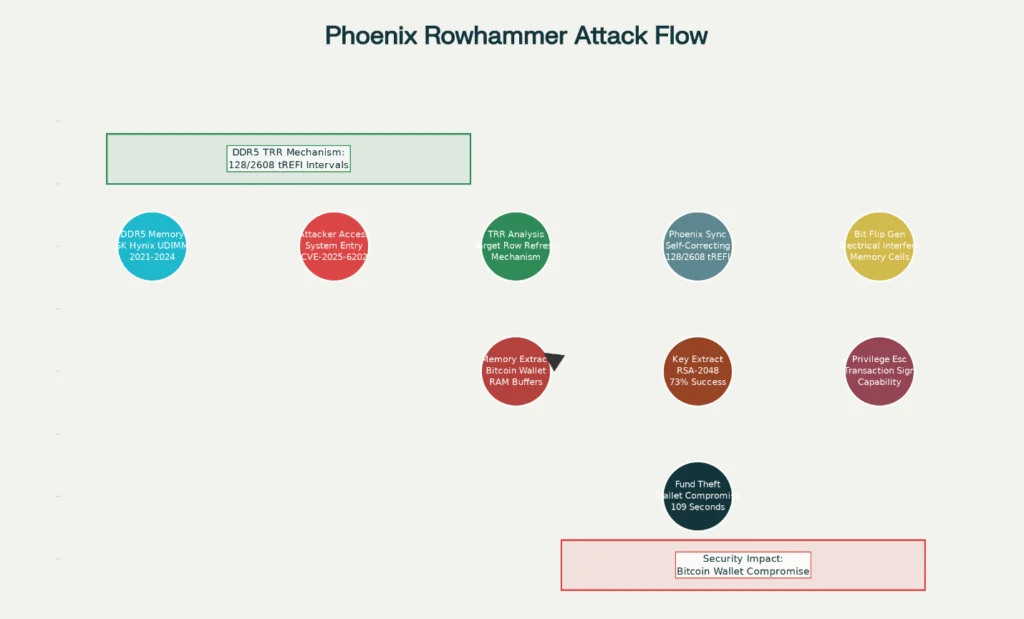
Среди критических примеров данного класса угроз выделяется уязвимость CVE-2025-6202 , обнаруженная в памяти DDR5 производства SK Hynix . Атака Phoenix Rowhammer, основанная на этой уязвимости, демонстрирует возможность обхода современных механизмов защиты памяти Target Row Refresh (TRR), создавая так называемые «слепые зоны», которые позволяют осуществлять контролируемое повреждение данных на аппаратном уровне. Такие недостатки могут быть использованы для извлечения закрытых ключей из оперативной памяти, компрометации криптографических библиотек и модификации системных процессов, обеспечивающих безопасность цифровых кошельков.
Кроме того, исследования в области криптографической безопасности показывают, что сочетание Phoenix Rowhammer с другими типами атак, такими как атака BitShredder , Memory Phantom (CVE-2025-8217) и Artery Bleed (CVE-2023-39910) , создаёт многовекторную модель угроз, в рамках которой злоумышленник может восстановить сид-фразы, закрытые ключи и пароли даже после завершения криптографических операций. Системный характер этих уязвимостей делает невозможной полную нейтрализацию риска программными средствами и подчёркивает необходимость разработки новых принципов аппаратной защиты памяти.
Таким образом, современные криптовалютные кошельки и инфраструктура цифровых активов находятся под всё возрастающим давлением аппаратных атак, которые ранее считались теоретическими. Важность изучения этих атак и разработки контрмер является основополагающей для обеспечения целостности и устойчивости экосистемы Bitcoin и других криптовалют перед лицом эволюционирующих угроз нового поколения.
Недавние исследования, проведённые группой компьютерной безопасности (COMSEC) в ETH Zurich в сотрудничестве с Google, выявили критическую аппаратную уязвимость в модулях памяти DDR5, произведённых SK Hynix, обозначенную как CVE-2025-6202 . Атака Phoenix Rowhammer представляет собой беспрецедентную угрозу безопасности криптовалютных кошельков Bitcoin, поскольку позволяет злоумышленникам извлекать закрытые ключи из памяти DDR5 путём манипуляции битами на аппаратном уровне. Исследование показало, что все 15 протестированных модулей SK Hynix DDR5, произведённых в период с 2021 по 2024 год, уязвимы к этой атаке, что создаёт системную угрозу безопасности криптовалютных активов по всему миру. thehackernews