Исследование уязвимостей и устранение: облачная инфраструктура Azure
Обзор проекта
Этот проект документирует полный цикл управления уязвимостями для облачного экземпляра Windows Server 2025 (CyberVM). Лабораторная работа демонстрирует упреждающий подход к выявлению, анализу и нейтрализации критических рисков безопасности с использованием как прямого исправления программного обеспечения, так и архитектурных компенсирующих средств управления.
1. Идентификация и базовая оценка
Первоначальное сканирование с учетными данными было выполнено с помощью Nessus Essentials для установления базового уровня безопасности. Сканирование выявило 66 уязвимостей, включая две цели с высоким приоритетом.
| Серьезность | ID | Описание | CVSS v3.0 |
|---|
| Высокий | KB5075899 | Отсутствие накопительного обновления Windows Server 2026 | 7.0 |
| Высокий | CVE-2025-14847 | Утечка неинициализированной памяти кучи в MongoDB (Splunk) | 7.5 |
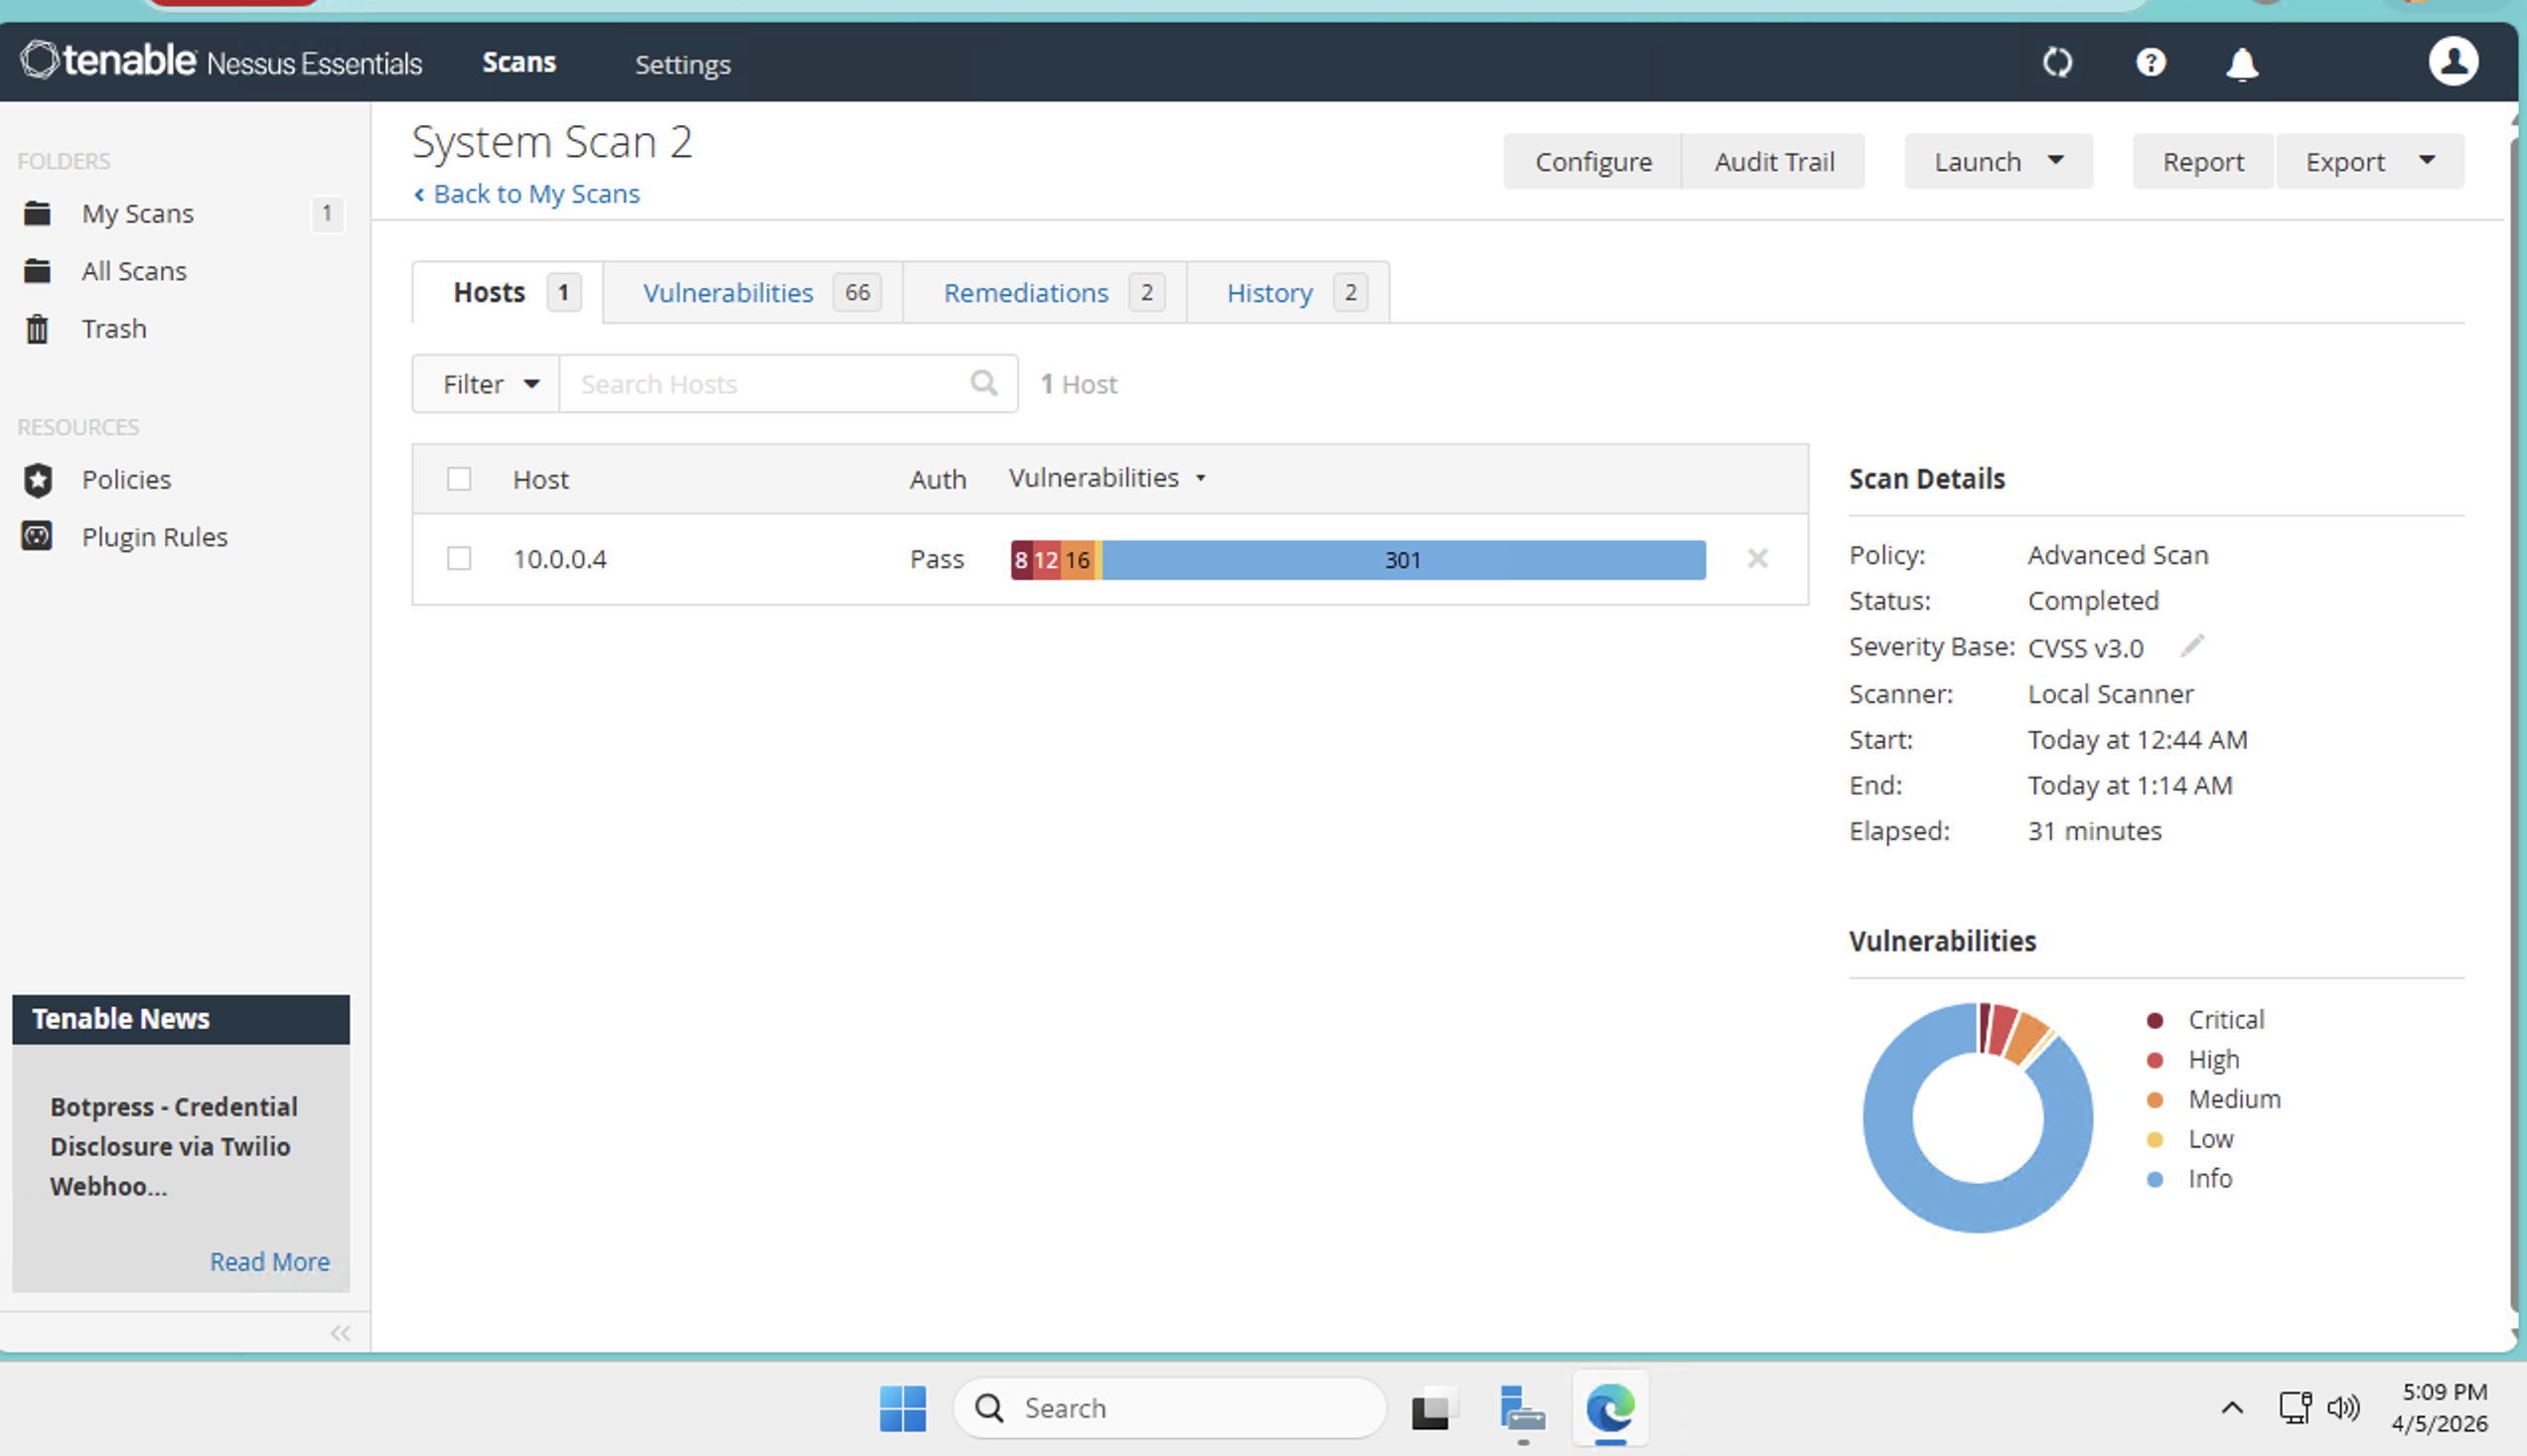 Рисунок 1: Первоначальное базовое сканирование, выявляющее критические точки воздействия.
2. Технический анализ рисков
- KB5075899: Отсутствие исправлений для нескольких CVE, которые могут привести к удаленному выполнению кода (RCE) или локальному повышению привилегий.
- CVE-2025-14847: Несоответствие длины заголовка протокола во встроенном экземпляре MongoDB (v4.2.24), используемом Splunk. Эта уязвимость позволяет неаутентифицированным клиентам читать неинициализированную память кучи.
3. Устранение и реализация
Задача A: Исправление ОС (KB5075899)
- Проблема: Автоматические обновления Windows не продвигались.
- Решение: Вмешался вручную, загрузив отдельный установщик
.msu из Каталога обновлений Microsoft и развернув его с правами администратора.
- Результат: Успешно обновлены системные двоичные файлы и выполнена обязательная перезагрузка для завершения усиления защиты.
Задача B: Сетевая изоляция (CVE-2025-14847)
- Дилемма: Обновление встроенного MongoDB было невозможным из-за ограничений зависимостей Splunk (риск доступности).
- Поворот: Хотя изначально я разработал Политику брандмауэра Azure, я успешно переключился на Входящее правило группы безопасности сети (NSG) из-за ограничений ресурсов на уровне подписки. Это демонстрирует способность реализовывать эффективные средства контроля безопасности в условиях ограничений инфраструктуры.
- Реализованное средство управления:
- Правило:
Deny_MongoDB_8191
- Приоритет: 105
- Действие: Отклонить
- Описание: Упреждающее компенсирующее средство управления для CVE-2025-14847. Блокирует путь эксплуатации утечки кучи встроенного MongoDB на CyberVM.
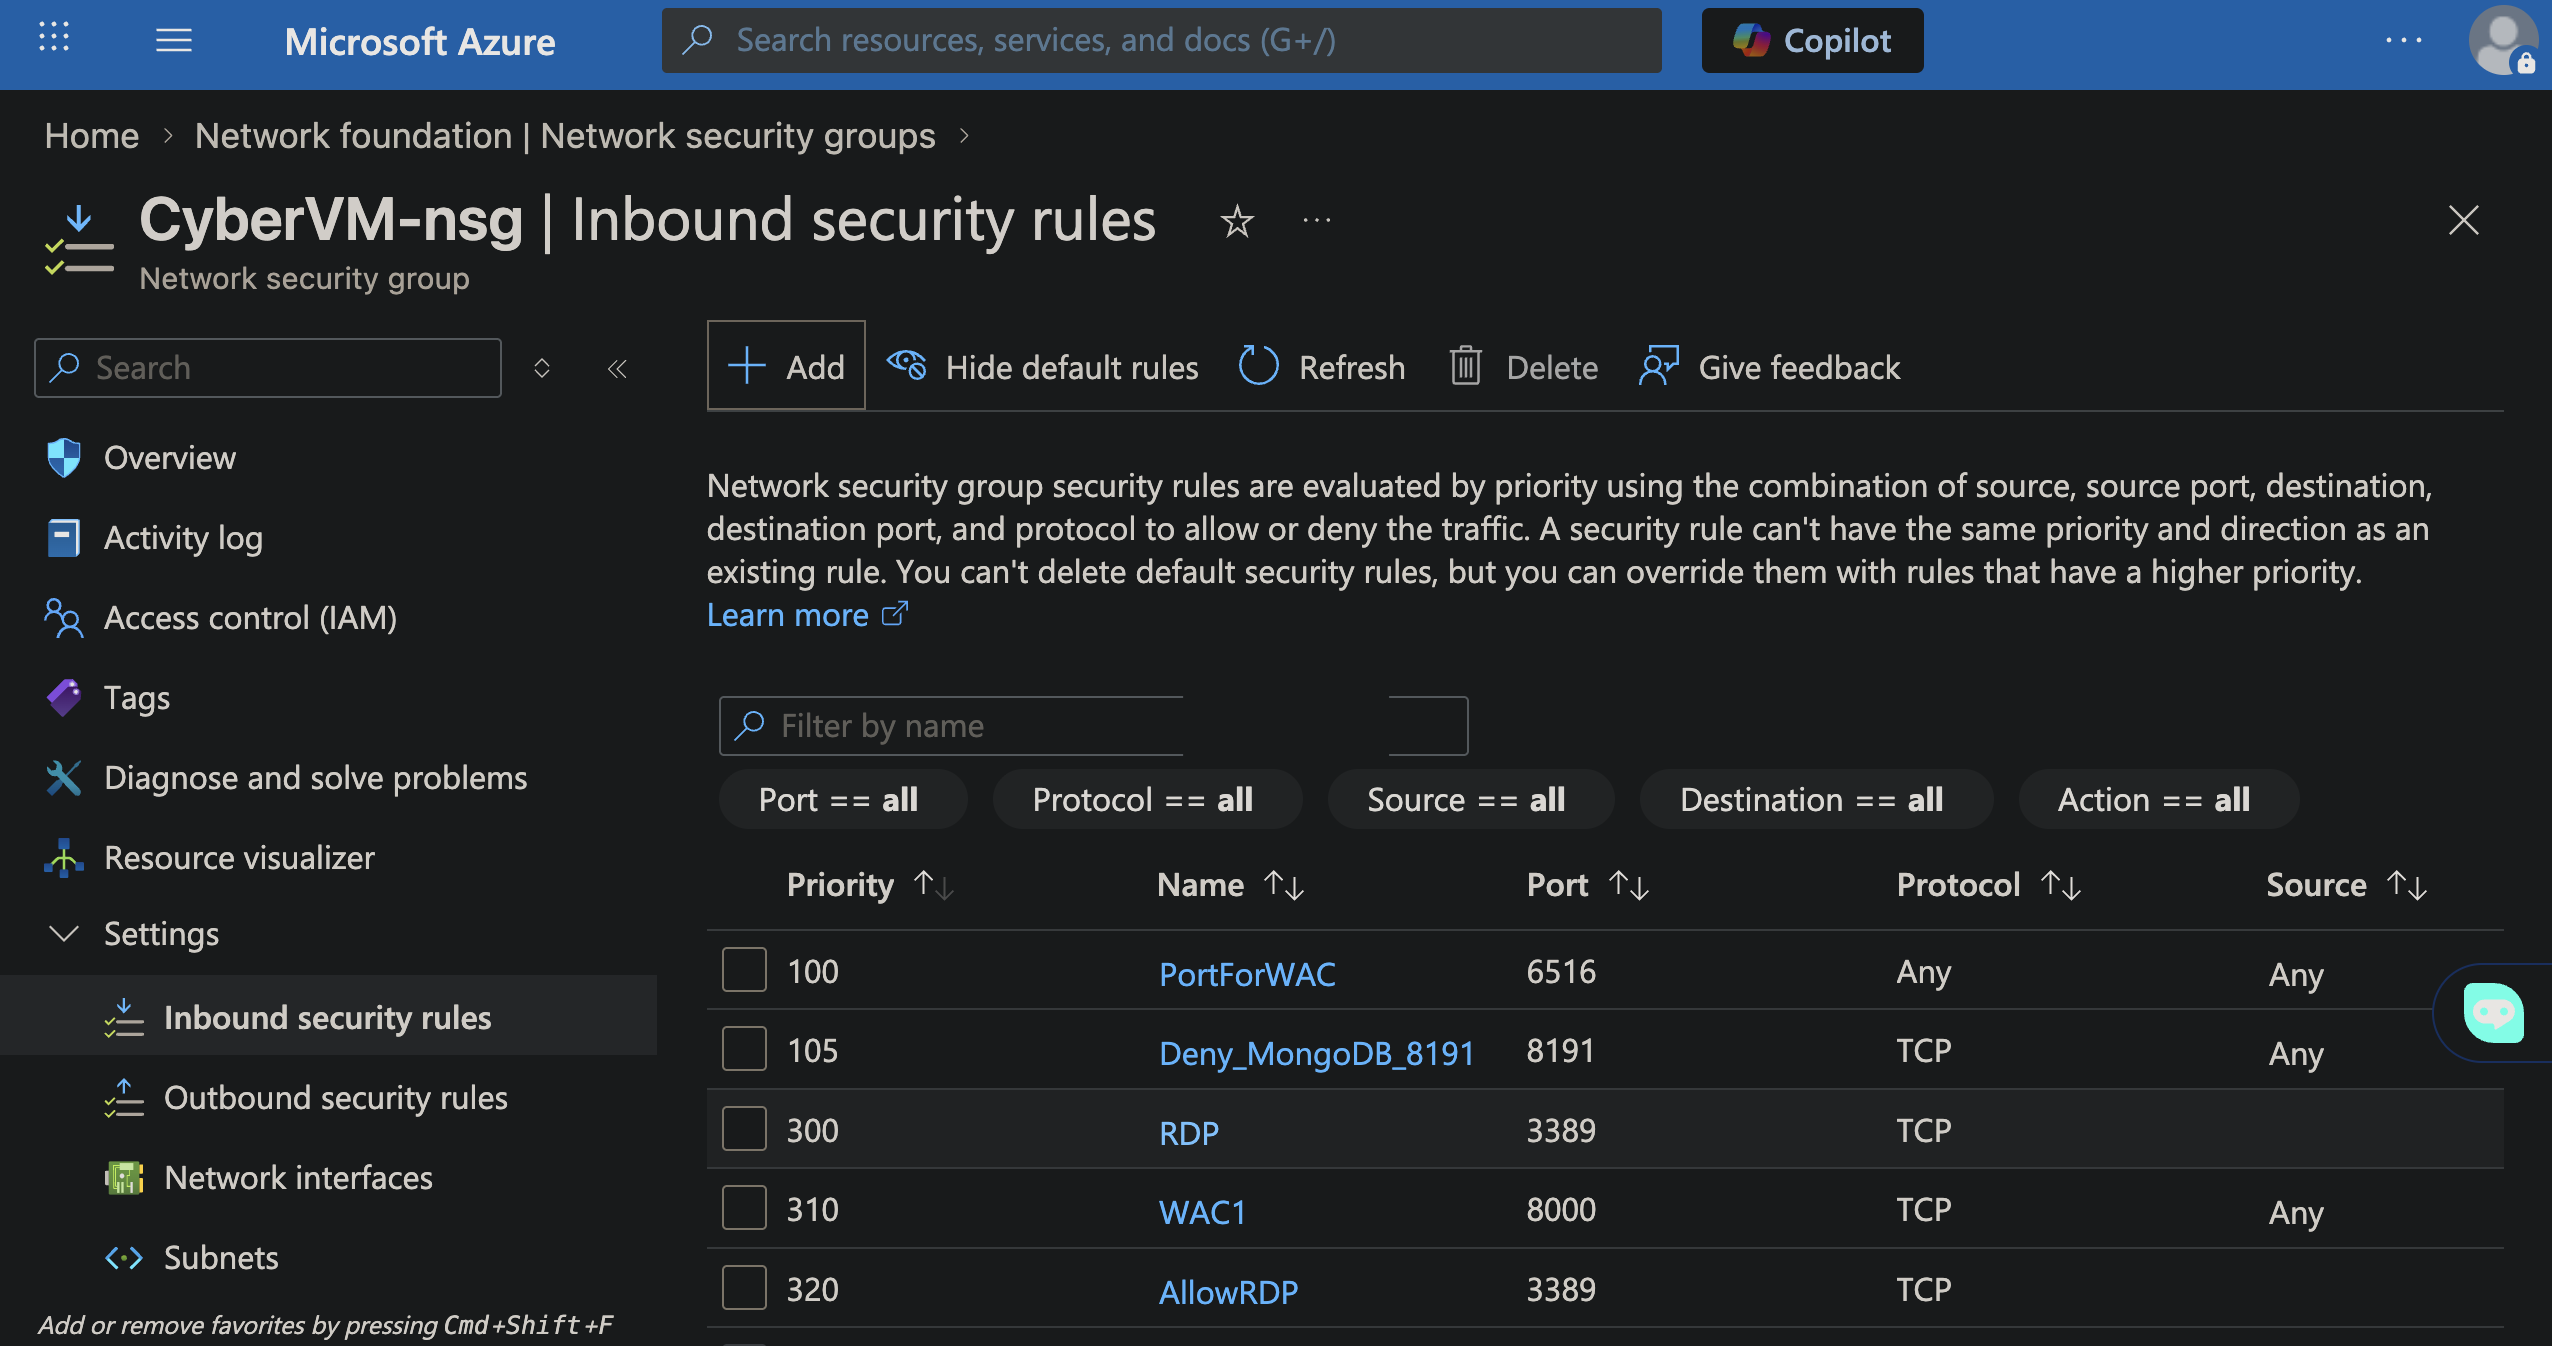 Рисунок 2: Реализация изоляции на уровне хоста через NSG Azure.
4. Проверка и валидация
После устранения было выполнено финальное сканирование для подтверждения сокращения поверхности атаки.
- Статус: Устранено
- Технический результат: Как риск RCE на уровне ОС, так и путь утечки памяти на сетевом уровне были успешно закрыты.
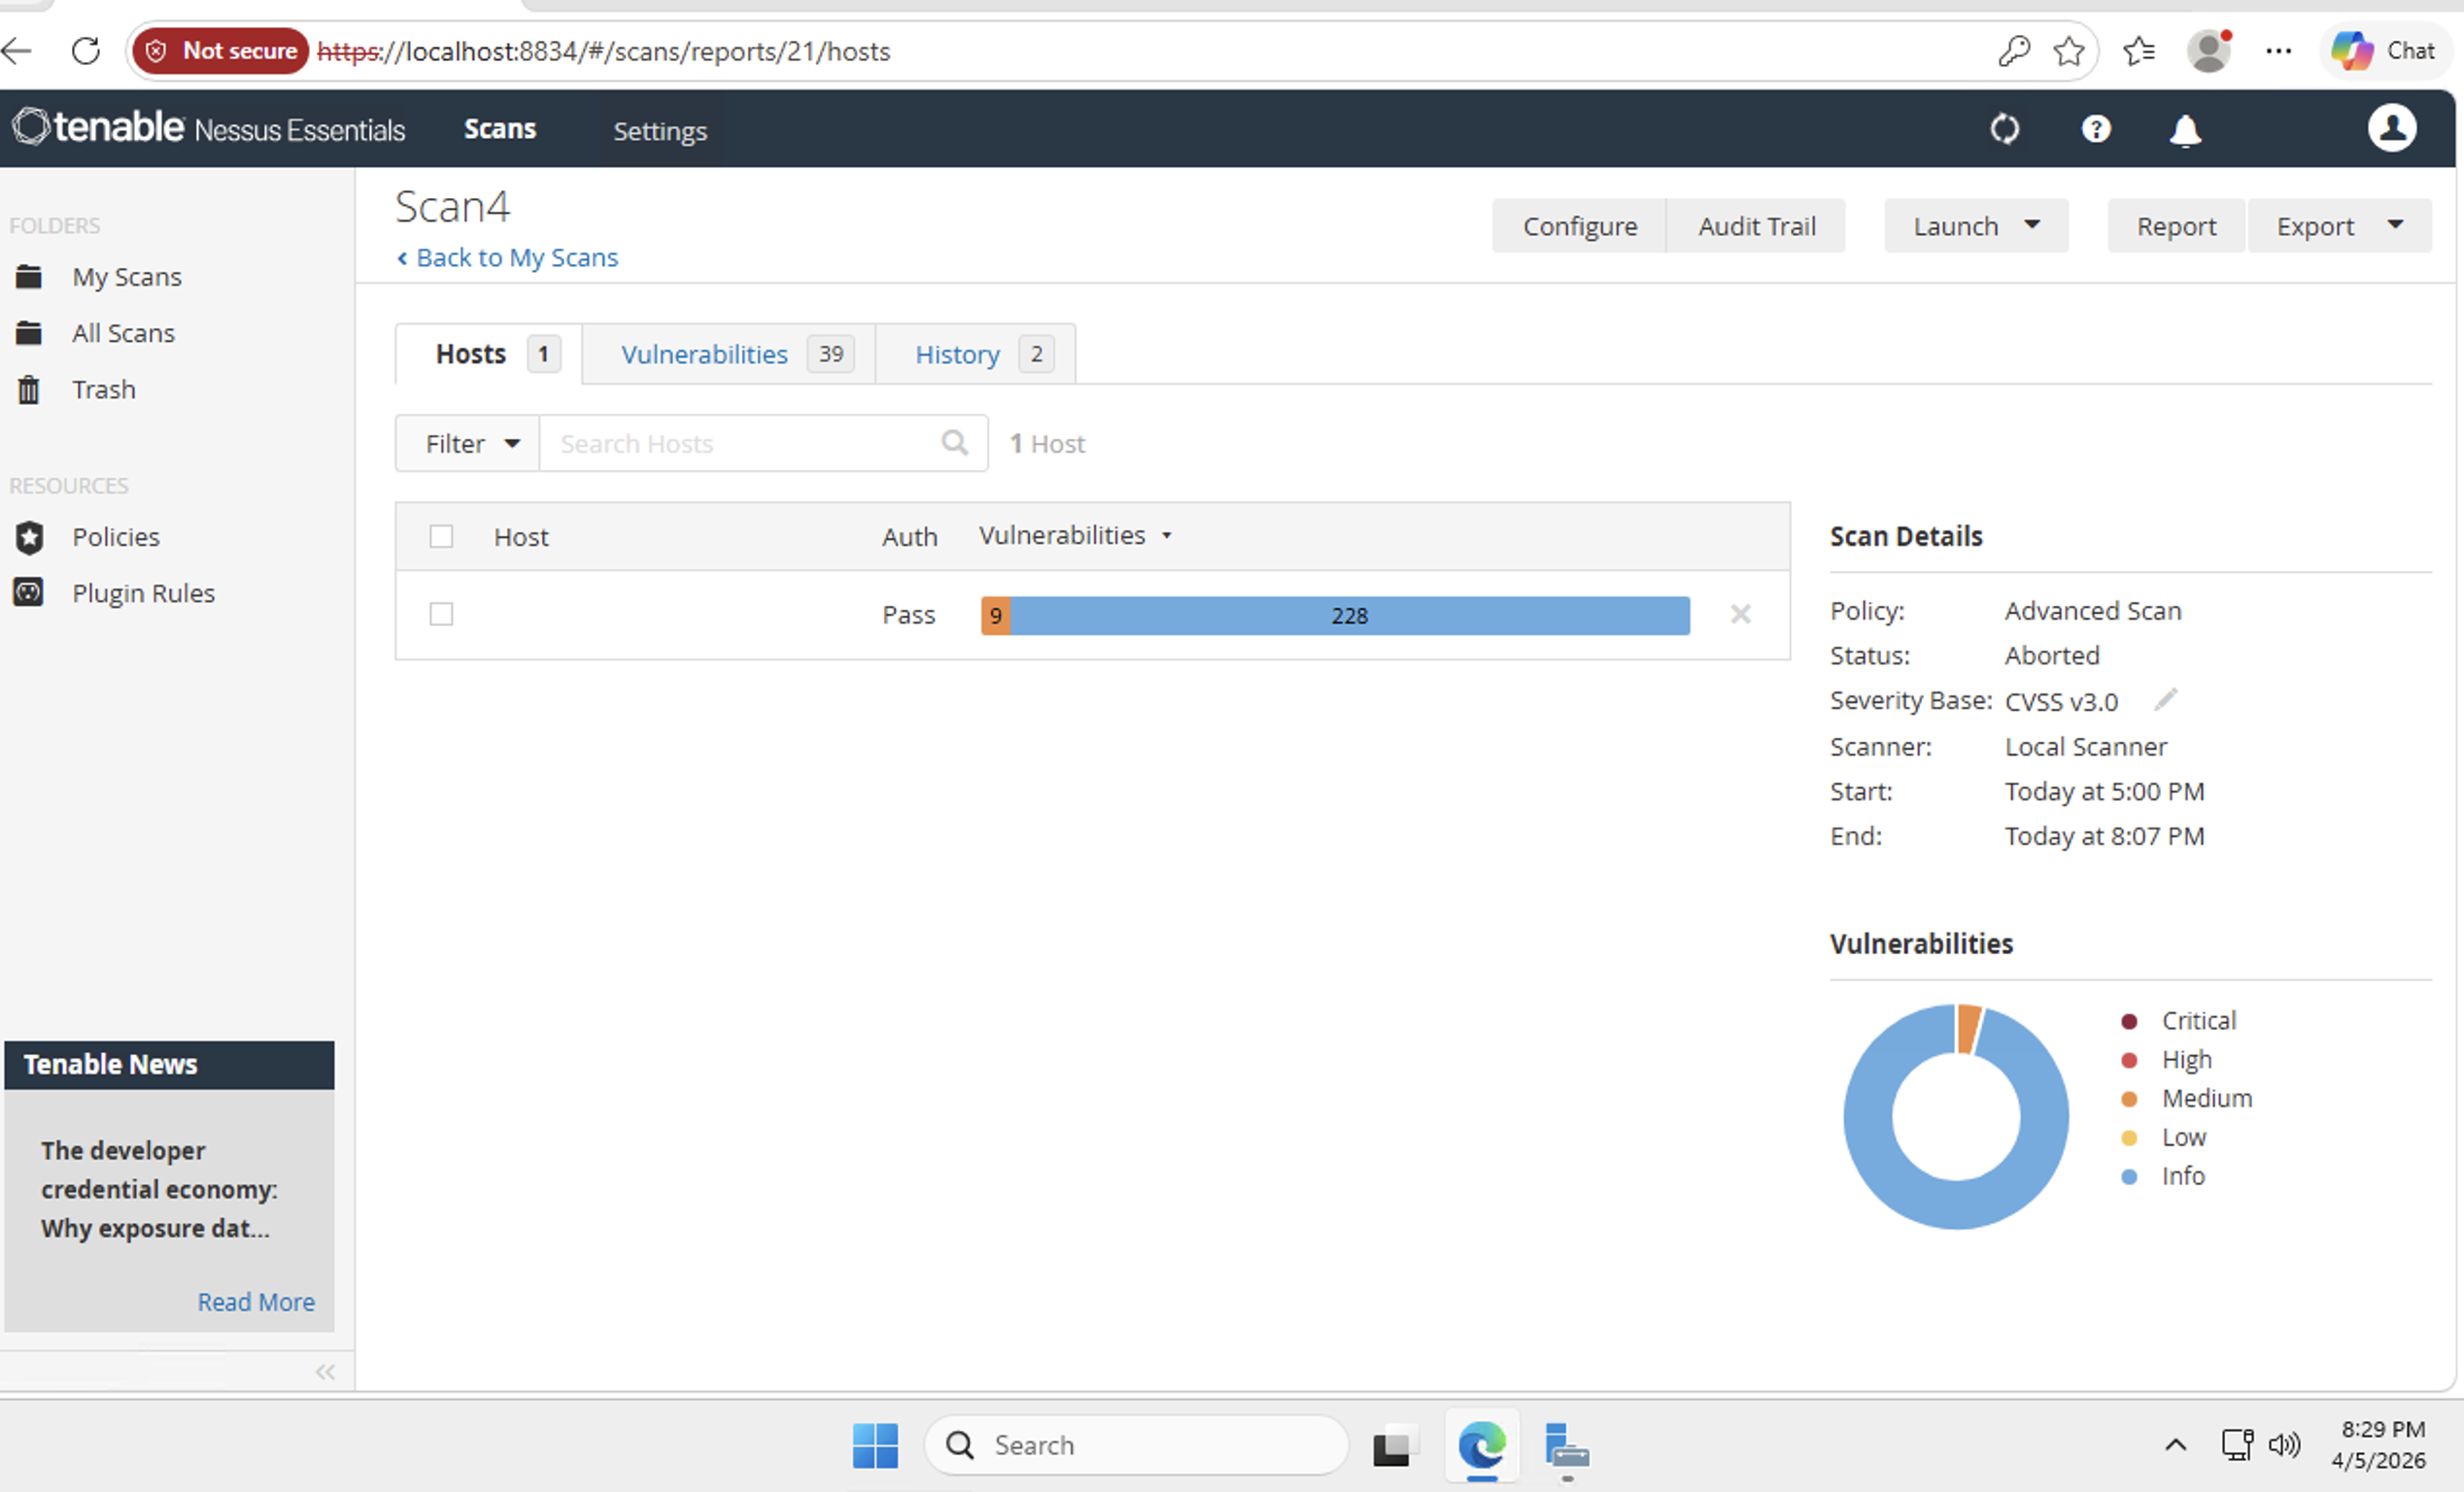 Рисунок 3: Финальное сканирование Nessus, подтверждающее успешное снижение риска.
Продемонстрированные технические навыки
- Управление уязвимостями: Полный цикл от обнаружения до проверки.
- Облачная инфраструктура: Настройка NSG Azure и проектирование корпоративных политик брандмауэра.
- Охота за угрозами (KQL): Разработаны запросы Kusto для мониторинга попыток несанкционированного доступа на запрещенные порты.
- Критическое мышление: Преодоление ограничений инфраструктуры для достижения эффективных результатов безопасности.
 dawnsmithcyber/azure-vulnerability-remediation-project