
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
nextjs-CVE-2025-29927-hunter — Next.js CVE-2025-29927 Охотник | Kitploit
Инструменты/GitHubGitHub/darklotuskdb/nextjs-cve-2025-29927-hunter
РазведкаСканеры уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubdarklotuskdb/nextjs-cve-2025-29927-hunter

nextjs-CVE-2025-29927-hunter

Поделиться

Next.js CVE-2025-29927 Охотник

Репозиторий
221 год назадЕщё не проверено

О программе

Простой инструмент на Python, который автоматизирует поиск в Shodan и фильтрует целевые IP/домены для выявления активов, потенциально уязвимых к CVE-2025-29927 в развертываниях Next.js.

Использование

Извлечение IP и доменов

python3 nextjs-CVE-2025-29927-hunter.py -t target.com

Только извлечение доменов

python3 nextjs-CVE-2025-29927-hunter.py -t target.com -dom

Только извлечение IP

python3 nextjs-CVE-2025-29927-hunter.py -t target.com -ip
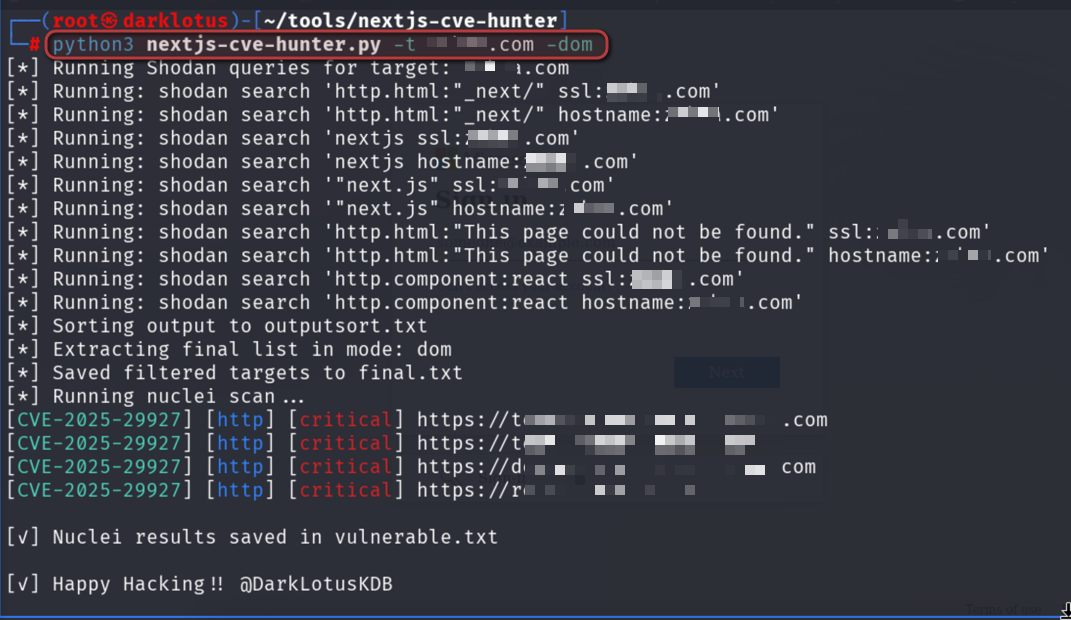
Скриншот

Image

Установка

git clone https://github.com/darklotuskdb/nextjs-CVE-2025-29927-hunter.git && cd nextjs-CVE-2025-29927-hunter && chmod +x *.py && chmod +x *.sh 
./install.sh

Ссылки

  • Next.js и поврежденное промежуточное ПО: артефакт авторизации
  • Проведение должной проверки: анализ обхода промежуточного ПО Next.js (CVE-2025-29927)
  • Я просканировал более 100 000 поддоменов на CVE-2025-29927

Поддержать меня?

BuyMeACoffee Если вам нравится моя работа <3

Обо мне

  • DarkLotus - Исследователь кибербезопасности - DarkLotusKDB

Социальные сети

  • Twitter
  • Medium
  • Linkedin
  • Instagram
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    333
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





