 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
Сканер и эксплуататор уязвимости CISCO CVE-2020-3452

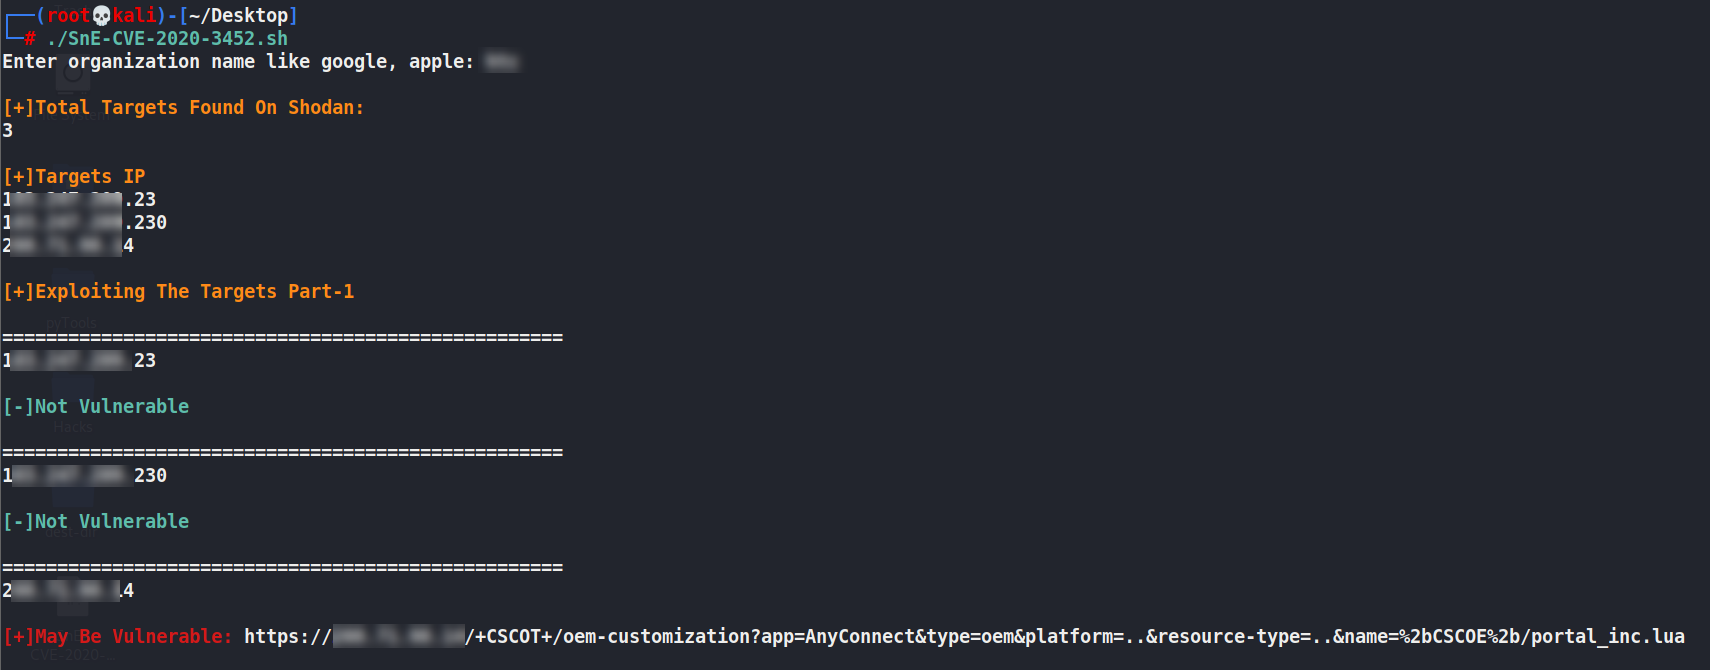
Он сканирует целевые серверы с помощью Shodan, а затем находит уязвимые серверы для CVE-2020-3452 (Cisco Adaptive Security Appliance и FTD — несанкционированное удаленное чтение файлов).
Уязвимость в интерфейсе веб-служб программного обеспечения Cisco Adaptive Security Appliance (ASA) и Cisco Firepower Threat Defense (FTD) может позволить неаутентифицированному удаленному злоумышленнику выполнять обход каталогов и читать конфиденциальные файлы на целевой системе.
Уязвимость вызвана отсутствием должной проверки входных данных URL-адресов в HTTP-запросах, обрабатываемых уязвимым устройством. Злоумышленник может воспользоваться этой уязвимостью, отправив на устройство специально crafted HTTP-запрос, содержащий последовательности символов для обхода каталогов. Успешная эксплуатация может позволить злоумышленнику просматривать произвольные файлы в файловой системе веб-служб на целевом устройстве.
Файловая система веб-служб активируется, когда на устройстве настроены функции WebVPN или AnyConnect. Эта уязвимость не может быть использована для получения доступа к системным файлам ASA или FTD или файлам базовой операционной системы (ОС).
Установите Shodan-Command-Line-Interface
1. pip install -U setuptools
2. easy_install shodan
3. easy_install -U shodan
4. shodan init YOUR_API_KEY
Linux
1. git clone https://github.com/darklotuskdb/CISCO-CVE-2020-3452-Scanner-Exploiter.git
2. cd CISCO-CVE-2020-3452-Scanner-Exploiter/
3. chmod +x SnE-CVE-2020-3452.sh
4. ./SnE-CVE-2020-3452.sh
BuyMeACoffee если вам нравится моя работа
