Отчет об управлении уязвимостями
Подготовлено для: CyberTech Solutions
Подготовлено: Виктория Саймон
Дата: 10 апреля 2024
1. Краткое изложение
В данном отчете представлены результаты комплексной оценки уязвимостей, проведенной в отношении инфраструктуры Linux и веб-приложений CyberTech Solutions с использованием Nessus. Оценка включала:
- Сканирование с учетными данными серверов Linux
- Сканирование уязвимостей веб-приложений
- Настройку автоматической отчетности
- Управление исправлениями с помощью Ansible
Ключевые выводы включают критические уязвимости в Nginx и устаревшие версии OpenSSH. Предоставлены рекомендации по немедленному исправлению и усилению безопасности.
2. Цели лабораторной работы
- Выполнить сканирование с учетными данными на системах Linux.
- Выявить и проанализировать уязвимости веб-приложений.
- Настроить Nessus для автоматической отправки отчетов по электронной почте.
- Устранить уязвимости с помощью Ansible.
- Документировать результаты для рассмотрения заинтересованными сторонами.
3. Используемые инструменты и ресурсы
| Инструмент | Назначение |
|---|
| Nessus | Сканирование уязвимостей и формирование отчетов |
| Ansible | Автоматизированное управление исправлениями |
| Gmail SMTP | Автоматические оповещения по электронной почте |
| OpenSSH | Удаленный доступ к серверам |
| Nginx | Хостинг веб-приложений |
4. Методология
Задача 1: Настройка сканирования с учетными данными
-
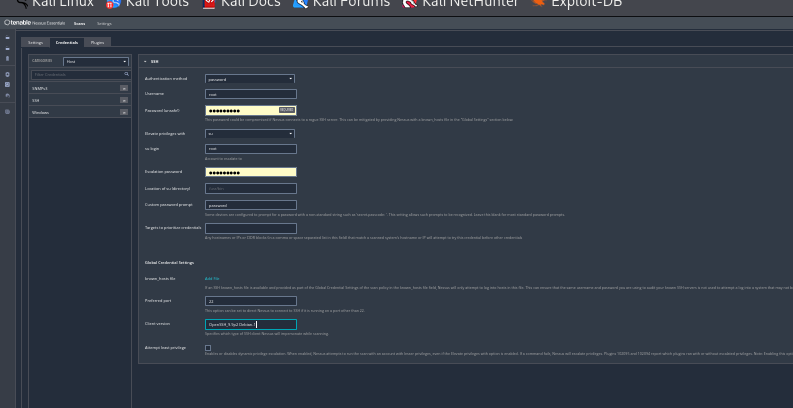
Настройка SSH:
- Установка OpenSSH (
sudo apt install openssh-server).
- Настройка Nessus с учетными данными SSH (пользователь:
root, пароль: kali).
- Включение повышения привилегий через
su.
-
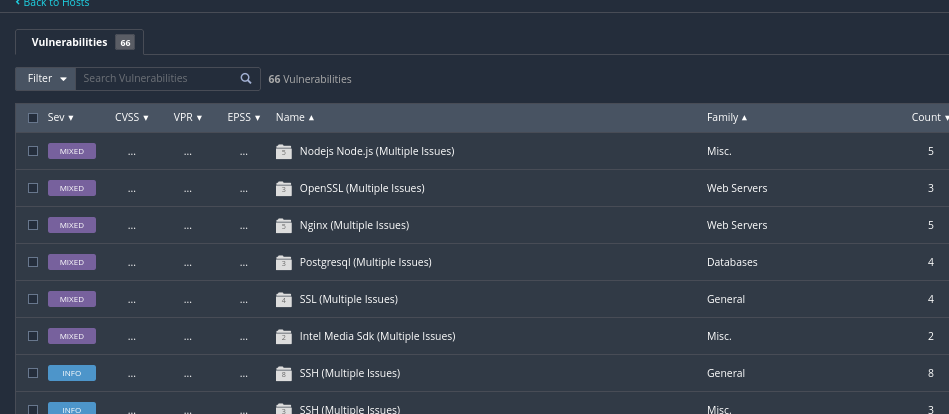
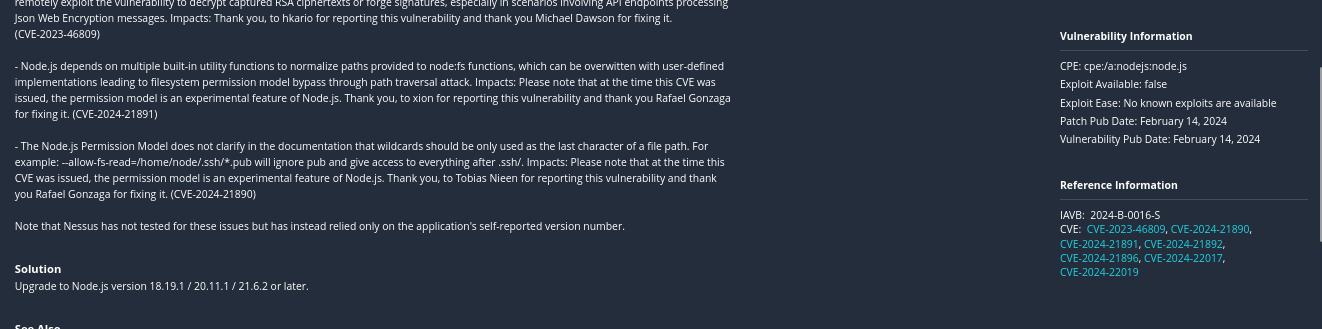
Результаты сканирования:
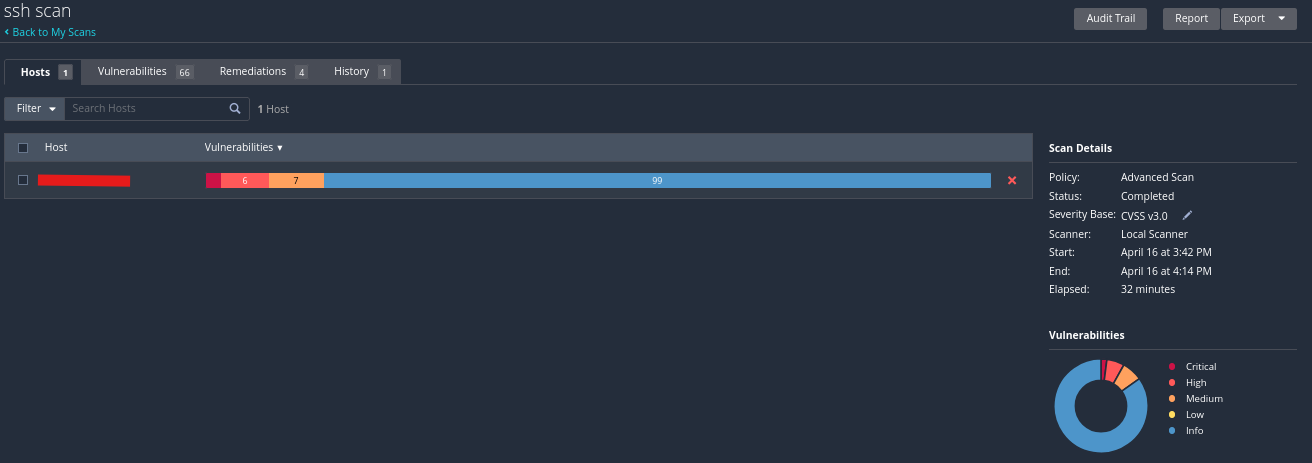
оценка уязвимости SSH после сканирования
РЕКОМЕНДАЦИИ
По итогам сканирования с учетными данными и оценки уязвимостей сервера Linux и размещенных приложений, для улучшения уровня безопасности организации рекомендуются следующие шаги по устранению:
- Исправление систем и программного обеспечения:
• Обновите OpenSSH до последней безопасной версии для устранения известных уязвимостей.
• Примените последние исправления ядра Linux, включая срочные обновления, такие как CVE-2022-0185.
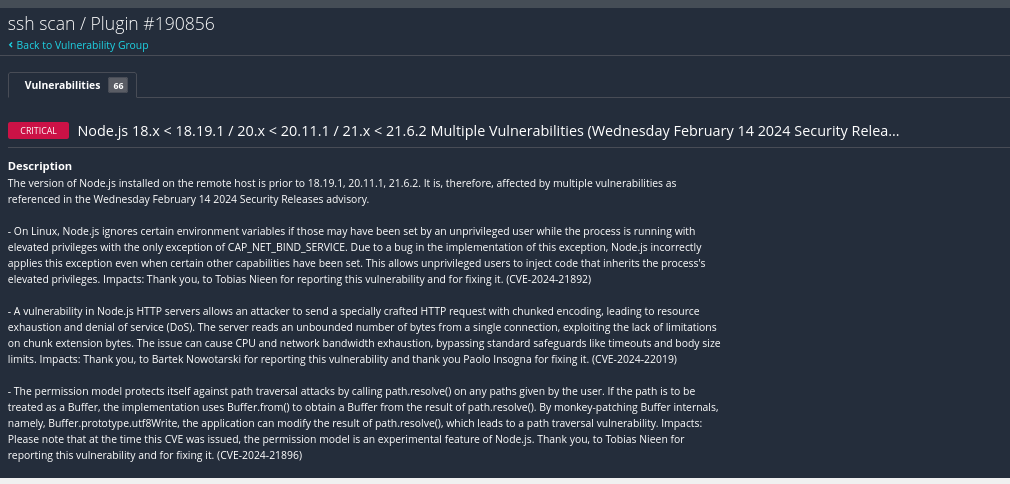
• Обновите Node.js до версии 18.20.1 или новее, чтобы снизить риски, связанные с контрабандой запросов, небезопасной случайностью и уязвимостями управления памятью (например, CVE-2024-27980, CVE-2024-21891, CVE-2024-21892).
• Включите автоматическое обновление исправлений или интегрируйте с централизованной системой управления исправлениями для своевременного применения исправлений безопасности.
- Усиление службы SSH
• Отключите слабые алгоритмы SSH, шифры (например, CBC, Arcfour) и MAC.
• Включите аутентификацию по ключам и отключите вход по паролю, где это возможно.
• Настройте пользовательский порт SSH и ограничьте доступ SSH с помощью правил брандмауэра или TCP wrappers.
• Ограничьте доступ определенными IP-адресами и внедрите двухфакторную аутентификацию (2FA) для удаленных подключений.
- Управление пользователями и доступом
• Отключите вход root через SSH; используйте sudo для повышения привилегий.
• Удалите неиспользуемые или устаревшие учетные записи пользователей и внедрите строгие политики паролей.
• Настройте механизмы блокировки учетных записей для предотвращения атак перебором.
• Проверьте группы пользователей и привилегии, чтобы обеспечить соблюдение принципа минимальных привилегий.
- Усиление хоста и сети
• Отключите неиспользуемые службы и закройте незадействованные порты.
• Используйте инструменты усиления защиты, такие как Lynis, OpenSCAP или CIS Benchmarks, для применения передовых практик.
• Внедрите правила брандмауэра для ограничения сетевого воздействия и предотвращения бокового перемещения.
- Мониторинг, регистрация и обнаружение
• Включите подробное журналирование для SSH, sudo и системных событий.
• Интегрируйте журналы с SIEM-платформой для мониторинга и оповещения в реальном времени.
• Отслеживайте подозрительное поведение и аномальные паттерны доступа.
- Безопасность приложений и зависимостей
• Запустите npm audit или yarn audit для сканирования и исправления зависимостей Node.js.
• Регулярно тестируйте приложения с помощью инструментов динамического и статического анализа (DAST/SAST).
• Используйте веб-брандмауэр (WAF) для блокировки известных веб-атак.
- Резервное копирование и восстановление
• Запланируйте регулярное резервное копирование конфигураций и критических данных.
• Периодически тестируйте процедуры аварийного восстановления и восстановления из резервных копий.
- Осведомленность в области безопасности и управление
• Проводите регулярное обучение по безопасности для системных администраторов и разработчиков.
• Поддерживайте актуальность политик, процедур и документации по безопасности.
• Выполняйте периодические оценки уязвимостей и тесты на проникновение для упреждающего реагирования.
Задача 2: Сканирование веб-приложений
- Уязвимости Nginx:
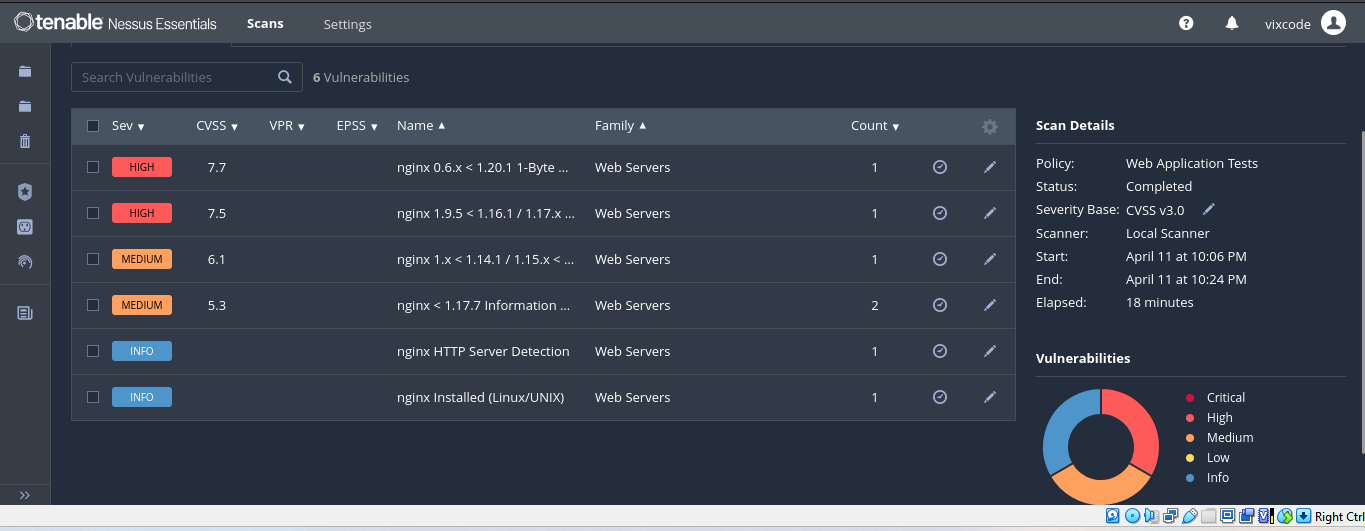
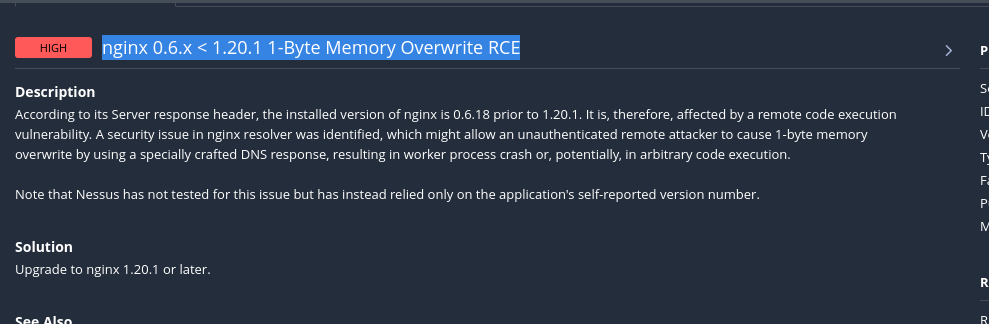
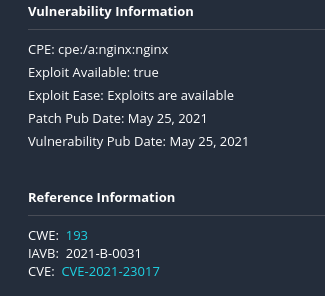
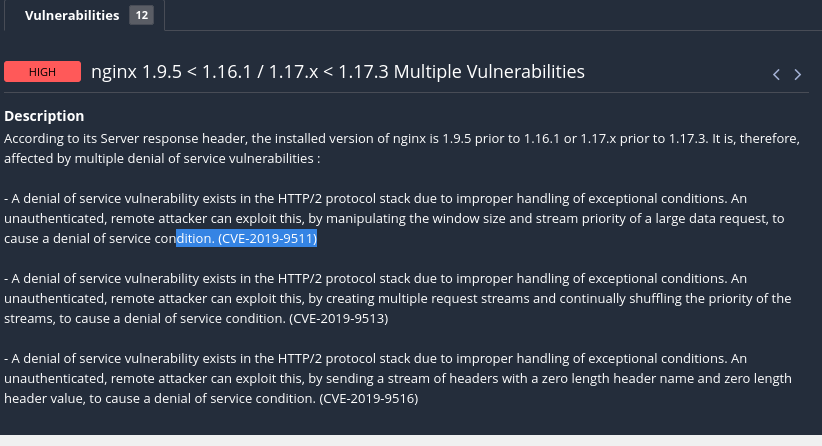
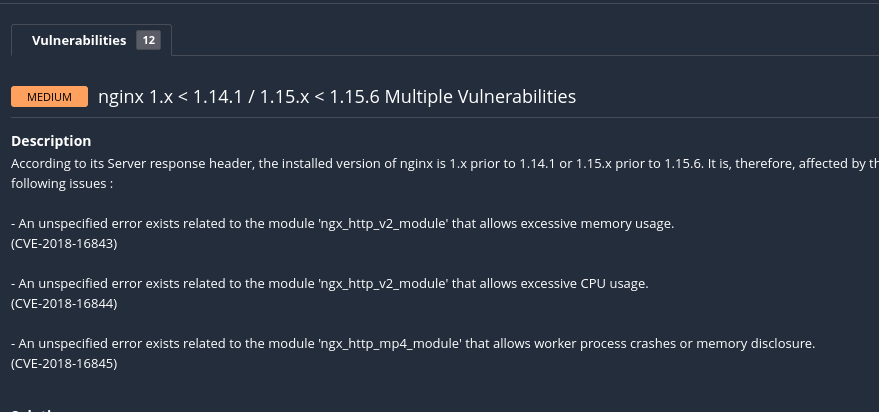
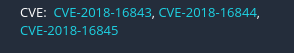
- Анализ уязвимостей:
- Легкость эксплуатации: Низкая сложность (доступны публичные эксплойты).
- Даты исправления:
- CVE-2021-23017: Исправлено в июне 2021 г.
- CVE-2022-41741: Исправлено в октябре 2022 г.
Задача 3: Автоматическая отправка отчетов по электронной почте
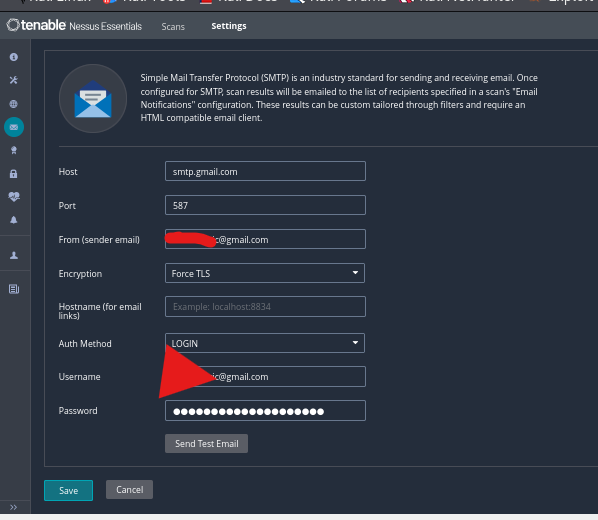
 cybervixy/vulnerability-management

