
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-34835-Black-box-Analysis — Анализ безопасности методом черного ящика (DAST) CVE-2026-34835 с акцентом на методологию внешней валидации, наблюдаемое поведение, влияние на безопасность и рекомендации по защите. | Kitploit
Инструменты/GitHubGitHub/cyber-note/cve-2026-34835-black-box-analysis
Сканеры веб-уязвимостейАнализ уязвимостейВеб-безопасностьТестирование на ПроникновениеОбучение и ОбразованиеАнализ DNS
GitHubcyber-note/cve-2026-34835-black-box-analysis

CVE-2026-34835-Black-box-Analysis

Анализ безопасности методом черного ящика (DAST) CVE-2026-34835 с акцентом на методологию внешней валидации, наблюдаемое поведение, влияние на безопасность и рекомендации по защите.

Репозиторий
6153 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Этот репозиторий предоставляет анализ безопасности методом чёрного ящика уязвимости CVE-2026-34835 с точки зрения внешнего пентестера.

Цель состоит не в обратной разработке уязвимости, а в документировании того, как специалист по безопасности может выявить, подтвердить и оценить её влияние в ходе авторизованной оценки.

Анализ методом чёрного ящика CVE-2026-34835 (Обход заголовка Host в Rack)

DAST Black-box CVE Analysis

Взгляд на CVE-2026-34835 с позиции динамического тестирования безопасности приложений (DAST) — уязвимости обхода валидации средней степени серьёзности.

В этом отчёте рассматривается, как ошибка проявляется с точки зрения внешнего тестирования методом чёрного ящика, с акцентом исключительно на наблюдаемое поведение и аномалии ответа приложения.
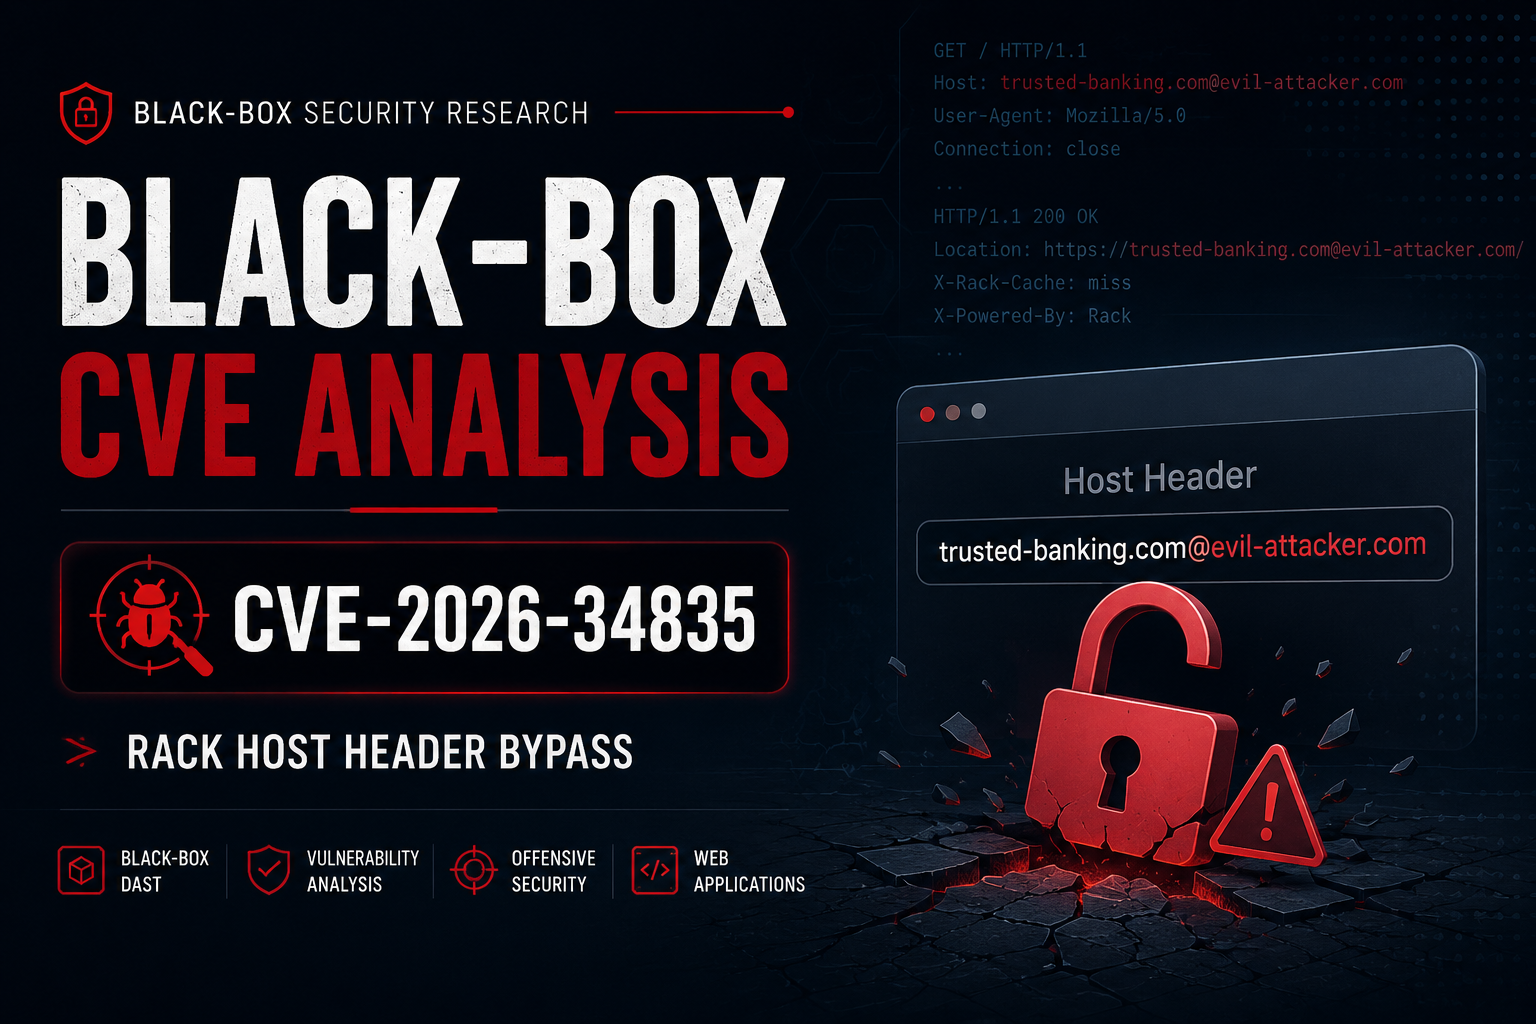

CVE-2026-34835

📌 Обзор уязвимости

  • CVE ID: CVE-2026-34835
  • Компонент: Логика обработки Rack::Request
  • Типы уязвимости:
    • CWE-20 (Некорректная проверка входных данных)
    • CWE-1286 (Некорректная проверка синтаксической корректности входных данных)
  • Оценка CVSS: 4.8 (Средняя)
  • Затронутые версии: 3.0.0.beta1 до < 3.1.21 и 3.2.0 до < 3.2.6
  • Рекомендованные исправленные версии: 3.1.21 и 3.2.6

🔍 Краткое описание уязвимости

Согласно публичному бюллетеню безопасности, затронутые версии Rack могут некорректно обрабатывать определённые искажённые значения заголовка Host, что приводит к неожиданному поведению приложения. Данный анализ не опирается на обзор исходного кода и основан исключительно на общедоступных бюллетенях и наблюдаемом поведении приложения.

Если приложение полагается на решения, основанные на доверии к заголовку Host, оно может вести себя неожиданно при принятии искажённых значений. Когда нижележащие элементы управления приложения или слои маршрутизации на фронтальной стороне используют методы частичной проверки строк — например, проверку префиксов или суффиксов — такой ослабленный механизм валидации может позволить искажённым входным данным обойти предполагаемую логику обработки.


🗺️ Методология анализа методом чёрного ящика

Следующий рабочий процесс иллюстрирует конвейер воспроизведения анализа с внешней точки зрения:

Пассивное снятие отпечатков (попытка идентифицировать нижележащую инфраструктуру, когда это возможно)
      │
      ▼
Манипуляция заголовком Host (внедрение искажённых вариаций через перехватывающий прокси)
      │
      ▼
Наблюдение различий в ответах (анализ кодов состояния и поведения заголовков)
      │
      ▼
Проверка поведения приложения (определение того, принимаются ли искажённые значения)
      │
      ▼
Оценка потенциального влияния на безопасность (отображение последствий для бизнес-логики)

🎯 Тестирование методом чёрного ящика и иллюстративный пример тестирования

С точки зрения тестирования методом чёрного ящика аудитор может оценить, уязвима ли цель, манипулируя заголовком Host с помощью перехватывающего прокси (например, Burp Suite Repeater) и наблюдая, продолжает ли сервер обработку запроса вместо того, чтобы отклонить его с HTTP 400 Bad Request.

Гипотетический пример: Несоответствие при проверке префикса

Рассмотрим гипотетический сценарий, когда внешнее периметральное правило ограничивает трафик или предоставляет определённый доступ на основе доверенного строкового формата:

  • Предполагаемая логика: Система обрабатывает запросы, соответствующие определённому условию префикса (например, trusted-banking.com).

Во время оценки аудитор может использовать управляющие символы полномочий (например, @), чтобы поместить доверенную строку в начало заголовка, одновременно изменяя общую структуру:

GET / HTTP/1.1
Host: [email protected]
User-Agent: Mozilla/5.0
Connection: close
  • Ожидаемое поведение в уязвимых развёртываниях: Сервер может продолжить обработку искажённого запроса вместо немедленного отклонения с HTTP 400 Bad Request.
  • Возможные последствия для безопасности: Поскольку искажённое значение принимается, любой нижележащий маршрутизатор или фильтр приложения, проверяющий указанный префикс, может оценить входные данные некорректно, что потенциально приводит к обходу проверки входных данных.

🔍 Индикаторы потенциальной уязвимости

Во время динамического анализа обращайте внимание на следующее возможное поведение при вводе искажённых значений Host:

  • Заголовок Host отражается в редиректах: Проверьте, совпадают ли заголовки location с внедрёнными строками.
  • Абсолютные URL, сгенерированные из Host: Ищите внедрённые компоненты внутри встроенных ссылок или определений ресурсов в теле ответа.
  • Различные ответы для искажённого Host: Отслеживайте, меняется ли состояние или обработка ошибок между стандартными и внедрёнными заголовками.
  • Аномалии кэша: Наблюдайте, кэшируются ли искажённые ответы вышележащими слоями.
  • Неожиданная маршрутизация виртуальных хостов: Проверьте, обслуживает ли приложение неожиданные конечные точки при обработке манипулированных заголовков.

⚠️ Потенциальное влияние на безопасность

Хотя данное несоответствие валидации само по себе не предоставляет возможности прямого выполнения команд, оно служит критическим катализатором для вторичных атак с высоким воздействием:

  1. Отравление заголовка Host: Принуждение системы генерировать ссылки или пути ресурсов приложения, отражающие входные данные атакующего.
  2. Отравление веб-кэша: Обман вышележащих слоёв кэширования (например, CDN или обратных прокси) с целью сохранения и распространения аномального ответа последующим пользователям.
  3. Непреднамеренное поведение маршрутизации: Содействие непреднамеренному поведению маршрутизации, когда конфигурации сетевой инфраструктуры сильно полагаются на сырые значения Host.

📝 Заметки пентестера

  • Возможности пассивного снятия отпечатков: При наличии наблюдаемых индикаторов (заголовки, такие как X-Rack-Cache, собственные структуры cookie или определённые форматы трассировки стека) пассивное снятие отпечатков может помочь идентифицировать развёртывания на основе Rack.
  • Проверка обработки ошибок: Отслеживайте, возвращают ли варианты инъекции HTTP 400 Bad Request или продолжают обработку.
  • Тестирование вариаций параметров: Фаззите заголовок Host с несколькими управляющими символами (@, /, ?, #), чтобы увидеть, как инфраструктура обрабатывает граничные значения.
  • Наблюдение за поведением редиректов: Анализируйте, отражают ли заголовки location или абсолютные пути в теле ответа искажённые строки.
  • Просмотр поведения кэша: Проверьте наличие заголовков X-Cache, чтобы оценить, кэшируются ли аномальные строки Host вышележащими прокси.

📋 Контрольный список тестирования методом чёрного ящика

  • Попробуйте пассивное снятие отпечатков фреймворка.
  • Захватите базовый запрос.
  • Внедрите искажённые заголовки Host.
  • Сравните базовый ответ и ответы с манипулированными данными.
  • Отметьте редиректы и генерацию абсолютных URL.
  • Проверьте заголовки, связанные с кэшем.
  • Задокументируйте различия в поведении.
  • Оцените потенциальное влияние на безопасность.

📅 Временная шкала уязвимости

Скачать инструмент