
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
redxor — Обнаружение C2 Linux-вредоноса RedXOR - демонстрация | Kitploit

Инструменты/GitHubGitHub/corelight/redxor
Оборонительные ИнструментыАнализ вредоносных программРазведка угрозОбнаружение ВторженийОбучение и ОбразованиеЛаборатории и Практика
GitHubcorelight/redxor

redxor

Обнаружение C2 Linux-вредоноса RedXOR - демонстрация

Репозиторий
33375 лет назадЕщё не проверено
Поделиться

Linux Malware C2 'RedXOR' - пример обнаружения

Этот пакет служит демонстрацией того, как Zeek можно использовать для обнаружения Linux-бэкдора "redXOR" с помощью методов, основанных на состоянии.

Ссылки:

  • Блог Corelight
  • https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

Обнаружение угроз на более низком уровне, чем традиционные IOC (например, C2-IP-адреса, домены и URI), обеспечивает более надежное обнаружение. Это важно, потому что любые изменения этих традиционных факторов (домена/IP/URI и т.д.) зачастую легко вносятся злоумышленником, и в результате простое обнаружение на основе IOC перестает работать. Еще одно преимущество использования логики обнаружения на основе более низкоуровневого поведения (как в этом пакете) заключается в том, что она значительно менее подвержена ложным срабатываниям.

Логика обнаружения, используемая в этой демонстрации, заключается в поиске последовательного шаблона Cookie-транзакций. Это требует подхода с сохранением состояния — что идеально подходит для событийно-ориентированного движка обнаружения Zeek.

Существуют и другие способы обнаружения этого вредоносного ПО с помощью Zeek. Этот скрипт подготовлен как обучающая демонстрация одного из таких методов, выбранного потому, что он показывает, как сохранение состояния в Zeek можно использовать довольно интуитивно понятным и практичным способом для обнаружения современных C2-вредоносов.
Благодарность Intezer за их исследование RedXOR; обратитесь к этой статье за низкоуровневым описанием вредоносной программы. https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

Скрипт был подготовлен на основе абстракции реального pcap-файла, который нельзя было распространять в исходном формате из-за содержащейся в нем конфиденциальной информации. Эта абстракция была подготовлена исследовательской командой Intezer и передана Corelight Labs для написания этой демонстрации.

Красные маркеры на следующей диаграмме показывают логику обнаружения на основе состояния, используемую скриптом, на высоком уровне. Кроме того, сам скрипт содержит множество комментариев, описывающих причины и логику, стоящую за некоторыми более техническими аспектами.
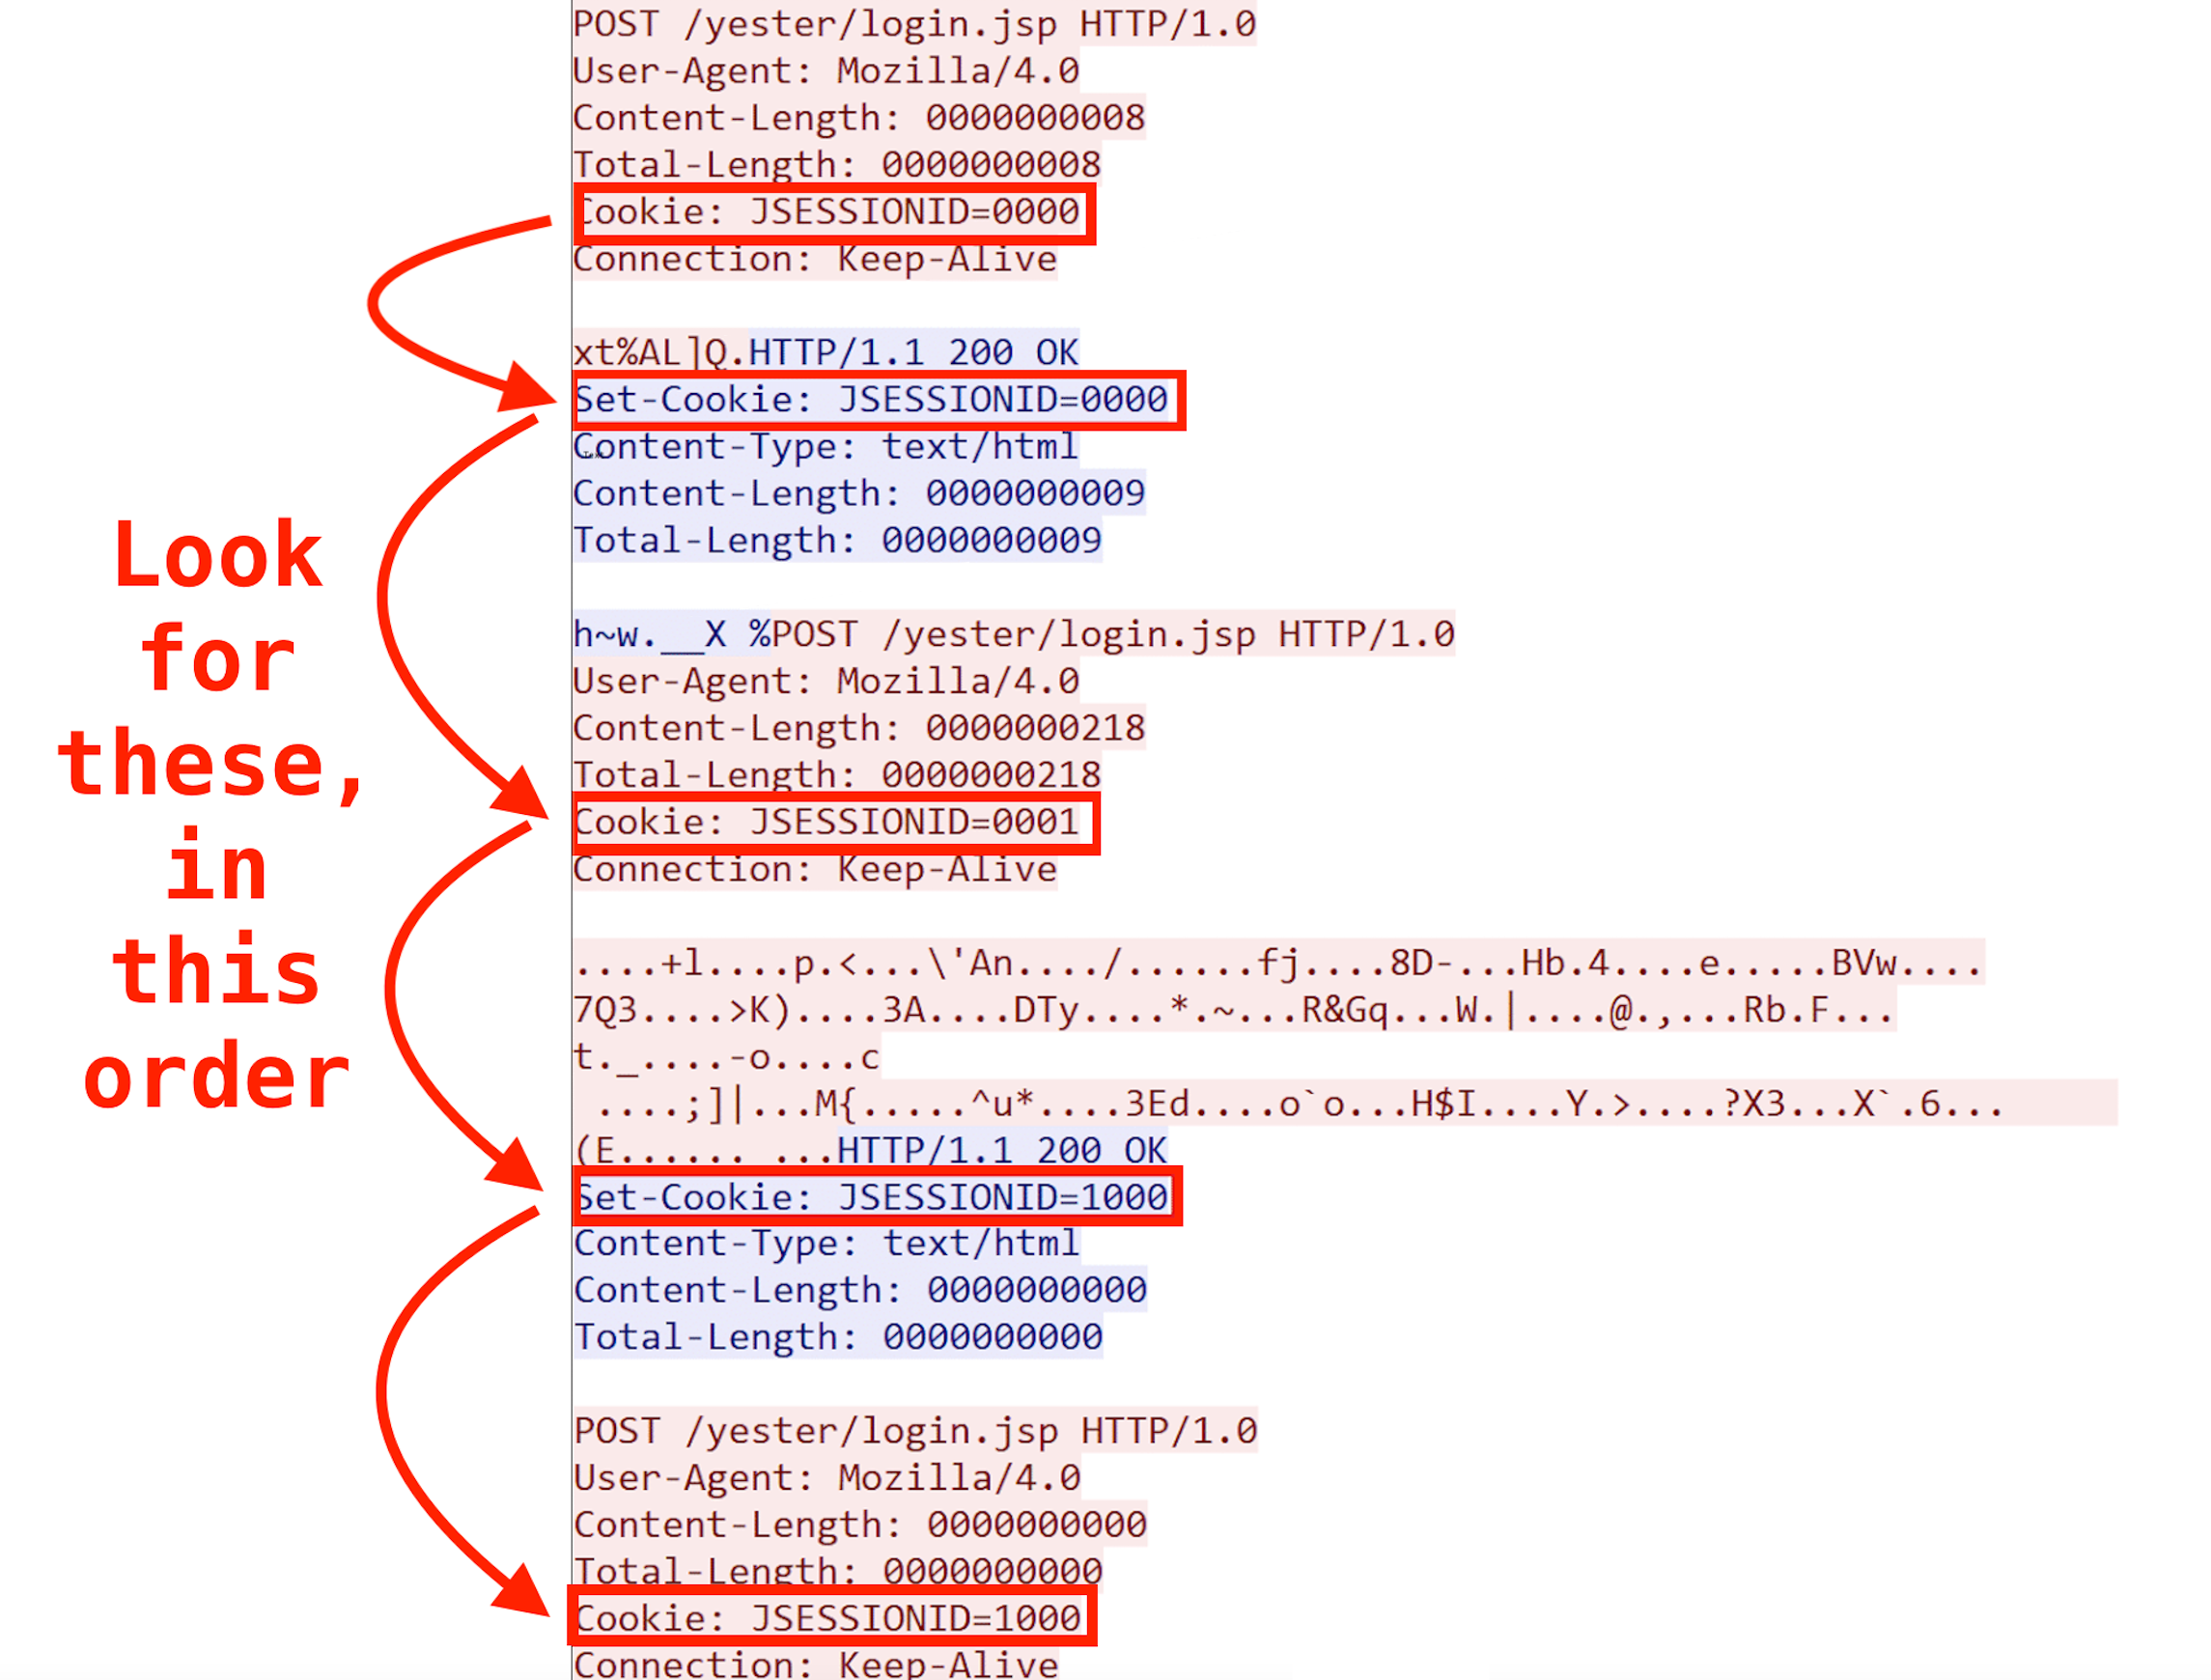
alt text
(Источник исходного скриншота Wireshark: Intezer)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





