 corelight/hassh
Определение отпечатков SSH-клиентов и серверов.


ПРИМЕЧАНИЕ: Этот репозиторий Corelight создан для активной поддержки по запросу Salesforce, чей оригинальный репозиторий больше не поддерживается.
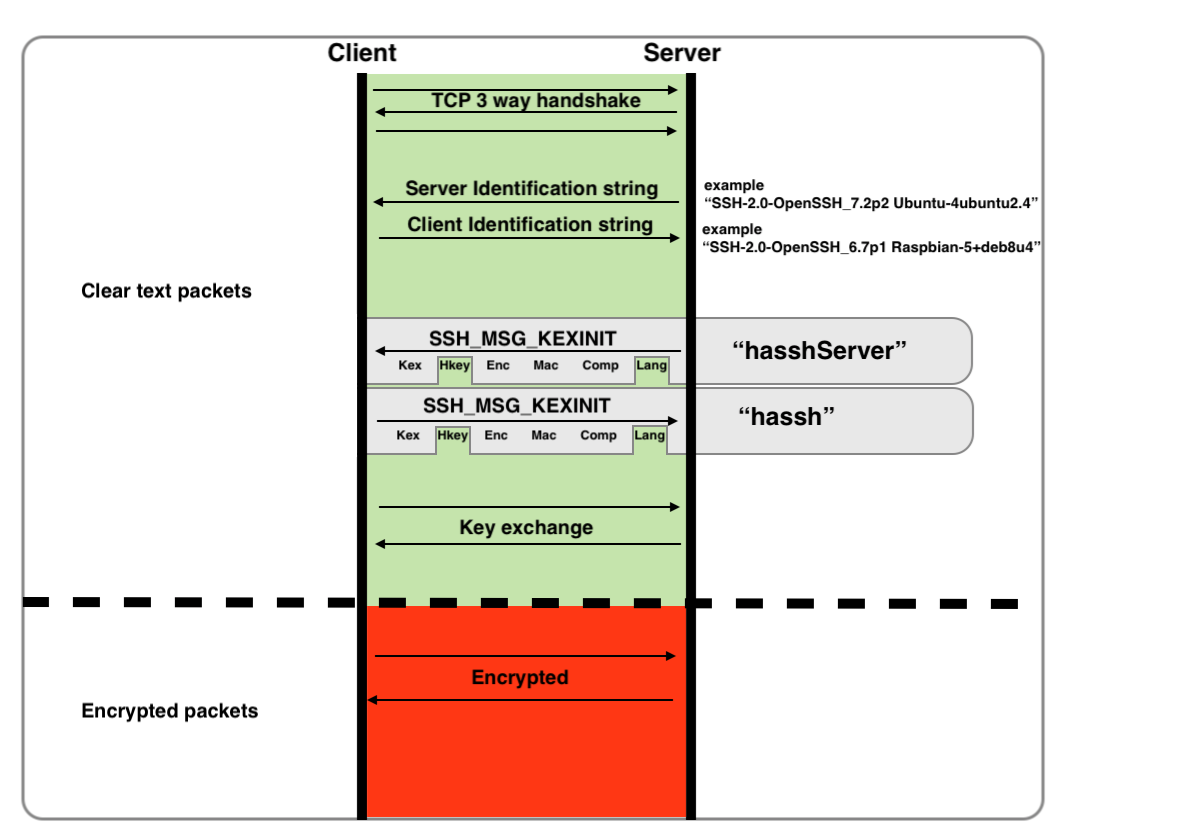
«HASSH» — это стандарт сетевого профилирования, который можно использовать для идентификации конкретных реализаций SSH-клиентов и серверов. Отпечатки легко сохранять, искать и распространять в виде MD5-отпечатка.

«hassh» и «hasshServer» — это MD5-хеши, построенные из определённого набора алгоритмов, поддерживаемых различными SSH-клиентами и серверными приложениями. Эти алгоритмы передаются после начального тройного рукопожатия TCP в виде незашифрованных пакетов, известных как сообщения "SSH_MSG_KEXINIT", и являются неотъемлемой частью установления финального зашифрованного SSH-канала. Наличие и порядок этих алгоритмов могут быть достаточно уникальными, чтобы использоваться в качестве отпечатка для идентификации базового клиентского или серверного приложения либо уникальной реализации, независимо от вышестоящих кажущихся идентификаторов, таких как строки "Client" или "Server".
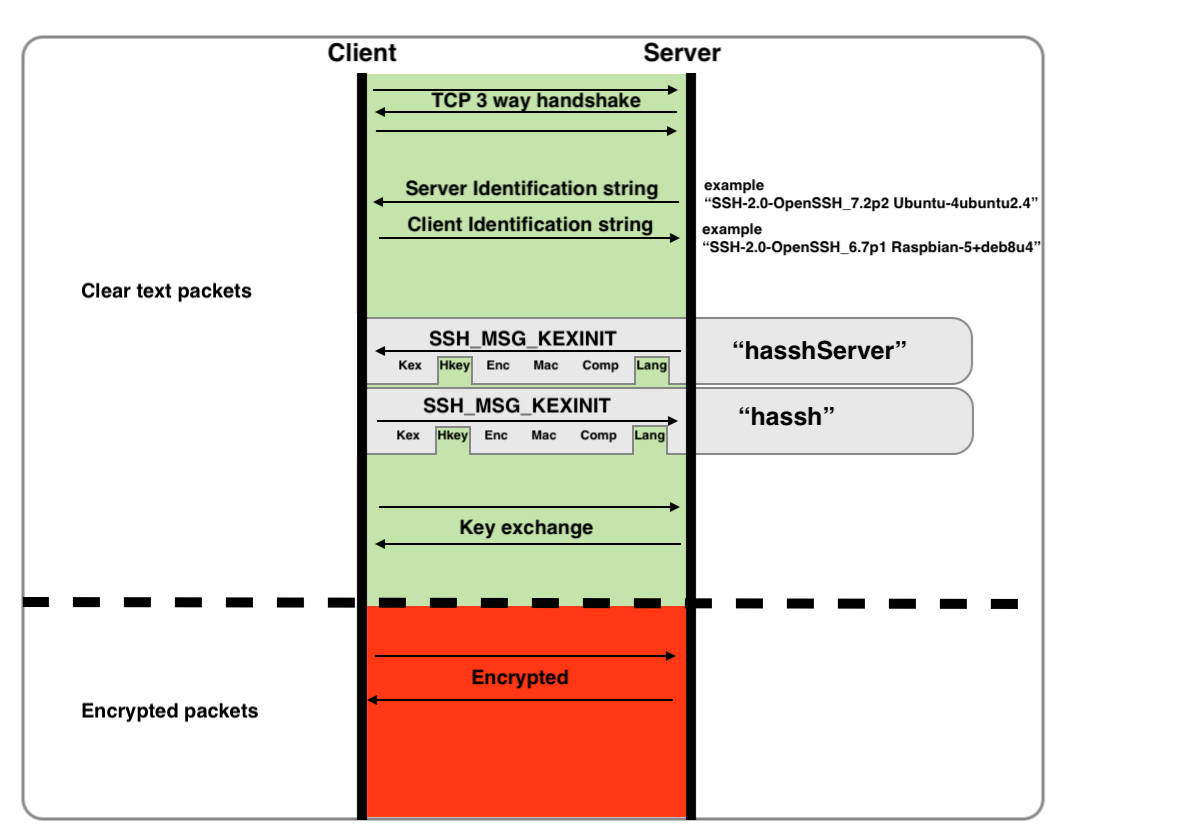
Для SFTP-клиента "Cyberduck" SSH-2.0-Cyberduck/6.7.1.28683 (Mac OS X/10.13.6) (x86_64) набор поддерживаемых алгоритмов выглядит следующим образом:
| Функция | Алгоритмы, видимые в пакетах SSH_MSG_KEXINIT |
|---|---|
| Методы обмена ключами | [email protected],diffie-hellman-group-exchange-sha256,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256,diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1,diffie-hellman-group14-sha1,diffie-hellman-group14-sha256,diffie-hellman-group15-sha512,diffie-hellman-group16-sha512,diffie-hellman-group17-sha512,diffie-hellman-group18-sha512,[email protected],diffie-hellman-group15-sha256,[email protected],[email protected],diffie-hellman-group16-sha256,[email protected],[email protected],[email protected] |
| Шифрование | aes128-cbc,aes128-ctr,aes192-cbc,aes192-ctr,aes256-cbc,aes256-ctr,blowfish-cbc,blowfish-ctr,cast128-cbc,cast128-ctr,idea-cbc,idea-ctr,serpent128-cbc,serpent128-ctr,serpent192-cbc,serpent192-ctr,serpent256-cbc,serpent256-ctr,3des-cbc,3des-ctr,twofish128-cbc,twofish128-ctr,twofish192-cbc,twofish192-ctr,twofish256-cbc,twofish256-ctr,twofish-cbc,arcfour,arcfour128,arcfour256 |
| Аутентификация сообщений | hmac-sha1,hmac-sha1-96,hmac-md5,hmac-md5-96,hmac-sha2-256,hmac-sha2-512 |
| Сжатие | [email protected],zlib,none |
Конкатенация этих алгоритмов с разделителем ";" даёт hasshAlgorithms, что полезно для детального анализа.
[email protected],diffie-hellman-group-exchange-sha256,ecdh-sha2-nistp521,ecdh-sha2-nistp384,ecdh-sha2-nistp256,diffie-hellman-group-exchange-sha1,diffie-hellman-group1-sha1,diffie-hellman-group14-sha1,diffie-hellman-group14-sha256,diffie-hellman-group15-sha512,diffie-hellman-group16-sha512,diffie-hellman-group17-sha512,diffie-hellman-group18-sha512,[email protected],diffie-hellman-group15-sha256,[email protected],[email protected],diffie-hellman-group16-sha256,[email protected],[email protected],[email protected];aes128-cbc,aes128-ctr,aes192-cbc,aes192-ctr,aes256-cbc,aes256-ctr,blowfish-cbc,blowfish-ctr,cast128-cbc,cast128-ctr,idea-cbc,idea-ctr,serpent128-cbc,serpent128-ctr,serpent192-cbc,serpent192-ctr,serpent256-cbc,serpent256-ctr,3des-cbc,3des-ctr,twofish128-cbc,twofish128-ctr,twofish192-cbc,twofish192-ctr,twofish256-cbc,twofish256-ctr,twofish-cbc,arcfour,arcfour128,arcfour256;hmac-sha1,hmac-sha1-96,hmac-md5,hmac-md5-96,hmac-sha2-256,hmac-sha2-512;[email protected],zlib,none
Наконец, hassh — это просто MD5 от hasshAlgorithms, используемый для хранения, поиска и обмена. Ниже приведены некоторые примеры:
de30354b88bae4c2810426614e1b6976  Powershell Renci.SshNet.SshClient.0.0.1 (used by Empire exploit modules)
fafc45381bfde997b6305c4e1600f1bf  Ruby/Net::SSH_5.0.2 x86_64-linux (used by Metasploit exploit modules)
b5752e36ba6c5979a575e43178908adf  Python Paramiko_2.4.1 (used by Metasploit exploit modules)
16f898dd8ed8279e1055350b4e20666c  Dropbear_2012.55 (used in IOT embedded systems)
8a8ae540028bf433cd68356c1b9e8d5b  CyberDuck Version 6.7.1 (28683)
06046964c022c6407d15a27b12a6a4fb  OpenSSH_7.7p1 Ubuntu-4
Для стандартного SSH-сервера SSH-2.0-OpenSSH_5.3 набор поддерживаемых алгоритмов выглядит следующим образом:
