Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CorelightForSecOps — Парсер Chronicle для CORELIGHT и связанной информации. | Kitploit

Инструменты/GitHubGitHub/corelight/corelightforsecops
Оборонительные ИнструментыСетевая безопасностьБезопасность облачных средУтилиты и фреймворкиОбнаружение ВторженийАнализ Журналов
GitHubcorelight/corelightforsecops

CorelightForSecOps

Парсер Chronicle для CORELIGHT и связанной информации.

Репозиторий
541038 дней назадЕщё не проверено
Поделиться

Сбор журналов Corelight Sensor

В этом документе описано, как можно собирать журналы Corelight Sensor, настроив Corelight Sensor и пересыльщик Chronicle. В этом документе также перечислены поддерживаемые типы журналов и поддерживаемые версии Corelight.

Дополнительные сведения см. в разделе Приём данных в Chronicle.

Перед началом работы

  • Проверьте версию Corelight Sensor. Парсер Corelight Google SecOps был разработан для версии 27.13 и более ранних. В более поздних версиях Corelight Sensor могут быть дополнительные журналы, которые парсер не распознает, и для таких журналов может выполняться ограниченный разбор полей или он может отсутствовать вовсе. Однако содержимое журналов по-прежнему будет доступно в формате необработанного журнала в Google SecOps.
  • Убедитесь, что все системы в архитектуре развёртывания настроены на часовой пояс UTC.

Методы развёртывания и приёма журналов

На следующей схеме архитектуры развёртывания показано, как Corelight Sensor настроен для отправки журналов в Google Security Operations с использованием двух различных архитектур приёма. Важно отметить, что развёртывание у каждого клиента может отличаться от этой схемы и быть более сложным.

Метка приёма определяет парсер, который нормализует необработанные данные журналов в структурированный формат UDM. Информация в этом документе относится к парсеру с меткой приёма CORELIGHT.
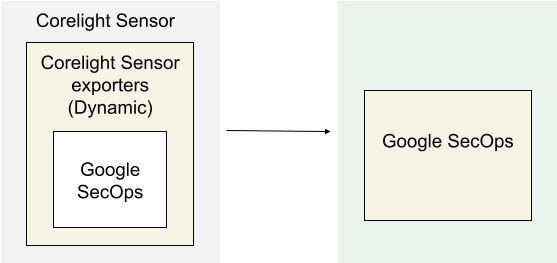
Приём журналов в Google SecOps с помощью экспортёров Corelight

Архитектура развёртывания

На схеме архитектуры показаны следующие компоненты:

  • Corelight Sensor: система, на которой работает Corelight Sensor .

  • Экспортёры Corelight Sensor: экспортёр Corelight Sensor собирает данные журналов с сенсора и пересылает их в Google Security Operations.

  • Google Security Operations: Google Security Operations хранит и анализирует журналы от Corelight Sensor.

Настройка экспортёра Google SecOps в Corelight

Используйте веб-интерфейс Sensor или Fleet Manager для настройки экспортёра Google SecOps. В этой конфигурации используются учётные данные API вашего экземпляра Google SecOps для установления защищённого соединения.

  1. Войдите в веб-интерфейс Fleet Manager или Sensor Corelight Sensor с правами администратора.

  2. Перейдите в область настройки экспортёра:

    • Fleet Manager: перейдите в раздел Policies, выберите политику и нажмите вкладку Export.
    • Отдельный сенсор: перейдите в раздел Configuration | Export | Export Configuration.
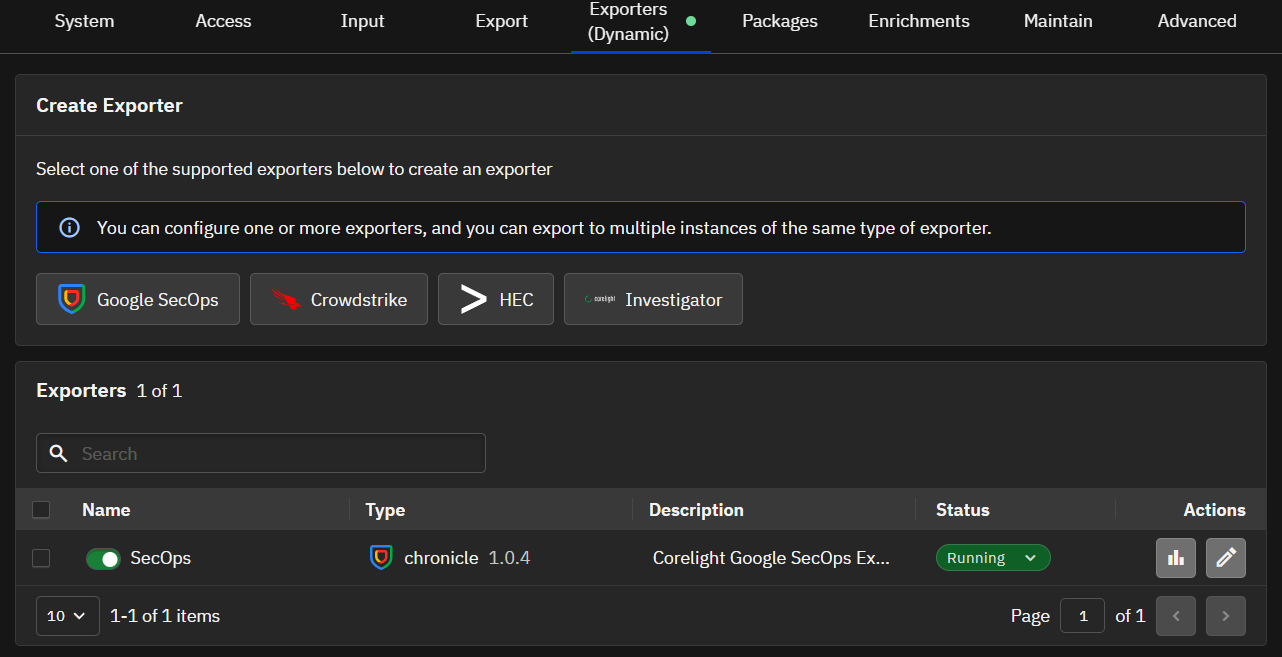
  3. В разделе Create Exporter нажмите Google SecOps.
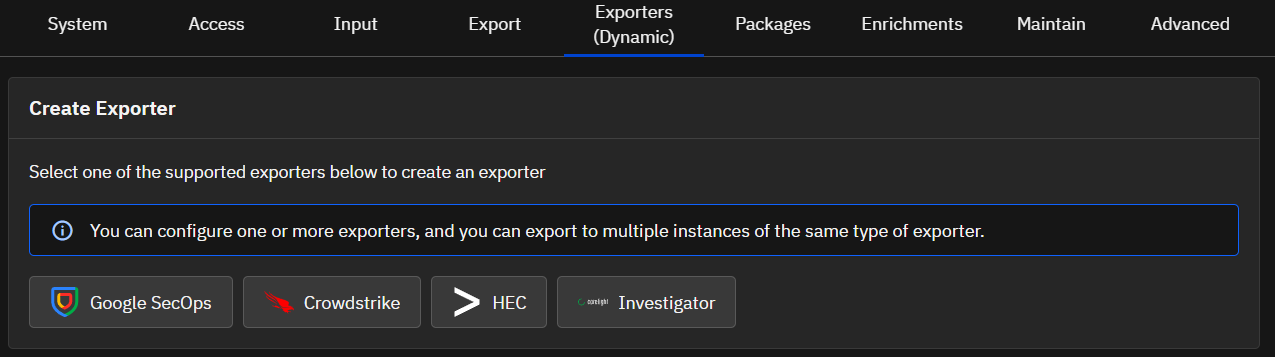
Архитектура развёртывания

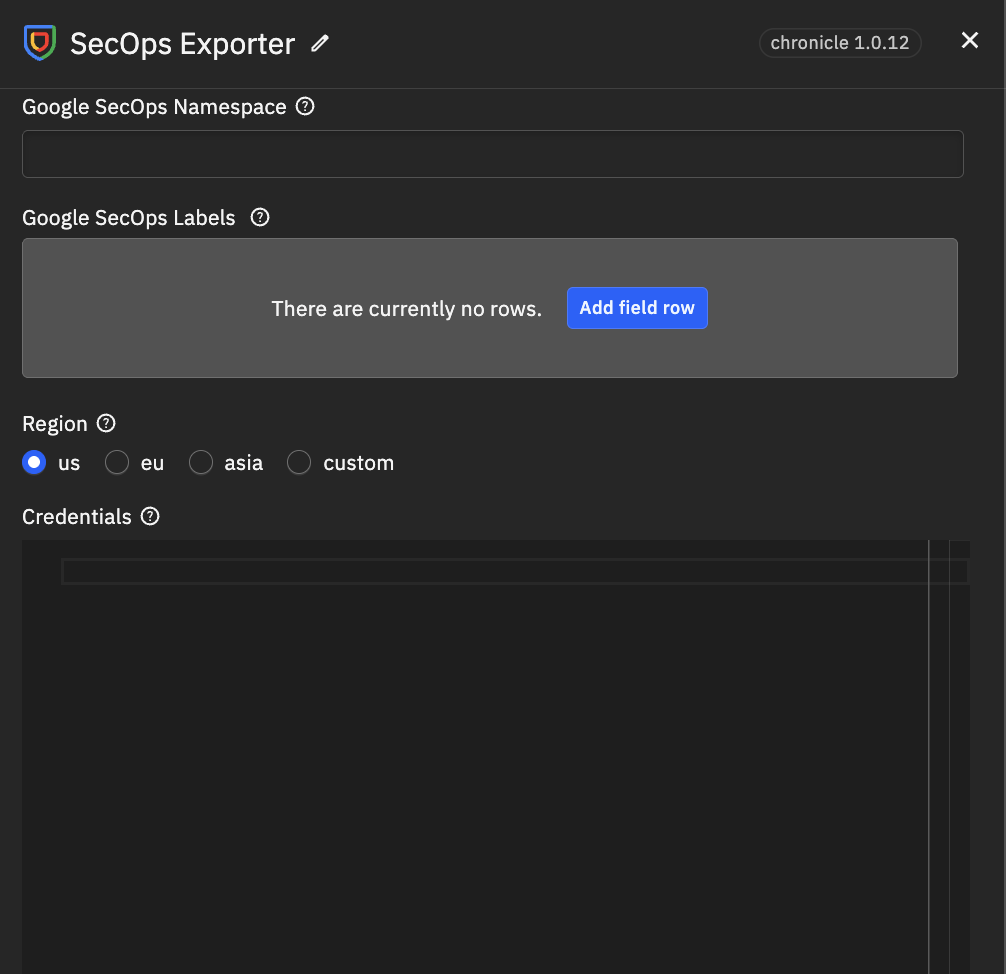
  1. Настройте следующие входные параметры:
  • Name*: уникальное имя для этого экземпляра экспортёра (например, SecOps).
  • Google SecOps Customer ID*: ваш уникальный идентификатор клиента, предоставленный Google.
  • Google SecOps Namespace: логическое пространство имён для журналов вашего сенсора в Google SecOps.
  • Credentials*: учётные данные сервисной учётной записи Google SecOps (JSON). (Вставьте полное содержимое JSON).
  • Google SecOps Labels: настроенные пользователем метки для идентификации домена данных.
  • Region*: название региона GCP, используемого Google SecOps.
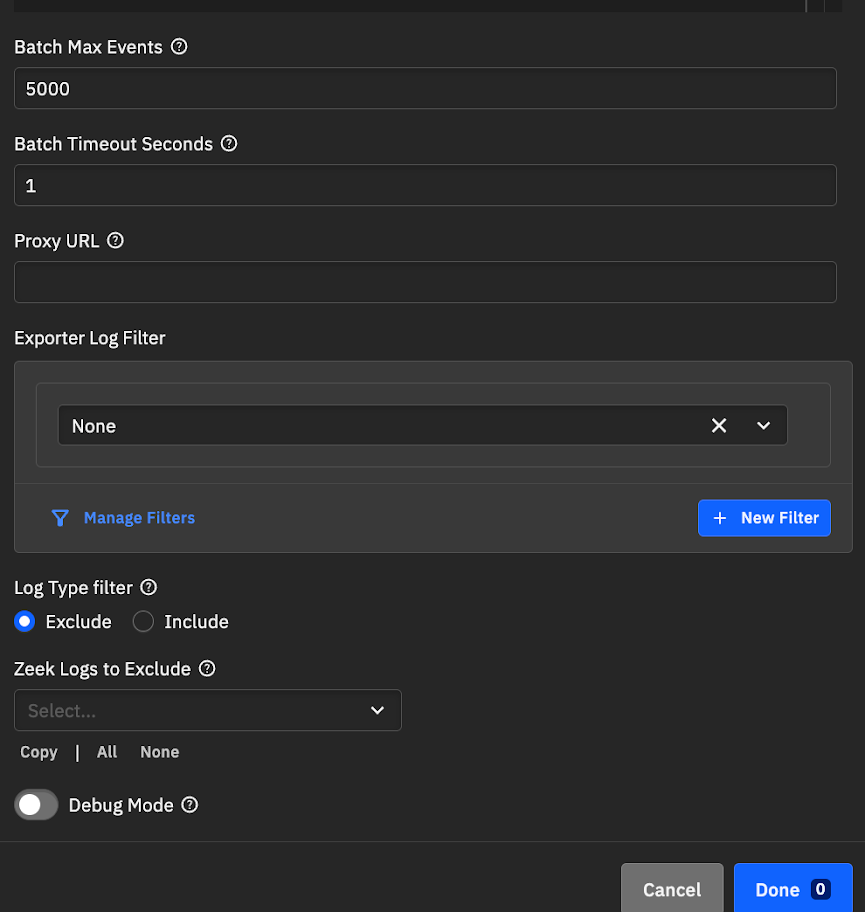
  • Batch Max Events: максимальный размер пакета.
  • Batch Timeout Seconds: максимальное время существования пакета.
  • Proxy URL: URL сетевого прокси, если требуется.
  • Exporter Log Filter: выберите фильтр для применения к этому экземпляру экспортёра.
  • Log Type Filter: включите или исключите определённые файлы журналов по имени.
    • Exclude: удаляет указанные журналы. Новые типы журналов (например, из пакетов) по-прежнему будут экспортироваться.
    • Include: экспортирует только указанные журналы. Новые типы журналов НЕ будут экспортироваться, если не добавлены вручную.

Архитектура развёртывания Архитектура развёртывания

  1. Нажмите Done.

Схема развёртывания

  1. Нажмите Apply Changes.

Приём журналов в Google SecOps с помощью форвардера

Схема развёртывания

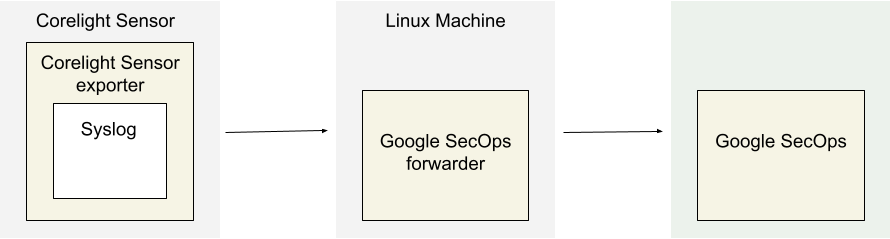
На схеме архитектуры показаны следующие компоненты:

  • Датчик Corelight: Система, на которой работает датчик Corelight.

  • Экспортёр датчика Corelight: Экспортёр датчика Corelight собирает данные журналов с датчика и пересылает их в форвардер Google Security Operations.

  • Форвардер Google Security Operations: Форвардер Google Security Operations — это лёгкий программный компонент, развёртываемый в сети заказчика и поддерживающий syslog. Форвардер Google Security Operations пересылает журналы в Google Security Operations.

  • Google Security Operations: Google Security Operations хранит и анализирует журналы от датчика Corelight.

Настройка форвардера Google Security Operations

Чтобы настроить форвардер Google Security Operations, выполните следующие действия:

  1. Настройте форвардер Google Security Operations. См. Установка и настройка форвардера в Linux.

  2. Настройте форвардер Google Security Operations для отправки журналов в Google Security Operations.

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60
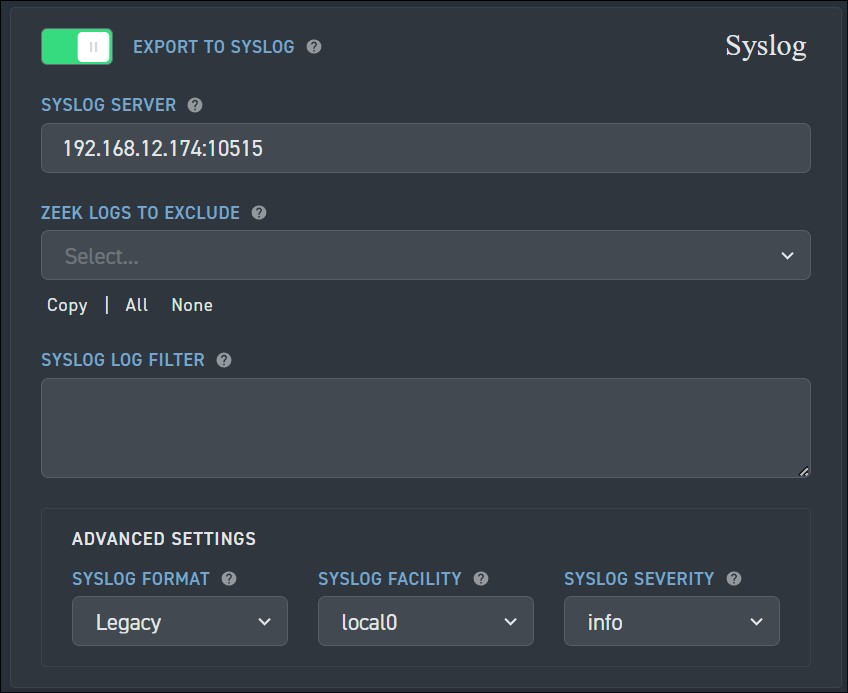

Настройка экспортёра Corelight Sensor

  1. Войдите в Corelight Sensor с правами администратора.
  2. Выберите вкладку Export.
  3. Найдите и включите параметр EXPORT TO SYSLOG.
  4. В разделе EXPORT TO SYSLOG настройте следующие поля:
  • SYSLOG SERVER: укажите IP-адрес и порт syslog-приёмника форвардера Google Security Operations.
  • Перейдите в Advanced Settings > SYSLOG FORMAT и измените настройку на Legacy.

Corelight Sensor Configuration

  1. Нажмите Apply Changes.

Поддерживаемые типы логов Corelight

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →