

Генерирует контент безопасности SCAP, Ansible, Bash и CEL для оценки соответствия и автоматического усиления защиты на Linux-хостах, контейнерах и Kubernetes.


Цель этого проекта — создание контента политик безопасности для различных платформ — Red Hat Enterprise Linux, Fedora, Ubuntu, Debian, SUSE Linux Enterprise Server (SLES),... — а также для продуктов — Firefox,... Мы стремимся максимально упростить создание нового и поддержку существующего контента безопасности во всех часто используемых форматах.
«SCAP-контент» относится к документам в форматах XCCDF, OVAL и SCAP source data stream. Эти документы могут представляться в различных формах и разными организациями для удовлетворения потребностей в автоматизации безопасности и технической реализации. Для общего использования мы рекомендуем SCAP source data streams, поскольку они содержат все данные, необходимые для оценки и приведения машин в соответствие требованиям. Потоки данных являются частью наших релизных ZIP-архивов.
«Ansible-контент» относится к плейбукам Ansible, созданным из профилей безопасности. Их можно использовать как в режиме проверки (check-mode) для оценки соответствия, так и в режиме выполнения (run-mode) для приведения машин в соответствие. Мы публикуем их на Ansible Galaxy, а также в релизных ZIP-архивах.
«Bash fix files» — это Bash-скрипты, созданные из профилей безопасности. Они предназначены для запуска на машинах с целью приведения их в соответствие требованиям. Мы рекомендуем использовать другие форматы, но понимаем, что в некоторых сценариях развёртывания bash является единственным вариантом.
«CEL-контент» — это контент для проверки соответствия, использующий Common Expression Language (CEL) для платформ Kubernetes и OpenShift. CEL-контент создаётся в виде YAML-файлов и предназначен для нативной оценки ресурсов Kubernetes через compliance-operator, без необходимости доступа к оболочке узлов. Этот формат используется для проверок соответствия на уровне платформы в системах оркестрации контейнеров.
Мы хотим, чтобы множество организаций могли эффективно разрабатывать контент безопасности. Используя мощную систему сборки этого проекта, мы избегаем максимально возможной избыточности.
Система сборки объединяет легко редактируемые YAML-файлы правил с проверками OVAL, фрагментами задач Ansible, исправлениями Bash и другими файлами. Шаблонизация обеспечивается на каждом шаге, чтобы избежать шаблонного кода. Идентификаторы безопасности (CCE, NIST ID, STIG, ...) присутствуют во всех наших выходных форматах, но все они берутся из YAML-файлов правил.
Мы понимаем, что в зависимости от потребностей вашей организации вам может понадобиться использовать определённый формат контента безопасности. Мы позволяем вам выбирать.
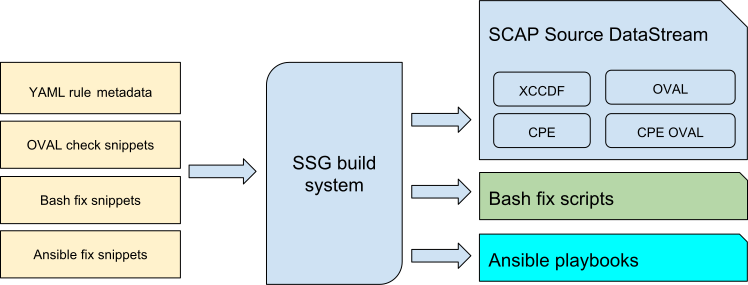
Мы используем YAML-формат правил, вдохновлённый OpenControl, в качестве входных данных. Напишите один раз и создавайте контент безопасности в XCCDF, Ansible и других форматах.
title: 'Configure The Number of Allowed Simultaneous Requests'

description: |-
    The <tt>MaxKeepAliveRequests</tt> directive should be set and configured to
    <sub idref="var_max_keepalive_requests" /> or greater by setting the following
    in <tt>/etc/httpd/conf/httpd.conf</tt>:
    <pre>MaxKeepAliveRequests {{{ xccdf_value("var_max_keepalive_requests") }}}</pre>

rationale: |-
    Resource exhaustion can occur when an unlimited number of concurrent requests
    are allowed on a web site, facilitating a denial of service attack. Mitigating
    this kind of attack will include limiting the number of concurrent HTTP/HTTPS
    requests per IP address and may include, where feasible, limiting parameter
    values associated with keepalive, (i.e., a parameter used to limit the amount of
    time a connection may be inactive).

severity: medium

identifiers:
    cce: "80551-5"
Наш контент безопасности можно использовать для сканирования физических машин (bare-metal), виртуальных машин, образов виртуальных машин (qcow2 и других), контейнеров (включая Docker) и образов контейнеров.
Мы используем проверки платформы, чтобы определить, следует ли оценивать некоторые правила. Например: проверки отдельных разделов имеют смысл на физических машинах, но противоречат рекомендуемым практикам для контейнеров.
Предпочтительный способ установки — через менеджер пакетов вашего дистрибутива. В Red Hat Enterprise Linux и Fedora вы можете использовать:
yum install scap-security-guide
В Debian (sid) вы можете использовать:
apt install ssg-debian  # for Debian guides
apt install ssg-debderived  # for Debian-based distributions (e.g. Ubuntu) guides
apt install ssg-nondebian  # for other distributions guides (RHEL, Fedora, etc.)
apt install ssg-applications  # for application-oriented guides (Firefox, JBoss, etc.)
Загрузите готовый ZIP-архив SSG со страницы релизов. Каждый ZIP-файл представляет собой архив с готовыми потоками исходных данных SCAP.
Если ComplianceAsCode отсутствует в вашем дистрибутиве (он может присутствовать там как пакет scap-security-guide) или если упакованная версия слишком старая, вам необходимо собрать контент самостоятельно и установить его с помощью make install. Подробнее см. в документе Руководство разработчика. Мы также рекомендуем открыть вопрос в трекере ошибок этого дистрибутива, чтобы выразить заинтересованность.
Мы предполагаем, что вы установили ComplianceAsCode в систему в стандартное расположение из актуальных исходников, как указано в предыдущем разделе.
Существует несколько способов использования контента ComplianceAsCode; здесь мы рассмотрим лишь некоторые из них.
oscap
