 completetech-security/sonicwall-sma1000-cve-2026-102256-check
Автономный офлайн-инструмент проверки свидетельств SonicWall SMA1000 для CVE-2026-102256. Свидетельства о сборке и конфигурации из отчётов. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономная сортировка только по версиям для CVE-2026-102256: аутентифицированное удалённое выполнение кода в SonicWall SMA1000 (модели 6210, 7210 и 8200v). Проверяющая программа сравнивает предоставленные оператором строки сборки и инвентаризации с опубликованной производителем таблицей версий и сообщает один из трёх статусов для каждого актива. Она никогда не обращается к цели, не отправляет эксплойт-полезные нагрузки и не проверяет эксплуатируемость.
Отсутствующие, квалифицированные, пользовательские, противоречивые и непокрытые данные остаются unknown, и unknown никогда не является чистым результатом.
623862394d2de9e360a4c3c29e8e47105e3b71a8, и никакая другая проверяющая программа не требуется во время выполнения.# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
Синтетический инвентарь намеренно включает находки и неизвестные значения, поэтому его пример команды завершается с кодом 1.
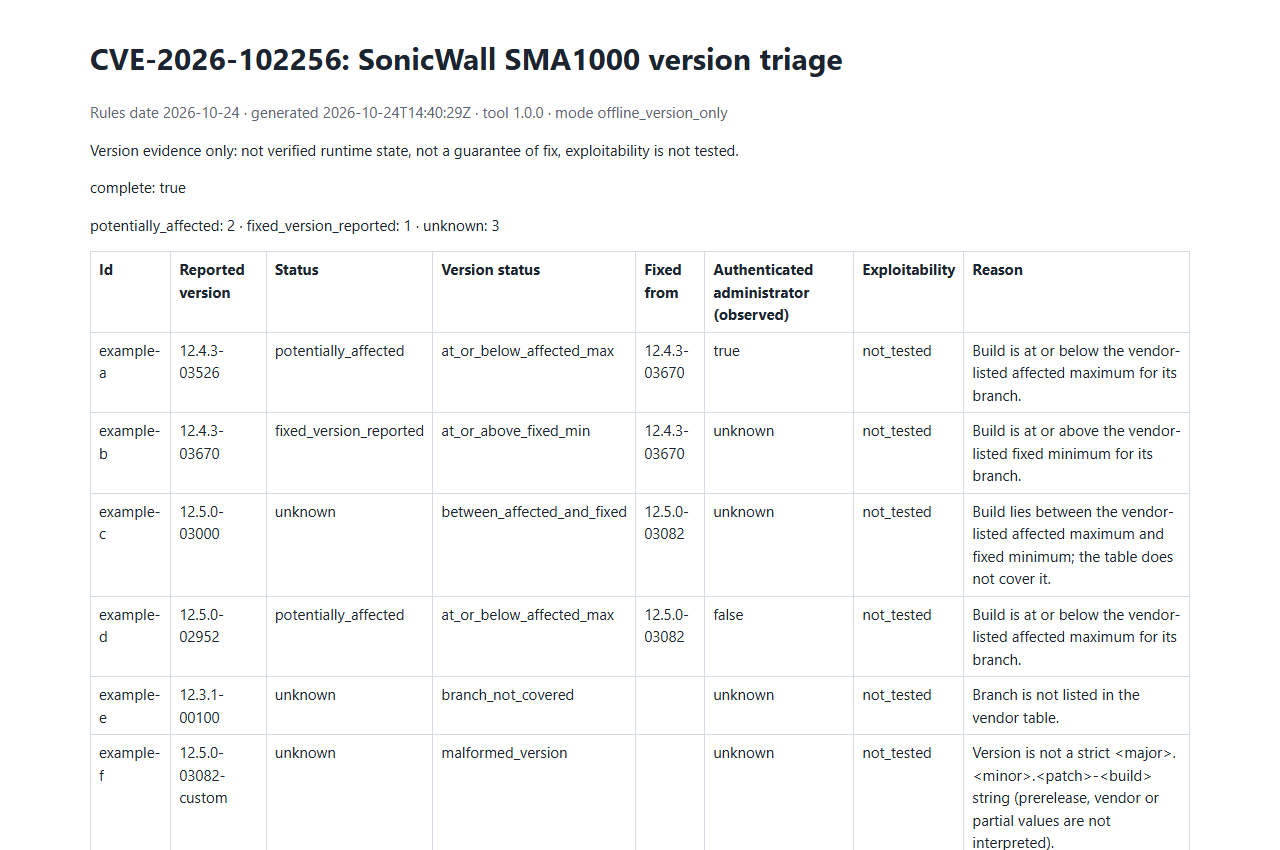
Открыть синтетический пример отчёта. Только пример данных; это не реальная оценка.
| Ветка | Затронуто вплоть до | Исправлено начиная с |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
Сравнение выполняется по номеру сборки в пределах точной ветки, для моделей SMA1000 6210, 7210 и 8200v. Сборки в промежутке между двумя границами, другие ветки и любое неразбираемое значение дают unknown.
| Опция | Назначение |
|---|---|
--version BUILD | Указанная сборка в форме <major>.<minor>.<patch>-<build> (можно повторять). |
--branch, --model | Необязательная перекрёстная проверка ветки и модель (6210, 7210, 8200v), применяемые к значениям --version. Несовпадающая ветка или непокрытая модель дают unknown. |
--authenticated-administrator true|false|unknown | Наблюдение оператора, записываемое вместе с результатом; оно никогда не влияет на оценку версии. |
--inventory FILE | JSON-инвентарь (объект или массив, schema_version: 1; можно повторять). |
--csv-list FILE | CSV-список со столбцом заголовка version (можно повторять). |
--format json|csv|html | Формат отчёта; по умолчанию json. HTML не содержит скриптов. |
--output FILE | Записать отчёт в файл вместо stdout. Существующие файлы не перезаписываются, если не указан --force. |
--force | Разрешить --output перезаписывать существующий файл. |
--strict | Считать результаты unknown находками для кода завершения. |
Правила ввода и вывода, которые стоит знать:
--force; используйте новый путь вывода. Без --force публикация никогда не перезаписывает место назначения, которое появилось в ходе выполнения.', каждая ячейка заключается в кавычки, а CSV отклоняет символы NUL перед записью отчёта.Полный справочник описывает схему инвентаря, CSV-ввод, логические значения, семантику границ, границы и вывод без перезаписи.
JSON, CSV и HTML используют одни и те же оценки.
status | Значение |
|---|---|
potentially_affected | На уровне или ниже указанного затронутого максимума для указанной ветки. Не подтверждает эксплуатируемость. |
fixed_version_reported | На уровне или выше указанного исправленного минимума. Не гарантирует состояние патча. |
unknown | Всё остальное. Никогда не безопасно. |
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
