Автономная проверка свидетельств simple-git для CVE-2026-102826. Свидетельства конфигурации Git и пакетов. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-полезных нагрузок.





Офлайн-инструмент проверки свидетельств для CVE-2026-102826 — внедрение команд через include-конфигурацию в simple-git.
Он сопоставляет предоставленные вами свидетельства о версии simple-git (значения CLI, JSON/CSV-инвентари, npm lock-файлы, установленные манифесты) с проверенными правилами из рекомендаций и может выводить кандидатов на лексический анализ исходного кода. Он никогда не обращается к веб-сайтам, не импортирует код приложений, не запускает Git или менеджер пакетов и не выполняет эксплойт-полезные нагрузки.
potentially_affected не означает подтверждённую эксплуатируемость, а fixed_version_reported никогда не подтверждает установленный патч или безопасность. Каждый результат сохраняет exploitability: not_tested.unknown. unknown — это ни находка, ни чистый результат.Используйте инструмент только со свидетельствами, которые вы уполномочены обрабатывать. Отчёты содержат данные оператора; не допускайте попадания реальных целей, инвентарей и отчётов в коммиты.
simplegit_rce_check.py можно скопировать и запускать отдельно. Он содержит собственные ограниченные вспомогательные средства ввода/отчётности и лексер исходного кода и не требует сопутствующего репозитория во время выполнения.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv — ваш собственный файл (см. JSON and CSV inventories); остальные входные данные поставляются в examples/. Формат вывода по умолчанию — CSV в stdout. python -m unittest -v запускает локальные синтетические тесты.
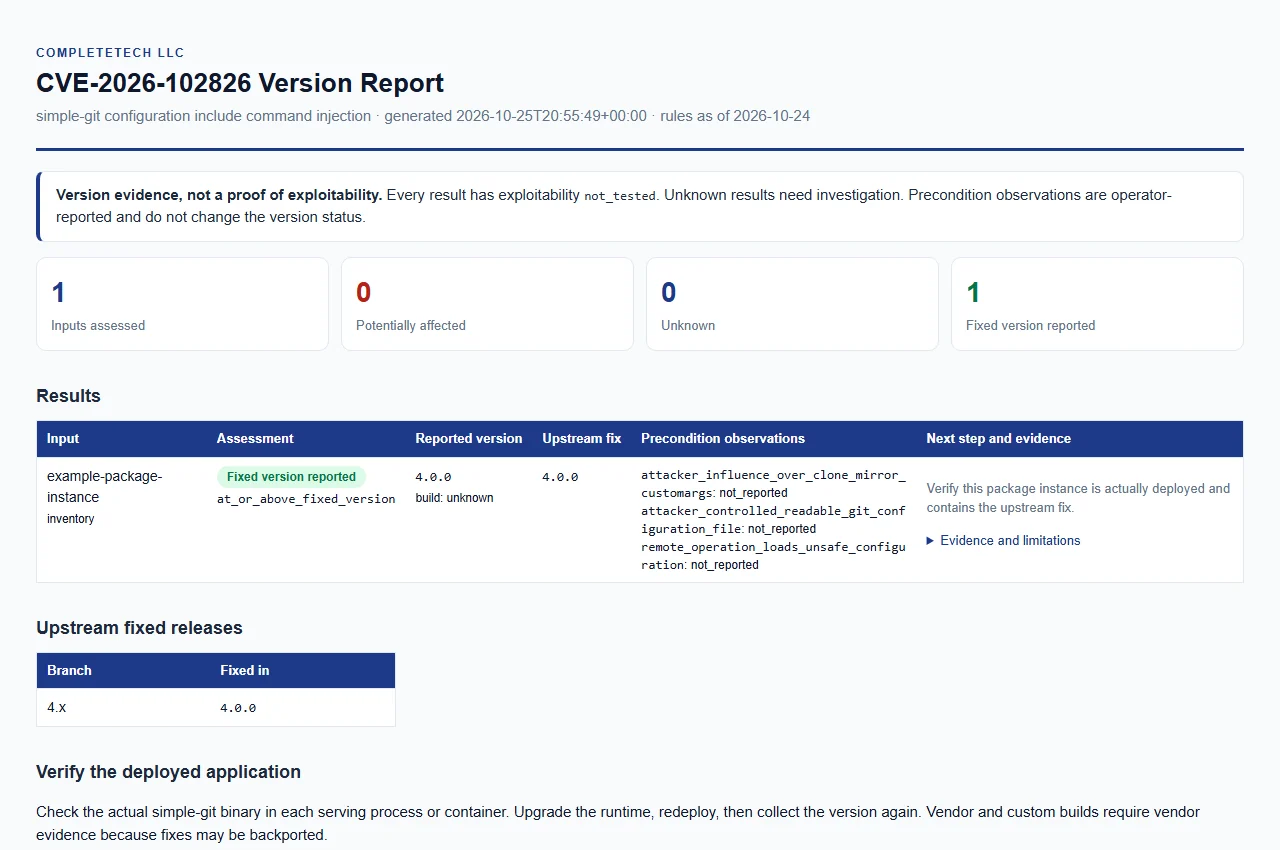
Открыть синтетический пример отчёта. Только примерные данные; это не реальная оценка.
Основной advisory и проверенная база данных были получены 2026-10-24 (rules_as_of в каждом отчёте).
| Пример указанной версии | Результат |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
Не придумывайте статус затронутости для гипотетических версий между 3.36.0 и 4.0.0. Варианты include.path и includeIf используют этот же advisory.
| Статус | Значение |
|---|---|
potentially_affected | Указанная версия находится в документированном интервале затронутости (включительно до 3.36.0). Предусловия приложения и эксплуатируемость не устанавливались; это не подтверждённая эксплуатируемость. |
fixed_version_reported | Указанная версия — 4.0.0 или более поздняя в пределах проверенной исправленной линии 4.x. Это описывает только заявленную версию; это никогда не подтверждает установленный патч или безопасность. |
unknown | Всё остальное: версии вне интервала затронутости и исправленной линии (вывод о безопасности или других уязвимостях не делается), будущие линии (утверждение о патче не экстраполируется), а также отсутствующие, конфликтующие, некорректные, prerelease, квалифицированные или кастомные/вендорские сборки. |
Каждая строка также содержит более конкретный version_status, например in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version или vendor_build_unverified. Значение build_source unknown (по умолчанию), upstream или official сравнивается как upstream-сборка; любое другое значение, например имя вендора, сохраняет результат unknown до появления независимых доказательств патча. Ведущие префиксы v допускаются.
Три необязательных наблюдения описывают предусловия advisory. Они предоставляются оператором, не проверены и никогда не изменяют результат по версии пакета.
| Наблюдение | Значение |
|---|---|
attacker_influence_over_clone_mirror_customargs | влияние атакующего на customArgs клонирования/зеркала |
attacker_controlled_readable_git_configuration_file | контролируемый атакующим читаемый файл конфигурации Git |
remote_operation_loads_unsafe_configuration | удалённая операция загружает небезопасную конфигурацию |
Каждое наблюдение является булевым или null (не указано). Отсутствующие наблюдения не устанавливают наличие мер защиты. Необязательная лексическая проверка исходников отделена от них, а находки по шаблонам файлов показывают цели для проверки, а не доказанную заражённость входных данных.








