
 completetech-security/node-cve-2026-56846-check
Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-56846: исчерпание памяти из-за удерживаемых заголовков HTTP/2. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-полезных нагрузок.





Автономный инструмент проверки доказательств для CVE-2026-56846 — Node.js: исчерпание памяти из-за удерживаемых заголовков HTTP/2. Он сравнивает версии среды выполнения Node.js, указанные оператором, с исправленными выпусками, названными в бюллетене безопасности поставщика, и формирует консервативный отчёт о триаже, основанный только на версиях. Требуется Python 3.10+ и только стандартная библиотека; исполняемый файл можно скопировать отдельно.
Свидетельства о версиях, а не проверка подверженности. Результаты описывают версии, которые вы указали. Они не устанавливают, что уязвимый путь кода достижим, что развёрнутая среда выполнения пропатчена или что что-либо было эксплуатировано.
Инструмент проверки:
--version, JSON-инвентаризация или список CSV), с исправленными выпусками для Node.js 22.x и 24.x;Инструмент проверки никогда:
exploitability: not_tested;Скрытые версии, пользовательские сборки, противоречивые доказательства и непокрытые ветки выпусков остаются unknown. Публичный URL — это не инвентаризация.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
Автоматического сканирования текущей машины нет: вы сами указываете каждую версию. --version можно повторять; каждое значение описывает отдельную среду выполнения.
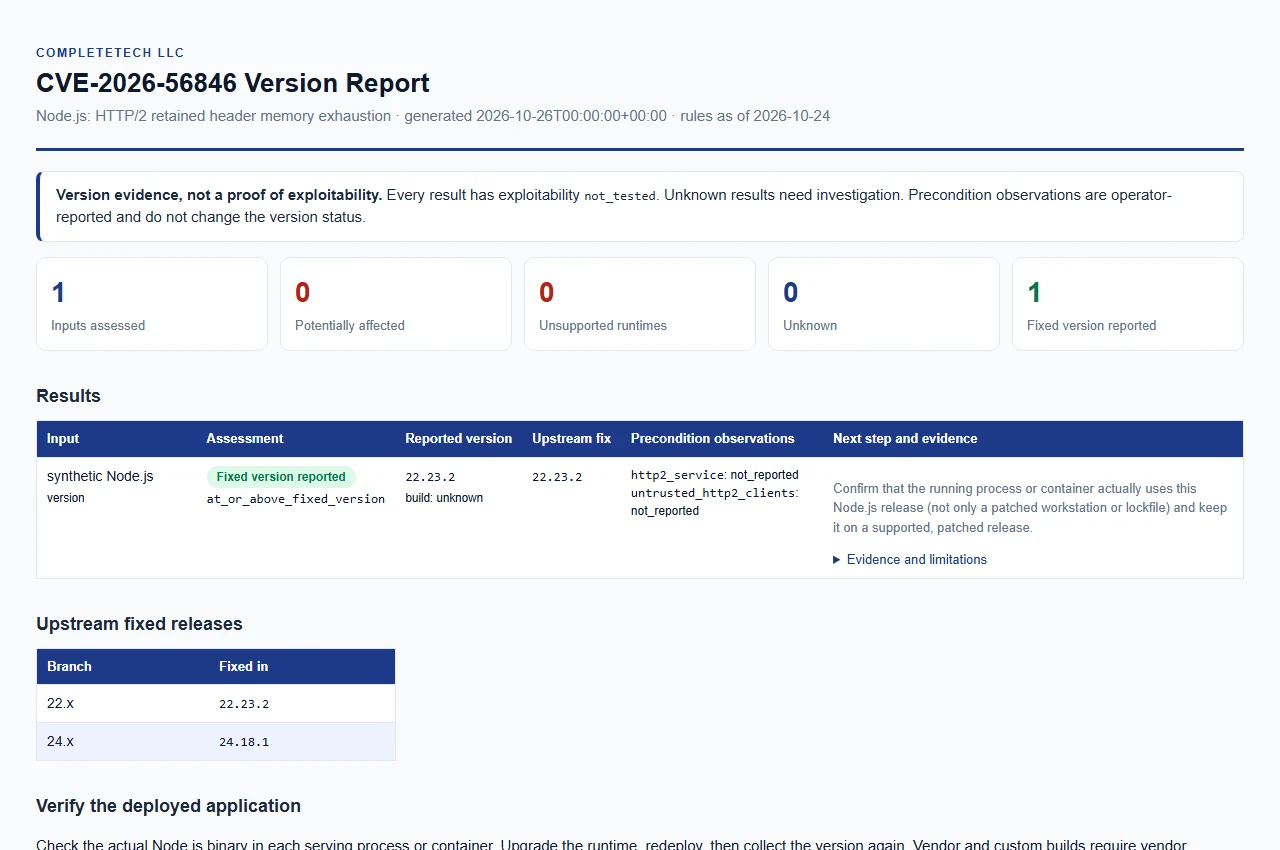
Открыть синтетический пример отчёта. Только примерные данные; это не реальная оценка.
Укажите хотя бы один вход: --version, --inventory или --csv-list. Входы можно комбинировать в одном запуске, и каждый вход формирует собственную строку результата.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить явно указанную версию Node.js офлайн. Ведущая v допускается. Можно повторять; каждое значение — отдельная среда выполнения. |
--build-source SOURCE | Происхождение сборок --version, не более 512 символов. unknown (по умолчанию), upstream, official и official_upstream сравниваются как вышестоящие релизы (сопоставление без учёта регистра); любое другое значение, например имя вендора, даёт unknown с vendor_build_unverified. |
--http2-service {true,false} | Наблюдение оператора, применяемое к каждому входу --version. |
--untrusted-http2-clients {true,false} | Наблюдение оператора, применяемое к каждому входу --version. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. |
--csv-list FILE | CSV-список со столбцом node_version. Можно повторять. |
--format {csv,json,html} | Формат отчёта. По умолчанию: csv. |
--output FILE | Сохранить отчёт в новый файл в существующем каталоге. По умолчанию: stdout. |
--force | Заменить существующий выходной файл. Входные файлы никогда не перезаписываются, даже с --force. |
--brand NAME | Название организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию: CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если результат — potentially_affected или unsupported_runtime (см. коды выхода). |
--tool-version | Вывести имя и версию инструмента. |
Существующие отчёты защищены, если явно не указан --force. --build-source, --brand и два параметра наблюдений проверяются до чтения любого входа.
Файл инвентаря содержит один объект или массив объектов. Каждая запись требует целочисленного schema_version со значением 1 и строкового node_version. Необязательные поля: runtime (принимается только "node"), label, build_source и два ключа наблюдений, каждый — булево значение или null. Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются. См. examples/inventory.example.json:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "http2_service": null,
    "untrusted_http2_clients": null
  }
]
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
