
 completetech-security/node-cve-2026-106071-check
Автономный офлайн-инструмент на Node.js для проверки признаков CVE-2026-106071: чрезмерное предоставление прав по шаблону пути в Permission Model. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный инструмент проверки свидетельств для CVE-2026-106071 — Node.js: избыточное предоставление прав через шаблонные пути в модели разрешений. Он сравнивает указанные оператором версии Node.js с исправленным выпуском, названным в рекомендации поставщика, и сообщает, что эти свидетельства подтверждают, а что — нет.
unknown. Публичный URL — это не инвентаризация.exploitability: not_tested.Требования: Python 3.10 или новее. Устанавливать ничего не нужно.
Укажите точную версию, взятую из развёрнутого процесса (например, из работающего контейнера или сервиса), а не с рабочей станции или из lock-файла:
python node_cve_2026_106071_check.py --version 26.12.1 --format json
Оцените JSON-инвентаризацию и сформируйте HTML-отчёт или остановите конвейер при обнаружении проблем:
python node_cve_2026_106071_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_106071_check.py --csv-list inventory.csv --fail-on-finding
Показать все параметры и запустить локальный набор тестов:
python node_cve_2026_106071_check.py --help
python -m unittest -v
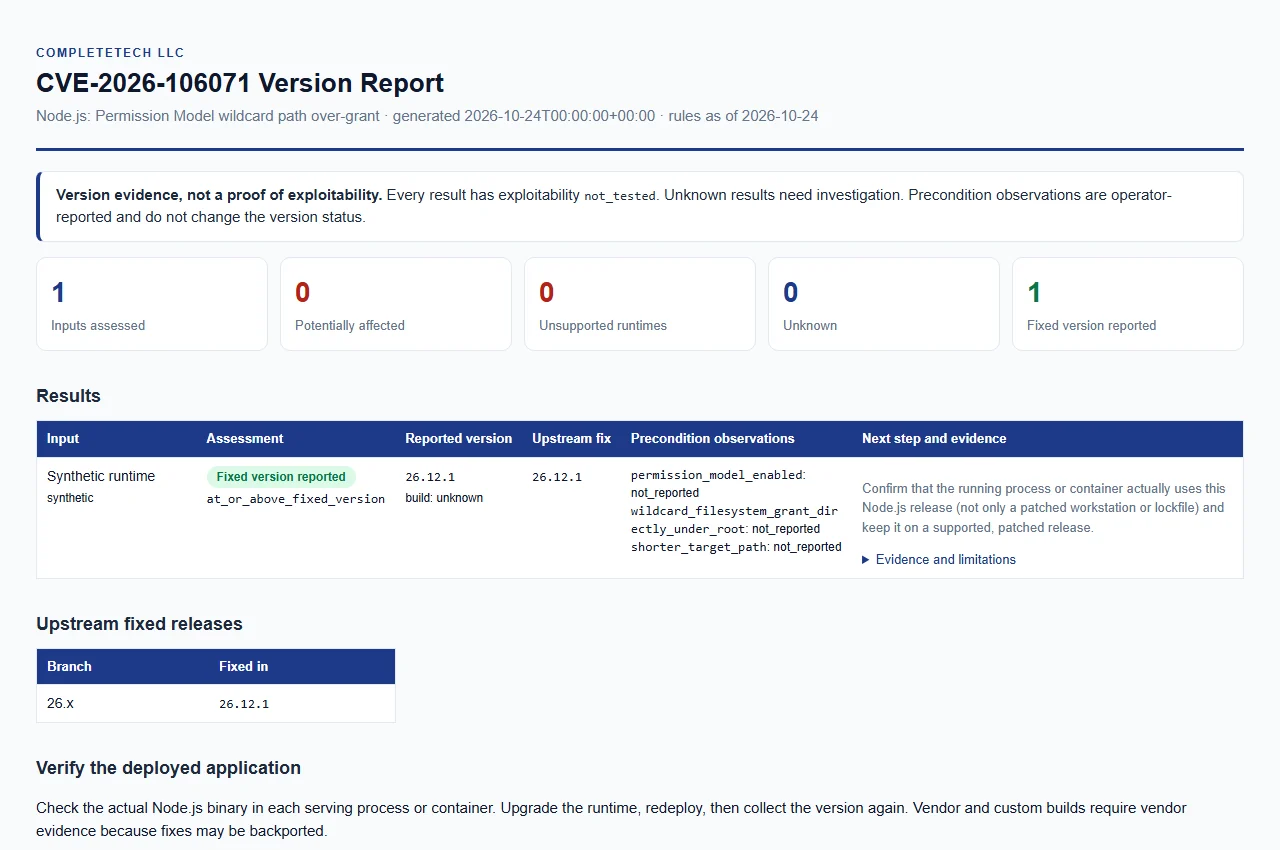
Открыть синтетический пример отчёта. Только примерные данные; это не реальная оценка.
Проверено 2026-10-24 по официальному рекомендательному бюллетеню о выпуске и связанному исправленному выпуску. Дата снимка правил указывается как rules_as_of.
| Мажорная версия Node.js | Исправленная версия |
|---|---|
| 26.x | 26.12.1 |
Как классифицируется обычная версия из официального вышестоящего источника (допускается необязательная ведущая v):
| Указанная версия | Статус |
|---|---|
| Ниже исправленной версии в указанной мажорной ветке | potentially_affected |
| Исправленная версия или более поздняя обычная версия в той же указанной мажорной ветке | fixed_version_reported |
| Мажорная версия, срок поддержки которой истёк согласно графику выпусков Node.js | unsupported_runtime |
| Любая другая мажорная версия, либо отсутствующие, некорректные, предварительные, конфликтующие или вендорские/кастомные/бэкпортированные данные | unknown |
potentially_affected.unsupported_runtime — это рекомендация по обновлению для веток с истёкшим сроком поддержки. Это не утверждение, что данная конкретная уязвимость присутствует в каждой исторической сборке. Список веток с истёкшим сроком поддержки взят из графика выпусков Node.js, проверенного 2026-10-24.unknown.build_source, отличное от пустого, unknown, upstream, official или official_upstream (например, название дистрибутива или вендора), даёт unknown. Вендорские, бэкпортированные и кастомные сборки требуют доказательств от вендора.| Статус | Значение |
|---|---|
potentially_affected | Указанная версия требует проверки на необходимость устранения. Это не подтверждённая подверженность или эксплуатируемость. |
fixed_version_reported | Указанная версия соответствует исправленному вышестоящему выпуску или выше него. Это указанная версия, а не подтверждение развёрнутого патча или гарантия безопасности. |
unsupported_runtime | Срок поддержки мажорной версии истёк; перейдите на поддерживаемый исправленный выпуск. |
unknown | Данные отсутствуют или не поддаются классификации. Отсутствие метаданных не означает, что среда выполнения не подвержена уязвимости. |
Каждый результат также имеет более конкретный version_status, evidence_type: operator_reported_version и низкую (или, для unknown, недостаточную) evidence_confidence. Метаданные версии не являются сигнатурой патча или сборки.
Вы можете записать три наблюдения, предоставленные оператором, вместе с версией. Они хранятся отдельно: они никогда не изменяют результат по версии и никогда не устанавливают достижимость.
| Наблюдение | Значение |
|---|---|
permission_model_enabled | модель разрешений включена |
wildcard_filesystem_grant_directly_under_root | wildcard-разрешение файловой системы непосредственно под корнем |
shorter_target_path | более короткий целевой путь |
Каждое из них имеет значение true, false или не указано, и отображается в отчётах как reported_true, reported_false или not_reported.
Автоматическое сканирование отсутствует. Укажите хотя бы один из параметров --version, --inventory или --csv-list.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
