 completetech-security/node-cve-2026-106069-check
Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-106069: несоответствие резолвера IPv4 с ведущими нулями в TLS. Однофайловый Python; отчёты в JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный инструмент проверки версионных свидетельств для CVE-2026-106069 — Node.js: несоответствие резолвера IPv4 с ведущими нулями в TLS.
Он сравнивает указанные вами версии Node.js с исправленными выпусками, названными в рекомендации производителя, и формирует отчёты для триажа в форматах CSV, JSON или HTML без скриптов. Это один файл Python 3.10+, использующий только стандартную библиотеку, поэтому исполняемый файл можно скопировать отдельно.
Этот инструмент сравнивает версии среды выполнения, указанные оператором. Он никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-полезные нагрузки; сетевого режима нет. Он не сканирует текущую машину: вы сами предоставляете версионные свидетельства.
exploitability: not_tested.unknown.CI запускает локальные модульные тесты и проверку --help на Ubuntu и Windows с Python 3.10 и 3.14.
# Assess one reported version and print JSON to stdout
python node_cve_2026_106069_check.py --version 22.23.4 --format json

# Assess the synthetic inventory and write an HTML report to a new file
python node_cve_2026_106069_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_106069_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local tests
python node_cve_2026_106069_check.py --help
python -m unittest -v
--version можно указывать несколько раз; каждое значение описывает отдельную среду выполнения. Отчёты в форматах CSV, JSON и HTML содержат одни и те же данные, а формат по умолчанию — CSV в stdout.
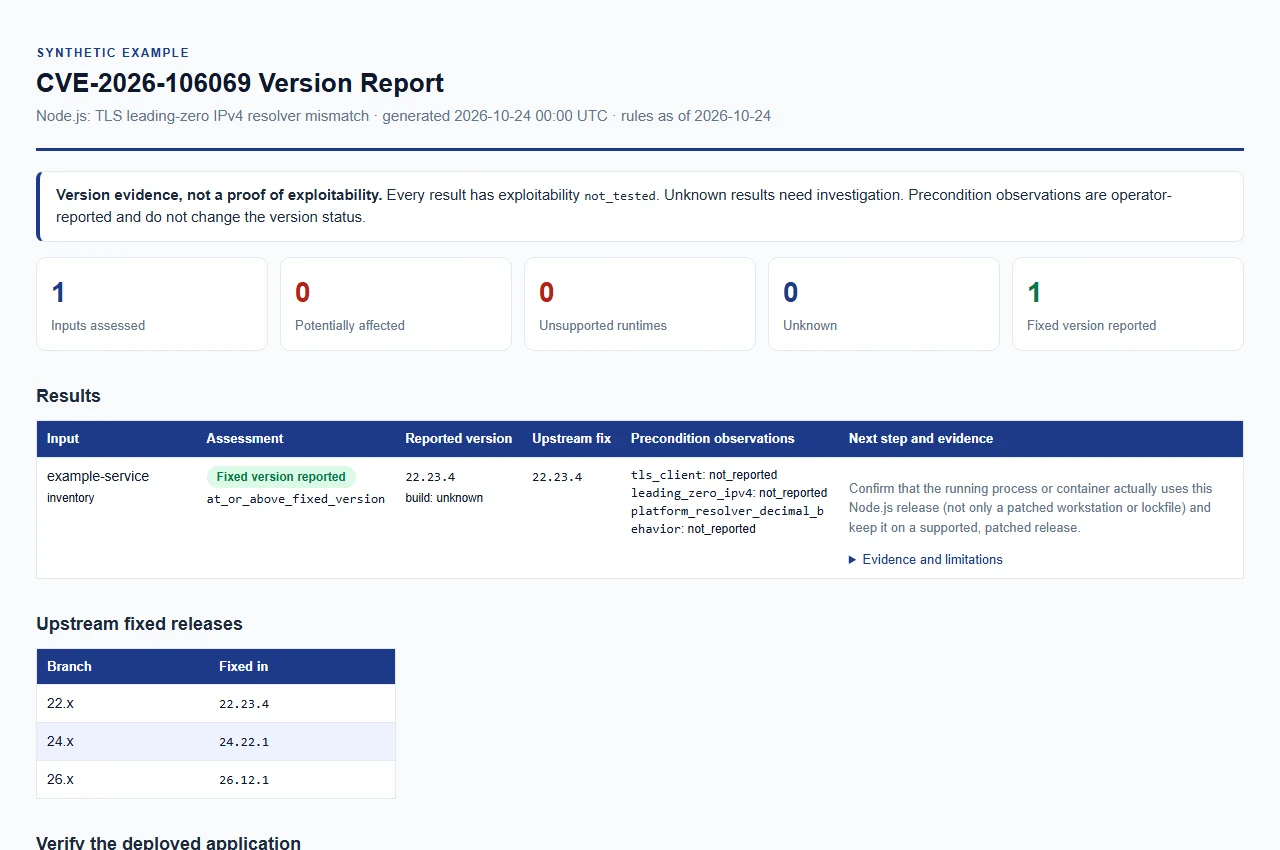
Открыть пример синтетического отчёта. Только примерные данные; это не реальная оценка и не описание какой-либо реальной системы.
Укажите хотя бы один из параметров --version, --inventory или --csv-list. Входные данные можно комбинировать в одном запуске.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить явно указанную версию Node.js; допускается ведущая v. Можно повторять. |
--inventory FILE | JSON-файл инвентаризации (один объект или массив). Можно повторять. |
--csv-list FILE | CSV-файл инвентаризации со столбцом node_version. Можно повторять. |
--build-source SOURCE | Происхождение сборок --version (см. ниже). По умолчанию unknown. |
--tls-client {true,false}--leading-zero-ipv4 {true,false}--platform-resolver-decimal-behavior {true,false} | Наблюдения, сообщённые оператором, применяемые к каждому входному значению --version. |
--format {csv,json,html} | Формат отчёта. По умолчанию csv. |
--output FILE | Записать отчёт в новый файл вместо stdout. |
--force | Заменить существующий выходной файл. Никогда не позволяет перезаписать входной файл. |
--brand NAME | Название организации, отображаемое в заголовке HTML-отчёта (не более 512 символов). По умолчанию CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат имеет значение potentially_affected или unsupported_runtime. |
--tool-version | Вывести название и версию проверяющего инструмента, затем завершиться. |
--build-source применяется ко всем значениям --version в запуске. Значение по умолчанию unknown, а также значения upstream, official, official_upstream или пустое (сравниваются без учёта регистра) трактуются как восходящая сборка и сравниваются по версии. Любое другое значение, например имя поставщика, даёт unknown с version_status: vendor_build_unverified, поскольку восходящая версия не показывает, какие патчи или бэкпорты содержит сборка.
Версии обрезаются от ASCII-пробелов, и допускается одна ведущая v. Сравниваются только обычные релизы MAJOR.MINOR.PATCH; предварительные версии, nightly, rc, версии с суффиксом пакета и частичные версии остаются unknown.
Существующие отчёты защищены, если явно не указан --force, а входные файлы нельзя перезаписать даже с --force. Выходной каталог должен уже существовать.
Наблюдения, сообщённые оператором, необязательны и фиксируются в отчёте, но они никогда не изменяют результат по версии и не устанавливают достижимость.
| Ключ наблюдения | Флаг CLI | Предусловие рекомендации |
|---|---|---|
tls_client | --tls-client | tls client |
leading_zero_ipv4 | --leading-zero-ipv4 | leading zero ipv4 |
platform_resolver_decimal_behavior | --platform-resolver-decimal-behavior | platform resolver decimal behavior |
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
