
 completetech-security/node-cve-2026-105483-check
Автономный офлайн-инструмент на Node.js для проверки свидетельств по CVE-2026-105483: обход проверки имени хоста TLS с полноширинными IP-адресами. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.

Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.




Автономный инструмент проверки свидетельств для CVE-2026-105483 — Node.js: обход проверки имени хоста при валидации IP-адресов полной ширины в TLS. Он сравнивает сообщённые вами версии Node.js с исправленными выпусками, указанными в официальном рекомендательном документе Node.js. Python 3.10+, только стандартная библиотека; исполняемый файл представляет собой один файл и может быть скопирован отдельно.
Область применения. Инструмент проверки сравнивает версии среды выполнения, сообщённые оператором. Он никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта, не отправляет эксплойт-полезные нагрузки и не сканирует текущую машину. Скрытые версии, пользовательские сборки, противоречивые свидетельства и непокрытые ветви остаются unknown. Публичный URL — это не инвентаризация. Никакой результат не является тестом эксплойта, подтверждением развёрнутого патча или проверкой в производственной среде.
Требуется Python 3.10 или новее и ничего больше. Укажите точную версию, полученную из развёрнутого процесса (например, из работающего бинарного файла или контейнера, а не с рабочей станции):
python node_cve_2026_105483_check.py --version 24.22.1 --format json
python node_cve_2026_105483_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_105483_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_105483_check.py --help
python -m unittest -v
--version (псевдоним --node-version) можно указывать несколько раз; каждое значение описывает отдельную среду выполнения. Ведущий v допускается.--inventory FILE (JSON) и --csv-list FILE (CSV) можно указывать несколько раз, и их можно комбинировать с --version.--format принимает значение csv (по умолчанию), json или html. Без --output отчёт выводится в stdout.--build-source SOURCE указывает происхождение сборок из --version (по умолчанию unknown, сравнивается как upstream; upstream, official или имя вендора).--tls-client, --untrusted-nonascii-ip-host и --trusted-numeric-dns-certificate принимают значение true или false и применяются ко всем входным данным --version. См. Интерпретация результатов.--output FILE записывает новый файл. Существующий отчёт защищён, если явно не указан --force, а входной файл никогда не может быть перезаписан, даже с --force.--brand NAME задаёт название организации в HTML-отчёте (по умолчанию CompleteTech LLC, не более 512 символов).--fail-on-finding заставляет результаты potentially_affected и unsupported_runtime завершаться с кодом 1.--tool-version выводит название и версию инструмента.Отчёты JSON, CSV и HTML строятся на одних и тех же данных. Требуется хотя бы один из параметров --version, --inventory или --csv-list.
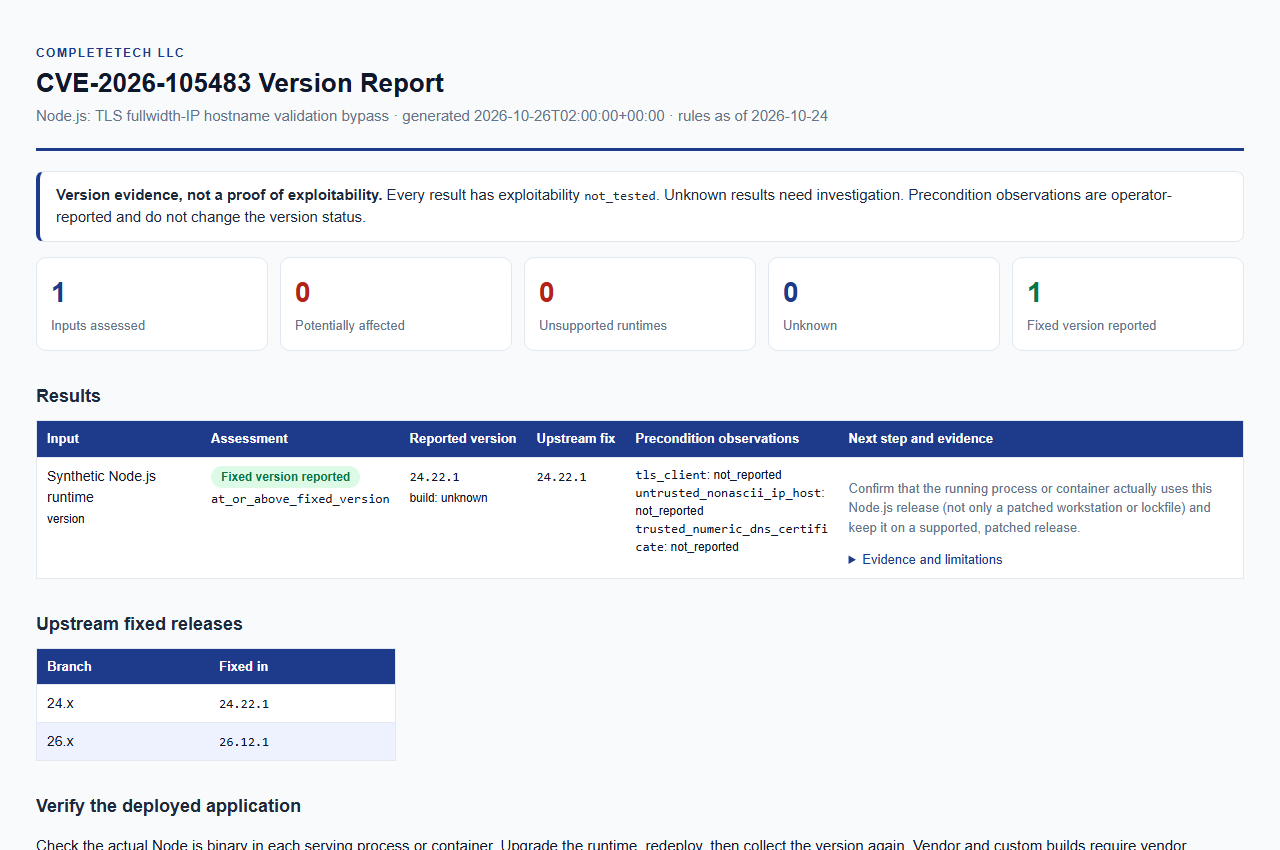
Открыть пример синтетического отчёта. Только пример данных; это не реальная оценка.
Проверено 2026-10-24 по официальному уведомлению о выпуске и связанным исправленным релизам.
| Мажорная версия Node.js | Исправленная версия |
|---|---|
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Вендор не указывает версию, в которой появилась уязвимость, в уведомлении о выпуске. Как классифицируется заявленная версия:
potentially_affected. Эти версии требуют устранения.fixed_version_reported.unsupported_runtime. Это рекомендация по обновлению, а не утверждение, что данный конкретный дефект присутствует в каждой исторической сборке. Статус завершения поддержки соответствует графику выпусков Node.js, проверенному 2026-10-24.unknown; они не считаются исправленными.unknown; для них требуются явные доказательства.--build-source или build_source в инвентаре, отличный от пустого, unknown, upstream, official или official_upstream): unknown. Для них требуются доказательства от вендора, поскольку исправления могут быть бэкпортированы, а версия upstream не показывает, какие патчи содержит сборка.unknown. Отсутствие метаданных не доказывает, что среда выполнения не затронута.Неизвестные сборки никогда не должны помечаться как безопасные.
status | Значение |
|---|---|
potentially_affected | Заявленная версия ниже исправленного релиза своей мажорной ветки и требует проверки на необходимость устранения. |
fixed_version_reported | Заявленная версия равна или выше исправленного релиза. Это не подтверждение развёрнутого патча: убедитесь, что запущенный процесс или контейнер действительно использует этот релиз, а не только исправленная рабочая станция или lockfile. |
unsupported_runtime | Мажорная версия вышла из поддержки. Рекомендация по обновлению, а не доказательство наличия дефекта. |
unknown | Отсутствующие, конфликтующие, квалифицированные, вендорские/кастомные или непокрытые доказательства. |
Каждый результат также содержит более конкретный version_status (например, below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, qualified_version_unverified, vendor_build_unverified, conflicting_versions, unrecognized_or_partial_version, version_not_disclosed).
Каждый результат имеет exploitability: not_tested. Указанная исправленная версия не является проверенным развёрнутым патчем, а результат potentially_affected не является доказательством фактической эксплуатации.
