 completetech-security/node-cve-2026-105482-check
Автономный (offline) инструмент проверки свидетельств на Node.js для CVE-2026-105482: усечение NUL-имени при разрешении DNS. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный инструмент проверки доказательств для CVE-2026-105482 — Node.js: усечение NUL-имени при разрешении DNS. Он сравнивает указанные вами версии среды выполнения Node.js с исправленными выпусками, названными в октябрьском бюллетене безопасности Node.js 2026 года, и записывает результат в формате CSV, JSON или HTML.
Python 3.10+, только стандартная библиотека. Единственный исполняемый файл node_cve_2026_105482_check.py можно скопировать отдельно.
Доказательства версии, а не оценка работающей системы. Результат описывает версию, которую вы указали. Он не показывает, что исправление развёрнуто, что уязвимость достижима или что её можно эксплуатировать.
Этот репозиторий охватывает только CVE-2026-105482. Это небольшой автономный инструмент для первичной оценки.
unknown; они никогда не помечаются как безопасные.exploitability: not_tested.fixed_version_reported означает, что указанная версия равна или выше исправленного выпуска производителя. Это не подтверждение того, что развёрнуто.Предоставляйте данные только для систем, которые вы уполномочены оценивать.
node --version, выполненная там, где работает приложение), а также источник сборки, если он известен. Инструмент проверки никогда не получает это сам.# Assess one version and print JSON to stdout
python node_cve_2026_105482_check.py --version 22.23.4 --format json
# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_105482_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_105482_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, or run the local synthetic tests
python node_cve_2026_105482_check.py --help
python -m unittest -v
inventory.csv выше — это ваш собственный файл; см. Список CSV для описания его столбцов. Без --format отчёт формируется в формате CSV. Без --output он выводится в stdout.
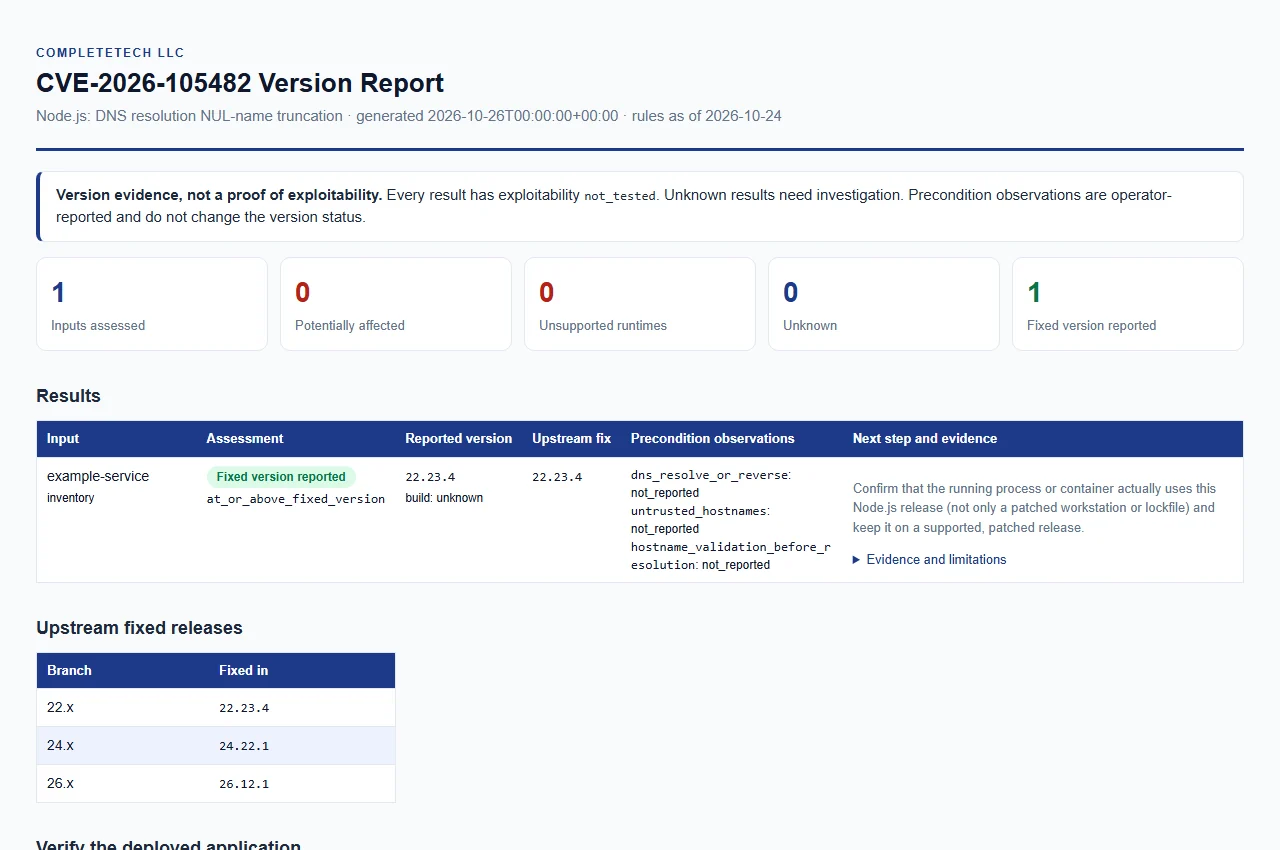
В предпросмотре показан HTML-отчёт в светлой и тёмной темах. Открыть синтетический пример отчёта. В нём используются только примерные данные, и он не является результатом реальной оценки.
Правила датированы 2026-10-24 (rules_as_of в отчётах). Они были сверены с официальным уведомлением о выпусках Node.js, опубликованным 2026-10-21, и указанными в нём исправленными выпусками.
| Мажорная версия Node.js | Исправленная версия |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Как классифицируется обычная стабильная версия, например 22.20.0 или v24.22.1:
potentially_affected. Поставщик не устанавливает версию, в которой появилась уязвимость, поэтому все более ранние версии каждой указанной мажорной ветки трактуются именно так, и версии ниже исправленной требуют устранения.fixed_version_reported.unknown. Не предполагается, что она исправлена.unsupported_runtime. Это рекомендация по обновлению, а не утверждение, что данная уязвимость присутствует в каждой исторической сборке. Поставщик заявляет, что версии, снятые с поддержки, всегда затронуты выпуском безопасности; проверяющий инструмент не утверждает этого для данной конкретной уязвимости.unknown. Для них требуются явные подтверждения от поставщика; не помечайте неизвестные сборки как безопасные.Мажорные версии, снятые с поддержки: 0 (вывод, поскольку в графике перечислены только 0.8, 0.10 и 0.12), 4–21, 23 и 25, взятые из графика выпусков Node.js по состоянию на 2026-10-24. Этот список встроен в проверяющий инструмент; график не загружается во время выполнения.
Номер версии не является сигнатурой патча или сборки. Сборки поставщика, обратно перенесённые и пользовательские сборки могут содержать исправления, которые не отражены в их номере версии, или могут их не содержать.
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Их можно комбинировать; результаты выводятся в порядке: значения --version, затем файлы --inventory, затем файлы --csv-list. Каждая версия или строка инвентаризации описывает отдельную среду выполнения.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
