 completetech-security/flowise-cve-2026-69254-check
Автономный офлайн-инструмент проверки свидетельств Flowise для CVE-2026-69254. Свидетельства версии и конфигурации Flowise. Автономный Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Офлайн-триаж версий для переопределения песочницы nodeVMOptions в Flowise
(CVE-2026-69254, GHSA-3769-jgqc-cxm7; npm-пакеты flowise и flowise-components).
flowise-cve-2026-69254-check — это однофайловый чекер на Python 3.10+ (только стандартная библиотека) для CVE-2026-69254.
Он сравнивает указанные версии flowise / flowise-components, записи package-lock.json или небольшой
инвентарь, составленный оператором вручную, с уязвимыми и исправленными версиями из рекомендации, и записывает CSV, JSON или
офлайн HTML-отчёт.
Он работает только офлайн. Он читает JSON, никогда не запускает npm, никогда не импортирует и не исполняет Flowise или код каких-либо пакетов,
никогда не обращается к цели и никогда не отправляет код пользовательских функций куда-либо. Рекомендация основана на версиях, поэтому
сетевого режима нет.
[!IMPORTANT] Совпадение версии — это свидетельство, а не доказательство.
potentially_affectedне означает подтверждённую эксплуатируемость, аfixed_version_reportedне гарантирует, что запущенный процесс пропатчен. Каждый результат содержитexploitability: not_tested. Lock-файл описывает, что разрешается при установке, а не то, что загружает развёрнутый процесс.
npm или установка Flowise. Чекер — это один файл.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
В системах, где Python вызывается как python3, используйте его. Требуется хотя бы один из параметров --version, --inventory или
--deployment-export. По умолчанию отчёт выводится в формате CSV в stdout; используйте --format и --output, чтобы изменить это.
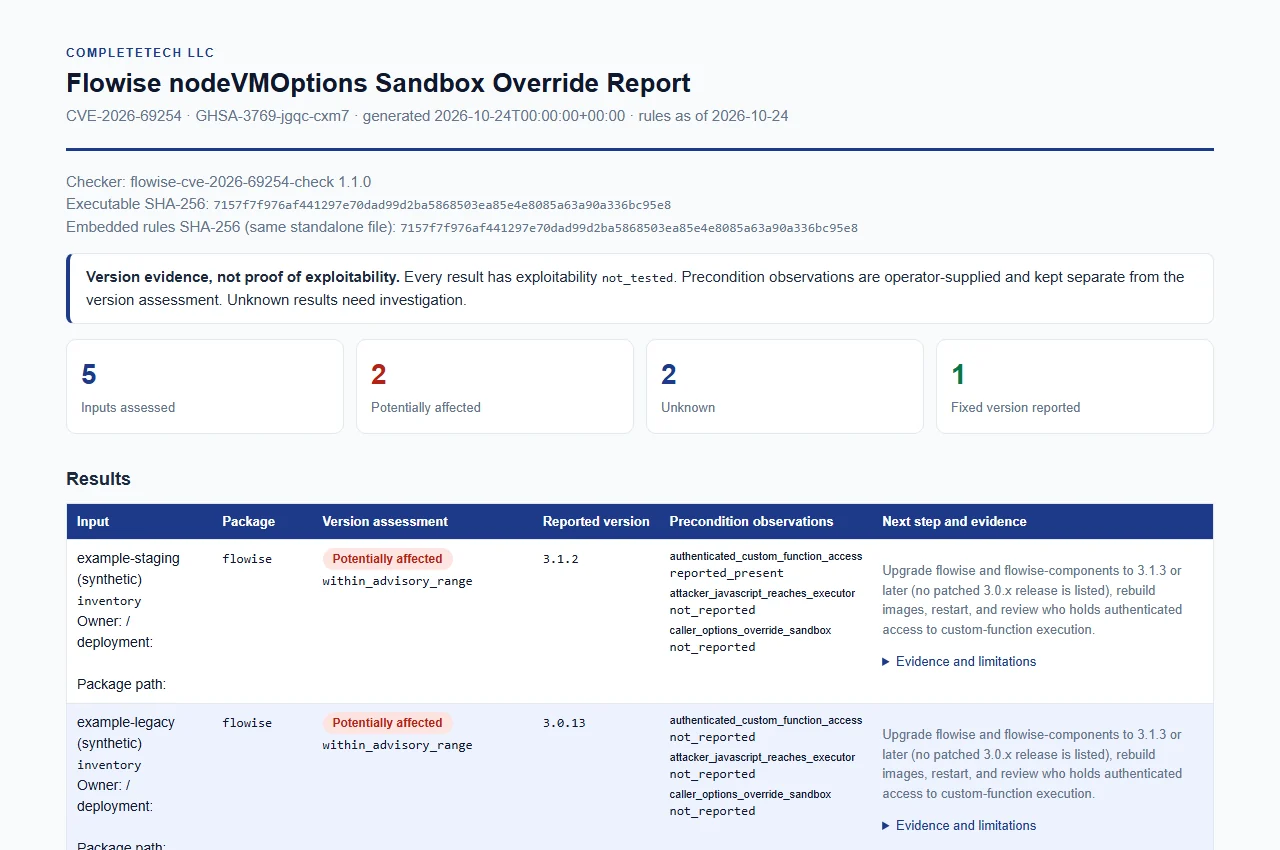
Синтетический пример, построенный на основе inventory.example.json с вымышленными метками. Просмотреть HTML.
Входные данные разбираются только как JSON и никогда не выполняются. Они ограничены (16 МиБ на файл, 10 000 результатов на запуск). Правила на уровне полей, поддерживаемые версии lockfile и отклоняемые структуры описаны в docs/REFERENCE.md.
--version VERSION (можно повторять) вместе с --package и необязательными --build-source и --observe KEY=yes|no|unknown.--inventory FILE (можно повторять): npm package-lock.json / npm-shrinkwrap.json (lockfile v1, v2, v3),
package.json (только объявление, всегда unknown), или небольшой инвентарь проверки в
inventory.example.json.--deployment-export FILE (можно повторять): очищенный администраторский экспорт развёртываний, владельцев и меток
образов; см. следующий раздел.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Этот режим читает явный, разрешённый администратором экспорт, а не необработанный вывод Docker inspect или манифесты Kubernetes. Переменные окружения, команды, учётные данные реестра и несвязанные поля отклоняются. Ни один контейнер или приложение не выполняется и не загружается.
Формат. Синтетический формат (examples/deployment.json) содержит ровно deployment_metadata_version: 1 и список deployments.
deployment_id, уникального среди всех экспортов, переданных в одном запуске.owner (128 символов) и image_digest (sha256: плюс 64 шестнадцатеричные цифры в нижнем регистре) — необязательные метки, задаваемые оператором.packages содержит независимые записи с package, version и/или version_candidates, необязательным относительным install_path и специфичными для пакета observations, использующими существующие документированные ключи. Наблюдения о предусловиях никогда не переносятся с одного компонента на другой.unknown для каждого отсутствующего компонента Flowise.Как читать результаты.







