Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
fastfinder — Реагирование на инциденты — быстрый поиск подозрительных файлов | Kitploit

Инструменты/GitHubGitHub/codeyourweb/fastfinder
ФорензикаАнализ вредоносных программЦифровая криминалистикаРеагирование на Инциденты
GitHubcodeyourweb/fastfinder

fastfinder

Реагирование на инциденты — быстрый поиск подозрительных файлов
Репозиторий
26028419 месяцев назадПроверено Kitploit
Поделиться

FastFinder Logo

FastFinder

Легковесный инструмент реагирования на инциденты для охоты за угрозами и форензического триажа

Go Version License Release Build Status Build Status Platform Support

✨ Обзор

FastFinder — это мощный, легковесный инструмент реагирования на инциденты, разработанный для специалистов по кибербезопасности, занимающихся охотой за угрозами, живой форензикой и триажем конечных точек. Созданный для платформ Windows и Linux, он превосходно справляется с быстрым обнаружением подозрительных файлов с использованием множества критериев обнаружения.
🔍 Ключевые возможности обнаружения

  • Обнаружение на основе пути: сопоставление путей и имен файлов
  • Проверка хешей: проверка контрольных сумм MD5, SHA1 и SHA256
  • Анализ содержимого: простой поиск строк и сложная оценка правил YARA
  • Кроссплатформенность: нативная совместимость с Windows и Linux

🛡️ Проверено в бою

  • ✅ Готов к продакшену: успешно применялся в реальных сценариях реагирования на инциденты
  • ✅ Подтверждено индустрией: используется множеством команд CERT, CSIRT и SOC
  • ✅ Обширные примеры: включает реальные образцы вредоносного ПО и сценарии сканирования уязвимостей

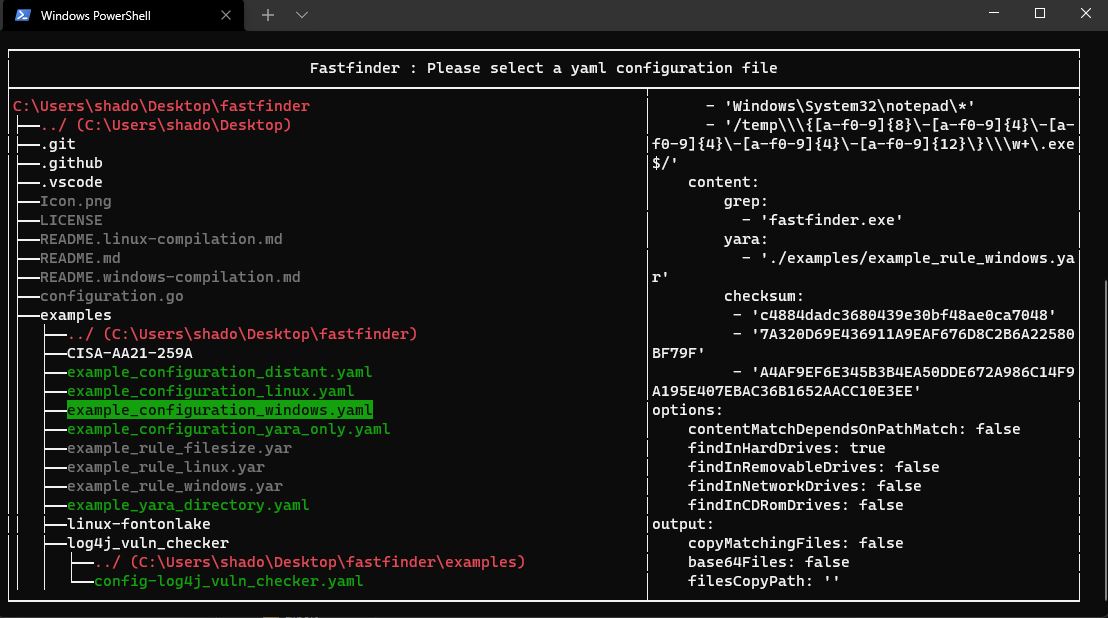
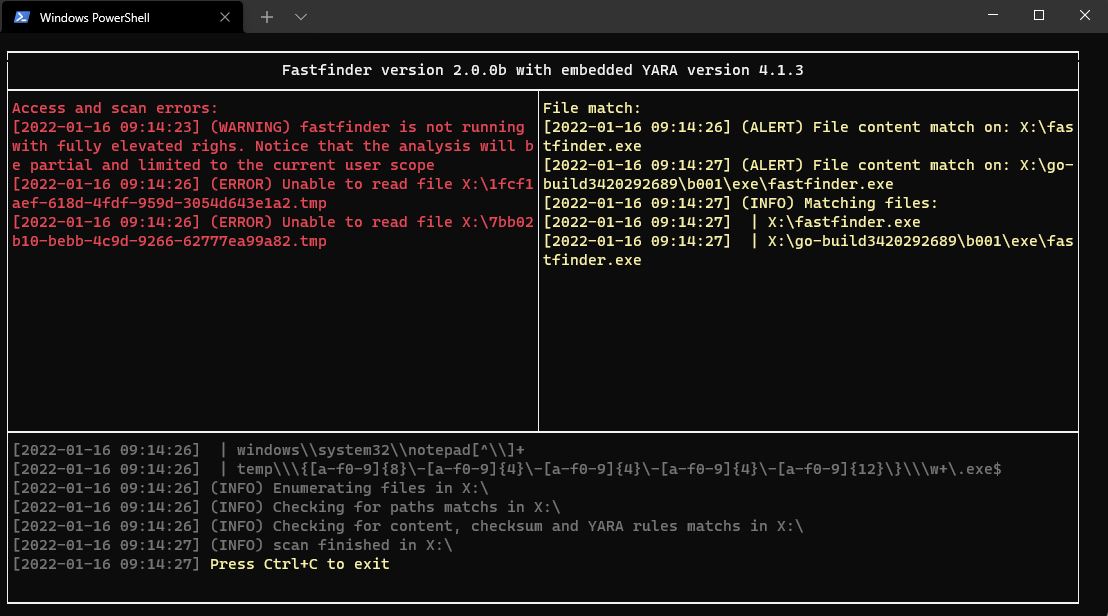
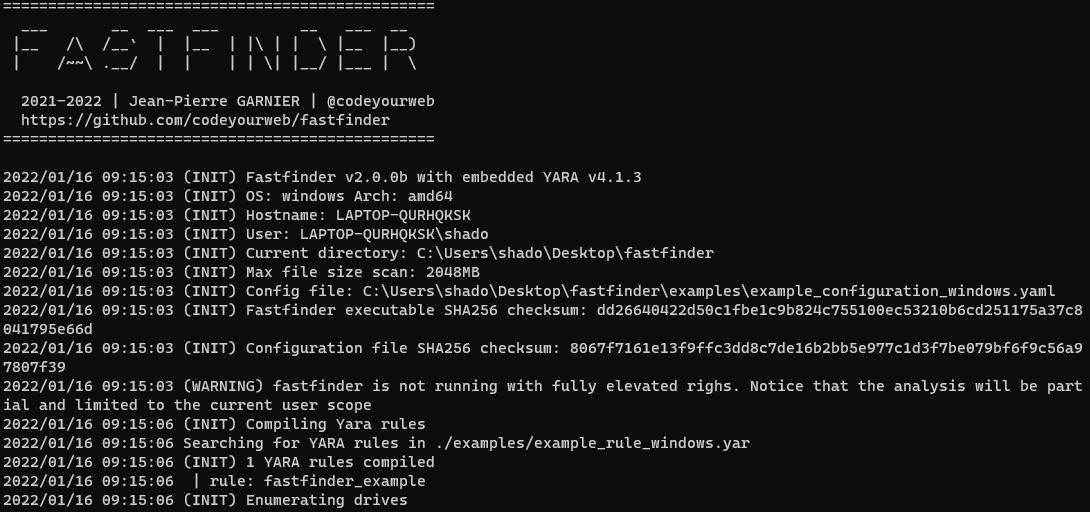
📸 Скриншоты

Basic UI Базовый пользовательский интерфейс

Configuration Выбор конфигурации

Scan Results Результаты сканирования и совпадения

🚀 Установка

Быстрый старт (рекомендуется)

📥 Скачать последний релиз

Сборка из исходников

⚠️ Примечание: Компиляция требует CGO и зависимостей YARA. Смотрите руководства для конкретных платформ:

  • 🪟 Windows: Руководство по компиляции
  • 🐧 Linux: Руководство по компиляции

Установка через Docker (без зависимостей!)

Самый простой способ собрать FastFinder без установки каких-либо зависимостей:

# Сборка бинарных файлов для Linux и Windows
cd docker
make build-binaries

# Бинарные файлы будут в ./bin/
# - fastfinder-linux-amd64
# - fastfinder-windows-amd64.exe

Контейнер времени выполнения Docker

Запустите FastFinder внутри привилегированного контейнера Docker для сканирования томов или смонтированных файловых систем:

# Сборка образа времени выполнения (включает FastFinder + YARA + редакторы)
.\docker-helper.ps1 build-runtime

# Запуск сканирования с указанием каталога конфигурации
.\docker-helper.ps1 run-runtime -ConfigPath "C:\path\to\config_folder" -ScanPath "C:\data\to\scan"

# Интерактивный режим оболочки (без сканирования, только доступ к оболочке)
.\docker-helper.ps1 run-runtime -Interactive

Требования

  • Время выполнения: не требуется зависимостей для предварительно скомпилированных бинарных файлов
  • Компиляция: Go 1.24+, CGO, libyara
  • Права: рекомендуется административный доступ для полного доступа к системе

📖 Использование

Интерфейс командной строки

fastfinder [ОПЦИИ]

Доступные опции

ОпцияОписаниеПо умолчанию
-h, --helpВывести справку
-c, --configuration <файл конфигурации yaml>Путь к файлу конфигурации
-b, --build <выходной исполняемый файл>Создать автономный бинарник со встроенной конфигурацией (только архитектура x64)
-r, --root <Путь>Корневой путь сканирования (переопределяет перечисление дисков)
-s, --silentТихий режим — запуск без видимого окна или консоли
-v, --verbosity <уровень детализации>Уровень детализации логов (1-5)3
-t, --triageРежим непрерывного мониторингаfalse

Уровни детализации

  • Уровень 1: только оповещения
  • Уровень 2: оповещения и предупреждения
  • Уровень 3: оповещения и ошибки (по умолчанию)
  • Уровень 4: оповещения, ошибки и операции ввода-вывода
  • Уровень 5: полная детализация (для отладки или очень подробного логирования)

Быстрые примеры

# Базовое сканирование с файлом конфигурации
./fastfinder -c config.yaml

# Режим непрерывного мониторинга
./fastfinder -c config.yaml -t

# Создание автономного исполняемого файла (только архитектура x64)
./fastfinder -c config.yaml -b standalone_scanner.exe

💡 Совет: FastFinder может работать с правами обычного пользователя, но административный доступ предоставляет доступ ко всем системным файлам.

Сканируйте и экспортируйте совпадения в соответствии с вашими потребностями

Примеры конфигураций доступны здесь. Ниже приведен полный пустой шаблон конфигурации. Вам не нужно реализовывать каждый атрибут, если вы не используете всё.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →